

















「シングルサインオン(SSO)」は、1組の認証情報を入力するだけで、複数のWebサイト、アプリケーション、サービスにアクセスできる認証方式です。SSOの目的は、リソースごとに異なるユーザー名とパスワードを入力する必要をなくし、認証プロセスを効率化することです。
SSOにはいくつかの選択肢がありますが、いずれもユーザーと企業の双方にメリットをもたらすことを目指しています。
シングルサインオンの仕組み
シングルサインオンでは、まずユーザーの身元を認証し、そのユーザーが要求しているサービスやアプリケーションへのアクセスを許可します。これは、SSOシステムや人事システム、MicrosoftのActive Directoryのようなディレクトリに安全に保存されているユーザープロファイルを取得することで実現します。
SSOは、正しいユーザー名やパスワードなど、ユーザーの認証情報を検証します。また、ユーザーのIPアドレス、所在地、時刻、デバイス情報、身体的特徴のチェックなど、従来のログイン方法を超えた追加のセキュリティ層を導入し、追加情報を検証することもできます。
- IPアドレス: ユーザーがログインを試みた際にIPアドレスを確認するセキュリティ機能を備えたSSOソリューションもあります。
- 日付とタイムスタンプ:認証サーバーに対してデバイスの現在の日付と時刻を確認し、デバイスがサーバーと同期していることを検証します。
- 位置情報:リソースへのアクセスを許可する前にユーザーの所在地を確認し、不審な場所からの不正アクセスを防ぎます。
- デバイス情報:デバイスの状態を調べます。オペレーティングシステムのバージョン、最新のセキュリティパッチやアップデートが適用されているか、組織がそのデバイスを承認・管理しているかなどを確認します。
- 生体認証:顔の特徴や指紋など、ユーザーの身体的特徴をスキャンして、要求者の身元を検証します。
前述のとおり、目的はユーザー認証を検証するためのセキュリティ層を追加することです。SSOは、多要素認証と呼ばれる別の認証方式に似ています。
SSOソリューションの種類
すべてのSSOサービスは、認証プロセスの効率化を目指しています。ただし、検討すべきシングルサインオン(SSO)ソリューションにはいくつかの種類があります。パスワード同期、エンタープライズSSO、フェデレーションSSO、Web SSO、モバイルSSOなどです。
- パスワード同期:単一のユーザー名とパスワードが自動的に更新され、異なるシステムやプラットフォームで使用される、最もシンプルで一般的なSSOの形態です。
- エンタープライズSSO:ブラウザー拡張機能やソフトウェアエージェントを介してユーザーの認証情報を取得し、それを異なるアプリケーションやWebサイトで再入力します。
- フェデレーションSSO:OAuthやOpenID Connectなどの標準プロトコルを使用して、異なるシステムやドメイン間でユーザーの認証情報と情報を交換します。ユーザーがGoogleやMicrosoftのようなアイデンティティープロバイダー(IdP)にログインすると、IdPがSpotifyのような要求されたサービスプロバイダー(SP)にトークンを送信します。サービスはアイデンティティープロバイダーでユーザーの身元を検証し、アクセスを許可します。
- Web SSO:Cookieを使用して、同じネットワーク内の異なるWebアプリケーションやリソース間でユーザーセッションを維持します。ユーザーは中央サーバーにログインし、同じサーバー上のすべてのリソースにアクセスするためのセッションCookieを付与されます。Web SSOはWeb閲覧体験を向上させる一方、Cookieが盗まれたり改ざんされたりすると、セキュリティ上の問題につながる可能性があります。
- モバイルSSO:顔スキャンや指紋など、モバイルデバイスに標準搭載された生体認証機能を活用し、認証情報を入力せずにモバイルアプリケーションやWebサイトでユーザーを認証します。
SSOサービスの種類を選ぶ際、組織は自社のネットワークとインフラを確認し、どれが最適かを判断する必要があります。ただし、適切なSSOサービスを導入することには、いくつかのメリットもあります。
組織でSSOを利用する主なメリット
ユーザーと組織は、SSOソリューションを利用することでメリットを得られます。セキュリティの向上、アクセス制御の改善、全体的な生産性の向上などがその例です。
- セキュリティの向上:強力なパスワード、多要素認証、アクセス許可前のデバイスチェックなどのセキュリティ機能を有効にすることで、セキュリティを向上させます。
- アクセス制御の一元化:管理者やIT担当者は、1カ所から権限とアクセスレベルを管理できます。また、SSOはユーザーアカウントとアクティビティのログ記録や監視にも役立ちます。
- ユーザーの生産性向上:すべてのリソースにアクセスするために複数のパスワードを使い分け、記憶する必要をなくすことで、生産性を高めます。SSOでは、1組の認証情報で複数のアプリケーションにアクセスできます。パスワード疲れを軽減することで、ユーザーはより多くのリソースを活用し、生産性と効率を向上させられます。
SSOのメリットは、SSOサービスの種類とベンダーによって異なります。例えば、エンタープライズ向けパスワードマネージャーは、ユーザーが認証情報を認証・管理するための一元的な場所を提供します。これにより、統合された各リソースの認証情報を管理でき、ユーザーにはSSO体験が提供されます。
エンタープライズ向けパスワードマネージャーの追加の管理機能には、特定のアプリへのアクセス権の付与と取り消し、ユーザー全体のパスワードの安全性の確認、追加の認証手段の起動、Microsoft Active Directoryなどのサービスへの接続などがあります。
SSOと多要素認証の統合
SSOは、1回の認証でユーザーがすべてのリソースにアクセスできるようにするものです。一方、多要素認証(MFA)は、ユーザーの身元をより強固に検証することに重点を置いており、多くの場合、単一のアプリケーションに使用されます。MFAでは、ログイン認証情報以外の追加情報を提示して認証する必要があります。追加情報の例には、知識、所持物、生体情報などがあります。
- 知っているもの:PINコードや個人的な質問への回答など、ユーザーが記憶しておかなければならないものです。
- 持っているもの:物理トークン、コードを生成するデバイス上のアプリ、YubiKeyやUSBデバイスなどの認証キーといった物理的な物体を使用する認証方式です。
- 本人であること:ユーザーは身体的特徴を使ってリソースに対して認証します。指紋スキャナーや網膜スキャナーなどの生体スキャンがこれに該当します。
SSOはほとんどのシステムやアプリケーションで使用できますが、より機密性の高い情報へのアクセスにはMFAを追加できます。例えば、SSOの認証情報で、メールなどいくつかの通常業務用システムにアクセスできます。しかし、企業のVPNを使用したり、スマートフォンからシステムにアクセスしたりする場合は、追加の認証手段としてMFAコードが必要です。ユーザーの検証後、シングルサインオンシステムは要求されたリソースへのアクセスを許可します。
クラウドネットワークや在宅勤務、私物端末の業務利用(BYOD)が進展するにつれ、階層型アクセスがより一般的になっています。さらに、ネットワーク侵害の大半は盗難またはハッキングされたパスワードを通じて発生するため、多要素認証とネットワークアクセス制御がシングルサインオンを補完するケースが増えています。最後に、MFAは政府の義務を満たす手段として、規制対象データに求められることがよくあります。
おすすめのSSOプロバイダー3選
SSO製品は、チームによるユーザーIDの管理と企業アプリケーションへのアクセス許可を支援します。SSOによって脅威アクターがアプリケーションをハッキングするリスクが低減されるため、機密データとアプリケーションの保護において重要な役割を果たします。選択肢は数多くありますが、特に注目すべき3つはOkta、OneLogin、Microsoft Entra IDです。
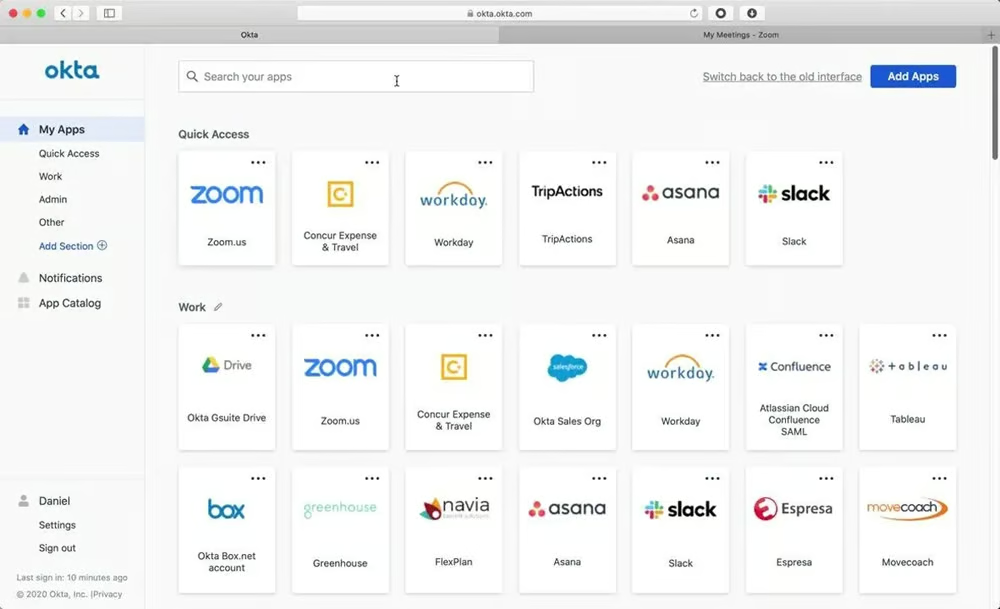
Okta
Oktaは、短期間のアクセスやデバイス保証ポリシーなど、数多くのID管理機能を提供する、人気のIAMおよびSSOプロバイダーです。数千種類に及ぶOktaの構築済みアプリコネクターにより、最も優れたSSOソリューションの1つとなっています。
OktaはSSOサービスの30日間無料トライアルを提供しており、料金はユーザー1人あたり月額2米ドルからです。機能ごとに追加料金が発生する、その他の機能もいくつか提供しています。
OneLogin
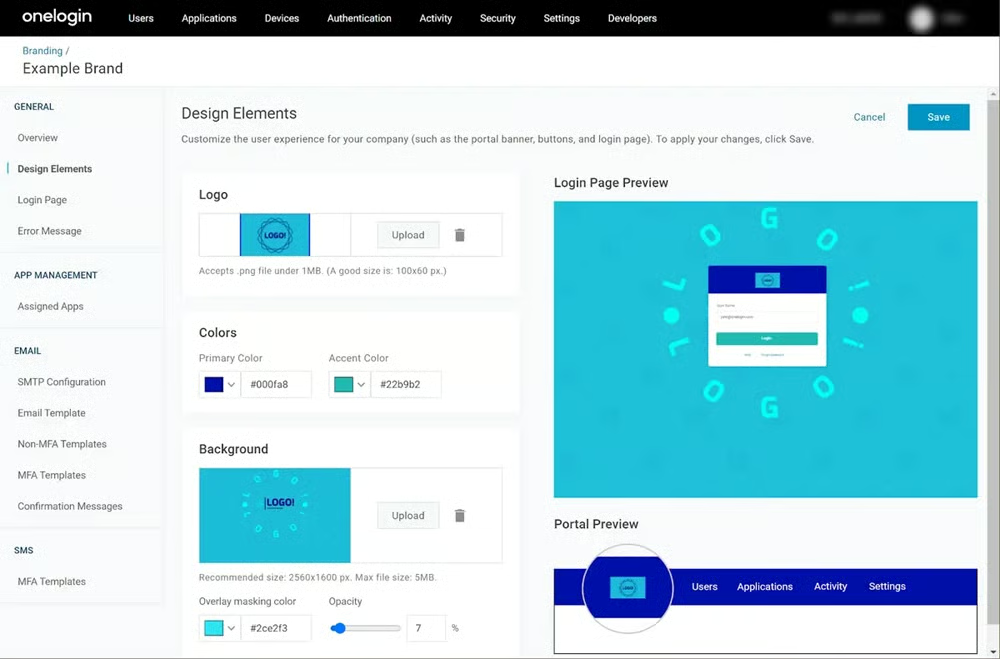
OneLoginは、従業員と顧客向けのエンタープライズグレードのIAMプラットフォームです。MFA、高度なディレクトリ機能、モバイルID管理、コマンドラインツール、開発者向けのAPIアクセスを提供します。
OneLoginには無料トライアルがあり、高度なプランはユーザー1人あたり月額4米ドルから、プロフェッショナルプランは他のサービスとのセットでユーザー1人あたり月額8米ドルからです。また、従業員50人未満の中小企業向けの料金オプションも用意されています。
Microsoft Entra ID
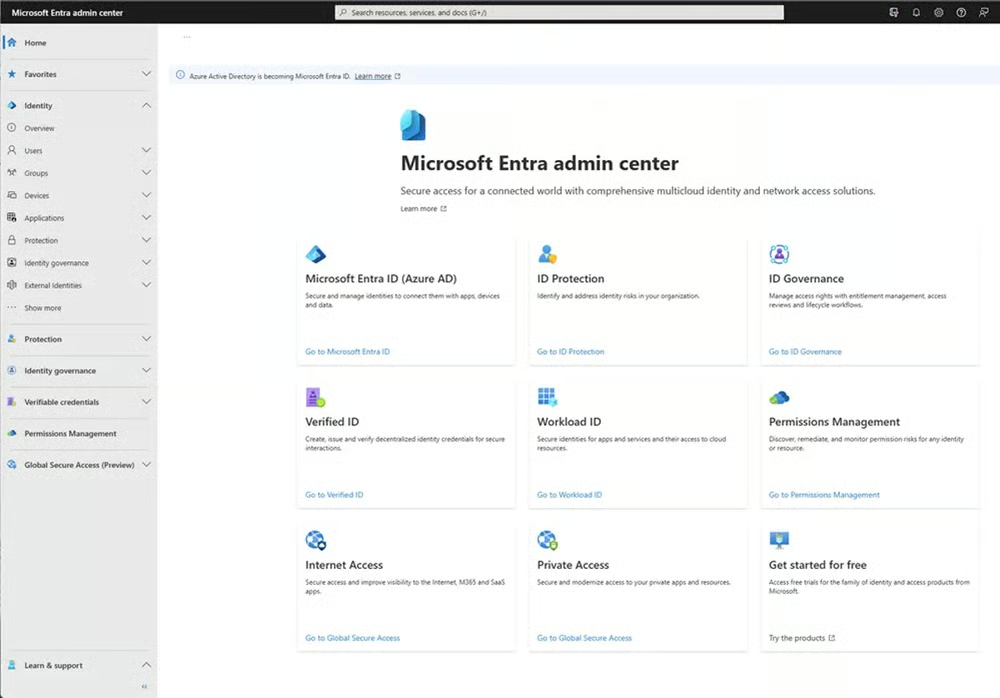
Microsoft Entra IDは、Windowsを利用する組織向けのIDガバナンスおよび管理プラットフォームです。Entra IDは、Defender for CloudやSentinelなど、他のMicrosoft製品と統合できます。また、パスワードレス認証、ライフサイクル管理、カスタムセッション長の機能も提供します。
Microsoftには、一部のIAM機能を備えた無料プランがあります。P1プランはユーザー1人あたり6米ドルから、P2プランは30日間の無料トライアル後、ユーザー1人あたり月額9米ドルからです。
機能、メリットとデメリット、料金を含むソリューションの全リストについては、当社のおすすめのシングルサインオンソリューションに関する記事をお読みください。
SSOソリューションは、組織に多くのメリットをもたらします。ただし、ITチームとセキュリティチームのメンバーは、潜在的な問題を避けるため、適切に導入しなければなりません。
SSO導入における一般的な課題
前述のとおり、SSOには多くのメリットがあります。しかし、適切に導入しなければ、SSOには限界と潜在的なリスクもあります。新しいテクノロジーを導入する前に、どのようなアプリケーションやリソースを利用しているかを把握していないと、互換性の問題、ボトルネック、セキュリティリスクにつながる可能性があります。
- 互換性の問題:SSOは複数のアプリケーションやプログラムと統合できますが、互換性のないものも数多くあります。組織はSSOプロバイダーを慎重に選ぶ必要があります。そうしなければ、ネットワークへの統合時に問題に直面する可能性があります。
- 単一障害点:SSOは1組の認証情報だけで複数のリソースにアクセスできる簡便さを提供しますが、単一障害点を生み出す可能性があることも大きな懸念です。例えば、SSOシステムが停止すると、ユーザーは接続されているアプリケーションやサービスに一切アクセスできなくなる可能性があります。
- フィッシング:フィッシングやソーシャルエンジニアリング攻撃によってユーザーのSSO認証情報が侵害されると、攻撃者はそのユーザーに関連付けられたすべての接続システムにアクセスできる可能性があります。
どのようなテクノロジーでも、導入前に環境全体を明確かつ詳細に把握することが重要です。ネットワークとシステムを定期的に確認することは、インフラを安全かつ最新の状態に保つだけでなく、SSOサービスの導入など、あらゆるアップグレードに備えるのにも役立ちます。
SSOを利用するためのベストプラクティス4選
組織がベストプラクティスに従わなければ、SSOシステムは効果を発揮しません。インフラを明確に理解し、強力な認証ポリシーを採用し、暗号化によって機密情報を保護し、ネットワークを注意深く監視する必要があります。導入プロセスに役立つ主な実践方法を紹介します。
- SSO戦略を明確に定義する:組織は、検討するSSOソリューションが既存のネットワークやインフラと互換性を持つことを確認する必要があります。また、組織の成長と拡張性、企業固有のニーズ、標準や規制への準拠、その他の要件に対応できる選択肢も検討すべきです。
- 強力な認証を使用する:パスワードが侵害されると、攻撃者はすべてのアプリケーションにアクセスできてしまいます。そのため、強力なパスワードまたはパスキーを使用し、多要素認証を追加してセキュリティ層を強化する必要があります。
- 強力な暗号化を使用する:ネットワーク上で送信されるすべての認証情報とデータを暗号化します。これにより、ユーザーセッション中に悪意のある人物がトークンを傍受するのを防げます。暗号化によって機密データを保護し、情報の機密性を確保できます。
- ログ記録と監視を導入する:リアルタイム監視により、ITチームとセキュリティチームは、誰が、いつ、どこから、どのリソースにアクセスしているかをリアルタイムで把握できます。これにより、問題や不審なアクティビティをより効率的に検出して対応し、組織のセキュリティ態勢を強化できます。
堅牢なSSOシステムを確立するには、最適なテクノロジーやベンダーを見つけるだけでは不十分です。導入前に、ネットワークセキュリティアーキテクチャを十分に確認し、さまざまなベンダーやソリューションを調査することが推奨されます。
結論:SSOはセキュリティへの戦略的アプローチを提供する
シングルサインオンはアクセスを効率化し、セキュリティを強化します。ただし、SSOのメリットは大きい一方で、組織は潜在的な課題も慎重に検討する必要があります。ベストプラクティスに従うことで、企業はSSOを活用して安全で効率的な環境を構築できます。したがって、セキュリティ態勢を強化し、ユーザーの生産性と全体的な体験を向上させるには、十分に計画された戦略が不可欠です。
セキュリティのベストプラクティスとそのメリットについて詳しくは、こちらの記事をご覧ください。