

















このガイドは、2026年に最適なネットワークアクセス制御(NAC)ソリューションを評価するITリーダーやセキュリティチーム向けに、主要なプラットフォームとそれぞれの強みを紹介するものです。
適切なNACツールを選ぶことは、現代のネットワークを保護し、デバイスアクセスを管理し、ますます複雑化する環境全体でコンプライアンスを維持するうえで重要です。以下では、総合的なパフォーマンス、高度な保護、料金の透明性、管理のしやすさなど、際立った強みを持つ主要ソリューション6製品を取り上げ、組織に最適な製品をすばやく見つけられるよう比較します。
NACソリューションのトップ6は以下のとおりです。
- NordLayer NAC:ネットワークアクセス制御ツールとして総合的に最適
- Ivanti Policy Secure:中核機能とコンプライアンスに最適
- Portnox Cloud:料金の利用しやすさと透明性に最適
- FortiNAC:高度な保護機能に最適
- Aruba ClearPass:使いやすさと管理のしやすさに最適
- ForeScout:多様なネットワーク環境に最適
主要ネットワークアクセス制御ソリューション比較
この表では、NACソリューションのトップ6を比較し、料金の手頃さと機能に基づいて十分な情報を得たうえで判断できるようにしています。比較は、資産プロファイリング、自動ゲストアクセス、ゼロトラストアーキテクチャ、自動修復機能などの主要な要素に基づいています。また、各ソリューションのサブスクリプションまたはライセンスの最低料金も示しています。
| 資産の検出、可視化、プロファイリング | ゲストアクセスの自動化 | ゼロトラストアーキテクチャ | 自動修復 | 最下位プランの料金 | |
|---|---|---|---|---|---|
| NordLayer NAC | ✔️ | ➕ | ✔️ | ✔️ | 月額7ドル/ユーザー |
| Ivanti Policy Secure | ✔️ | ✔️ | ➕ | ✔️ | 営業に問い合わせ |
| Portnox Cloud | ✔️ | ✔️ | ✔️ | ✔️ | 月額200ドル/管理者 |
| FortiNAC | ✔️ | ➕ | ✔️ | ➕ | 月額92ドル/100エンドポイント |
| Aruba ClearPass | ➕ | ➕ | ✔️ | ➕ | 永続ライセンス710ドル/100エンドポイント |
| ForeScout | ✔️ | ❌ | ✔️ | ✔️ | 営業に問い合わせ |
✔️=あり ❌=なし/不明 ➕=限定的/アドオン
他のソリューションも特定のカテゴリーでは優れていますが、分析の結果、効果的なネットワークアクセス制御ツールを求めるユーザーにとって、総合的に最も高い価値を提供するのはNordLayerであることが分かりました。各製品の料金、機能、主な用途における評価を確認するにはこのまま読み進めるか、すぐに製品評価基準へ移動してください。
注:ユーザー1人当たりの料金は、特に記載がない限り、1年契約に基づいています。
NordLayer NAC ― ネットワークアクセス制御ツールとして総合的に最適
NordLayer NACは、完全なNACツールに必要な幅広い機能を備え、全ソリューションの中で総合1位となりました。現行のシステム、ツール、OSとの互換性を維持しながら、資産の検出、可視化、プロファイリングを実現します。さらに、ネットワークセグメンテーション、ポリシー管理、自動修復にも優れています。ゼロトラストアーキテクチャと認証機能を備え、NAC市場のリーダーの一つとしての地位を確立しています。
メリット
- BYOD(私物デバイスの業務利用)管理
- ユーザープロファイリングを即時実行
- ユーザーライセンスの移管が可能
デメリット
- 無料トライアルなし
- サーバー拠点がさらに必要
- 導入オプションに関する情報が不足
料金
- Enterprise:ユーザー1人当たり月額7ドル以上(最低50ユーザー)
- Lite:ユーザー1人当たり月額8ドル以上(最低5ユーザー)
- Core:ユーザー1人当たり月額11ドル以上(最低5ユーザー)
- Premium:ユーザー1人当たり月額14ドル以上(最低5ユーザー)
- 無料デモ:日程調整のため要問い合わせ
主な機能
- ThreatBlock:マルウェア、ランサムウェア、ウイルスからユーザーとデバイスを保護します。
- AES 256ビット暗号化:軍用レベルのトンネル暗号化を使用し、インターネットユーザーから通信やオンライン活動を隠します。
- スマートリモートアクセス:複数のユーザーデバイスがNordLayerに接続した際に、エンドポイント間のファイル共有を可能にします。
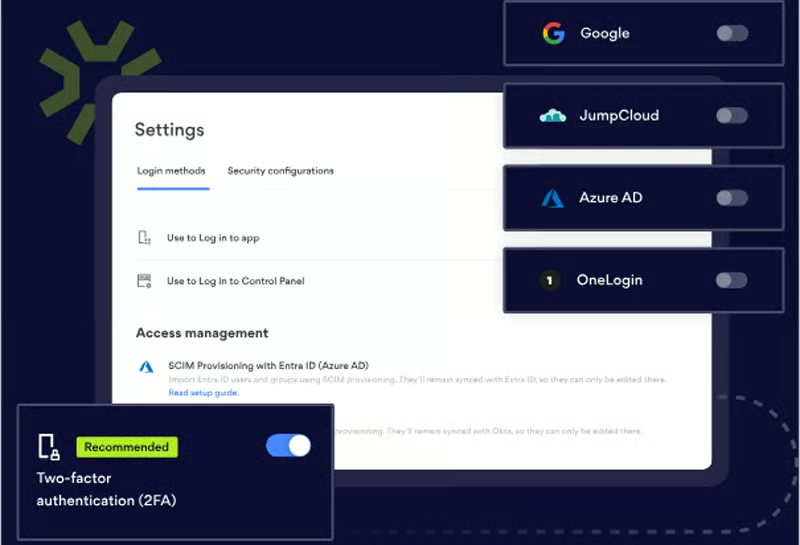
- 認証:NordLayerへのログイン時に多要素認証を要求し、保護をさらに強化します。
- ユーザープロビジョニング:主要なSCIMプロバイダーと連携し、クラウドアプリのユーザーの登録・削除を行います。ユーザーのステータスや役割の変更に応じた保守や削除にも対応します。
ギャラリー
代替製品
NordLayerは幅広い機能を備えていますが、中核的なNAC機能とコンプライアンスを中心に、提供範囲の広さではIvanti Policy Secureが上回ります。
Ivanti Policy Secure ― 中核機能とコンプライアンスに最適
Ivanti Policy Secureは包括的なNAC機能を提供し、幅広いコンプライアンス基準に準拠しています。このソリューションはオンプレミスとリモートのエンドポイントを対象とし、IoTを含む管理対象・非管理対象エンドポイントに対して、基盤となるネットワークセキュリティポリシーを適用してネットワークアクセスを制御します。また、アクセスポリシーを適用するだけでなく、他のIvanti製品とも統合し、ゼロトラストネットワークアクセスとユーザー行動分析を提供します。
メリット
- ゲストのオンボーディングを基本ライセンスに含む
- 幅広いOS互換性
- ウィザードベースで簡単なセットアップと導入
デメリット
- 接続プロセスが長い
- ライセンスが分かりにくいというユーザーの声
- 度重なるブランド変更が認知度に影響
料金
- 見積もりについて問い合わせ:カスタム料金を利用可能
- 無料トライアル:問い合わせが必要
- 無料デモ:日程調整のため要問い合わせ
主な機能
- 侵害の痕跡に対する自動脅威対応:侵害されたデバイスの隔離や悪意のあるトラフィックのブロックなどの手順を自動で実行します。
- 双方向のサードパーティー連携:ファイアウォールやSIEMなど、さまざまなサードパーティーソリューションと連携し、セキュリティと監査を向上させます。
- 組み込みの行動分析:Policy Secureの学習フェーズ全体で学習した行動分析を活用し、異常なアクティビティや潜在的な脅威を検出します。
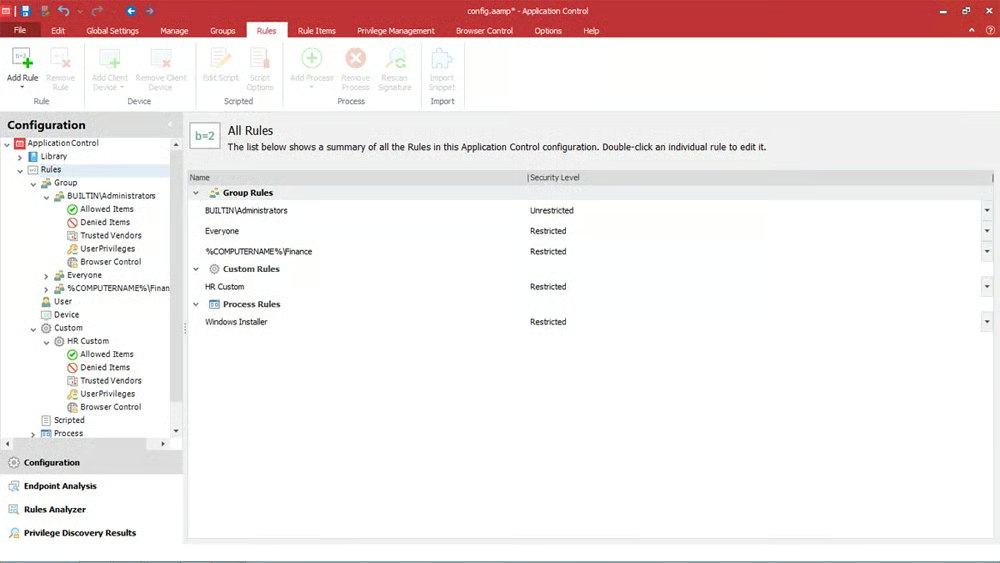
- 動的ネットワークセグメンテーション:ユーザーの役割とデバイスの分類に基づいて動的にネットワークをセグメント化し、アクセス制限を適用するとともに、脅威の横方向への移動を抑制します。
- セルフサービスのオンボーディング:既知のIAMシステム内でデバイスとユーザーのセルフサービスによるオンボーディングを可能にし、導入を効率化してユーザー体験を向上させます。
ギャラリー
代替製品
IvantiのPolicy Secure NACソリューションはエンタープライズ級の機能を提供しますが、料金の透明性に欠ける点は、一部の購入検討者にとって懸念となる可能性があります。この点では、より透明性の高い料金体系と利用しやすさを提供するPortnox CloudがIvantiを上回ります。
Portnox Cloud ― 料金の利用しやすさと透明性に最適
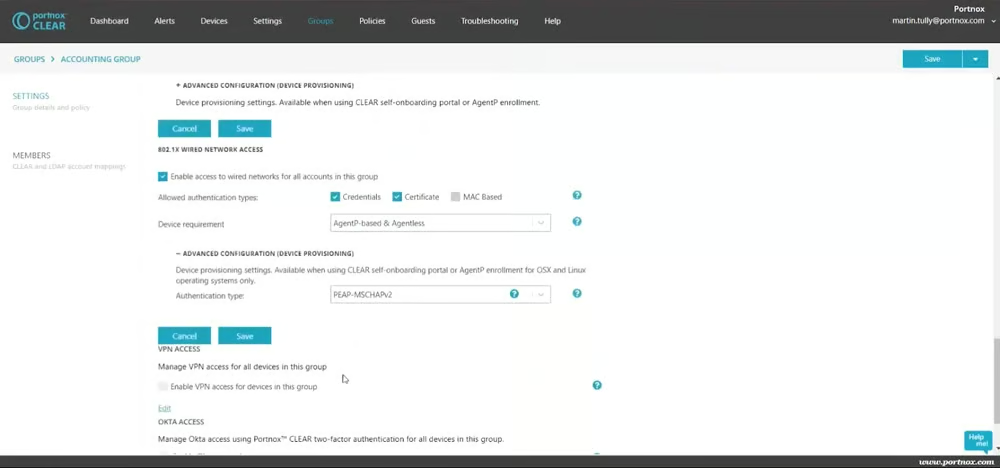
クラウドネイティブなNAC-as-a-ServiceソリューションであるPortnox Cloudは、迅速な導入が可能であり、ITチームの保守負担を軽減するSaaSモデルを採用しています。透明性の高い料金、無料トライアルとデモの情報、導入を一括して任せられるサービスが特長で、IT環境を大規模に構築せずにNAC機能を求める中小企業に適しています。小規模企業は総保有コストの低さというメリットを得られる一方、大企業はより高い制御性とカスタマイズ性を求めてオンプレミスのNACソリューションを選択できます。
メリット
- 完全なクラウドネイティブで、保守が必要なハードウェアがない
- 有線、Wi-Fi、VPNのネットワークアクセスに対応
- ネットワークハードウェアに依存せず、ネットワークの再設計が不要
デメリット
- 画面の遅延が発生する場合がある
- ポートのステータスに一貫性がないという顧客の声がある
- SaaSにより組織が直接制御できなくなる
料金
- ネットワークデバイス管理TACACS+:管理者1人当たり月額200ドル以上
- 見積もりについて問い合わせ:アドオンパックとカスタムプランを利用可能
- 無料トライアル:30日間
- 無料デモ:日程調整のため要問い合わせ
主な機能
- 統合アクセス制御:すべての重要なIT資産(ネットワーク、アプリケーション、インフラストラクチャ)にゼロトラストアクセス制御を提供します。
- 可視性の向上:管理対象、BYOD、IoTを含む、アクセスを要求するすべてのデバイスについて、詳細なプロファイリングとアクティビティ情報を提供します。
- 標準ベースのネットワーク認証:アクセス制御に802.1Xプロトコル標準を使用するすべてのネットワークハードウェアをサポートします。
- パスワードレス認証:デジタル証明書を使用し、セキュリティを強化しながらシームレスなユーザー体験を実現します。
- コンプライアンスの適用:エンドポイントのリスク評価と修復支援を可能にし、24時間365日のコンプライアンス維持を支援します。
ギャラリー
代替製品
Portnox Cloudは、バージョン2023.8のリリースにより、認証リポジトリとフィルターオプションに高度な改善を加えました。ただし、より高度な保護機能を備えたソリューションを求めている場合は、FortinetのFortiNACを試してください。
FortiNAC ― 高度な保護機能に最適
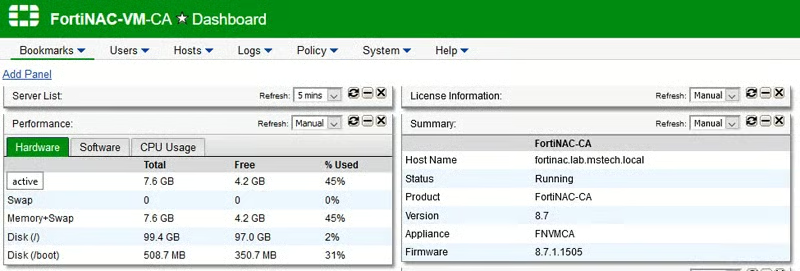
FortinetのFortiNACは、IoT、IIoT、OTデバイスとのエンドポイント互換性など、高度な保護機能を提供し、複雑なネットワークの制御を一元化します。仮想アプライアンスで25ユーザーから、物理アプライアンスで100ユーザーから利用できるソリューションを提供し、小規模企業にも対応します。一方、大企業は自動ゲストオンボーディング機能やBYODのメリットを得られます。最新バージョンのFortiNACでは、スキャンの失敗によってネットワークアクセスが妨げられる制限も撤廃され、ネットワーク全体の可用性とセキュリティがさらに向上しています。
メリット
- ネットワーク上のデバイスを可視化しやすい
- 導入しやすい一元化アーキテクチャ
- 幅広いサードパーティーサポート
デメリット
- データベースの更新にアドオンライセンスが必要
- 古いユーザーインターフェース
- エージェントの検証は英語版に限定される
料金
- Baseソフトウェア:100エンドポイント向け永続ライセンス1,100ドル以上
- Plusソフトウェア:100エンドポイント向け永続ライセンス2,600ドル以上
- Proソフトウェア:100エンドポイント向け永続ライセンス3,300ドル以上
- サブスクリプションプラン:25エンドポイントで200~420ドル以上(ソフトウェアによって異なる)
- 24時間365日のFortiCareサポート:110~320ドル
- 無料デモ:日程調整のため要問い合わせ
主な機能
- 標準外デバイスを幅広くサポート:2,500を超えるネットワークデバイスと数百万台のIoTデバイスを認識・制御します。
- ネットワーク検出によるユーザーアプリとデバイスのスキャン:不正なデバイスやエンドポイントの異常を特定します。
- ファイアウォールによるセグメンテーション:ファイアウォールを使用してポリシーに基づきエンドポイントを分離し、仮想ローカルエリアネットワーク(VLAN)を作成します。
- ゲストとBYODのオンボーディング:PlusまたはProライセンスのユーザーが、BYODのエンドポイントやゲストを認証し、ネットワーク全体またはその一部へのアクセスを取得できるようにします。
- インシデント対応:Proライセンスユーザー向けに、イベント相関、監査証跡、ガイド付きトリアージワークフロー、アラートの重要度設定とルーティングなどの機能を提供します。
ギャラリー
代替製品
FortiNACは導入しやすい一元化アーキテクチャを採用していますが、古いインターフェースによって使いやすさが制限されています。より簡単に利用・管理したい場合は、Aruba ClearPassを検討してください。
Aruba ClearPass ― 使いやすさと管理のしやすさに最適
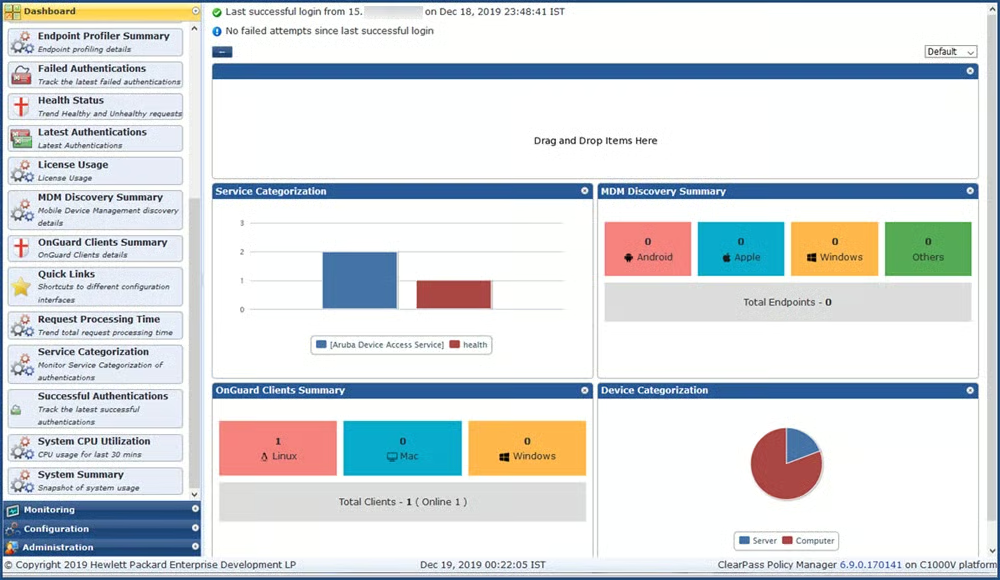
Policy Manager、OnGuard、OnBoardを含むArubaのClearPassスイートは、管理と運用のしやすさを重視しています。ClearPassは、特にトラフィックの多い環境で、スケーラビリティを高めるクラスタリングや自動オンボーディングなどの機能により、ネットワーク管理を簡素化します。最新リリースには、TLS 1.3への対応やキャッシュ管理用のシステムCLIコマンドなどの改善が含まれ、管理作業を効率化します。
メリット
- ベンダーを問わず利用可能
- 柔軟な導入オプション
- IoTデバイスをサポート
デメリット
- 機能的なNACを構築するには複数のライセンスが必要
- 自助やアドバイスに役立つコミュニティサポートが少ない
- より多くのコンプライアンス基準への準拠が必要
料金
- ClearPass Accessサブスクリプション:100エンドポイントで年間1,670ドル以上
- ClearPass Access永続ライセンス:100エンドポイントで2,800ドル以上
- ClearPass Entry永続ライセンス:100エンドポイントで710ドル以上
- 無料デモ:日程調整のため要問い合わせ
主な機能
- 複数の適用方法:RADIUS、TACACS、SNMPをサポートするほか、独自の非RADIUS適用方式であるOnConnectを提供します。
- デバイスフィンガープリンティングと包括的なポスチャ評価:種類とモデル名、MACアドレス、IPアドレス、ネットワークインターフェースカードのベンダー、OS、バージョンを特定します。
- オンボーディングオプション:企業所有デバイスとBYODデバイスのオンボーディング権限、およびユーザーごとのオンボーディング可能なデバイス数を定義します。
- コンテキストベースのポリシーエンジン:ユーザーの役割、デバイスの種類、認証方法、場所、時間帯などに基づき、きめ細かなポリシー適用をサポートします。
- 堅牢なゲストアクセスオプション:ブランディングやスポンサー承認に合わせてアクセスをカスタマイズし、セルフサービスの一時的なゲストアカウントからネットワークへアクセスできるようにします。
ギャラリー
代替製品
ClearPassはネットワークアクセス制御における独自の強みを持つ有力な競合製品ですが、Forescoutの幅広い機能と適応性は、複雑なネットワーク構成に特に適しています。そのため、場合によってはClearPassを上回る高度な機能を実現できます。
ForeScout ― 多様なネットワーク環境に最適
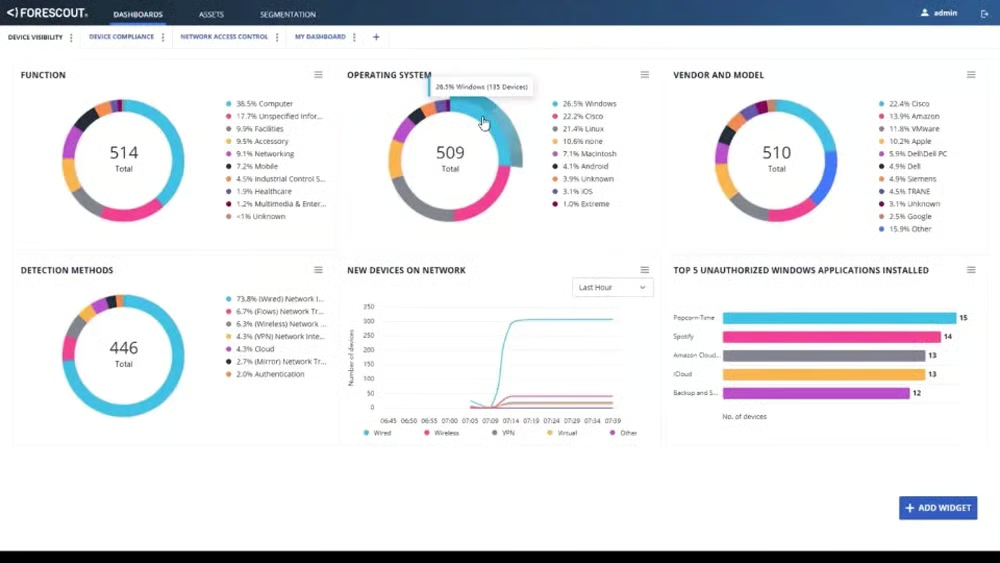
もともとCounterACTとして知られていたForeScout Platformは、ベンダーを問わず利用できるNACソリューションで、ネットワークデバイスにスムーズに統合できる非破壊的な導入と、既存環境への迅速な展開を実現します。また、確立されたさまざまなサードパーティー連携も提供します。新しいバージョンには、リアルタイムの資産インベントリ、ポリシーベースの制御、セキュリティ統合を実現する複数のモジュールが含まれ、NACの制御範囲をクラウドや各種業界にまで拡張します。
メリット
- 20種類以上のパッシブおよびアクティブな検出・プロファイリング
- 幅広いシステムと統合可能
- アクティブまたはパッシブなインラインタップ接続オプション
デメリット
- トラブルシューティングに専門知識が必要
- 1台のデバイスで複数のライセンスを消費する場合がある
- ライセンス情報が分かりにくいというユーザーの声がある
料金
- 見積もりについて問い合わせ:カスタム料金を利用可能
- 無料デモ:日程調整のため要問い合わせ
主な機能
- eyeControl:デバイスの分類、セキュリティポスチャ、ユーザープロファイルに基づくきめ細かなアクセス適用を実現し、脅威への自動対応を可能にします。
- eyeSegment:導入前にポリシー改訂をシミュレーションし、運用への影響をテストできます。ユーザー、デバイス、アプリケーションの特性に応じてネットワークをセグメント化し、ゼロトラストを実現します。
- eyeSight:接続されたデバイスを継続的に監視・認識します。さまざまなIoT、IoMT、OT、産業用デバイスの自動分類を含む、リアルタイムの資産インベントリを提供します。
- eyeManage:すべての導入環境にわたるデバイス管理とインベントリを一元化します。IPアドレスの配布、ライセンスの割り当て、ソフトウェアのアップグレード、バックアップを自動化します。
- eyeRecover:広く分散したネットワーク上であっても、物理アプライアンスと仮想アプライアンスのフェイルオーバークラスタリングをサポートします。高可用性ペアリングによって冗長性を同期し、デバイスのバックアップを使用して障害が発生したアプライアンスを迅速に復旧できます。
ギャラリー
代替製品
ForeScoutは複雑なネットワーク環境を得意としますが、NAC機能全体ではNordLayerが上回ります。NordLayerは、ネットワークアクセス制御のあらゆる側面をカバーする、より幅広い機能と能力を提供します。
NACソリューションの主な5機能
ネットワークアクセス制御ソリューションは、アクセス制御と監視、自動オンボーディング、資産検出、ポリシー管理、サードパーティー連携など、さまざまな機能とセキュリティレベルを提供できます。
アクセス制御と監視
この機能により、組織のセキュリティ、リスク、コンプライアンス要件を満たすために必要な細かさでアクセスを許可し、アクセスのブロック、隔離、さまざまなレベルのアクセス許可を実行できます。
自動ゲストアクセスとオンボーディング
自動化されたゲストアクセス管理と自動化機能は、組織が想定するゲストアクセスの量と種類に対応できる必要があります。また、企業所有デバイスやBYODデバイスのオンボーディングを自動化し、ITチームやヘルプデスクチームからセットアップと承認の負担を取り除けるかどうかも検討すべきです。
デバイスの資産検出、可視化、プロファイリング
新たに追加されたすべてのエンドポイント(ワークステーション、ノートパソコン、IoTなど)を監視して保護し、適切なアクセスを提供することが重要です。ツールは少なくとも、ネットワークで想定されるエンドポイントの種類とユーザー数の大部分を検出・管理でき、同時に不正なデバイスを自動的にブロックできる必要があります。
ポリシー管理
この機能には、セキュリティ構成要件を定義・管理し、特定のグループにアクセスレベルを割り当て、コンプライアンスに準拠するエンドポイントと準拠しないエンドポイントのそれぞれに対してNACが実行する具体的なアクションを指定するための十分な機能が必要です。
サードパーティーセキュリティ統合
次のような他のソリューションとの連携により、セキュリティ情報およびイベント管理(SIEM)システムや次世代ファイアウォール(NGFW)は、セキュリティ対応を迅速化し、脅威へのより堅牢な対応を可能にするとともに、アラートのコンテキストと有用性を高めます。一部のNACツールには、追加の保護を提供するセキュリティ機能が組み込まれている場合もあります。
最適なNACソリューションの評価方法
NACソリューションを6つの主要カテゴリーに分け、それぞれに細かな評価基準を設けて評価しました。これらの要素は重要度に基づいて重み付けし、各ツールについて、各評価基準の性能と可用性に応じて5点満点でスコアを付けました。最終スコアによって上位6つのツールを決定しました。その後、各ソリューションの最高スコアを考慮し、ユーザーの意見やその他の関連リソースを追加調査することで、最適なユースケースを評価しました。
評価基準
この評価では、基本的な機能を担うNACソリューションの中核機能を優先しました。次に、ソリューションのセキュリティを確かなものにする高度な保護機能を評価しました。料金と透明性は、高度な保護機能と同じ重み付けとしました。これは、利用しやすさと長期的な費用を左右するためです。その後、運用効率を高める使いやすさと管理のしやすさを評価しました。最後に、カスタマーサポートとコンプライアンスを検討しました。
- 中核機能(25%):アクセス制御やリアルタイム監視、デバイス検出、ポリシー管理など、完全に機能するNACソリューションに必要なすべての機能を比較します。
- 評価項目のトップ:Ivanti Policy Secure
- 高度な保護機能(20%):サードパーティーセキュリティ連携、有線・Wi-Fi・VPNアクセスの対応範囲、標準外デバイスのサポート、デバイスの健全性に関する分析情報など、追加のセキュリティ機能を評価します。
- 評価項目のトップ:Fortinet FortiNAC
- 料金と透明性(20%): 無料トライアルとデモの提供状況、料金情報へのアクセスしやすさと透明性、料金モデル、最低サブスクリプション料金またはライセンス料金を評価します。
- 評価項目のトップ:Portnox Cloud
- 使いやすさと管理のしやすさ(15%): 直感的なユーザーインターフェース、集中管理コンソール、自動オンボーディング、さまざまなプラットフォームにおけるユーザーレビューなどの機能を評価します。
- 評価項目のトップ:Aruba ClearPass
- カスタマーサポート(10%): ライブチャット、メール、電話によるサポートの提供状況に加え、CapterraやGartnerなどのプラットフォームにおけるカスタマーサービスのユーザーレビューを評価します。
- 評価項目のトップ:Ivanti Policy Secure
- セキュリティ規制への準拠(10%): ISO 27001/9001、HIPAA、PCI、GDPR、SOC2、NISTなどの主要なセキュリティコンプライアンスや、その他の専門的なコンプライアンス基準への準拠と認証を確認します。
- 評価項目のトップ:Ivanti Policy Secure
よくある質問(FAQ)
ネットワークアクセス制御のメリットとは?
ネットワークアクセス制御は、ユーザーとアプリケーションのアクセス制御、請負業者とゲストの管理、ロールベースのアクセスポリシー、サイバーセキュリティ保護、自動インシデント対応、包括的なアクセスレポートなど、組織にさまざまなメリットをもたらします。これらはすべて、全体的なネットワークセキュリティと管理効率を向上させます。
NACには異なる種類がありますか?
NACには、事前認証型と事後認証型の2種類があります。事前認証型NACは、通常2要素認証(2FA)などの認証要件を含むセキュリティポリシーに基づいてアクセス要求を検査します。事後認証型NACはネットワーク内の移動を制限し、追加認証を要求することでサイバー攻撃を防ぎます。
ネットワークアクセス制御を導入するには?
NACソリューションを導入するには、まずエンドポイントデバイスをマッピングし、ネットワークアクセス制御リストを作成します。ユーザー権限を決定し、認証メカニズムやポリシー適用ポイントなど、必要なテクノロジーを設定します。最高レベルのセキュリティを確保するため、システムは定期的に最新の状態に保ちます。
まとめ:今すぐネットワークを制御する
ネットワーク接続が進化するにつれ、攻撃者が脆弱性を悪用することで、侵害の可能性も高まります。NACソリューションは、組織ごとに異なるニーズやリソースに対応しながら、効果的な制御を提供します。規制要件が導入を後押しする場合もありますが、ユーザーとデバイスを制御することで、リスクとコストを削減し、あらゆる企業にメリットをもたらします。無料トライアルまたはデモを利用して、希望するソリューションがニーズに合っているか確認しましょう。
さまざまなファイアウォールの種類を理解しておくことで、ネットワークを数多くの脅威や脆弱性から効果的に保護する、階層型の防御計画を策定できます。