

















Ce guide s’adresse aux responsables informatiques et aux équipes de sécurité qui évaluent les meilleures solutions de contrôle d’accès au réseau (NAC) en 2026. Il présente les principales plateformes et leurs points forts respectifs.
Choisir le bon outil NAC est essentiel pour sécuriser les réseaux modernes, gérer l’accès des appareils et maintenir la conformité dans des environnements de plus en plus complexes. Nous passons ci-dessous en revue six solutions de premier plan — chacune sélectionnée pour des atouts remarquables comme ses performances globales, sa protection avancée, la transparence de ses tarifs et sa simplicité d’administration — afin de vous aider à identifier rapidement celle qui convient le mieux à votre organisation.
Voici les six meilleures solutions NAC :
- NordLayer NAC: Meilleur outil global de contrôle d’accès au réseau
- Ivanti Policy Secure: Meilleur choix pour les fonctionnalités essentielles et la conformité
- Portnox Cloud: Meilleur choix pour l’accessibilité et la transparence des tarifs
- FortiNAC: Meilleur choix pour les fonctions de protection avancées
- Aruba ClearPass: Meilleur choix pour la simplicité d’utilisation et d’administration
- ForeScout: Meilleure option pour les environnements réseau variés
Comparatif des meilleures solutions de contrôle d’accès au réseau
Ce tableau compare les six meilleures solutions NAC afin de vous aider à prendre des décisions éclairées en fonction de leur coût et de leurs fonctionnalités. Il s’appuie sur des critères clés tels que le profilage des actifs, l’accès automatisé des invités, l’architecture Zero Trust et les fonctions de remédiation automatisée. Il indique également le coût d’abonnement ou de licence le plus bas pour chaque solution.
| Découverte, visibilité et profilage des actifs | Accès automatisé des invités | Architecture Zero Trust | Remédiation automatisée | Tarif de l’offre la moins chère | |
|---|---|---|---|---|---|
| NordLayer NAC | ✔️ | ➕ | ✔️ | ✔️ | 7 $US/mois/utilisateur |
| Ivanti Policy Secure | ✔️ | ✔️ | ➕ | ✔️ | Contacter le service commercial |
| Portnox Cloud | ✔️ | ✔️ | ✔️ | ✔️ | 200 $US/mois/administrateur |
| FortiNAC | ✔️ | ➕ | ✔️ | ➕ | 92 $US/mois/100 terminaux |
| Aruba ClearPass | ➕ | ➕ | ✔️ | ➕ | 710 $US/licence perpétuelle/100 terminaux |
| ForeScout | ✔️ | ❌ | ✔️ | ✔️ | Contacter le service commercial |
✔️= Oui ❌= Non ou incertain ➕= Limité ou module complémentaire
Bien que d’autres solutions excellent dans certaines catégories, notre analyse montre que NordLayer offre le meilleur rapport qualité-prix pour les utilisateurs à la recherche d’un outil efficace de contrôle d’accès au réseau. Poursuivez votre lecture pour découvrir les performances de chaque solution en matière de tarifs, de fonctionnalités et de principaux cas d’utilisation, ou accédez directement à nos critères d’évaluation des produits.
Remarque : tous les tarifs par utilisateur sont fondés sur un engagement d’un an, sauf indication contraire.
NordLayer NAC – Meilleur outil global de contrôle d’accès au réseau
NordLayer NAC arrive en tête de notre classement, en proposant un large éventail de fonctionnalités pour un outil NAC complet. Il assure la découverte, la visibilité et le profilage des actifs, tout en restant compatible avec les systèmes, outils et systèmes d’exploitation actuels. NordLayer offre également de solides capacités de segmentation du réseau, de gestion des politiques et de remédiation automatisée. Grâce à son architecture et à son authentification Zero Trust, NordLayer confirme sa position parmi les leaders du marché des solutions NAC.
Avantages
- Appareils personnels (BYOD) : gestion
- Profilage instantané des utilisateurs
- Licences utilisateur transférables
Inconvénients
- Pas d’essai gratuit
- Davantage d’emplacements de serveurs nécessaires
- Informations insuffisantes sur les options de déploiement
Tarifs
- Enterprise : 7 $US et plus par utilisateur et par mois (50 utilisateurs minimum)
- Lite : 8 $US et plus par utilisateur et par mois (5 utilisateurs minimum)
- Core : 11 $US et plus par utilisateur et par mois (5 utilisateurs minimum)
- Premium : 14 $US et plus par utilisateur et par mois (5 utilisateurs minimum)
- Démo gratuite : Contacter le service commercial pour planifier une démonstration
Fonctionnalités clés
- ThreatBlock : protège les utilisateurs et les appareils contre les logiciels malveillants, les rançongiciels et les virus.
- Chiffrement AES 256 bits : utilise un tunnel de niveau militaire pour le chiffrement afin de dissimuler le trafic et l’activité en ligne aux internautes.
- Accès distant intelligent : permet le partage de fichiers de terminal à terminal lorsque plusieurs appareils utilisateurs se connectent à NordLayer.
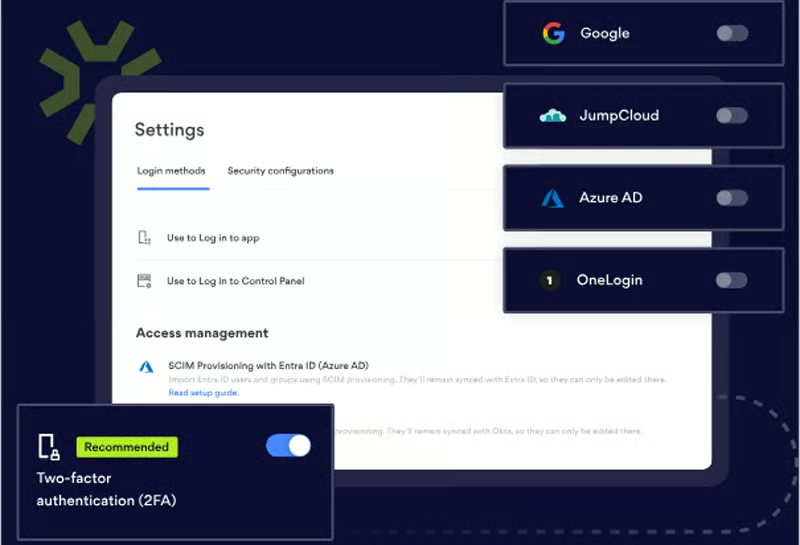
- Authentification : ajoute une couche de protection supplémentaire en exigeant une authentification multifacteur pour se connecter à NordLayer.
- Provisionnement des utilisateurs : s’intègre aux principaux fournisseurs SCIM pour intégrer et retirer les utilisateurs des applications cloud, notamment lors de leur maintenance et de leur suppression lorsque leur statut ou leur rôle évolue.
Galerie
Alternative
NordLayer dispose d’un large éventail de fonctionnalités, mais Ivanti Policy Secure la dépasse par l’étendue de son offre, notamment en matière de fonctions NAC essentielles et de conformité.
Ivanti Policy Secure – Meilleur choix pour les fonctionnalités essentielles et la conformité
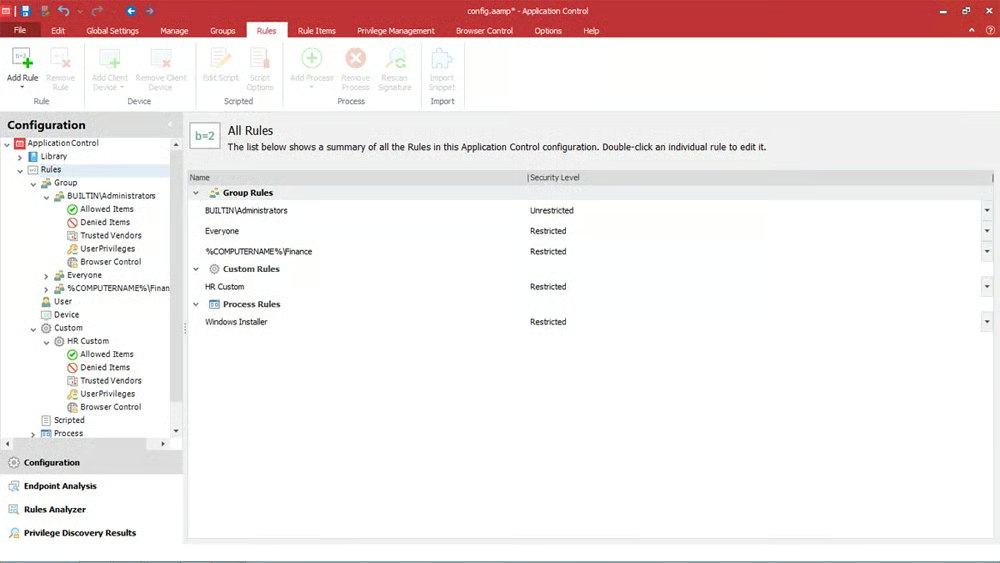
Ivanti Policy Secure propose des fonctionnalités NAC complètes et respecte un large éventail de normes de conformité. La solution couvre les terminaux locaux et distants afin d’appliquer des politiques fondamentales de sécurité du réseau et de contrôler l’accès au réseau pour les terminaux gérés et non gérés, y compris les appareils IoT. La plateforme applique les politiques d’accès et s’intègre également à d’autres produits Ivanti pour fournir un accès réseau Zero Trust et des analyses comportementales des utilisateurs.
Avantages
- L’intégration des invités est incluse dans la licence de base
- Large compatibilité avec les systèmes d’exploitation
- Configuration et déploiement simples à l’aide d’un assistant
Inconvénients
- Processus de connexion longs
- Les utilisateurs signalent une certaine confusion concernant les licences
- De nombreux changements de marque ont nui à la reconnaissance
Tarifs
- Contacter le service commercial pour obtenir un devis : Tarifs personnalisés disponibles
- Essai gratuit : Contacter le service commercial pour en faire la demande
- Démo gratuite : Contacter le service commercial pour planifier une démonstration
Fonctionnalités clés
- Réponses automatisées aux menaces face aux indicateurs de compromission : effectue automatiquement des opérations telles que l’isolation des appareils compromis ou le blocage du trafic malveillant.
- Intégration bidirectionnelle avec des solutions tierces : s’intègre à diverses solutions tierces, telles que les pare-feu et les outils SIEM, afin d’améliorer la sécurité et l’audit.
- Analyse comportementale intégrée : utilise les analyses comportementales acquises pendant la phase d’apprentissage de Policy Secure pour détecter les activités inhabituelles et les menaces potentielles.
- Segmentation dynamique du réseau : utilise une segmentation dynamique du réseau fondée sur le rôle de l’utilisateur et la classification de l’appareil afin d’imposer des limites d’accès et de limiter les déplacements latéraux des menaces.
- Intégration en libre-service : permet l’intégration en libre-service des appareils et des utilisateurs au sein des systèmes IAM connus, afin de simplifier le déploiement et d’améliorer l’expérience utilisateur.
Galerie
Alternative
Bien que la solution NAC Policy Secure d’Ivanti propose des fonctionnalités de niveau entreprise, son manque de transparence tarifaire peut inquiéter certains acheteurs potentiels. Portnox Cloud surpasse Ivanti sur ce point en proposant des structures tarifaires plus transparentes et une meilleure accessibilité.
Portnox Cloud – Meilleur choix pour l’accessibilité et la transparence des tarifs
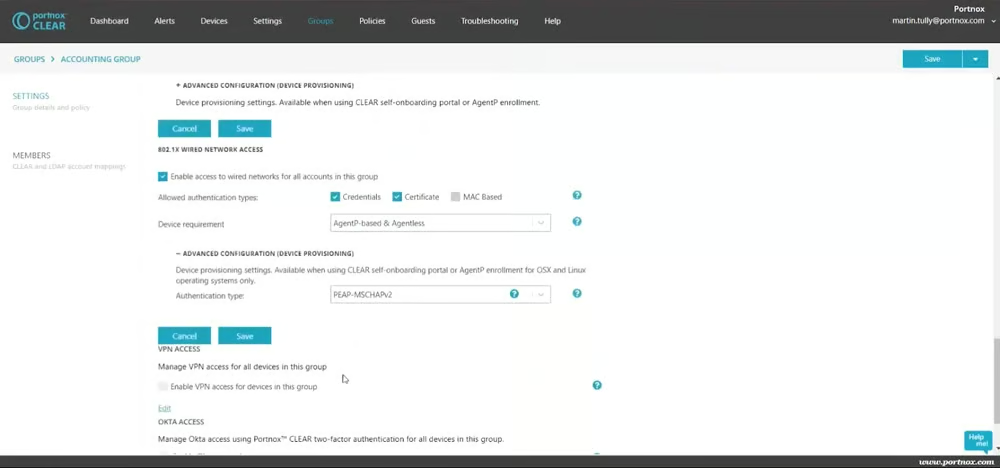
Portnox Cloud, une solution NAC-as-a-Service cloud native, permet un déploiement rapide et évite aux équipes informatiques les contraintes de maintenance grâce à son modèle SaaS. Elle se distingue par la transparence de ses tarifs, les informations fournies sur son essai gratuit et sa démo, ainsi que par son installation entièrement prise en charge, ce qui la rend adaptée aux PME à la recherche de fonctionnalités NAC sans infrastructure informatique importante. Si les petites entreprises bénéficient de son faible coût total de possession, les grandes entreprises peuvent opter pour des solutions NAC hébergées en interne afin de disposer d’un meilleur contrôle et de possibilités de personnalisation accrues.
Avantages
- Entièrement cloud native ; aucun matériel à entretenir
- Couvre les accès réseau filaires, Wi-Fi et VPN
- Compatible avec tous les matériels réseau ; aucune refonte du réseau nécessaire
Inconvénients
- Des ralentissements de l’écran peuvent survenir
- Des incohérences concernant l’état des ports sont signalées par les clients
- Le SaaS prive l’organisation de son contrôle direct
Tarifs
- Administration des appareils réseau avec TACACS+ : 200 $US et plus par administrateur et par mois
- Contacter le service commercial pour obtenir un devis : Packs complémentaires et forfaits personnalisés disponibles
- Essai gratuit : 30 jours
- Démo gratuite : Contacter le service commercial pour planifier une démonstration
Fonctionnalités clés
- Contrôle d’accès unifié : fournit un contrôle d’accès Zero Trust pour tous les actifs informatiques critiques (réseaux, applications et infrastructures).
- Visibilité accrue : fournit un profilage détaillé et des informations sur l’activité de tous les appareils demandant un accès, notamment les appareils gérés, personnels et IoT.
- Authentification réseau fondée sur les normes : prend en charge tous les équipements réseau qui s’appuient sur le protocole 802.1X pour le contrôle d’accès.
- Authentification sans mot de passe : offre une expérience utilisateur fluide et une sécurité renforcée grâce aux certificats numériques.
- Mise en conformité : permet d’évaluer les risques associés aux terminaux et de faciliter leur correction afin de maintenir la conformité 24 h/24 et 7 j/7.
Galerie
Alternative
Avec la publication de la version 2023.8 de Portnox Cloud, la solution ajoute des améliorations avancées concernant le référentiel d’authentification et les options de filtrage. Toutefois, si vous recherchez une solution offrant des fonctions de protection plus avancées, essayez Fortinet FortiNAC.
FortiNAC – Meilleur choix pour les fonctions de protection avancées
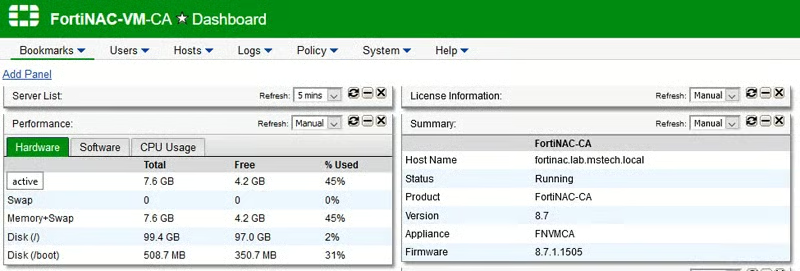
Fortinet FortiNAC offre des capacités de protection renforcées, notamment la compatibilité des terminaux avec les appareils IoT, IIoT et OT, afin de centraliser le contrôle des réseaux complexes. Il répond aux besoins des petites entreprises grâce à des solutions prévues pour seulement 25 utilisateurs (appliance virtuelle) ou 100 utilisateurs (appliance physique), tandis que les grandes entreprises bénéficient de sa fonctionnalité d’intégration automatisée des invités et de la prise en charge du BYOD. La dernière version de FortiNAC a également supprimé la limitation qui empêchait l’accès au réseau en cas d’échec des analyses, améliorant ainsi l’accessibilité et la sécurité globales du réseau.
Avantages
- Bonne visibilité sur les appareils présents sur le réseau
- Architecture centralisée facilitant le déploiement
- Prise en charge étendue des solutions tierces
Inconvénients
- Nécessite des licences complémentaires pour mettre à jour les bases de données
- Interface utilisateur obsolète
- Validation des agents limitée aux versions anglaises
Tarifs
- Logiciel de base : 1 100 $US et plus pour une licence perpétuelle couvrant 100 terminaux
- Logiciel Plus : 2 600 $US et plus pour une licence perpétuelle couvrant 100 terminaux
- Logiciel Pro : 3 300 $US et plus pour une licence perpétuelle couvrant 100 terminaux
- Forfaits d’abonnement : 200 à 420 $US et plus pour 25 terminaux, selon le logiciel
- Assistance FortiCare 24 h/24 et 7 j/7 : de 110 à 320 $US
- Démo gratuite : Contacter le service commercial pour planifier une démonstration
Fonctionnalités clés
- Prise en charge étendue des appareils non standard : reconnaît et contrôle plus de 2 500 appareils réseau et des millions d’appareils IoT.
- Analyses de découverte du réseau pour les applications et les appareils des utilisateurs : identifie les appareils indésirables et les anomalies des terminaux.
- Segmentation par pare-feu : isole les terminaux en fonction des politiques à l’aide du pare-feu afin de créer des réseaux locaux virtuels (VLAN).
- Intégration des invités et des appareils personnels (BYOD) : permet aux utilisateurs titulaires de licences Plus ou Pro d’authentifier des terminaux personnels ou des invités afin de leur donner accès à l’ensemble du réseau ou à une partie limitée de celui-ci.
- Réponse aux incidents : Offre des fonctionnalités telles que la corrélation des événements, les pistes d’audit, les workflows guidés de triage, ainsi que la criticité et le routage des alertes pour les utilisateurs d’une licence Pro.
Galerie
Alternative
FortiNAC dispose d’une architecture centralisée qui facilite le déploiement, mais son interface obsolète limite sa convivialité. Envisagez Aruba ClearPass pour simplifier l’utilisation et l’administration.
Aruba ClearPass – Meilleur choix pour la simplicité d’utilisation et d’administration
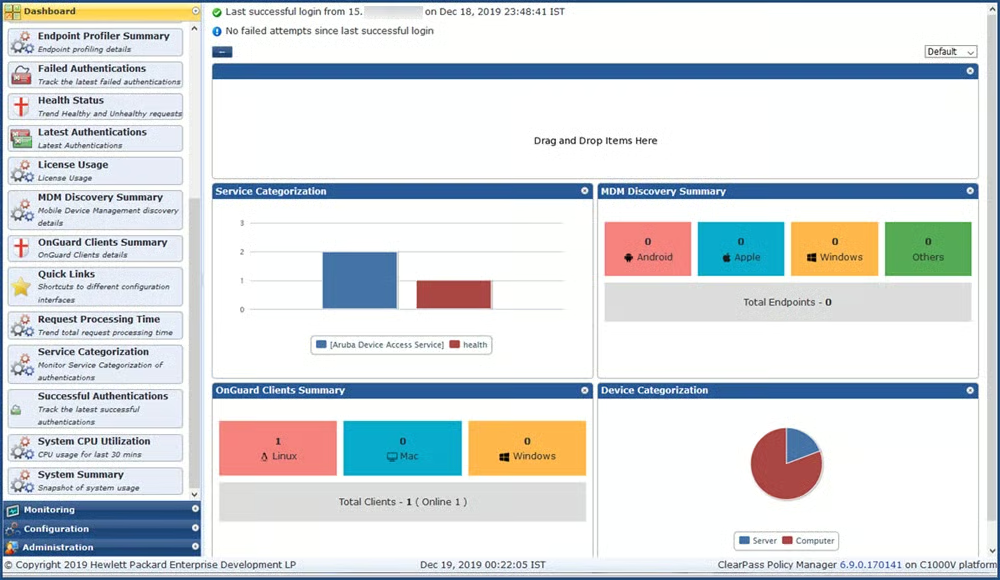
La suite ClearPass d’Aruba, qui comprend Policy Manager, OnGuard et OnBoard, privilégie la simplicité d’administration et d’utilisation. ClearPass simplifie la gestion du réseau, notamment dans les environnements à fort trafic, grâce à des fonctionnalités telles que la mise en cluster pour assurer l’évolutivité et l’intégration automatisée. La version la plus récente comprend des améliorations comme la compatibilité avec TLS 1.3 et une commande CLI système pour la gestion du cache, ce qui simplifie les tâches d’administration.
Avantages
- Agnostique vis-à-vis des fournisseurs
- Options de déploiement flexibles
- Prise en charge des appareils IoT
Inconvénients
- Plusieurs licences nécessaires pour disposer d’un NAC fonctionnel
- Peu de soutien de la communauté pour l’auto-assistance ou les conseils
- Doit respecter davantage de normes de conformité
Tarifs
- Abonnement ClearPass Access : 1 670 $US et plus par an pour 100 terminaux
- Licence perpétuelle ClearPass Access : 2 800 $US et plus pour 100 terminaux
- Licence perpétuelle ClearPass Entry : 710 $US et plus pour 100 terminaux
- Démo gratuite : Contacter le service commercial pour planifier une démonstration
Fonctionnalités clés
- Multiples méthodes d’application des politiques : offre la prise en charge de RADIUS, TACACS et SNMP, ainsi que de l’application propriétaire non-RADIUS OnConnect.
- Empreinte numérique des appareils et évaluation complète de leur état : identifie le type et le nom du modèle, l’adresse MAC, l’adresse IP, le fabricant de la carte réseau, le système d’exploitation et les versions.
- Options d’intégration : définit les autorisations nécessaires pour intégrer les appareils d’entreprise et les appareils personnels (BYOD), ainsi que le nombre d’appareils intégrés par utilisateur.
- Moteur de politiques fondé sur le contexte : prend en charge l’application granulaire des politiques en fonction du rôle de l’utilisateur, du type d’appareil, de la méthode d’authentification, de l’emplacement, de l’heure et d’autres critères.
- Options robustes d’accès invité : fournit un accès personnalisable à des fins de personnalisation de la marque ou d’approbation par un sponsor, afin d’autoriser les comptes invités temporaires en libre-service à accéder au réseau.
Galerie
Alternative
Bien que ClearPass reste un concurrent solide grâce à ses propres atouts en matière de contrôle d’accès au réseau, les fonctionnalités étendues et l’adaptabilité de Forescout le rendent particulièrement adapté aux configurations réseau complexes, en lui permettant d’offrir des capacités avancées qui peuvent dans certains cas surpasser celles de ClearPass.
ForeScout – Meilleur choix pour les environnements réseau diversifiés
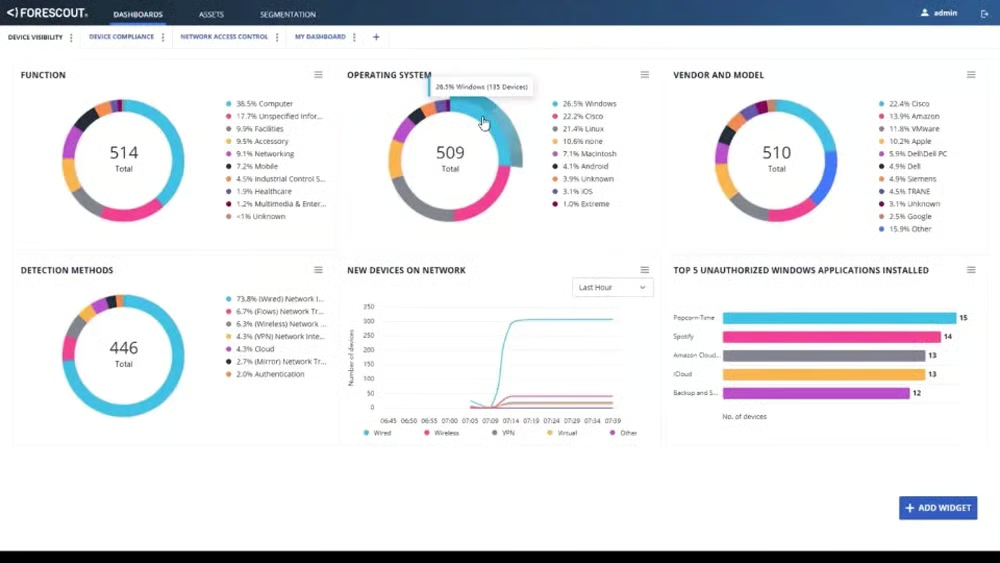
ForeScout Platform, anciennement connue sous le nom de CounterACT, est une solution NAC agnostique vis-à-vis des fournisseurs qui offre une installation non perturbatrice, pour une intégration fluide avec les appareils réseau et un déploiement rapide dans les environnements existants. Elle propose également diverses intégrations tierces établies. Les versions récentes comprennent plusieurs modules qui fournissent des inventaires des actifs en temps réel, des contrôles fondés sur les politiques et une intégration de la sécurité, tout en étendant les contrôles NAC au cloud et à différents secteurs.
Avantages
- Plus de 20 fonctions de découverte et de profilage passives et actives
- S’intègre à un large éventail de systèmes
- Options de connexion par TAP en ligne active ou passive
Inconvénients
- Nécessite une expertise pour le dépannage
- Un appareil peut consommer plusieurs licences
- Les utilisateurs ont signalé une confusion concernant les informations de licence
Tarifs
- Contacter le service commercial pour obtenir un devis : Tarification personnalisée disponible
- Démo gratuite : Contacter le service commercial pour planifier une démonstration
Fonctionnalités clés
- eyeControl : fournit une application granulaire des politiques d’accès fondée sur la classification des appareils, leur niveau de sécurité et les profils des utilisateurs, et permet une réponse automatisée aux menaces.
- eyeSegment : simule les révisions des politiques afin de tester leur impact opérationnel avant leur adoption. Il permet de mettre en place une architecture Zero Trust en segmentant le réseau selon les caractéristiques des utilisateurs, des appareils et des applications.
- eyeSight : intègre la surveillance et l’identification continues des appareils connectés. Il fournit des inventaires des actifs en temps réel, avec notamment une classification automatique de divers appareils IoT, IoMT, OT et industriels.
- eyeManage : offre une gestion et un inventaire unifiés des appareils dans tous les déploiements. Il automatise la distribution des adresses IP, l’attribution des licences, les mises à niveau logicielles et les sauvegardes.
- eyeRecover : prend en charge la mise en cluster avec basculement pour les appliances physiques et virtuelles, même sur des réseaux largement distribués. La mise en paire haute disponibilité permet une redondance synchronisée et assure une récupération rapide des appliances défaillantes à l’aide des sauvegardes des appareils.
Galerie
Alternative
ForeScout est spécialisé dans les environnements réseau complexes, mais NordLayer surpasse cette solution en matière de fonctionnalités NAC globales. NordLayer offre un ensemble plus étendu de fonctionnalités et de capacités couvrant tous les aspects du contrôle d’accès au réseau.
5 fonctionnalités clés des solutions NAC
Les solutions de contrôle d’accès au réseau peuvent offrir de nombreuses fonctionnalités et différents niveaux de sécurité, notamment le contrôle et la surveillance des accès, l’intégration automatisée, la découverte des actifs, la gestion des politiques et les intégrations tierces.
Contrôle et surveillance des accès
Cette fonctionnalité peut accorder un accès avec le niveau de granularité nécessaire pour répondre aux exigences de sécurité, de risque et de conformité de l’organisation, afin de bloquer, de mettre en quarantaine et d’accorder différents niveaux d’accès.
Accès invité et intégration automatisés
La gestion et l’automatisation automatisées de l’accès invité doivent pouvoir prendre en charge le volume et le type d’accès invités prévus par l’organisation. En outre, l’intégration automatisée des appareils d’entreprise et des appareils personnels (BYOD) doit être envisagée afin d’éviter aux équipes informatiques ou du centre de services d’avoir à gérer la configuration et les approbations.
Découverte, visibilité et profilage des actifs
Il est important de surveiller, de sécuriser et de fournir un accès approprié à chaque nouveau terminal (postes de travail, ordinateurs portables, appareils IoT, etc.). Les outils doivent au minimum pouvoir découvrir et gérer la majorité des types de terminaux et le volume d’utilisateurs attendus sur le réseau, et doivent automatiquement bloquer les appareils indésirables.
Gestion des politiques
Cette fonctionnalité doit fournir des capacités suffisantes pour définir et administrer les exigences de configuration de sécurité, attribuer des niveaux d’accès à des groupes spécifiques et préciser les actions que le NAC doit entreprendre avec les terminaux conformes et non conformes.
Intégration de solutions de sécurité tierces
Les intégrations avec d’autres solutions, comme les systèmes de gestion des informations et des événements de sécurité (SIEM) et les pare-feu de nouvelle génération (NGFW) peuvent accélérer les réponses de sécurité, permettre des réponses plus robustes aux menaces et accroître le contexte et l’utilité des alertes. Certains outils NAC intègrent même des fonctions de sécurité afin d’offrir une protection supplémentaire.
Comment j’ai évalué les meilleures solutions NAC
J’ai évalué les solutions NAC selon six grandes catégories, chacune comprenant des sous-critères particuliers. Ces facteurs ont été pondérés en fonction de leur importance, et chaque outil a reçu une note sur cinq selon ses performances et sa disponibilité pour chaque sous-critère. Les notes finales ont permis de déterminer les six meilleurs outils. J’ai ensuite évalué le cas d’utilisation idéal de chaque solution en tenant compte de sa note la plus élevée et en menant des recherches supplémentaires sur les retours des utilisateurs et d’autres ressources pertinentes.
Critères d’évaluation
Dans cette évaluation, j’ai accordé la priorité aux fonctionnalités essentielles d’une solution NAC en raison de leur rôle fondamental. Les fonctions de protection avancées viennent ensuite, car ce sont elles qui renforcent la sécurité de la solution. Les tarifs et la transparence ont le même poids que les fonctionnalités avancées, car ils déterminent l’accessibilité et les dépenses à long terme. J’ai ensuite évalué la simplicité d’utilisation et d’administration afin d’améliorer l’efficacité opérationnelle. Enfin, j’ai examiné l’assistance client et la conformité.
- Fonctionnalités essentielles (25 %) : compare toutes les fonctionnalités nécessaires au bon fonctionnement d’une solution NAC, notamment le contrôle des accès et la surveillance en temps réel, la découverte des appareils, la gestion des politiques et bien plus encore.
- Lauréat du critère : Ivanti Policy Secure
- Fonctions de protection avancées (20 %) : prend en compte des fonctionnalités de sécurité supplémentaires telles que les intégrations de sécurité tierces, la couverture des accès filaires, Wi-Fi et VPN, la prise en charge des appareils non standard et les informations sur l’état des appareils.
- Lauréat du critère : Fortinet FortiNAC
- Tarifs et transparence (20 %) : évalue la disponibilité d’un essai gratuit et d’une démo, l’accessibilité et la transparence des informations tarifaires, les modèles de tarification ainsi que le coût d’abonnement ou de licence le plus bas.
- Lauréat du critère : Portnox Cloud
- Simplicité d’utilisation et d’administration (15 %) : évalue des fonctionnalités telles qu’une interface utilisateur intuitive, une console de gestion centralisée, l’intégration automatisée et les avis d’utilisateurs provenant de différentes plateformes.
- Lauréat du critère : Aruba ClearPass
- Assistance client (10 %) : comprend la disponibilité d’une assistance par chat en direct, par e-mail et par téléphone, ainsi que les avis des utilisateurs sur le service client publiés sur des plateformes comme Capterra et Gartner.
- Lauréat du critère : Ivanti Policy Secure
- Conformité aux réglementations de sécurité (10 %) : vérifie le respect des principales normes de conformité en matière de sécurité et les certifications correspondantes, notamment ISO 27001/9001, HIPAA, PCI, le RGPD, SOC2, NIST et d’autres normes de conformité spécialisées.
- Lauréat du critère : Ivanti Policy Secure
Foire aux questions (FAQ)
Quels sont les avantages du contrôle des accès au réseau ?
Le contrôle des accès au réseau offre plusieurs avantages aux entreprises, notamment le contrôle des accès des utilisateurs et des applications, la gestion des sous-traitants et des invités, les politiques d’accès fondées sur les rôles, la protection de la cybersécurité, la réponse automatisée aux incidents et des rapports d’accès complets, autant d’éléments qui améliorent globalement la sécurité du réseau et l’efficacité de la gestion.
Existe-t-il différents types de NAC ?
Il existe deux types de NAC : le NAC de préadmission et le NAC de post-admission. Le NAC de préadmission examine les demandes d’accès en fonction des politiques de sécurité, qui incluent souvent des exigences d’authentification telles que la 2FA. Le NAC de post-admission restreint les déplacements sur le réseau et empêche les cyberattaques en exigeant une authentification supplémentaire.
Comment mettre en œuvre le contrôle des accès au réseau ?
Pour mettre en œuvre des solutions NAC, commencez par cartographier les appareils terminaux et créer une liste de contrôle des accès au réseau. Déterminez les autorisations des utilisateurs et configurez les technologies nécessaires, telles que les mécanismes d’authentification et les points d’application des politiques. Pour garantir une sécurité optimale, maintenez régulièrement les systèmes à jour.
En résumé : contrôlez votre réseau sans attendre
À mesure que les connexions réseau évoluent, le risque de compromission augmente lui aussi, car les attaquants exploitent les vulnérabilités. Les solutions NAC offrent un contrôle efficace tout en répondant aux besoins et aux ressources variés des entreprises. Si les exigences réglementaires peuvent favoriser leur adoption, le contrôle des utilisateurs et des appareils aide toutes les entreprises en réduisant les risques et les coûts. Utilisez l’essai gratuit ou la démo pour vérifier si la solution que vous préférez répond à vos besoins.
Pour assurer une sécurité globale du réseau, familiarisez-vous avec les différents types de pare-feu afin de pouvoir créer un plan de défense en profondeur qui protège efficacement votre réseau contre de nombreuses menaces et vulnérabilités.