

















登場してまだ数年にすぎないセキュリティ技術であるマイクロセグメンテーションが、急速に普及している。
エッジセキュリティベンダーByosの新しい調査報告書によると、サイバーセキュリティ責任者の88%が、マイクロセグメンテーションはゼロトラストセキュリティを実現するために不可欠だと考えており、83%がすでに何らかの形でマイクロセグメンテーションを導入している。
これほど急速に普及しているにもかかわらず、市場にはまだ成長の余地が大きいことも報告書で明らかになった。マイクロセグメンテーションに全面的に投資し、ゼロトラストを実現できたと考えている企業は、わずか17%にとどまる。
この調査結果は、The State of Microsegmentation in Network SecurityというByosの報告書にまとめられている。Q3 2021に実施された、サイバーセキュリティ責任者100人を対象とする調査の結果を詳述したものだ。eSecurity Planetのインタビューで、Byosの創業者兼CEOであるMatias Katz氏は、調査結果とそのネットワークセキュリティ全般への意味について語った。
Katz氏によると、従来のセキュリティ対策では今日の多くの課題に対応するのに十分でないため、マイクロセグメンテーションが必要だという。
「マイクロセグメンテーションの本質は、顧客により大きな制御権を与えることです。管理対象の資産を過度に外部へさらすか、まったくアクセスできない状態にするかの二者択一を迫ることなく、より迅速かつ効率的にアクセスできるようにするのです」と同氏は述べた。
関連記事:マイクロセグメンテーションの実装方法
重要インフラとIIoTに適した技術
ネットワーク内でも特に重要な資産を隔離するという考え方は、重要インフラや産業用IoTに特に適している。これらの環境では、幅広いレガシーデバイスが従来のEDRソフトウェアを実行できないからだ。
「エネルギー、石油・ガス、医療、防衛などの分野では、より広い境界内で、人の命やエネルギーを制御するコントローラーが20台、30台、50台も存在するのに、保護がありません。企業は境界に依存しています」とKatz氏は述べた。
このような場合、攻撃者は境界を突破するだけで、完全な制御まであと一跳びのところまで迫れる。「しかし、そうしたコントローラーを地球上の他のあらゆるものから隔離するマイクロセグメントを作れば、大きな境界を突破されたとしても、コントローラーは見えない状態にできます。また、どの種類のトラフィックを出入りさせるかを制御できる、別のチョークポイントも設けられます。望むなら、エンドポイント1台だけの極小マイクロセグメントにもできます」とKatz氏は語った。
企業は、この種の機能の重要性をますます認識している。調査回答者の実に92%が、マイクロセグメンテーションは代替策より実用的かつ効率的だと考え、93%がIoTセキュリティに不可欠だと回答した。また、88%が効果的なセキュリティポリシー管理に役立つと考え、89%が規制コンプライアンスに伴う課題を効率化する手段と見ている。
マイクロセグメンテーションの利点に誤解
しかしKatz氏は、需要の高いマイクロセグメンテーション機能についての調査結果に驚いたという。回答者によると、最低限必要な機能には、リアルタイムの脅威管理(76%)、安全なリモートアクセス(67%)、ランサムウェア停止スイッチ(62%)、ゼロタッチ導入(57%)が含まれる。レガシー技術の保護は最下位で、回答者の支持はわずか43%だった。
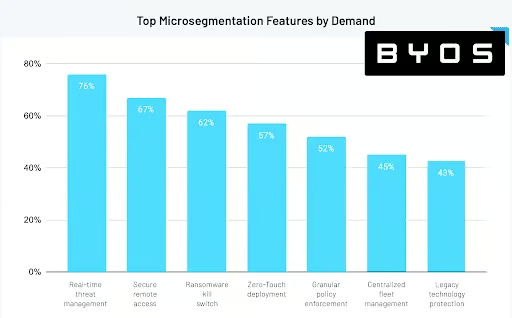
Katz氏はこうした優先順位に異を唱えており、多くの回答者が人気セキュリティベンダーのマーケティング戦略をそのまま繰り返しているためだと指摘する。「過去5件の大規模な侵害を見ると、安全なリモートアクセスとは無関係で、ゼロタッチ導入とも無関係でした。むしろ、重要インフラを扱うレガシーデバイスが存在していたことのほうが大きな要因です」と同氏は述べた。
リアルタイムの脅威管理はもちろんネットワークセキュリティにおける重要な検討事項だが、Katz氏によれば、それは数え切れないほど多くの他のセキュリティベンダーやツールでも実現できる。「それは素晴らしいことで、今後も必要です。しかし、レガシー保護のように忘れられているものもあります」と同氏は語った。
通信事業者は後れを取る
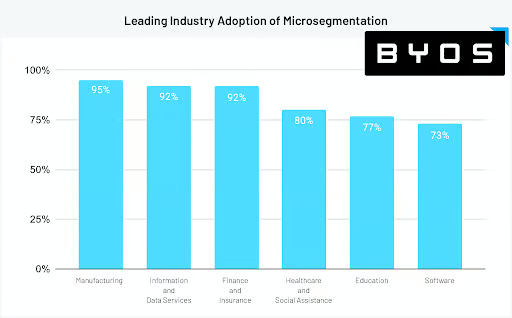
調査では、製造業の回答者の95%、情報・データサービスの92%、金融・保険の92%、医療・社会支援の80%がすでにマイクロセグメンテーションを導入している一方、通信業界では導入済みの企業が30%未満にとどまることも明らかになった。
Katz氏は、その業界が通信に重点を置いていることが理由だと示唆した。通信に注力する企業は、障壁を導入するのが必然的にやや遅くなる。「通信事業者を見ると、すべては全体像の問題です。広範なネットワークと通信が中心であり、マイクロセグメントを作るという概念は、構築しようとしているものの流れに逆らいます。ですから、通信事業者はそれを運用上またはビジネス上のリスクと捉えているのだと思います」と同氏は述べた。
これは、例えば医療・社会支援とはまったく異なる重点だ。「病院なら、通信を事業にしているのではなく、患者を守ることが事業です。通信はチェックリストの一項目にすぎません。通信事業者では、通信が第一です。どうすればネットワークを開いたまま稼働させられるかが重要になります。そこに障害を加えることは、課題であると同時に、コストのかかることだと受け取られる可能性があります」と同氏は語った。
必要なコスト
費用は共通する懸念事項だ。まだマイクロセグメンテーションを導入していない企業のうち、29%が導入の最大の障壁としてコストを挙げた。その他の障壁としては、人員不足(35%)、ネットワークの複雑さ(35%)、時間不足(29%)が挙げられた。
それでもKatz氏は、マイクロセグメンテーションはシートベルトのようなものと考えるべきだと述べた。使いたいから使うのではなく、安全を守ってくれると分かっているから使うものだ。「これは、多少の覚悟を決めて受け入れるという話でもあります。分散した働き方をしたい、在宅勤務を導入したい、誰もがどこからでも働くポストコロナ時代に適応したいのであれば、追加でいくつかの手順を踏む必要があります」と同氏は述べた。
Katz氏は、ほとんどの企業にとって、それが追加費用を意味することを認めた。「私の勧めは、分散した働き方とレガシー機器によって新たに生じる露出をカバーするため、予算に新たな資金を追加する必要があると受け入れることです」と同氏は語った。
この新たな露出は、重要インフラが標的として新たに注目されていることと、リモートワークが大幅に増加し、会社支給のコンピューターが新たな脅威にさらされていることの両方に起因する。「従業員の一人がバーベキューを開き、25人の客を招いたとします。するとCISOであるあなたは、会社支給のコンピューターに直接アクセスできる見知らぬ25人を抱えることになります。その従業員が在宅勤務をしているため、そのコンピューターには会社のオフィスへのアクセスを許可しなければなりません。これは新たなリスクであり、そのための新たな予算が必要です」とKatz氏は述べた。
さらに読む:ゼロトラストセキュリティの最適なソリューション