

















Pour une technologie de sécurité qui n’a que quelques années, la microsegmentation s’impose rapidement.
Selon un nouveau rapport de Byos, fournisseur de solutions de sécurité en périphérie, 88 % des responsables de la cybersécurité estiment que la microsegmentation est indispensable pour assurer une sécurité Zero Trust, et 83 % l’utilisent déjà sous une forme ou une autre.
Malgré cette adoption marquée, le marché dispose encore d’une importante marge de progression, conclut le rapport : seuls 17 % des répondants ont investi pleinement dans la microsegmentation, au point d’estimer avoir réussi à mettre en place une sécurité Zero Trust.
Ces conclusions figurent dans The State of Microsegmentation in Network Security, un rapport de Byos qui présente les résultats d’une enquête menée au troisième trimestre 2021 auprès de 100 responsables de la cybersécurité. Dans un entretien accordé à eSecurity Planet, le fondateur et PDG de Byos, Matias Katz, a commenté ces résultats et leurs implications pour la sécurité des réseaux en général.
Selon Katz, la microsegmentation est nécessaire, car les mesures de sécurité traditionnelles ne suffisent tout simplement pas à relever bon nombre des défis actuels.
« L’idée même de la microsegmentation est de donner aux clients davantage de contrôle : leur permettre d’accéder plus rapidement et plus efficacement aux actifs contrôlés, sans avoir à choisir entre les exposer excessivement et ne pas pouvoir y accéder du tout », a-t-il déclaré.
À lire aussi : Comment mettre en œuvre la microsegmentation
Les infrastructures critiques et l’IIoT, des domaines parfaitement adaptés
L’idée d’isoler les actifs les plus critiques d’un réseau convient particulièrement bien aux infrastructures critiques et à l’IoT industriel, où un large éventail d’appareils anciens ne sont tout simplement pas capables d’exécuter les logiciels EDR.
« Dans l’énergie, le pétrole et le gaz, la santé ou la défense, les périmètres sont plus vastes : on y trouve 20, 30 ou 50 contrôleurs qui pilotent soit des vies humaines, soit l’énergie, et qui ne disposent d’aucune protection », a déclaré Katz. « Ces entreprises dépendent de leur périmètre. »
Dans de tels cas, il suffit à un attaquant de franchir le périmètre pour se retrouver à un saut du contrôle total. « Mais on peut créer des microsegments qui isolent ces contrôleurs du reste de la planète : ils ne sont alors pas visibles, même si l’on franchit le grand périmètre », a expliqué Katz. « On obtient également différents points de contrôle permettant de maîtriser le type de trafic autorisé en entrée ou en sortie, dans un microsegment pouvant être réduit à un seul terminal si nécessaire. »
Les entreprises prennent de plus en plus conscience de l’importance de ce type de fonctionnalité. Pas moins de 92 % des répondants estiment que la microsegmentation est plus pratique et plus efficace que les solutions de remplacement, 93 % affirment qu’elle est indispensable à la sécurité de l’IoT, 88 % pensent qu’elle contribue à garantir une gestion efficace des politiques de sécurité, et 89 % la considèrent comme un moyen de simplifier les difficultés liées à la conformité réglementaire.
À lire aussi : Les meilleures solutions de microsegmentation
Les bénéfices de la microsegmentation sont mal compris
Katz a toutefois déclaré avoir été surpris par les résultats de l’enquête concernant les fonctionnalités de microsegmentation les plus demandées. Selon les répondants, les fonctionnalités indispensables comprennent la gestion des menaces en temps réel (76 %), l’accès distant sécurisé (67 %), un coupe-circuit anti-rançongiciel (62 %) et le déploiement sans intervention (57 %). La protection des technologies anciennes arrive en dernière position, citée par seulement 43 % des répondants.
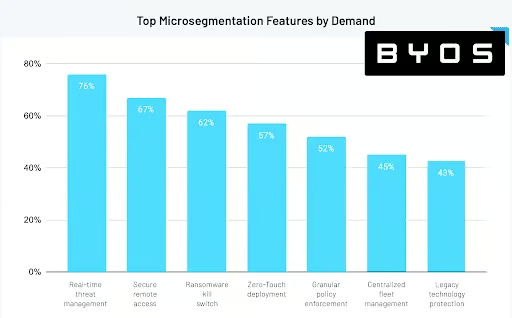
Katz n’est pas d’accord avec ces priorités, qu’il attribue au fait que trop de répondants se contentent de reprendre les stratégies marketing des grands fournisseurs de solutions de sécurité. « Si l’on examine les cinq dernières grandes brèches, elles n’avaient rien à voir avec l’accès distant sécurisé ni avec le déploiement sans intervention », a-t-il déclaré. « Elles étaient davantage liées au fait que ces entreprises disposaient d’appareils anciens qui géraient des infrastructures critiques. »
Et si la gestion des menaces en temps réel est bien sûr un élément essentiel de la sécurité des réseaux, a ajouté Katz, elle est également proposée par d’innombrables autres fournisseurs et outils de sécurité. « C’est une bonne chose — nous en avons toujours besoin —, mais d’autres aspects, comme la protection des équipements anciens, sont oubliés », a-t-il déclaré.
Les opérateurs télécoms à la traîne
L’enquête révèle également que, si 95 % des répondants du secteur manufacturier, 92 % de ceux des services d’information et de données, 92 % de ceux de la finance et de l’assurance, et 80 % de ceux de la santé et de l’aide sociale ont déjà adopté la microsegmentation, moins de 30 % des entreprises de télécommunications l’ont fait.
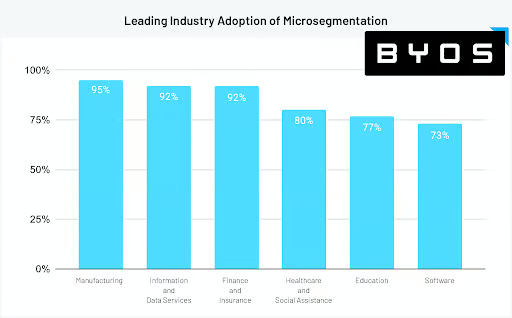
Katz a suggéré que cela s’expliquait par l’attention portée par ce secteur aux communications, qui rend inévitablement ces entreprises un peu plus lentes à mettre en place des barrières. « Si l’on regarde les opérateurs télécoms, tout est une question de vision d’ensemble », a-t-il déclaré. « Il s’agit du vaste réseau et des communications, et l’idée de créer des microsegments va à l’encontre de ce qu’ils cherchent à construire. Je suppose donc qu’ils y voient un risque opérationnel ou commercial. »
Cette approche est très différente de celle de secteurs comme la santé et l’aide sociale. « Si vous dirigez un hôpital, votre métier n’est pas la communication : c’est la protection des patients, et la communication n’est qu’un élément de la liste », a-t-il déclaré. « Chez les opérateurs télécoms, c’est la priorité numéro un : comment maintenir l’ouverture et le fonctionnement du système ? Ajouter des obstacles peut être perçu comme un problème, et cela coûte aussi cher. »
Un coût nécessaire
Le coût est une préoccupation courante. Tous secteurs confondus, 29 % des entreprises n’ayant pas encore mis en œuvre la microsegmentation citent le coût comme principal obstacle à son adoption. Les autres obstacles mentionnés sont le manque de personnel (35 %), la complexité des réseaux (35 %) et le manque de temps (29 %).
Katz estime néanmoins que la microsegmentation devrait plutôt être considérée comme une ceinture de sécurité : on l’utilise non pas parce qu’on en a envie, mais parce qu’on sait qu’elle nous protège. « Il faut en partie se résoudre à accepter que, si l’on veut disposer d’une main-d’œuvre distribuée, si l’on veut recourir au télétravail, si l’on veut s’adapter à cette ère post-Covid où chacun travaille d’où il veut, il faut franchir quelques étapes supplémentaires », a-t-il déclaré.
Katz a reconnu que, pour la plupart des entreprises, cela représentait une dépense supplémentaire. « Je leur recommanderais d’accepter qu’il faudra prévoir de nouveaux fonds dans le budget pour couvrir ces besoins, en raison de l’exposition accrue qu’entraînent la main-d’œuvre distribuée et les équipements anciens », a-t-il déclaré.
Cette nouvelle exposition s’explique à la fois par l’attention accrue portée aux infrastructures critiques en tant que cibles et par l’augmentation massive du travail à distance, qui expose les ordinateurs fournis par l’entreprise à de nouvelles menaces. « Si l’un de vos employés organise un barbecue et invite 25 personnes, vous avez désormais, en tant que RSSI, 25 inconnus qui disposent d’un accès direct à un ordinateur fourni par l’entreprise, lequel doit pouvoir accéder aux locaux de l’entreprise puisque cet employé travaille depuis son domicile », a déclaré Katz. « Ce sont de nouveaux risques, et il faut prévoir de nouveaux budgets pour y faire face. »
Pour aller plus loin : Les meilleures solutions de sécurité Zero Trust