

















Für eine Sicherheitstechnologie, die erst wenige Jahre alt ist, setzt sich die Mikrosegmentierung schnell durch.
Laut einem neuen Bericht des Edge-Sicherheitsanbieters Byos halten 88 Prozent der Cybersicherheitsverantwortlichen Mikrosegmentierung für unverzichtbar, um Zero Trust zu erreichen, und 83 Prozent nutzen derzeit irgendeine Form der Mikrosegmentierung.
Trotz dieser starken Verbreitung hat der Markt noch reichlich Wachstumspotenzial, wie der Bericht ergab: Nur 17 Prozent haben vollständig in Mikrosegmentierung investiert und sind der Ansicht, Zero Trust erfolgreich umgesetzt zu haben.
Diese Ergebnisse finden sich in The State of Microsegmentation in Network Security, einem Byos-Bericht mit den Ergebnissen einer im 3. Quartal 2021 durchgeführten Umfrage unter 100 Cybersicherheitsverantwortlichen. In einem Interview mit eSecurity Planet erläuterte Byos-Gründer und CEO Matias Katz die Ergebnisse und ihre Bedeutung für die Netzwerksicherheit im Allgemeinen.
Katz zufolge ist Mikrosegmentierung erforderlich, weil herkömmliche Sicherheitsmaßnahmen schlicht nicht ausreichen, um viele der heutigen Herausforderungen zu bewältigen.
„Bei der Mikrosegmentierung geht es im Kern darum, Kunden mehr Kontrolle zu geben – ihnen einen schnelleren und effizienteren Zugriff auf kontrollierte Ressourcen zu ermöglichen, ohne dass sie sich zwischen einer zu starken Freigabe und einem vollständigen Zugriffsverzicht entscheiden müssen“, sagte er.
Ebenfalls lesenswert: Mikrosegmentierung implementieren
Kritische Infrastruktur und IIoT besonders geeignet
Die Idee, die kritischsten Ressourcen in einem Netzwerk abzuschotten, eignet sich besonders gut für kritische Infrastrukturen und das industrielle IoT, in denen zahlreiche ältere Geräte schlicht keine herkömmliche EDR-Software ausführen können.
„Energie, Öl und Gas, Gesundheitswesen und Verteidigung haben größere Perimeter, in denen 20, 30 oder 50 Steuergeräte entweder Menschenleben oder Energie kontrollieren – und sie sind völlig ungeschützt“, sagte Katz. „Die Unternehmen verlassen sich auf das Perimeter.“
In solchen Fällen muss ein Angreifer lediglich das Perimeter durchbrechen und ist nur noch einen Sprung von vollständiger Kontrolle entfernt. „Man kann jedoch Mikrosegmente erstellen, die diese Steuergeräte vom Rest der Welt isolieren, sodass sie selbst bei einem Durchbruch des großen Perimeters nicht sichtbar sind“, sagte Katz. „Außerdem erhält man verschiedene Engpasspunkte, an denen sich die Art des ein- und ausgehenden Datenverkehrs kontrollieren lässt – in einem Mikrosegment, das bei Bedarf sogar nur aus einem einzigen Endpunkt bestehen kann.“
Unternehmen erkennen zunehmend, wie wichtig diese Art von Funktionalität ist. Ganze 92 Prozent der Befragten halten Mikrosegmentierung für praktikabler und effizienter als Alternativen, 93 Prozent bezeichnen sie als integralen Bestandteil der IoT-Sicherheit, 88 Prozent sind der Ansicht, dass sie ein effektives Management von Sicherheitsrichtlinien unterstützt, und 89 Prozent sehen in ihr eine Möglichkeit, die Herausforderungen im Zusammenhang mit regulatorischer Compliance zu vereinfachen.
Ebenfalls lesenswert: Die besten Lösungen für Mikrosegmentierung
Nutzen der Mikrosegmentierung missverstanden
Dennoch zeigte sich Katz von den Umfrageergebnissen zu den gefragtesten Funktionen der Mikrosegmentierung überrascht. Zu den Grundanforderungen zählen den Befragten zufolge Echtzeit-Bedrohungsmanagement (76 Prozent), sicherer Fernzugriff (67 Prozent), ein Ransomware-Kill-Switch (62 Prozent) und Zero-Touch-Bereitstellung (57 Prozent). Der Schutz älterer Technologien landete mit nur 43 Prozent der Nennungen am Ende.
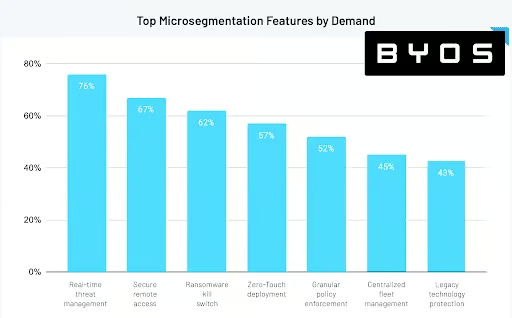
Katz widerspricht diesen Prioritäten, die er darauf zurückführt, dass zu viele Befragte lediglich die Marketingstrategien populärer Sicherheitsanbieter nachahmen. „Wenn man sich die fünf letzten großen Sicherheitsverletzungen anschaut, hatten sie nichts mit sicherem Fernzugriff und auch nichts mit einer Zero-Touch-Bereitstellung zu tun“, sagte er. „Vielmehr lag es daran, dass ältere Geräte kritische Infrastrukturen steuerten.“
Echtzeit-Bedrohungsmanagement sei für die Netzwerksicherheit natürlich eine wichtige Überlegung, sagte Katz, doch dies lasse sich auch mit unzähligen anderen Sicherheitsanbietern und -tools erreichen. „Das ist gut – wir brauchen es nach wie vor –, aber andere Dinge wie der Schutz älterer Systeme geraten in Vergessenheit“, sagte er.
Telekommunikationsanbieter hinken hinterher
Die Umfrage ergab außerdem, dass Mikrosegmentierung bereits von 95 Prozent der Befragten aus dem produzierenden Gewerbe, 92 Prozent aus dem Bereich Informations- und Datendienste, 92 Prozent aus Finanz- und Versicherungsunternehmen sowie 80 Prozent aus dem Gesundheits- und Sozialwesen eingesetzt wird, in der Telekommunikation jedoch von weniger als 30 Prozent.
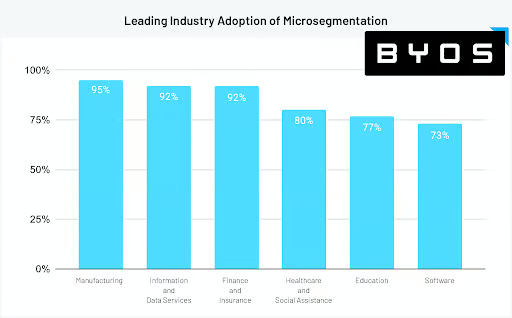
Katz zufolge ist das auf den Fokus dieser Branche auf Kommunikation zurückzuführen, der diese Unternehmen zwangsläufig etwas langsamer beim Einführen von Barrieren macht. „Bei Telekommunikationsanbietern geht es um das große Ganze“, sagte er. „Es geht um das umfassende Netzwerk und die Kommunikation, und das Konzept der Mikrosegmentierung läuft dem zuwider, was sie aufbauen wollen. Daher gehe ich davon aus, dass sie darin ein betriebliches oder geschäftliches Risiko sehen.“
Das ist ein ganz anderer Schwerpunkt als etwa im Gesundheits- und Sozialwesen. „Wenn Sie ein Krankenhaus sind, besteht Ihr Geschäft nicht in der Kommunikation – Sie schützen Patienten, und Kommunikation ist nur ein Punkt auf der Checkliste“, sagte er. „Bei Telekommunikationsanbietern steht sie an erster Stelle: Wie halten wir das System offen und funktionsfähig? Zusätzliche Hindernisse könnten als Herausforderung und außerdem als kostspielig wahrgenommen werden.“
Eine notwendige Ausgabe
Die Kosten sind ein häufig genanntes Problem. Über alle Branchen hinweg nannten 29 Prozent der Unternehmen, die Mikrosegmentierung noch nicht eingeführt haben, die Kosten als wichtigste Hürde. Weitere genannte Hindernisse waren fehlendes Personal (35 Prozent), die Komplexität des Netzwerks (35 Prozent) und Zeitmangel (29 Prozent).
Dennoch, so Katz, sollte Mikrosegmentierung eher wie ein Sicherheitsgurt betrachtet werden – man nutzt ihn nicht, weil man es möchte, sondern weil man weiß, dass er schützt. „Es geht ein wenig darum, in den sauren Apfel zu beißen und zu akzeptieren, dass zusätzliche Schritte nötig sind, wenn man eine verteilte Belegschaft haben möchte, wenn man im Homeoffice arbeiten möchte und sich an diese Zeit nach Covid anpassen will, in der jeder von überall aus arbeitet“, sagte er.
Katz räumte ein, dass dies für die meisten Unternehmen zusätzliche Kosten bedeutet. „Ich würde ihnen empfehlen, zu akzeptieren, dass neue Mittel in den Haushalt aufgenommen werden müssen, um dies abzudecken – wegen der zusätzlichen Angriffsfläche durch eine verteilte Belegschaft und ältere Geräte“, sagte er.
Diese zusätzliche Angriffsfläche ergibt sich sowohl aus dem neuen Fokus auf kritische Infrastrukturen als Ziel als auch aus dem massiven Anstieg der Arbeit aus der Ferne, durch den unternehmenseigene Computer neuen Bedrohungen ausgesetzt sind. „Wenn einer Ihrer Mitarbeiter eine Grillparty veranstaltet und 25 Gäste einlädt, haben Sie als CISO plötzlich 25 Fremde mit direktem Zugriff auf einen Unternehmenscomputer, der Zugriff auf das Unternehmensbüro haben muss, weil dieser Mitarbeiter von zu Hause aus arbeitet“, sagte Katz. „Das sind neue Risiken, und dafür braucht es neue Budgets.“
Weitere Informationen: Die besten Zero-Trust-Sicherheitslösungen