

















データベースは企業にとって最も重要なデータの一部を含んでいるため、脆弱性は深刻な問題となる。
シンガポールに拠点を置くサイバーセキュリティ企業Group-IBの研究者らは最近、インターネットに公開された、保護されていない状態で悪用される可能性のある数千件のデータベースを発見した。Group-IBのアタックサーフェス管理チームによると、同チームは公開されたデータベースや、望ましくない可能性のあるプログラムなど、その他のリスクを求めてIPv4の状況を常時スキャンしている。2021年第1四半期から2022年第1四半期までの取り組みで、同チームは公開されたデータベース399,200件を発見した。
関連記事:データベースセキュリティ:7つのベストプラクティスとヒント。
Redis DBMSが最多
公開されたデータベースの大半で、オープンソースのRedisデータベース管理システム(DBMS)が使われており、MongoDBとElasticが続いている。ハッカーはGroup-IBと同じ手法を使って、これらのデータベースを悪用できる可能性がある。
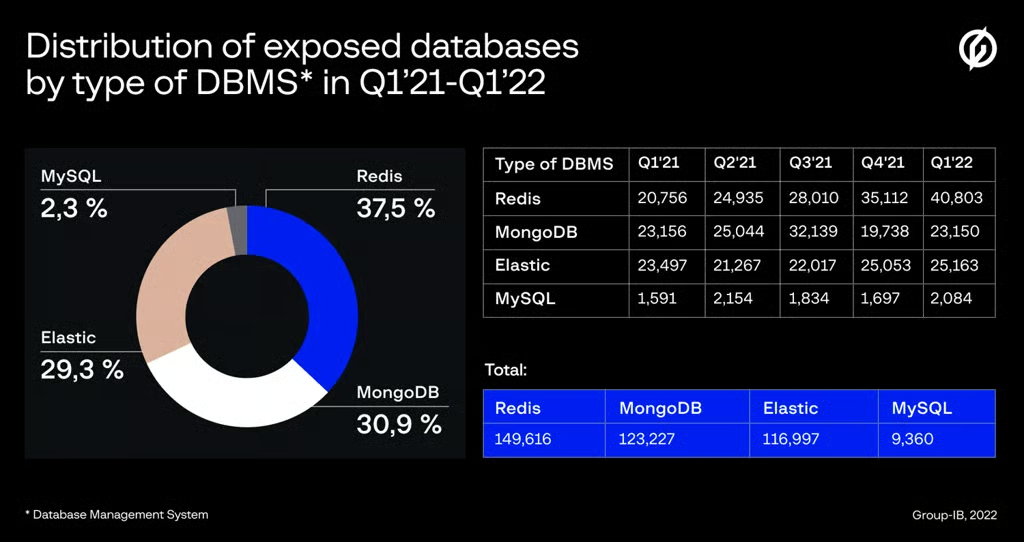
Group-IBによると、データベースシステムがサイバー犯罪やセキュリティ侵害に利用される可能性は高い。データベースが公開されていると、データ侵害や、データを公開された顧客への追撃、その他のリスクにつながる可能性がある。
高リスクのデジタルコンテンツを管理する際には、脅威アクターが機密データの窃取や権限昇格、システム内でのラテラルムーブメントの機会を見つけることに長けているため、脆弱性を迅速に発見することが重要だ。
問題解決までの期間は長期化
アタックサーフェス管理チームによると、2021年第1四半期には、公開されたデータベースの所有者がセキュリティ問題を解決するまでに平均170.2日を要した。平均期間は2021年を通じて徐々に短くなったが、2022年初頭には当初の170日へと戻った。
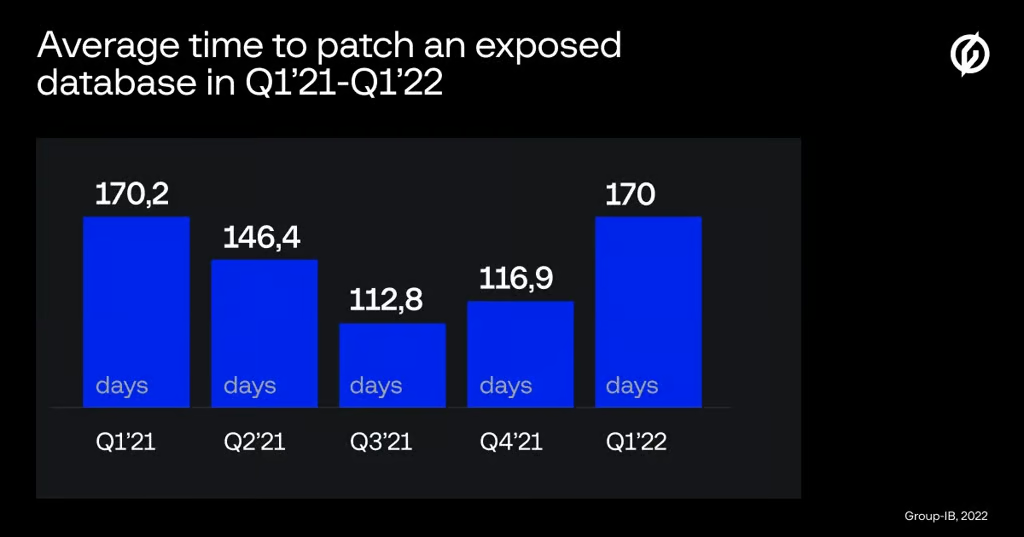
公開されたデータベースが生じた主な理由の1つは、パンデミックだった。リモートワークによって、従業員がアクセスできるようデータベースをインターネットに接続することを組織に余儀なくさせた。変更は頻繁に急いで行われ、ポリシーの設定も誤っていた。
米国の組織が最も多く公開
Group-IBは、マルウェアがインターネットに接続されたすべてのデータベースに感染するわけではなく、侵害される可能性があるだけだと指摘した。公開されたデータベースの数が最も多かったのは米国で、中国とドイツが続いた。
Group-IBによると、公開されたデータベースの37.5%でRedisデータベース管理システムが使われていた。2番目に脆弱性が高かったデータベース管理システムはMongoDBで、公開されたデータベースの31%で使われていた。3番目に影響を受けやすかったデータベース管理システムはElasticで、公開されたデータベースの29%で使われていた。
米国のサーバーでは約93,700件の公開されたデータベースが見つかり、中国が54,700件で続いた。ドイツのサーバーでは11,100件、フランスでは9,723件の公開されたデータベースがホストされていた。
「多くのセキュリティインシデントは、わずかな労力と優れたツールセットがあれば防止できる」と、Group-IBでアタックサーフェス管理製品の責任者を務めるTim Bobak氏は述べた。
「昨年、当社のインシデント対応案件の50%以上は、防止可能な境界ベースのセキュリティエラーに起因していた。一般公開されたデータベースや開放されたポート、脆弱なソフトウェアを実行するクラウドインスタンスは、いずれも重大だが、最終的には回避可能なリスクだ。企業ネットワークの複雑さが増し続ける中、すべての企業が自社のアタックサーフェスを完全に可視化する必要がある」
当社が選ぶデータベースセキュリティの主要ソリューションをご覧ください。
セキュリティ侵害への懸念は高い
Trend Microが実施した2021年第2四半期の国際的なサイバーリスク指数(CRI)に関する最新調査によると、回答者の76%が今後12カ月以内に侵害が発生すると予想している。これは10%の減少を示すものの、依然として重大なセキュリティホールが存在することを示している。組織の3分の1超が、過去12カ月間に影響の大きいサイバー攻撃を7件以上受けており、前年から10%増加した。
この半年ごとのレポートは、回答者の攻撃への備えと、侵害を受ける可能性との隔たりを数値化したものだ。CRIレポートでは、2021年後半にアジア太平洋、北米、欧州、南米の最高情報セキュリティ責任者(CISO)、IT専門家、マネージャー3,500人超を対象に調査した。
CRIの調査では、主なサイバー脅威として次の5つを挙げている。
- ソーシャルエンジニアリングとフィッシングによる攻撃。悪意のある添付ファイルやリンクを含む詐欺メールを通じてネットワークに侵入する
- ボットネット。企業のネットワークに侵入し、制御を奪う
- 正規のシステムツールを乗っ取るファイルレス攻撃
- ランサムウェア
- サービス拒否(DoS)攻撃。被害者の業務プロセスを標的とする
サイバー攻撃は、ツールの盗難や破壊、高額な外部アドバイザーや専門家への依頼、規制上の問題や訴訟、信用・評判の毀損、顧客離れにつながる可能性があると、セキュリティ研究者らは指摘している。
ITインフラの脅威について、企業が最も懸念しているのは、モバイルまたはリモートの従業員、サードパーティー製アプリ、スマートフォンだ。そのため企業は、安全なリモートワークを実現し、業務効率を高めるための情報セキュリティツールに投資している。
次の記事:主要な脆弱性管理ツール