

















L’équipe de recherche Microsoft 365 Defender a révélé plusieurs nouvelles vulnérabilités Linux regroupées sous le nom de « Nimbuspwn ». À l’instar de la vulnérabilité Dirty Pipe, elles nécessitent uniquement un utilisateur local disposant de faibles privilèges pour élever ses droits, mais l’exploit semble cette fois beaucoup plus ciblé et concerne « networkd-dispatcher », un composant de systemd qui gère les changements d’état des connexions.
La collection de vulnérabilités Nimbuspwn est répertoriée sous les références CVE-2022-29799 (traversée de répertoires) et CVE-2022-29800 (conditions de concurrence TOCTOU). Les chercheurs ont constaté que la logique implémentée dans le composant networkd-dispatcher ne nettoie pas les éléments critiques utilisés pour construire le chemin du script, ce qui pourrait être exploité pour sortir du répertoire /etc/networkd-dispatcher/.
En outre, les chercheurs de Microsoft ont découvert un délai dangereux — d’où l’acronyme TOCTOU, pour « time-of-check-time-of-use » — entre le moment où les scripts sont détectés par le composant et celui où ils sont effectivement exécutés. Les pirates pourraient exploiter ces intervalles pour remplacer les scripts par les leurs.
Les chercheurs ont conclu que des attaquants pourraient exploiter ces vulnérabilités pour envoyer un signal arbitraire. Cela n’est possible que dans certaines conditions, mais ils peuvent amener networkd-dispatcher à exécuter aveuglément certains scripts avec les privilèges root. Les attaquants pourraient s’en servir pour effectuer d’autres opérations, comme distribuer des logiciels malveillants ou déployer des rançongiciels.
Voir les 10 meilleurs outils d’évaluation des vulnérabilités open source
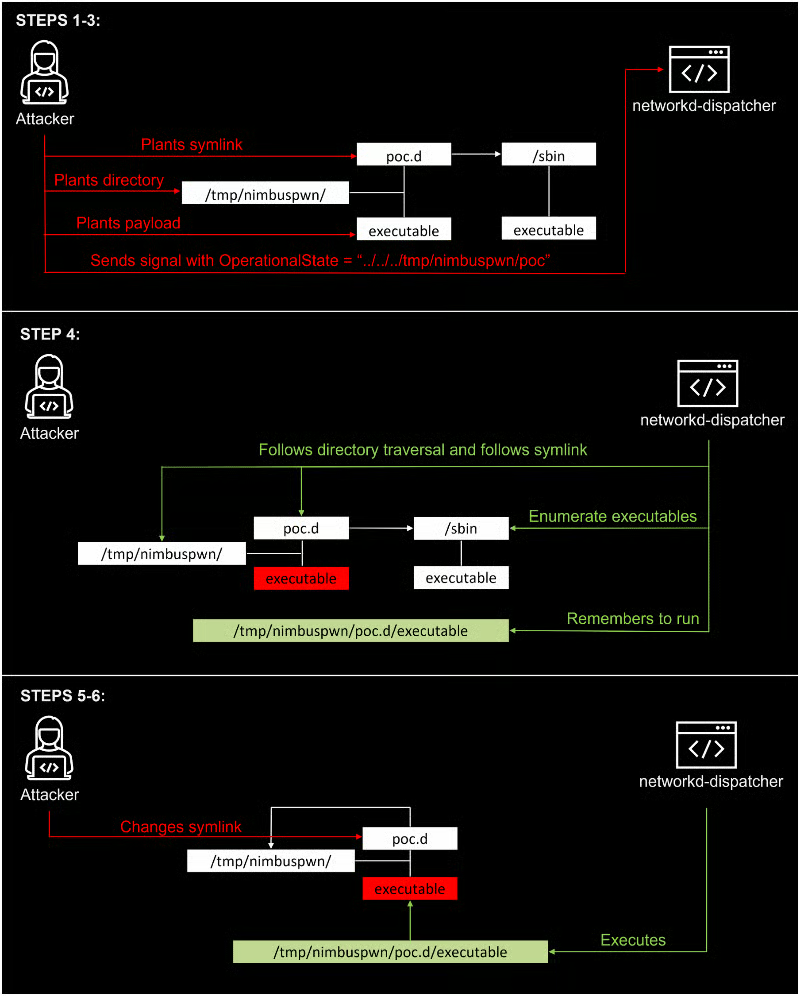
Étapes de l’exploitation de Nimbuspwn
Les chercheurs de Microsoft ont décrit toutes les étapes dans un schéma très explicatif (voir l’image ci-dessous), qui montre comment les attaquants pourraient enchaîner les exploits pour détourner networkd-dispatcher et obtenir les privilèges root :
Démons et D-Bus
Pour comprendre le fonctionnement de Nimbuspwn, il faut avoir une connaissance de base des composants Linux concernés, tels que les démons et les bus.
Les démons sont des programmes utilitaires qui s’exécutent en arrière-plan pour surveiller et maintenir certains sous-systèmes. Ils effectuent des actions très précises à des moments prédéfinis ou se déclenchent lors de certains événements. Chaque fois que vous voyez un processus dont le nom se termine par la lettre d, il s’agit d’un démon. Vous pouvez le vérifier avec la commande ps ou à l’aide d’utilitaires intégrés tels que top.
Ainsi, « networkd » signifie « démon réseau », et les chercheurs ont été intrigués par le fait que le démon networkd-dispatcher se lance au démarrage avec les privilèges root sur le système. Si le composant est installé, vous pouvez le vérifier avec la commande suivante dans le terminal :
ps -U root -u root u | grep networkd-dispatcherD-Bus signifie « Desktop Bus » et permet la communication entre les processus. Ce mécanisme est développé par le projet freedesktop et fournit l’abstraction nécessaire — ou « bus logiciel », un modèle qui facilite les communications entre les modules logiciels — pour garantir que tous les processus connectés au bus puissent communiquer efficacement entre eux.
Les systèmes Linux (par exemple, les environnements de bureau) utilisent D-Bus pour instancier plusieurs bus, notamment un bus système unique accessible à tous les utilisateurs et processus du système, qui fournit un accès aux services système.
Comme les services système appartenant à root écoutent le bus système et y répondent, celui-ci constitue une cible attrayante pour les pirates.
Prendre le contrôle du nom de bus org.freedesktop.network1
Pour réaliser leur exploit, les chercheurs ont dû s’approprier le nom de bus org.freedesktop.network1 sous un service privilégié :
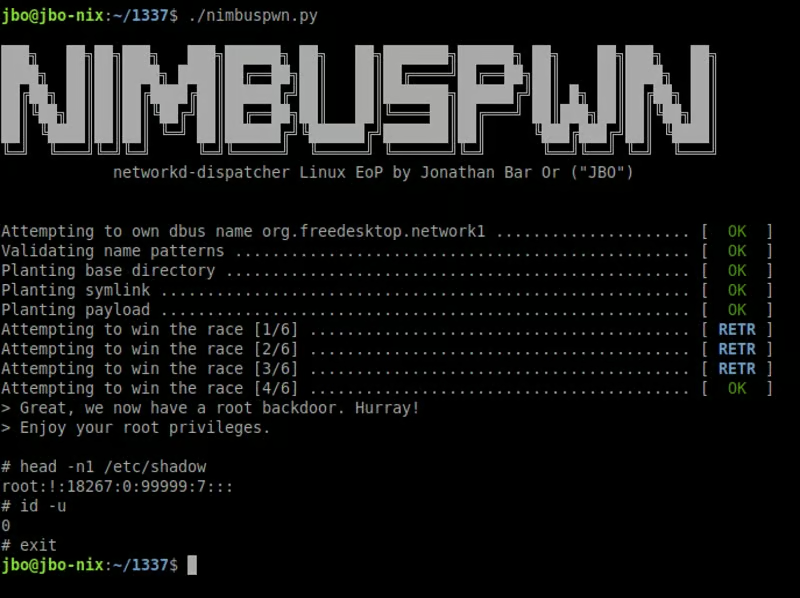
Un tel nom de bus est normalement détenu par le service systemd-networkd, mais les pirates peuvent modifier cette situation s’ils parviennent à obtenir un D-Bus malveillant.
Ces vulnérabilités peuvent sembler un peu difficiles à enchaîner et à exploiter, et les chercheurs ont dû installer plusieurs fichiers et effectuer plusieurs tentatives pour remporter la condition de concurrence TOCTOU. Cependant, ils ont mis en place une porte dérobée à l’aide de Nimbuspwn, ce qui leur a permis d’ignorer l’exploit lorsqu’ils souhaitaient à nouveau utiliser des commandes root.
Toute vulnérabilité permettant une élévation de privilèges root doit être prise au sérieux, quelle que soit la difficulté de son exploitation.
Voir les meilleurs outils de gestion des vulnérabilités
Comment se protéger contre Nimbuspwn
Au moment de la rédaction de cet article, il n’existe aucune liste officielle des environnements et distributions concernés, mais l’équipe de recherche de Microsoft a mentionné Linux Mint, une distribution légère basée sur Ubuntu, ainsi qu’un système d’exploitation basé sur Debian, probablement la distribution Linux la plus populaire.
Une recherche rapide pourrait vous aider à identifier toutes les distributions susceptibles de disposer du composant vulnérable. Clayton Craft, le mainteneur de networkd-dispatcher, a corrigé les vulnérabilités ; si le composant est activé, il est donc vivement recommandé de le mettre à jour.
Cependant — et c’est une bonne nouvelle dans ce cas — le composant n’est peut-être pas installé par défaut dans toutes les distributions. Vous pouvez le vérifier manuellement, mais il existe déjà sur GitHub un outil open source gratuit de détection qui vérifiera si le processus est actuellement en cours d’exécution sur votre système.
Plus généralement, Nimbuspwn montre à quel point il est important de surveiller tous les terminaux, y compris les appareils Linux. Le nombre de vulnérabilités et d’exploits dans les systèmes et composants Linux ne cesse d’augmenter, et cette tendance ne devrait pas s’arrêter de sitôt, car Linux est très présent dans de nombreuses architectures et de nombreux serveurs basés sur le cloud.
À mon sens, le principal problème de ce type de failles est qu’elles sont souvent sous-estimées, principalement parce qu’elles nécessitent un utilisateur local : les pirates doivent donc déjà se trouver sur une machine pour les exploiter. Ce n’est pas une raison valable pour négliger le risque, car les déplacements latéraux et les élévations de privilèges font désormais partie des pratiques courantes des pirates.
On ne peut pas s’appuyer sur une seule couche de sécurité, et les entreprises doivent se préparer aux techniques post-exploitation.
À lire ensuite : les meilleures solutions de détection et de réponse sur les terminaux (EDR)