

















Das Microsoft 365 Defender Research Team hat mehrere neue Linux-Schwachstellen enthüllt, die zusammen den Namen „Nimbuspwn“ tragen. Wie die Schwachstelle Dirty Pipe benötigen sie lediglich einen lokalen Benutzer mit geringen Berechtigungen, um Privilegien auszuweiten. Diesmal scheint der Exploit jedoch deutlich spezifischer zu sein und konzentriert sich auf „networkd-dispatcher“, eine systemd-Komponente, die Änderungen des Verbindungsstatus verarbeitet.
Die Sammlung der Nimbuspwn-Schwachstellen ist als CVE-2022-29799 (Directory Traversal) und CVE-2022-29800 (TOCTOU-Race-Bedingungen) erfasst. Die Forscher stellten fest, dass die in der networkd-dispatcher-Komponente implementierte Logik kritische Elemente, die zum Erstellen des Skriptpfads verwendet werden, nicht bereinigt. Dies könnte ausgenutzt werden, um das Verzeichnis /etc/networkd-dispatcher/ zu verlassen.
Außerdem entdeckten die Microsoft-Forscher eine gefährliche Verzögerung (daher TOCTOU, „time of check – time of use“) zwischen dem Auffinden der Skripte durch die Komponente und dem Zeitpunkt, an dem sie tatsächlich ausgeführt werden. Hacker könnten solche Zeitfenster ausnutzen, um die Skripte durch eigene zu ersetzen.
Die Forscher kamen zu dem Schluss, dass Angreifer diese Schwachstellen nutzen könnten, um ein beliebiges Signal zu senden. Das ist nur unter bestimmten Bedingungen möglich, aber sie können networkd-dispatcher dazu bringen, bestimmte Skripte blind und als Root auszuführen. Angreifer könnten dies für zusätzliche Aufgaben nutzen, etwa zum Verteilen von Malware oder zum Bereitstellen von Ransomware.
Siehe auch die Top 10 Open-Source-Tools zur Bewertung von Schwachstellen
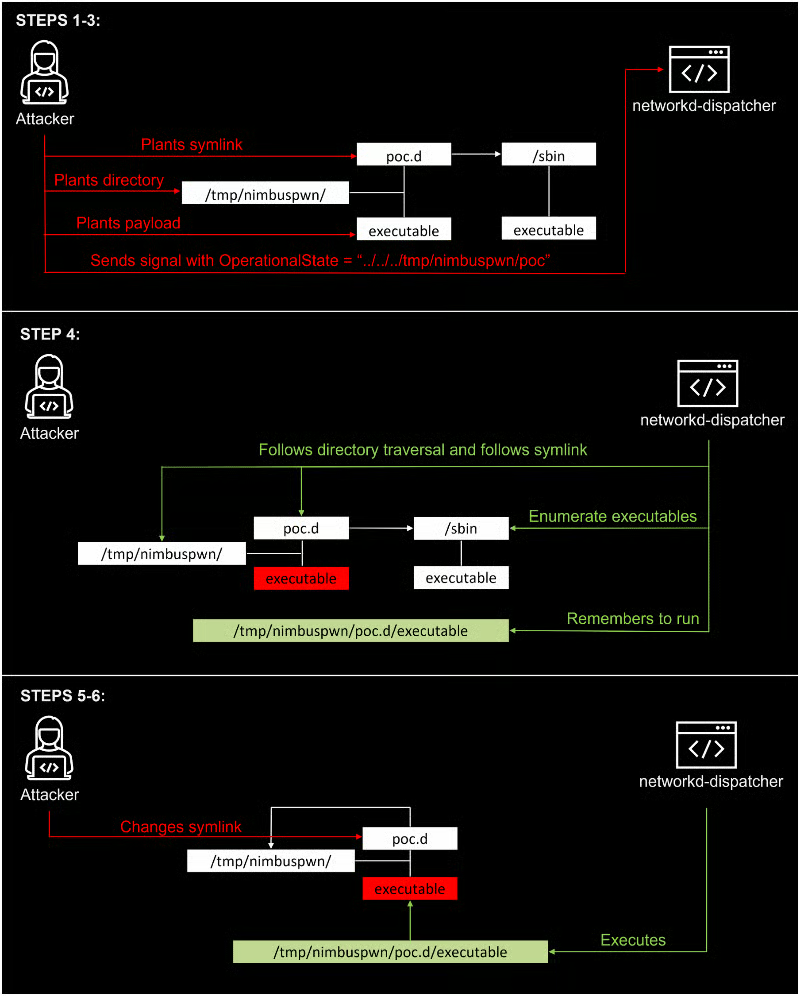
Schritte des Nimbuspwn-Exploits
Die Microsoft-Forscher beschrieben alle Schritte in einem sehr anschaulichen Schema (siehe Abbildung unten), das zeigt, wie Angreifer die Exploits kombinieren könnten, um networkd-dispatcher umzuleiten und Root-Rechte zu erlangen:
Daemons und D-Bus
Um zu verstehen, wie Nimbuspwn funktioniert, benötigen Sie einen grundlegenden Überblick über die beteiligten Linux-Komponenten, etwa Daemons und Busse.
Daemons sind Hilfsprogramme, die im Hintergrund laufen, um bestimmte Subsysteme zu überwachen und zu verwalten. Sie führen zu festgelegten Zeiten ganz bestimmte Aktionen aus oder werden durch bestimmte Ereignisse ausgelöst. Wenn Sie einen Prozess sehen, dessen Name mit dem Buchstaben d endet, handelt es sich um einen Daemon. Sie können dies mit dem Befehl ps oder mithilfe integrierter Dienstprogramme wie top überprüfen.
„networkd“ steht also für „network daemon“, und die Forscher waren von der Tatsache fasziniert, dass der networkd-dispatcher-Daemon beim Systemstart mit Root-Rechten ausgeführt wird. Wenn Sie die Komponente installiert haben, können Sie dies mit folgendem Befehl im Terminal überprüfen:
ps -U root -u root u | grep networkd-dispatcherD-Bus steht für „Desktop Bus“ und ermöglicht die Kommunikation zwischen Prozessen. Dieser Mechanismus wird vom freedesktop-Projekt entwickelt und stellt die notwendige Abstraktion (oder einen „Softwarebus“, ein Modell, das die Kommunikation zwischen Softwaremodulen erleichtert) bereit, um zu gewährleisten, dass alle mit dem Bus verbundenen Prozesse effizient miteinander kommunizieren können.
Linux-Systeme (etwa Desktop-Umgebungen) verwenden D-Bus, um mehrere Busse zu instanziieren, darunter einen einzelnen Systembus, der allen Benutzern und Prozessen des Systems zur Verfügung steht und Zugriff auf Systemdienste bietet.
Da Systemdienste im Besitz von Root den Systembus überwachen und auf ihn reagieren, ist er ein attraktives Ziel für Hacker.
Den Busnamen org.freedesktop.network1 übernehmen
Um ihren Exploit durchzuführen, mussten die Forscher den Busnamen org.freedesktop.network1 unter einem privilegierten Dienst übernehmen:
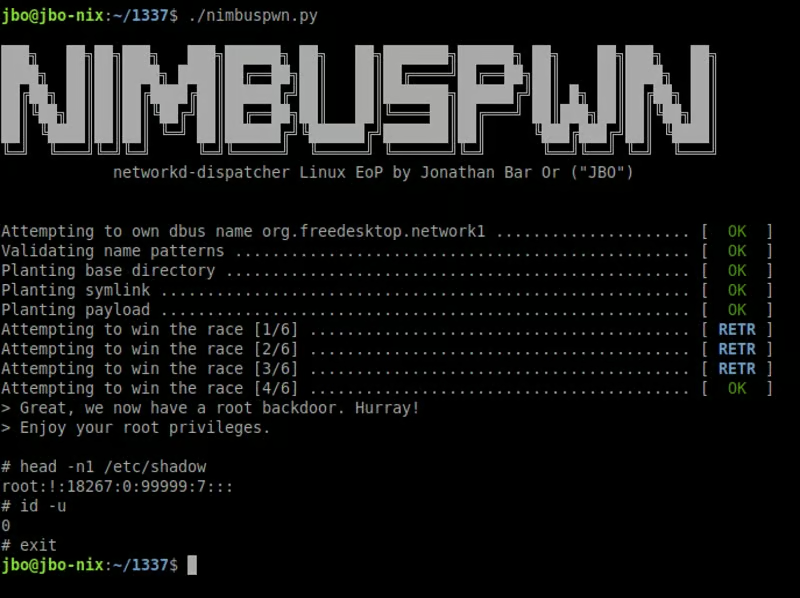
Ein solcher Busname gehört normalerweise dem Dienst systemd-networkd. Hacker können dies jedoch ändern, wenn es ihnen gelingt, einen manipulierten D-Bus zu erhalten.
Diese Schwachstellen mögen schwierig zu kombinieren und auszunutzen sein, und die Forscher mussten mehrere Dateien platzieren und mehrere Versuche unternehmen, um die TOCTOU-Race-Bedingung zu gewinnen. Mithilfe von Nimbuspwn stellten sie jedoch eine Hintertür bereit, die es ihnen ermöglichte, den Exploit zu überspringen, wenn sie erneut Root-Befehle verwenden wollten.
Jede Schwachstelle, die eine Eskalation von Root-Rechten ermöglicht, sollte unabhängig davon, wie schwierig sie auszunutzen ist, ernst genommen werden.
Siehe auch die Top-Tools für das Schwachstellenmanagement
So schützen Sie sich vor Nimbuspwn
Zum Zeitpunkt der Erstellung dieses Beitrags gibt es keine offizielle Liste der betroffenen Umgebungen und Distributionen. Das Microsoft Research Team erwähnte jedoch Linux Mint, eine schlanke, auf Ubuntu basierende Distribution, sowie ein Debian-basiertes Betriebssystem und möglicherweise die beliebteste Linux-Distribution.
Eine Schnellsuche könnte Ihnen helfen, alle Distributionen zu identifizieren, die die anfällige Komponente enthalten könnten. Clayton Craft, der Maintainer von networkd-dispatcher, hat die Schwachstellen behoben. Wenn Sie die Komponente aktiviert haben, wird dringend empfohlen, sie zu aktualisieren.
Allerdings – und das sind in diesem Fall gute Nachrichten – ist die Komponente möglicherweise nicht standardmäßig in allen Distributionen installiert. Sie könnten dies manuell überprüfen, aber auf GitHub ist bereits ein kostenloser Open-Source-Detektor verfügbar, der prüft, ob der Prozess derzeit auf Ihrem System ausgeführt wird.
Allgemeiner betrachtet zeigt Nimbuspwn, wie wichtig es ist, alle Endpunkte zu überwachen, einschließlich Linux-Geräten. Die Zahl der Schwachstellen und Exploits in Linux-Systemen und -Komponenten nimmt zu, und das wird so bald nicht aufhören, da Linux in vielen cloudbasierten Architekturen und Servern weit verbreitet ist.
Meiner Ansicht nach besteht das größte Problem bei solchen Fehlern darin, dass sie oft unterschätzt werden – hauptsächlich, weil sie einen lokalen Benutzer erfordern und Hacker daher bereits Zugriff auf einen Rechner haben müssen, um sie auszunutzen. Das ist kein gültiger Grund, das Risiko zu vernachlässigen, denn laterale Bewegungen und Privilege Escalation gehören mittlerweile zum Alltag von Hackern.
Sie können sich nicht auf nur eine Sicherheitsebene verlassen, und Unternehmen müssen sich auf Techniken nach einer erfolgreichen Kompromittierung vorbereiten.
Lesen Sie als Nächstes: Die besten Endpoint-Detection-and-Response-(EDR)-Lösungen