

















Les logiciels malveillants Linux sont en plein essor et dépassent désormais à la fois macOS et Android, selon un nouveau rapport, ce qui suggère que les cybercriminels ciblent de plus en plus le système d’exploitation open source.
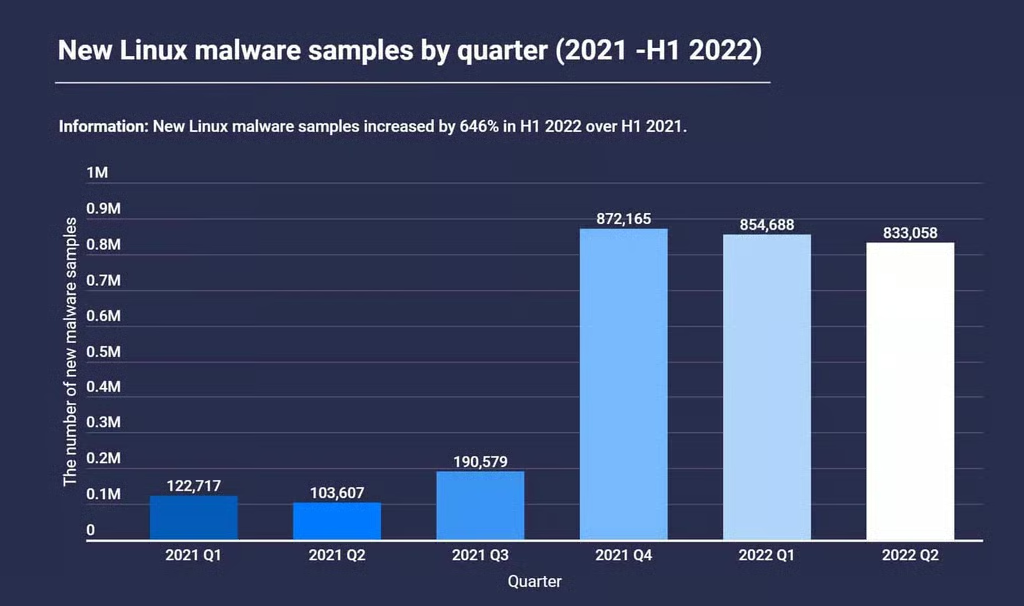
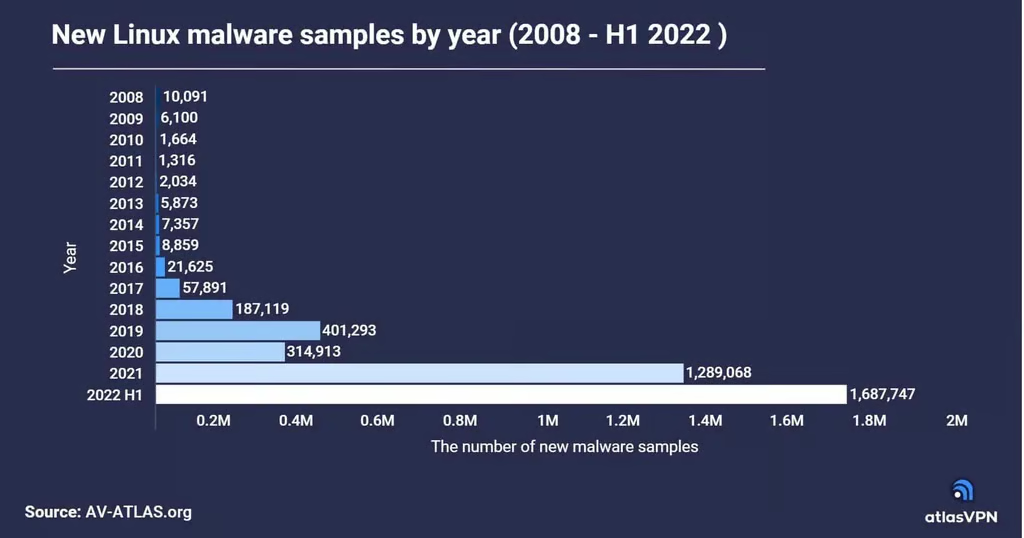
Le rapport d’Atlas VPN indique que le nombre de nouveaux échantillons de logiciels malveillants Linux collectés a bondi de 646 % entre le premier semestre 2021 et le premier semestre 2022, passant de 226 334 échantillons à près de 1,7 million.
Bien que la croissance se soit stabilisée après avoir atteint un record au quatrième trimestre 2021, les six premiers mois de 2022 ont déjà vu apparaître davantage de nouveaux logiciels malveillants Linux que pendant toute l’année 2021.
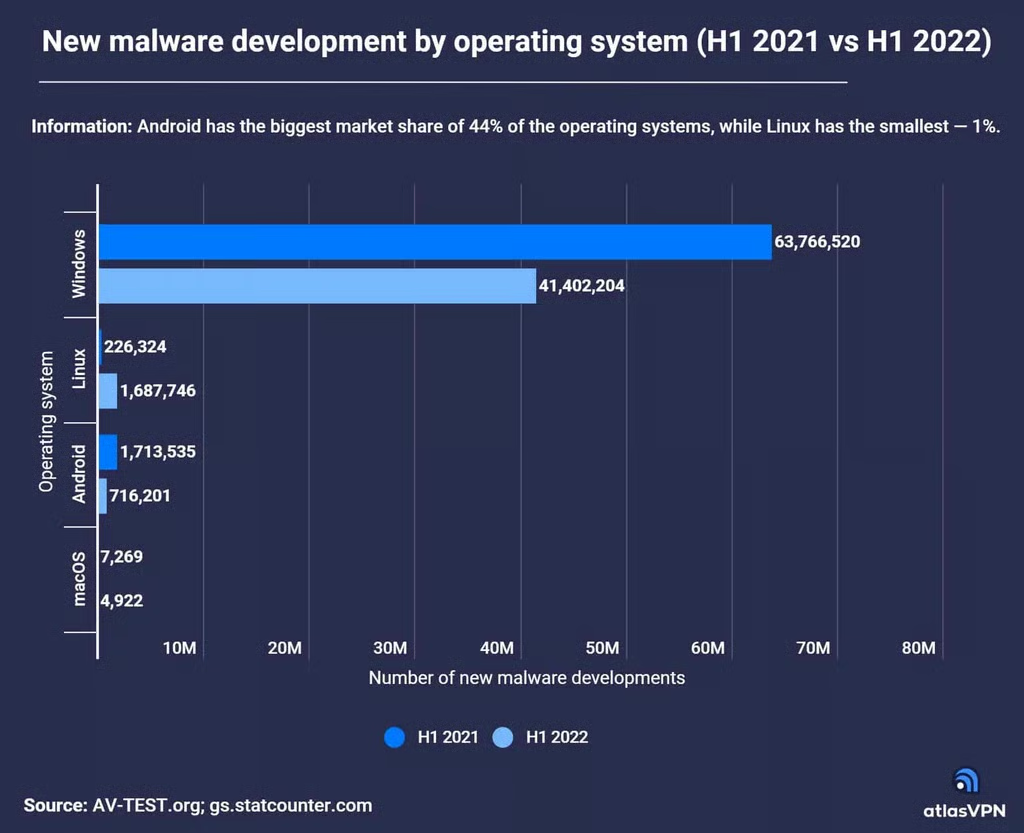
La croissance des logiciels malveillants Linux s’est produite alors même que Windows, Android et macOS ont tous enregistré un recul du nombre de nouveaux échantillons de logiciels malveillants. Windows reste en tête du classement général grâce à sa part de marché dominante, avec 41,4 millions d’échantillons de logiciels malveillants au premier semestre 2022.
Citant les données de Statcounter Global Stats, Atlas VPN indique qu’Android détient 44 % du marché global des systèmes d’exploitation, contre 29 % pour Windows et 6 % pour OS X.
Linux ne représente que 1 % du marché des systèmes d’exploitation, mais Atlas VPN souligne que « bien que Linux soit moins populaire auprès des utilisateurs d’ordinateurs que les autres systèmes d’exploitation, il fait fonctionner les systèmes dorsaux de nombreux réseaux, ce qui rend les attaques contre Linux très lucratives. À mesure que l’adoption de Linux progresse, les attaques contre ce système se multiplieront elles aussi. »
Linux alimente de nombreuses architectures cloud, et la plupart des appareils IoT utilisent des distributions Linux très minimalistes qui se limitent à un noyau Linux et à quelques fonctions essentielles, ce qui les rend attrayants pour les botnets et autres campagnes similaires.
Compte tenu de la valeur des cibles d’entreprise, les hackers développent également des logiciels malveillants Linux plus sophistiqués (voir Les nouveaux logiciels malveillants Linux très furtifs infectent tous les processus en cours d’exécution).
Pour son rapport, l’équipe d’Atlas VPN a utilisé AV-ATLAS, une plateforme de renseignement sur les menaces d’AV-TEST Gmb.
Consultez les meilleurs outils de sécurité open source
Comment se protéger contre les logiciels malveillants Linux
Certains logiciels malveillants Linux, comme Symbiote ou, plus récemment, OrBit, sont particulièrement furtifs et donc très difficiles à détecter et à supprimer. Les hackers maîtrisent les rouages internes de Linux et la tendance actuelle est à la furtivité.
Plus que jamais, la surveillance de tous les terminaux, y compris les systèmes basés sur Linux, est essentielle. Les utilisateurs et les administrateurs doivent également mettre à jour leurs appareils ou, à défaut, appliquer tous les correctifs de sécurité, même s’il devient plus difficile de suivre le rythme.
Les attaquants peuvent utiliser des logiciels malveillants Linux pour dérober des identifiants ou exfiltrer des informations. Les entreprises ne doivent pas négliger ces tactiques postérieures à l’exploitation, car les groupes de rançongiciels ne se contentent plus de chiffrer les fichiers de leurs victimes : ils utilisent également les données exfiltrées pour faire pression sur elles.
Dans ce contexte, des couches de protection supplémentaires, comme le chiffrement des données en cours d’utilisation, pourraient contribuer à prévenir de tels incidents.
À lire ensuite : Le chiffrement des données en cours d’utilisation peut empêcher l’exfiltration, selon une entreprise