

















Linux-Schadsoftware nimmt rasant zu und übertrifft nun sowohl macOS als auch Android, wie ein neuer Bericht zeigt. Das deutet darauf hin, dass Cyberkriminelle zunehmend das Open-Source-Betriebssystem ins Visier nehmen.
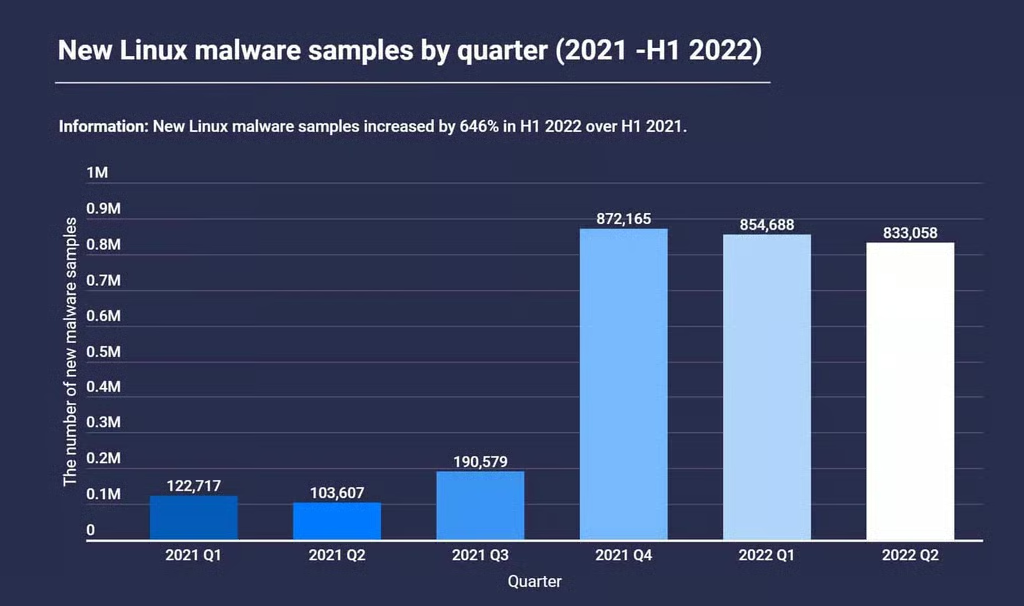
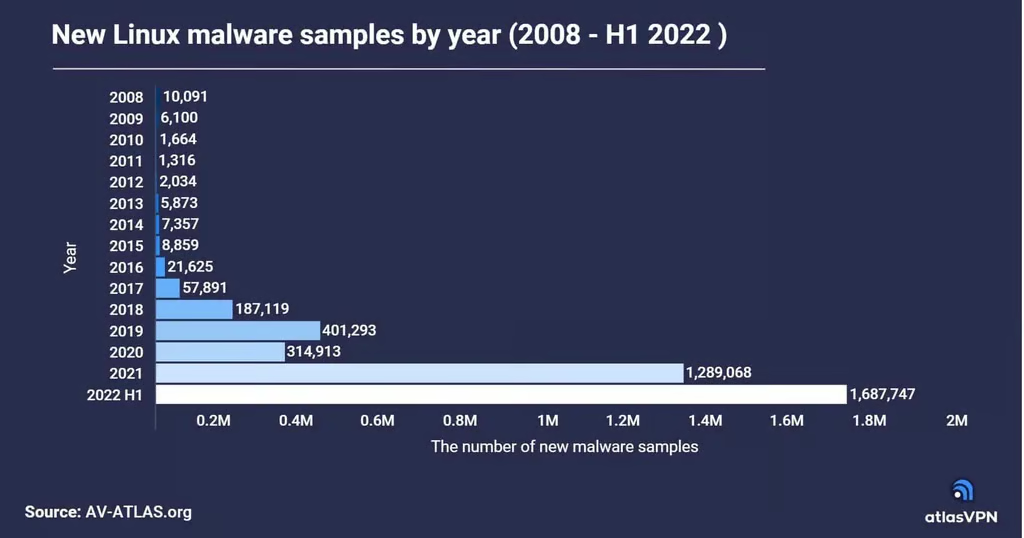
Der Atlas-VPN-Bericht zufolge stieg die Zahl der gesammelten neuen Linux-Schadsoftwareproben von der ersten Jahreshälfte 2021 bis zur ersten Jahreshälfte 2022 um 646 %, von 226.334 Proben auf knapp 1,7 Millionen.
Auch wenn sich das Wachstum seit dem Rekordwert im vierten Quartal 2021 stabilisiert hat, wurden in den ersten sechs Monaten des Jahres 2022 bereits mehr neue Linux-Schadsoftwareproben entdeckt als im gesamten Jahr 2021.
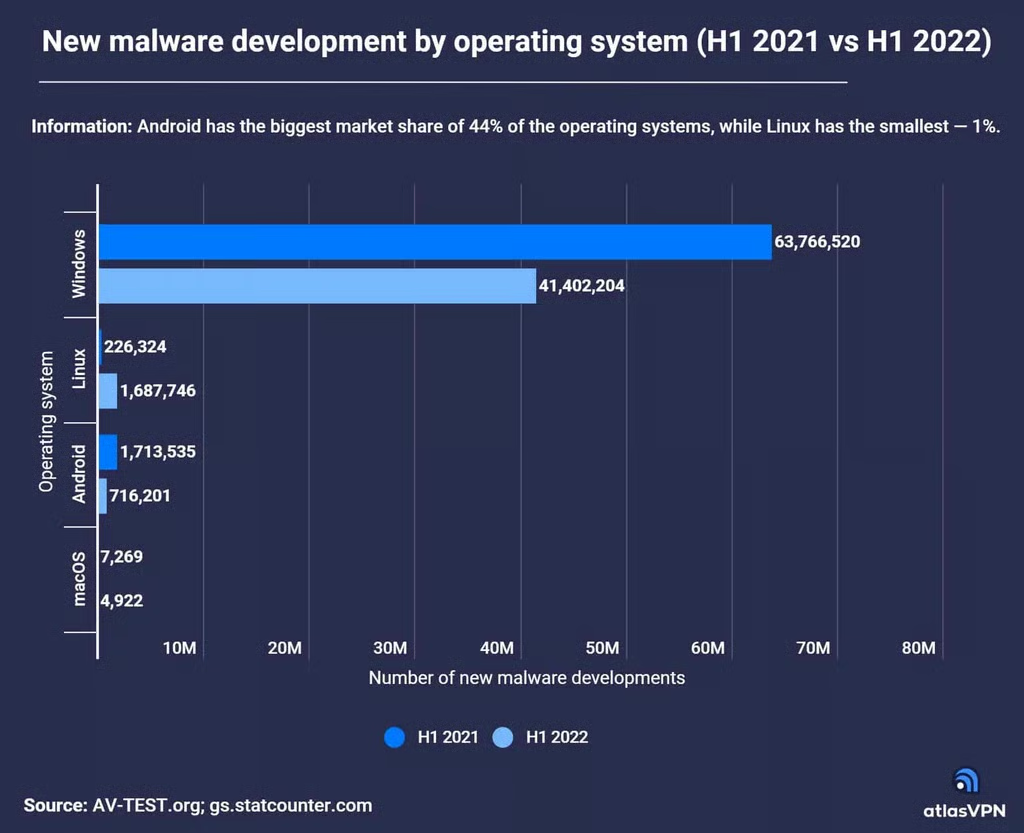
Das Wachstum der Linux-Schadsoftware erfolgte, obwohl Windows, Android und macOS allesamt einen Rückgang bei den neuen Schadsoftwareproben verzeichneten. Aufgrund seines dominierenden Marktanteils liegt Windows insgesamt weiterhin vorn und kam in der ersten Jahreshälfte 2022 auf 41,4 Millionen Schadsoftwareproben.
Unter Berufung auf Statcounter Global Stats erklärte Atlas VPN, Android habe einen Anteil von 44 % am Gesamtmarkt der Betriebssysteme, während Windows und OS X jeweils 29 % beziehungsweise 6 % ausmachten.
Linux hat lediglich einen Anteil von 1 % am Betriebssystemmarkt, doch Atlas VPN stellte fest: „Linux ist bei Computernutzern zwar nicht so beliebt wie andere Betriebssysteme, läuft aber auf den Backend-Systemen vieler Netzwerke, wodurch Angriffe auf Linux äußerst lukrativ sind. Mit der zunehmenden Verbreitung von Linux werden auch die Angriffe darauf zunehmen.“
Linux treibt viele cloudbasierte Architekturen an, und die meisten IoT-Geräte laufen mit äußerst minimalistischen Linux-Distributionen, die aus einem Linux-Kernel und einigen wenigen Kernfunktionen bestehen, wodurch sie für Botnetze und ähnliche Kampagnen attraktiv sind.
Angesichts des Werts von Unternehmenszielen entwickeln Hacker auch immer ausgefeiltere Linux-Schadsoftware (siehe Neue, hochgradig ausweichende Linux-Schadsoftware infiziert alle laufenden Prozesse).
Das Team von Atlas VPN nutzte für seinen Bericht AV-ATLAS, eine Plattform für Bedrohungsinformationen von AV-TEST Gmb.
Siehe die besten Open-Source-Sicherheitstools
So schützen Sie sich vor Linux-Schadsoftware
Einige Linux-Schadsoftware, etwa Symbiote oder jüngst OrBit, sind besonders ausweichend und daher nur schwer zu erkennen und zu entfernen. Hacker beherrschen die Interna von Linux, und der aktuelle Trend heißt Tarnung.
Mehr denn je ist die Überwachung aller Endpunkte, einschließlich Linux-basierter Systeme, unerlässlich. Benutzer und Administratoren müssen ihre Geräte außerdem aktualisieren oder zumindest alle Sicherheits-Patches anwenden, selbst wenn es schwieriger wird, Schritt zu halten.
Angreifer können Linux-Schadsoftware nutzen, um Zugangsdaten abzugreifen oder Informationen zu exfiltrieren. Unternehmen sollten solche Taktiken nach der Kompromittierung nicht vernachlässigen, da Ransomwaregruppen heutzutage nicht nur die Dateien ihrer Opfer verschlüsseln, sondern exfiltrierte Daten auch als Erpressungsmittel einsetzen.
In diesem Zusammenhang können zusätzliche Schutzebenen wie die Verschlüsselung von Daten während der Nutzung dazu beitragen, solche Vorfälle zu verhindern.
Lesen Sie als Nächstes: Unternehmen zufolge lässt sich Exfiltration mit Verschlüsselung von Daten während der Nutzung stoppen