

















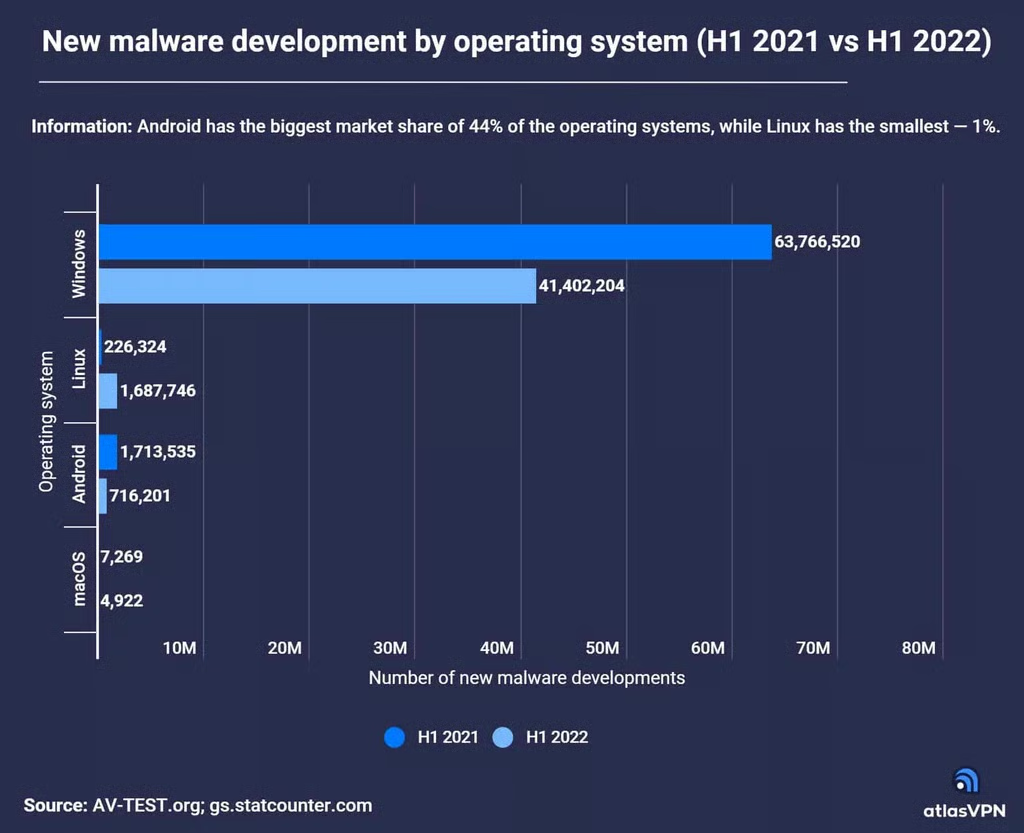
Linuxのマルウェアが急増し、新たな報告書によると、現在ではmacOSとAndroidの両方を上回っている。これは、サイバー犯罪者がオープンソースのOSをますます標的にしていることを示唆している。
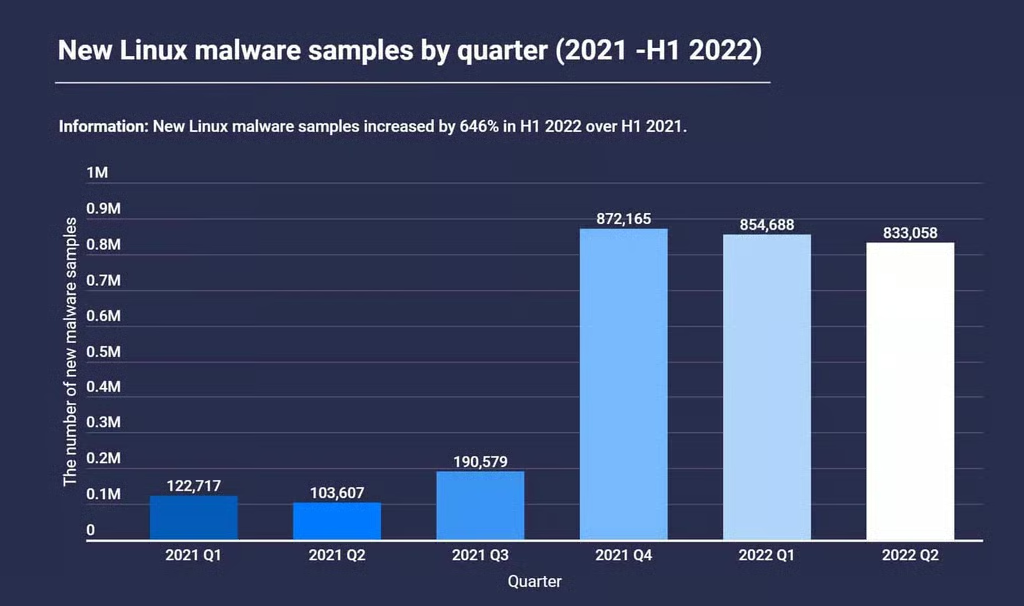
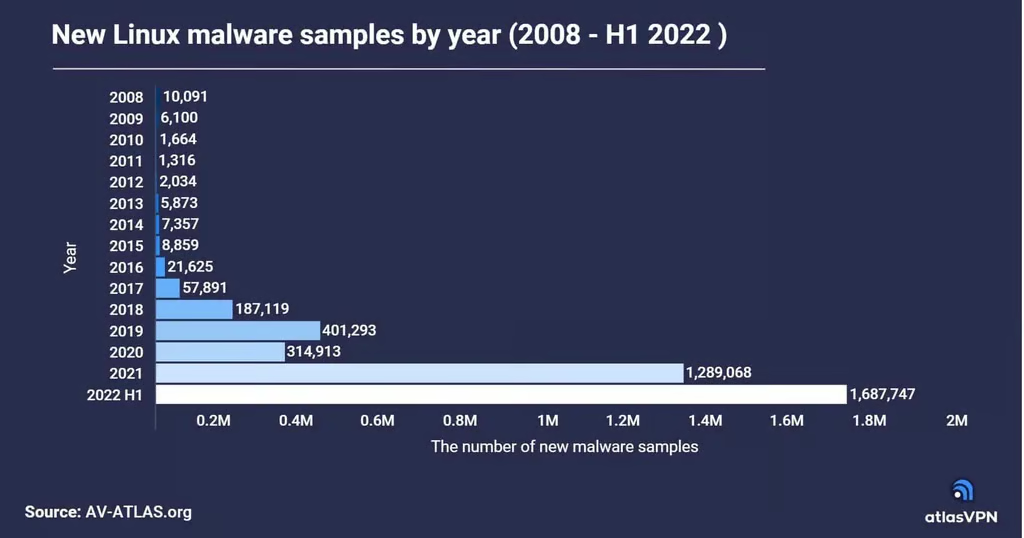
Atlas VPNの報告書によると、収集された新たなLinuxマルウェアサンプルの数は、2021年上半期から2022年上半期にかけて646%増加し、226,334サンプルから約170万サンプルに達した。
2021年第4四半期に過去最高を記録して以降、増加の勢いは落ち着いているものの、2022年上半期のわずか6カ月間で、2021年全体を上回る数の新たなLinuxマルウェアが確認されている。
Linuxマルウェアが増加する一方で、Windows、Android、macOSではいずれも新たなマルウェアサンプルが減少している。Windowsは圧倒的な市場シェアにより、依然として全体では首位であり、2022年上半期には4,140万件のマルウェアサンプルを占めた。
Atlas VPNはStatcounter Global Statsを引用し、OS市場全体に占めるAndroidのシェアは44%、Windowsは29%、OS Xは6%だと述べている。
LinuxのOS市場におけるシェアはわずか1%だが、Atlas VPNは「Linuxは他のOSほどコンピューターユーザーの間で普及していないものの、多くのネットワークのバックエンドシステムを動かしているため、Linuxへの攻撃は非常に大きな利益を生む。Linuxの採用が進めば、Linuxを狙った攻撃も増加する」と指摘している。
Linuxは多くのクラウドベースのアーキテクチャを支えており、ほとんどのIoTデバイスは、Linuxカーネルと少数のコア機能だけで構成された非常に軽量なLinuxディストリビューションを実行している。そのため、ボットネットなど同様の攻撃キャンペーンにとって格好の標的となる。
企業を標的にする価値を考えれば、ハッカーはより高度なLinuxマルウェアも開発している(詳しくは実行中のすべてのプロセスに感染する、検知を巧妙に回避する新たなLinuxマルウェアを参照)。
Atlas VPNのチームは、AV-TEST Gmbの脅威インテリジェンスプラットフォームであるAV-ATLASを報告書に使用した。
詳しくは最高のオープンソースセキュリティツールを参照。
Linuxマルウェアから身を守る方法
Symbioteや、より最近ではOrBitなど、一部のLinuxマルウェアは特に検知を巧妙に回避するため、検出や削除が非常に難しい。ハッカーはLinuxの内部構造を熟知しており、現在のトレンドはステルス化だ。
これまで以上に、すべてのエンドポイントを監視することが不可欠であり、Linuxベースのシステムも例外ではない。ユーザーや管理者はデバイスを更新するか、少なくともすべてのセキュリティパッチを適用しなければならない。たとえ、そのペースについていくことが難しくなってもだ。
攻撃者はLinuxマルウェアを使って認証情報を収集したり、情報を外部へ持ち出したりする可能性がある。企業はこうした侵害後の攻撃手法を軽視してはならない。なぜなら、ランサムウェアグループは現在、被害者のファイルを暗号化するだけでなく、持ち出したデータを脅迫の手段としても利用しているからだ。
この観点から、使用中データの暗号化のような追加の保護レイヤーが、こうした事態の防止に役立つ可能性がある。