

















Une extension Chrome apparemment inoffensive pourrait faire bien plus que ce qu'annonce sa fiche, des chercheurs ayant découvert 319 extensions associées à 13,4 millions d'installations déclarées qui redirigeaient les recherches des utilisateurs.
Des chercheurs de Socket ont constaté que ces extensions modifiaient les paramètres de recherche par défaut de Chrome et acheminaient les requêtes via des serveurs contrôlés par leurs opérateurs. Certaines ne contenaient presque aucun code exécutable, mais pouvaient tout de même manipuler la destination des recherches des utilisateurs.
Selon Socket, les opérateurs utilisaient ces redirections pour surveiller l'activité de recherche et générer des revenus grâce aux commissions publicitaires. Plus inquiétant encore, le contrôle des serveurs intermédiaires pouvait leur permettre de modifier les destinations des recherches sans mettre à jour les extensions elles-mêmes, exposant potentiellement les utilisateurs à des sites web malveillants.
Comment les extensions détournaient concrètement les recherches
Plutôt que de s'appuyer sur les types de code avancé souvent associés aux extensions de navigateur malveillantes, les extensions concernées exploitaient une fonctionnalité intégrée de Chrome appelée chrome_settings_overrides, qui permet aux développeurs de modifier certains paramètres du navigateur, notamment le moteur de recherche par défaut.
En spécifiant un autre point d'accès de recherche via le paramètre search_provider dans leurs fichiers manifest, les extensions pouvaient rediriger les recherches vers des serveurs contrôlés par leurs opérateurs. Pour certaines, il suffisait presque d'un fichier manifest et de quelques icônes, sans scripts d'arrière-plan complexes ni autorisations sensibles.
Par exemple, une personne peut installer une extension utilitaire présentée comme telle, mais l'extension modifie le moteur de recherche par défaut de Chrome pour le remplacer par un point d'accès contrôlé par son opérateur.
La prochaine fois que cette personne saisit une requête comme « meilleur ordinateur portable pour le montage vidéo » dans la barre d'adresse de Chrome, le navigateur l'envoie à ce point d'accès plutôt que directement à Google ou à son moteur de recherche préféré.
L'utilisateur obtient toujours des résultats de recherche, tandis que l'opérateur peut surveiller les requêtes entrantes et générer des revenus grâce aux commissions publicitaires.
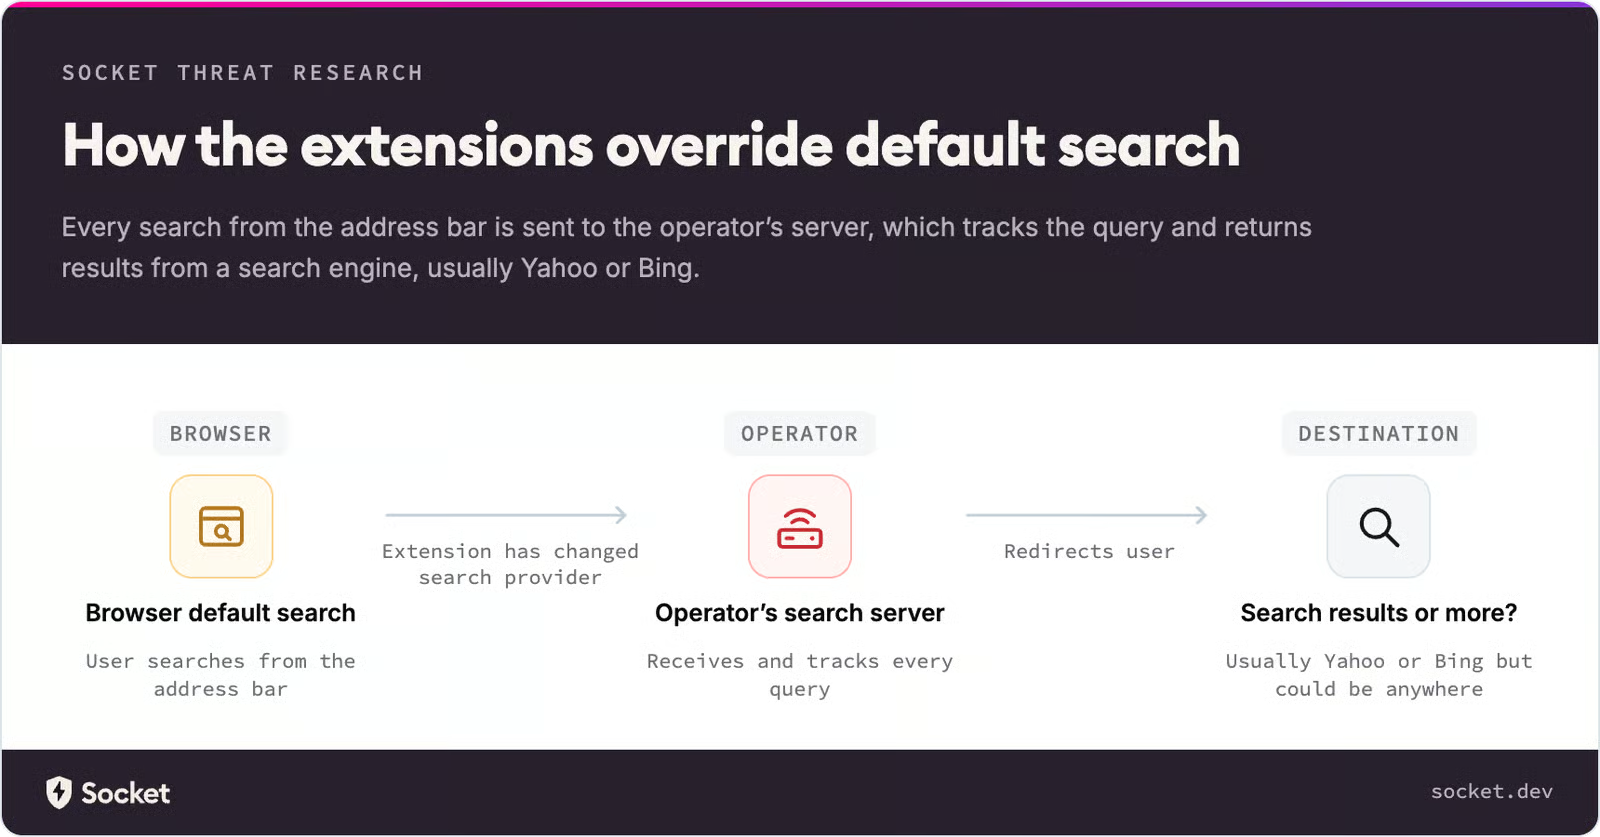
Bien que ce comportement corresponde davantage à un programme potentiellement indésirable (PUP) qu'à un logiciel malveillant, John Tuckner de Socket souligne que le risque de logiciel malveillant demeure. Comme les opérateurs contrôlent le serveur intermédiaire, ils peuvent rediriger les recherches vers des sites malveillants à tout moment et tirer davantage profit de leurs victimes.
Comment les extensions se sont retrouvées sur les appareils des utilisateurs
Bien que les extensions aient été hébergées sur le Chrome Web Store officiel de Google, la plupart n'étaient pas répertoriées, ce qui signifie qu'elles n'apparaissaient pas dans les recherches classiques de la boutique ni dans les résultats des moteurs de recherche externes.
Plutôt que de compter sur une découverte organique, leurs opérateurs en faisaient la promotion au moyen de publicités payantes sur des sites web, notamment dans le cadre de campagnes diffusées via Google Ads et Bidbrain. On ignore encore comment autant d'extensions malveillantes ont pu contourner les dispositifs de sécurité de Google.
À partir de là, l'installation suivait le processus normal du Chrome Web Store. Les utilisateurs pouvaient installer les extensions sans forcément comprendre que l'utilitaire présenté était avant tout conçu pour modifier leur moteur de recherche par défaut et acheminer leurs requêtes via des serveurs tiers.
En gardant les fiches non répertoriées tout en utilisant des publicités pour générer des installations, les opérateurs pouvaient atteindre les utilisateurs sans rendre les extensions facilement repérables dans les recherches classiques de la boutique.
Comment vérifier la présence d'extensions Chrome suspectes
Comme la plupart des extensions identifiées ne sont pas répertoriées sur le Chrome Web Store, il peut être difficile de les trouver et de les examiner.
Vous pouvez commencer par vérifier les extensions installées en vous rendant sur chrome://extensions, puis en copiant l'identifiant de tout outil qui vous est inconnu — en particulier les convertisseurs PDF, les outils de recherche de manuels, les utilitaires de recherche et les extensions axées sur la sécurité — et en le recherchant sur le Chrome Web Store.
Si rien n'apparaît, l'extension est peut-être non répertoriée ou a été supprimée. Les utilisateurs doivent comparer son identifiant avec la liste publiée par Socket afin de déterminer si elle fait partie de la campagne identifiée.
Si vous n'avez pas encore installé une extension, notamment après avoir vu une publicité, il est préférable d'en vérifier l'identité de manière indépendante. Récupérez son identifiant et comparez-le avec le Chrome Web Store et la liste de Socket, plutôt que de vous fier à la publicité ou à sa page de destination. Ces quelques minutes supplémentaires pourraient empêcher une installation indésirable.
Toute personne qui découvre une extension identifiée ou suspecte doit la désactiver et la supprimer, restaurer son moteur de recherche préféré et analyser son appareil avec un antivirus fiable. Elle devrait également examiner les autres extensions installées et les redirections inhabituelles.
Autre actualité : L'Université de Copenhague a révélé une cyberattaque qui a exposé les informations personnelles d'environ 525 000 personnes, ainsi que les codes PIN des cartes d'accès de 20 000 étudiants et employés.