

















Eine scheinbar harmlose Chrome-Erweiterung könnte mehr tun als beworben: Forscher haben 319 Erweiterungen mit insgesamt 13,4 Millionen gemeldeten Installationen entdeckt, die die Suchanfragen von Nutzern umleiteten.
Forscher von Socket stellten fest, dass die Erweiterungen die standardmäßigen Sucheinstellungen von Chrome änderten und Suchanfragen über von ihren Betreibern kontrollierte Server leiteten. Einige enthielten fast keinen ausführbaren Code und konnten dennoch manipulieren, wohin die Suchanfragen der Nutzer gelangten.
Laut Socket nutzten die Betreiber die Umleitungen, um Suchaktivitäten zu überwachen und Einnahmen aus Werbevermittlungen zu erzielen. Noch bedenklicher ist, dass die Kontrolle über die Zwischenserver es ihnen ermöglichen könnte, die Suchziele zu ändern, ohne die Erweiterungen selbst zu aktualisieren, wodurch Nutzer potenziell bösartigen Websites ausgesetzt werden könnten.
So kaperten die Erweiterungen tatsächlich Suchanfragen
Statt auf die Art von fortschrittlichem Code zu setzen, der oft mit dubiosen Browser-Erweiterungen, nutzten die Erweiterungen in diesem Fall eine integrierte Chrome-Funktion namens chrome_settings_overrides, mit der Entwickler bestimmte Browsereinstellungen ändern können, darunter den Standardsuchanbieter.
Durch die Angabe eines anderen Suchendpunkts über die search_provider-Einstellung in ihren Manifestdateien konnten die Erweiterungen Suchanfragen an von ihren Betreibern kontrollierte Server leiten. Bei einigen waren dafür kaum mehr als eine Manifestdatei und einige Symbole erforderlich, ohne umfangreiche Hintergrundskripte oder sensible Berechtigungen.
Beispielsweise könnte jemand eine beworbene Dienstprogramm-Erweiterung installieren, während die Erweiterung den Standardsuchanbieter von Chrome auf einen von ihrem Betreiber kontrollierten Endpunkt ändert.
Wenn diese Person anschließend eine Suchanfrage wie „bester Laptop für Videobearbeitung“ in die Adressleiste von Chrome eingibt, sendet der Browser sie an diesen Endpunkt statt direkt an Google oder die bevorzugte Suchmaschine.
Der Nutzer erhält weiterhin Suchergebnisse, während der Betreiber eingehende Suchanfragen überwachen und Einnahmen aus Werbevermittlungen erzielen kann.
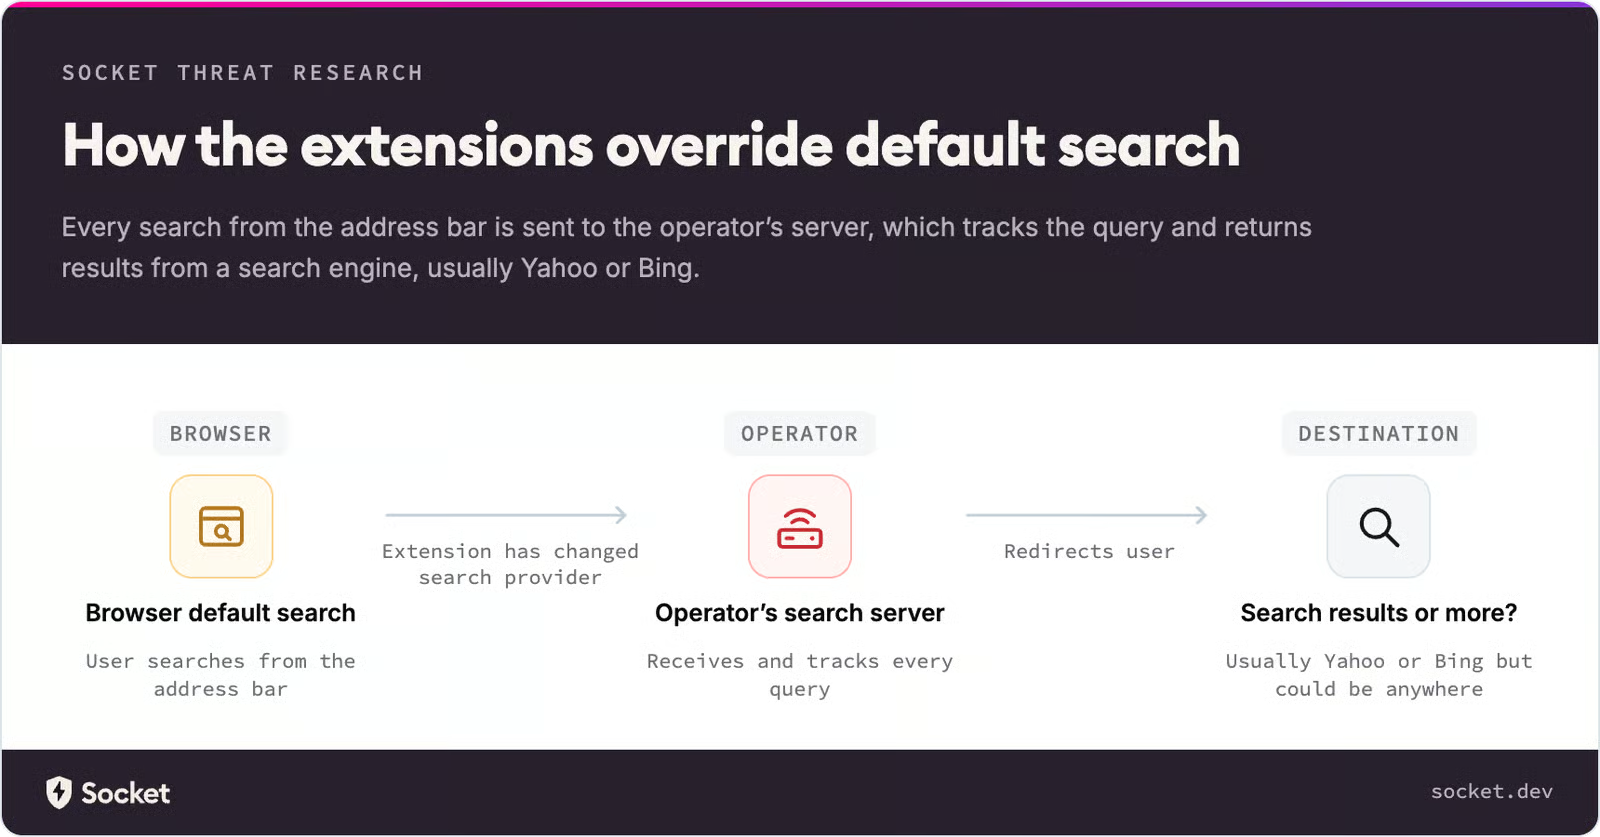
Dieses Verhalten passt eher zu einem potenziell unerwünschten Programm (PUP) als zu Malware; John Tuckner von Socket weist jedoch darauf hin, dass das Malware-Risiko bestehen bleibt. Da die Betreiber den Zwischenserver kontrollieren, können sie Suchanfragen jederzeit auf bösartige Websites umleiten und zusätzlich auf Kosten der Opfer profitieren.
So gelangten die Erweiterungen auf die Geräte der Nutzer
Obwohl die Erweiterungen im offiziellen Chrome Web Store von Google gehostet wurden, waren die meisten nicht gelistet. Das bedeutet, dass sie weder bei gewöhnlichen Store-Suchen noch in externen Suchergebnissen erschienen.
Statt auf organische Auffindbarkeit zu setzen, bewarben die Betreiber sie über bezahlte Anzeigen auf Websites, darunter Kampagnen über Google Ads und Bidbrain. Wie so viele dubiose Erweiterungen die Sicherheitsvorkehrungen von Google umgehen konnten, ist weiterhin unbekannt.
Ab diesem Zeitpunkt verlief die Installation über den normalen Prozess des Chrome Web Store. Nutzer konnten die Erweiterungen installieren, ohne unbedingt zu erkennen, dass die beworbene Funktion in erster Linie dazu gedacht war, ihren Standardsuchanbieter zu ändern und ihre Suchanfragen über Server von Drittanbietern zu leiten.
Indem sie die Einträge nicht gelistet hielten und zugleich über Anzeigen Installationen generierten, konnten die Betreiber Nutzer erreichen, ohne dass die Erweiterungen über herkömmliche Store-Suchen leicht auffindbar waren.
So prüfen Sie Chrome-Erweiterungen auf verdächtige Aktivitäten
Da die meisten der identifizierten Erweiterungen im Chrome Web Store nicht gelistet sind, kann es schwierig sein, sie zu finden und genau zu prüfen.
Sie können zunächst Ihre installierten Erweiterungen überprüfen, indem Sie chrome://extensions aufrufen, die ID jedes unbekannten Tools kopieren – insbesondere von PDF-Konvertern, Handbuch-Findern, Suchwerkzeugen und Erweiterungen mit Sicherheitsthematik – und im Chrome Web Store danach suchen.
Wenn nichts angezeigt wird, ist die Erweiterung möglicherweise nicht gelistet oder entfernt worden. Nutzer sollten ihre ID mit der von Socket veröffentlichten Liste abgleichen, um festzustellen, ob sie zu der identifizierten Kampagne gehört.
Wenn Sie eine Erweiterung noch nicht installiert haben, insbesondere nachdem Sie eine Anzeige gesehen haben, sollten Sie ihre Identität unabhängig überprüfen. Ermitteln Sie die Erweiterungs-ID und gleichen Sie sie mit dem Chrome Web Store und der Liste von Socket ab, statt sich auf die Anzeige oder deren Zielseite zu verlassen. Diese zusätzlichen Minuten könnten eine unerwünschte Installation verhindern.
Wer eine identifizierte oder verdächtige Erweiterung entdeckt, sollte sie deaktivieren und entfernen, die bevorzugte Suchmaschine wiederherstellen und das Gerät mit einem renommierten Antivirenprogramm überprüfen. Außerdem sollten Nutzer andere installierte Erweiterungen sowie ungewöhnliche Weiterleitungen überprüfen.
Weitere Nachrichten: Die Universität Kopenhagen hat einen Cyberangriff offengelegt, bei dem persönliche Informationen von etwa 525.000 Menschen sowie PINs von Zugangskarten für 20.000 Studierende und Beschäftigte offengelegt wurden.