

















一見無害に見えるChrome拡張機能が、宣伝されている機能以上のことをしている可能性がある。研究者は、報告上のインストール数が合計1340万回に上る319件の拡張機能が、ユーザーの検索をリダイレクトしていたことを明らかにした。
Socketの研究者は、これらの拡張機能がChromeのデフォルト検索設定を変更し、運営者が管理するサーバーを経由して検索クエリを送信していたことを突き止めた。ほとんど実行可能コードを含まないものもあったが、それでもユーザーの検索先を操作できた。
Socketによると、運営者はリダイレクトを使って検索活動を監視し、広告の紹介報酬を得ていた。さらに懸念されるのは、中継サーバーを管理していることで、拡張機能自体を更新せずに検索先を変更できる点だ。これにより、ユーザーが悪意のあるウェブサイトに誘導される可能性もある。
拡張機能が検索を乗っ取った実際の手口
通常、不正なブラウザー拡張機能に関連付けられる高度なコードに頼る代わりに、今回の拡張機能は、chrome_settings_overridesというChromeの組み込み機能を悪用した。この機能では、開発者がデフォルトの検索プロバイダーを含む一部のブラウザー設定を変更できる。
マニフェストファイルでsearch_provider設定に別の検索エンドポイントを指定することで、拡張機能は運営者が管理するサーバーに検索を送信できた。中には、広範なバックグラウンドスクリプトや機密性の高い権限を必要とせず、マニフェストファイルと数個のアイコンだけで動作するものもあった。
例えば、宣伝されているユーティリティー拡張機能をインストールしたとしても、その拡張機能がChromeのデフォルト検索プロバイダーを運営者が管理するエンドポイントに変更することがある。
次にそのユーザーがChromeのアドレスバーに「動画編集に最適なノートパソコン」のような検索クエリを入力すると、ブラウザーはGoogleやユーザーが普段使っている検索エンジンに直接送るのではなく、そのエンドポイントに送信する。
ユーザーは引き続き検索結果を受け取れる一方、運営者は受信した検索クエリを監視し、広告の紹介報酬を得られる。
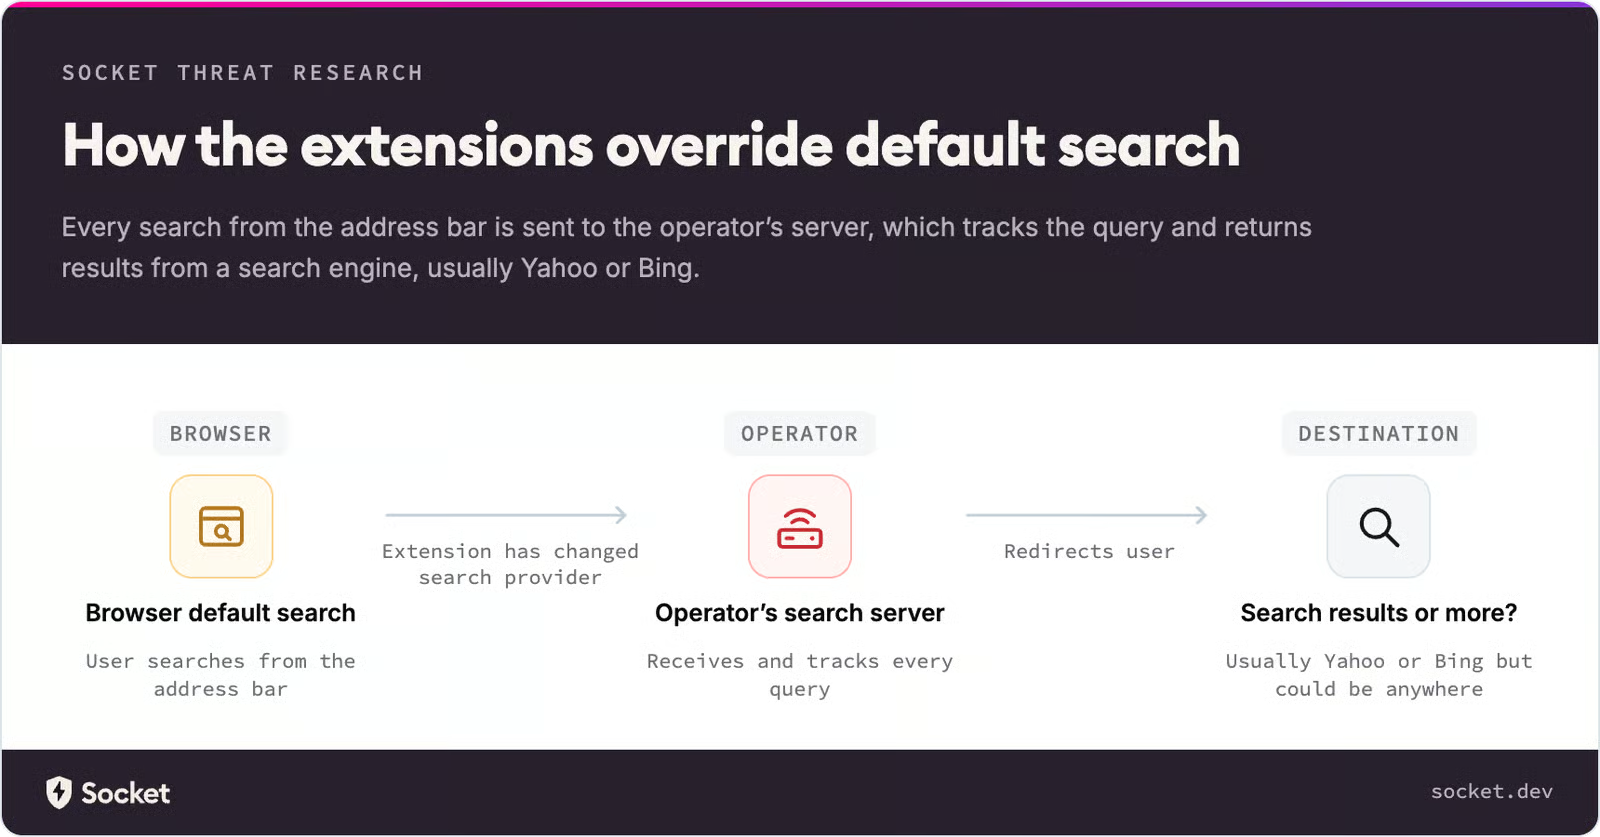
この挙動はマルウェアというよりも望ましくない可能性のあるプログラム(PUP)に近いが、SocketのJohn Tucknerは、マルウェアのリスクも残っていると指摘する。運営者は中継サーバーを管理しているため、検索をいつでも悪意のあるサイトにリダイレクトし、被害者からさらに利益を得ることができる。
拡張機能がユーザーのデバイスに読み込まれた経緯
これらの拡張機能はGoogle公式Chromeウェブストアでホストされていたものの、その大半は非公開登録だった。つまり、通常のストア検索や外部の検索結果には表示されなかった。
運営者は自然な発見に頼るのではなく、Google AdsやBidbrainを通じて配信されたキャンペーンなど、ウェブサイト上の有料広告で拡張機能を宣伝していた。これほど多くの不正な拡張機能がGoogleのセキュリティーをすり抜けた経緯は、いまだ不明だ。
その後のインストールは、通常のChromeウェブストアの手順に従って行われた。ユーザーは、宣伝されているユーティリティーが主にデフォルトの検索プロバイダーを変更し、検索クエリをサードパーティーのサーバー経由で送信するために設計されているとは知らずに、拡張機能をインストールしてしまう可能性があった。
掲載を非公開にしたまま広告でインストールを促すことで、運営者は通常のストア検索では見つかりにくい拡張機能をユーザーに届けることができた。
不審なChrome拡張機能を確認する方法
特定された拡張機能の大半はChromeウェブストアで非公開登録になっているため、見つけて詳しく調べるのは難しい。
まずは、chrome://extensionsにアクセスしてインストール済みの拡張機能を確認し、見覚えのないツール、特にPDFコンバーター、マニュアル検索ツール、検索ユーティリティー、セキュリティー関連の拡張機能のIDをコピーして、Chromeウェブストアで検索するとよい。
何も表示されなければ、その拡張機能は非公開登録になっているか、削除された可能性がある。特定されたキャンペーンに含まれるかどうかを確認するため、ユーザーはそのIDをSocketが公開したリストと照合すべきだ。
まだ拡張機能をインストールしていない場合、特に広告を見た後であれば、その正体を独自に確認する価値がある。広告やランディングページを信用するのではなく、拡張機能のIDを取得し、ChromeウェブストアとSocketのリストで照合しよう。数分余分にかけるだけで、望ましくないインストールを防げる可能性がある。
特定された拡張機能や不審な拡張機能を見つけた場合は、無効化して削除し、使用したい検索エンジンを復元したうえで、信頼できるウイルス対策ツールでデバイスをスキャンすべきだ。ほかにインストールされている拡張機能も確認し、異常なリダイレクトにも注意すべきだ。
その他のニュース:コペンハーゲン大学がサイバー攻撃を公表したことで、約52万5000人分の個人情報と、2万人の学生および職員のアクセスカードのPINが流出した。