

















Das Patchen und Aktualisieren von Geräten kann mühsam sein und den Geschäftsbetrieb beeinträchtigen. Ungepatchte Sicherheitslücken bieten Angreifern jedoch offene Möglichkeiten, großen Schaden anzurichten – Studien zufolge tragen ungepatchte Sicherheitslücken schätzungsweise zu 30–60 % aller Sicherheitsverletzungen bei!
Eine Patch-Management-Richtlinie formalisiert die grundlegende IT-Anforderung, dass alle Systeme und Software zeitnah gepatcht und aktualisiert werden sollten. Dazu legt sie Regeln für die Anforderungen an Patches und Updates, klare Prozesse, die befolgt, dokumentiert und bestätigt werden können, sowie überprüf- und verifizierbare Standards fest.
Dieser Artikel unterstützt Organisationen jeder Größe beim Einstieg mit einem grundlegenden Überblick und einer Vorlage:
- Kostenlose Vorlage für eine Patch-Management-Richtlinie
- So erstellen Sie eine Patch-Management-Richtlinie in 4 Schritten
- Übliche Abschnitte einer Patch-Management-Richtlinie
- Die 5 wichtigsten Best Practices für Patch-Management-Richtlinien
- Die 6 wichtigsten Vorteile einer effektiven Patch-Management-Richtlinie
- Fazit: Patch-Richtlinien fördern hochwertige Prozesse
Auch lesenswert: 11 zentrale Schritte des Patch-Management-Prozesses
- Kostenlose Vorlage für eine Patch-Management-Richtlinie
- So erstellen Sie eine Patch-Management-Richtlinie in 4 Schritten
- Übliche Abschnitte einer Patch-Management-Richtlinie
- Die 5 wichtigsten Best Practices für Patch-Management-Richtlinien
- Die 6 wichtigsten Vorteile einer effektiven Patch-Management-Richtlinie
- Fazit: Patch-Richtlinien fördern hochwertige Prozesse
Kostenlose Vorlage für eine Patch-Management-Richtlinie
Um die Entwicklung einer Patch-Management-Richtlinie anzustoßen, eSecurity Planet hat eine Vorlage entwickelt, die heruntergeladen und angepasst werden kann. Erläuterungen oder Hinweise zur Verwendung der Vorlage stehen [in eckigen Klammern] und sollten aus den finalen Entwürfen entfernt werden.
Greifen Sie auf die Beispielvorlage für eine Patch-Management-Richtlinie zu.
Die Beispielrichtlinie zum Patchen enthält viele Abschnitte, aber nicht alle werden für jede Organisation benötigt; andere erfordern möglicherweise weitere Details. Weitere Informationen finden Sie weiter unten unter „Übliche Abschnitte einer Patch-Management-Richtlinie“.
So erstellen Sie eine Patch-Management-Richtlinie in 4 Schritten
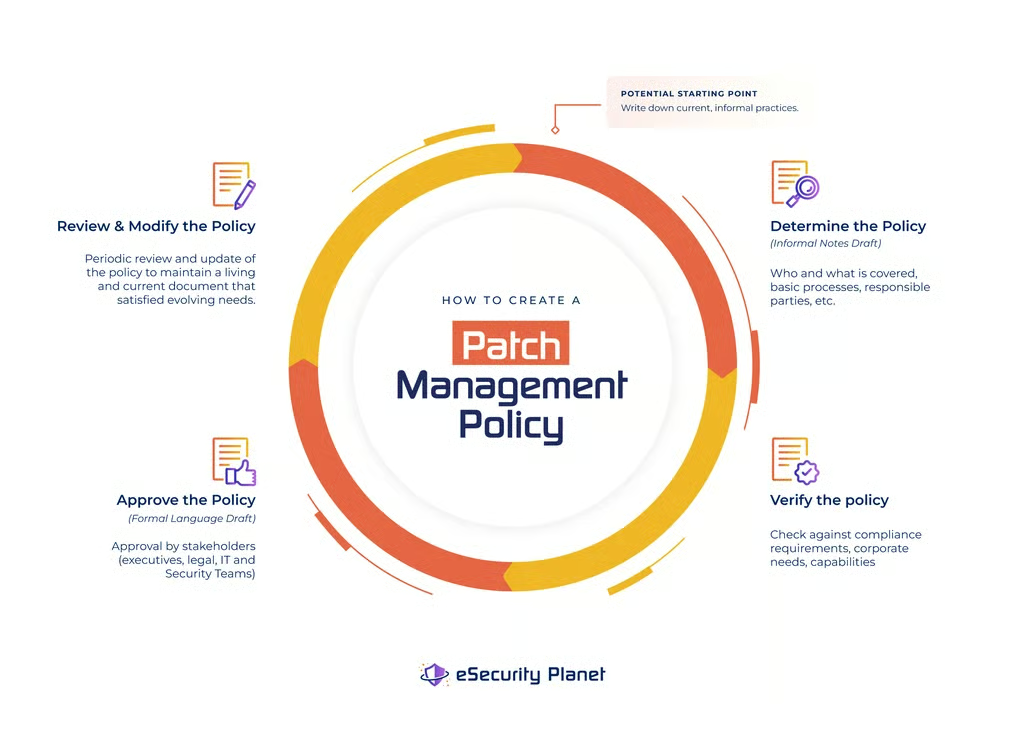
Alle Sicherheitsrichtlinien durchlaufen bei ihrer Erstellung dieselben vier grundlegenden Schritte. Diese werden ausführlich in IT-Sicherheitsrichtlinien: Bedeutung, Best Practices und wichtigste Vorteile erläutert. Für eine funktionale Patch-Management-Richtlinie fassen wir diese Schritte wie folgt zusammen:
- Patch-Management-Richtlinie festlegen: Zuständige Personen bestimmen, den Geltungsbereich festlegen, grundlegende Prozesse definieren, Validierungsmethoden bestimmen und Berichte festlegen; dies basiert häufig auf den aktuellen Praktiken.
- Patch-Management-Richtlinie überprüfen: Formal prüfen, ob die in Schritt 1 entwickelte grundlegende Richtlinie den vollständigen Anforderungen der Organisation und allen Compliance-Vorgaben entspricht.
- Patch-Management-Richtlinie genehmigen: Den offiziellen Wortlaut ausarbeiten und die Richtlinie den betroffenen Stakeholdern und Führungskräften zur Genehmigung vorlegen.
- Patch-Management-Richtlinie überprüfen und ändern: Die Richtlinie regelmäßig überprüfen, um sicherzustellen, dass sie aktuell bleibt und weiterhin den sich wandelnden Anforderungen der Organisation entspricht.
Obwohl die Grundlagen gleich bleiben, ist Patch-Management häufig gesetzlich oder regulatorisch vorgeschrieben. Organisationen müssen daher bei der Überprüfung der Compliance-Anforderungen besonders sorgfältig vorgehen. Jede Regel, die den Compliance-Anforderungen nicht entspricht, sollte angepasst werden.
So könnte eine Feuerwehr in der Praxis vierteljährlich Patches installieren. Möglicherweise stellt sie jedoch fest, dass die Cybersicherheitsanforderungen ihres Bundesstaats monatliche Patch-Installationen vorschreiben. Um die Vorgaben einzuhalten, muss sie die Patch-Frequenz daher auf monatlich ändern.
Auch praktische Einschränkungen sind von großer Bedeutung. Das Richtlinienteam sollte daher gemeinsam mit dem Patch-Team die Regeln testen. Wenn das IT-Team die Standards und Anforderungen mit den derzeit verfügbaren Ressourcen nicht erfüllen kann: Sollte die Organisation die Regeln oder die Ressourcen anpassen?
Im obigen Beispiel der Feuerwehr muss der freiwillige Feuerwehrmann, der die Patches bisher in seiner Freizeit installiert hat, möglicherweise durch ein Patch-Management-Tool oder einen Service ersetzt oder unterstützt werden, der die monatlichen regulatorischen Anforderungen erfüllen kann.
Übliche Abschnitte einer Patch-Management-Richtlinie
Berücksichtigen Sie beim Verfassen Ihrer Patch-Management-Richtlinie erforderliche, empfohlene und optionale (also wünschenswerte) Abschnitte.
Erforderliche Abschnitte der Richtlinie
Diese Kernabschnitte sollten Bestandteil jeder Patch-Management-Richtlinie sein:
- Geltungsbereich: Welche Ressourcen von der Richtlinie abgedeckt sind und wie die einzubeziehende Software und Geräte identifiziert werden.
- Zuständigkeit für das Patch-Management: Wer für die Patch-Management-Richtlinie und ihre Umsetzung zuständig und verantwortlich ist.
- Priorität von Patches: Wie die Priorität von Patches bestimmt wird und auf welcher Grundlage diese Bestimmung anhand von Schweregrad, Risiko und anderen Faktoren erfolgt.
- Patch-Zeitplanung: Der Zeitraum zwischen der Veröffentlichung eines Patches und seiner Installation durch die Organisation, abhängig von der Priorität.
- Vorbereitung des Patch-Managements: Backups und andere Systemvorbereitungen, die vorhanden sein müssen, falls ein Patch fehlschlägt und Systeme wiederhergestellt werden müssen.
- Manuelles Patch-Management: Wie Patches manuell angewendet werden – insbesondere bei Systemen, die für Wartungsarbeiten Ausfallzeiten benötigen. Erläutern Sie den Prozess für die Planung und Genehmigung von Ausfallzeiten geschäftskritischer Systeme.
- Umgang mit Ausnahmen: Einige Patches schlagen fehl, andere beeinträchtigen den Geschäftsbetrieb und wieder andere werden schlicht nicht benötigt. Erläutern Sie, wie Systeme wiederhergestellt und Ausnahmen nachverfolgt werden und wie Maßnahmen zur Absicherung offener Sicherheitslücken umgesetzt werden.
- Berichte zu Patches und Updates: Wie der Erfolg und die Compliance des Patch-Managements anhand von Berichten gemessen werden, einschließlich der Frage, wie und worüber berichtet wird.
Empfohlene Abschnitte der Richtlinie
Diese Abschnitte ergänzen die Patch-Management-Richtlinie um weitere Regeln zum Schutz der Organisation und zur Vorbereitung der IT-Abteilung:
- Asset-Liste: Eine Liste von Ressourcen oder Links zu Asset-Listen, die dabei helfen, den Umfang der Systeme und Software zu bestimmen, die für Patches und Updates erfasst werden.
- Beschaffung von Patches und Updates: Festlegen, wo gültige Patches und Updates bezogen werden.
- Patch-Tests: Testumgebungen oder Tests von Patches, um zu überprüfen, ob sie funktionieren und keine anderen Geschäftssysteme beeinträchtigen.
- Automatisiertes Patchen: Organisationen bevorzugen häufig automatisierte Patch-Prozesse, um Verzögerungen beim Patchen und die Belastung der IT-Teams zu reduzieren.
- Auditkontrollen und -verwaltung: Festlegen, welche Berichte, Protokolle und Informationen interne und externe Prüfer benötigen, um den Erfolg des Patch-Managements nachzuverfolgen und die erfolgreiche Anwendung von Patches zu verifizieren.
- Durchsetzung: Sanktionen für die IT-Abteilung bei der nicht ordnungsgemäßen Umsetzung des Patch-Management-Prozesses, Sanktionen für Mitarbeiter, die die Patch-Management-Prozesse behindern, sowie der Umgang mit Assets, die der Patch-Management-Richtlinie nicht entsprechen.
- Verteilung: Wer die Patch-Management-Richtlinie erhalten muss oder sollte.
- Richtlinienversion: Nachverfolgung von Versionen und Genehmigungen der Patch-Management-Richtlinie.
Optionale bzw. wünschenswerte Abschnitte der Richtlinie
Diese Abschnitte verändern die Kernelemente der Patch-Management-Richtlinie nicht, können sie aber benutzerfreundlicher oder umfassender machen:
- Überblick: legt Erwartungen und Ziele für die Richtlinie fest.
- Compliance-Anhang: Kopien oder Links zu relevanten Compliance-Frameworks, die die Organisation einhalten muss.
- Umgang mit BYOD und privaten Geräten.
Die 5 wichtigsten Best Practices für Patch-Management-Richtlinien
Alle Sicherheitsrichtlinien basieren bei ihrer Erstellung auf denselben fünf Best Practices. Diese werden ausführlich in IT-Sicherheitsrichtlinien: Bedeutung, Best Practices und wichtigste Vorteile erläutert. Für eine funktionale Patch-Management-Richtlinie fassen wir diese Schritte wie folgt zusammen:
- Auf das Was statt auf das Wie konzentrieren: Indem sich eine Richtlinie auf Ziele und Vorgaben konzentriert, kann sie Standards festlegen und dem Patch-Management-Team zugleich die Flexibilität geben, die beste Lösung zur Erreichung dieser Ziele und Vorgaben zu bestimmen.
- Richtlinien praxistauglich gestalten: Das Patch-Management-Team muss die Richtlinie verstehen und umsetzen können.
- Die richtige Richtlinienlänge wählen: Ist die Richtlinie zu kurz, enthält sie möglicherweise nicht genügend überprüfbare Anforderungen; ist sie zu lang, wird sie möglicherweise übermäßig vorschreibend oder schwer verständlich.
- Richtlinien klar voneinander abgrenzen: Überschneidungen zwischen Richtlinien können Konflikte verursachen oder ihre Aktualisierung erschweren.
- Richtlinien überprüfbar machen: Effektive Richtlinien erfordern Berichte, die belegen, dass die Richtlinie umgesetzt wurde und wirksam ist.
Die eSecurity Planet-Vorlage soll umfassender sein, als es manche Organisationen benötigen. Daher sollte jede Organisation die Vorlage prüfen und Inhalte entsprechend den eigenen Anforderungen ergänzen oder entfernen.
Über die standardmäßigen Best Practices hinaus profitiert das Patch-Management von zusätzlichen Überlegungen. Um Patch-Management-Richtlinien beispielsweise praxistauglich zu gestalten, sollten vorhandene Ressourcen wie das Common Vulnerability Scoring System (CVSS) zur Risikobestimmung und Priorisierung von Patches genutzt werden. Dabei sollte jedoch auch der spezifische Kontext der Organisation berücksichtigt werden.
Beispielsweise patchen manche Organisationen Sicherheitslücken nur mit einer Bewertung von 7 oder höher. Diese Bewertungen zeigen jedoch nur das Risiko der Sicherheitslücke und müssen außerdem mit der Wahrscheinlichkeit einer Ausnutzung und dem Wert des Assets für die Organisation abgeglichen werden.
Ein Datenexfiltrationsfehler mit einer Bewertung von 8,0 auf dem Marketing-Webserver, der nur öffentlich veröffentlichte Dokumente enthält, sollte keine höhere Priorität haben als eine 6,5 bewertete Sicherheitslücke zur Remotecodeausführung auf dem Server mit den Active-Directory-(AD)-Diensten des Unternehmens. Die Auswirkungen eines vollständig kompromittierten AD auf die Organisation wären einfach zu gravierend, um selbst geringe Ausnutzungsmöglichkeiten zu riskieren.
Als besondere Überlegung beim Patch-Management setzen viele Organisationen automatisierte Tools ein. Diese Lösungen funktionieren gut und sollten verwendet werden. Allerdings konzentrieren sie sich in der Regel auf bestimmte Teile des IT-Ökosystems, etwa Betriebssysteme und gängige Software wie Microsoft Office oder Adobe Acrobat.
Tools decken häufig Anwendungen von Drittanbietern, Firmware, Geräte des Internets der Dinge (IoT), Netzwerkgeräte, Backup-Anwendungen und vieles mehr nicht umfassend ab. Die Richtlinie sollte sich nicht auf die Tools oder einen Patch-Management-Service verlassen, um die Asset-Liste für die Patch-Management-Richtlinie zu bestimmen. Die IT-Abteilung muss sicherstellen, dass alle Ressourcen, die Patches benötigen, erfasst und gepatcht werden – auch wenn die Anwendung des Patches schwierig ist oder manuelles Patchen erfordern kann.
Die 6 wichtigsten Vorteile einer effektiven Patch-Management-Richtlinie
Viele Organisationen sind der Ansicht, dass sich ihre nicht dokumentierten Patch-Management-Prozesse nicht verbessern lassen, wenn man sich die Zeit nimmt, sie schriftlich festzuhalten. Diese Haltung übersieht jedoch sechs wesentliche Vorteile jeder Sicherheitsrichtlinie:
- IT-Härtung: Der Prozess der Erstellung oder Überprüfung von Sicherheitsrichtlinien erzwingt die Bewertung und potenzielle Verbesserung von Sicherheitspraktiken.
- Schutz der Beschäftigten: Die Einhaltung einer von der Führungsebene genehmigten schriftlichen Richtlinie bietet dem IT- und Sicherheitsteam im Falle eines Sicherheitsverstoßes Schutz.
- Sicherheit für Führungskräfte und Vorstandsmitglieder: Führungskräfte können den Sicherheitsstatus der Organisation anhand von Berichten in einfacher Sprache, die durch effektive Richtlinien vorgeschrieben sind, leicht verstehen.
- Schutz vor Rechtsstreitigkeiten: Berichte und andere Nachweise über die Einhaltung von Richtlinien, die angemessene Sicherheitsmaßnahmen umfassen, können im Falle eines Sicherheitsverstoßes Schutz vor Klagen und Aufsichtsbehörden bieten.
- Compliance leicht gemacht: Wenn die Richtlinie bereits die Compliance-Anforderungen umfasst, stehen die vorgeschriebenen Berichte für Prüfer automatisch zur Verfügung.
- Verbesserte betriebliche Effizienz und Resilienz: Effektive Richtlinien, insbesondere Patch-Management-Richtlinien, können veraltete Assets erkennen und die Installation der neuesten Funktionen für eine einfachere Nutzung und größere Leistungsfähigkeit sicherstellen.
Fazit: Patch-Richtlinien fördern hochwertige Prozesse
Eine gute Patch-Management-Richtlinie kann als hilfreiche Checkliste dienen, um einen effizienten und zuverlässigen Patch-Management-Prozess zu erstellen. Das durch das Patchen verringerte Cybersicherheitsrisiko und die verbesserte Kommunikation durch die Berichte optimieren die allgemeinen Geschäftsprozesse und stärken das Vertrauen der Führungsebene.
Patchen kann jedoch nicht alle Probleme lösen. Das Patch-Management deckt nicht ab, ob eine Organisation die für ihre Anforderungen geeignete Software einsetzt oder ob die Softwareeinstellungen ordnungsgemäß konfiguriert sind.
Patch-Management-Richtlinien sind ein hilfreicher Bestandteil eines umfassenden Cybersicherheitsprogramms, müssen jedoch mit anderen wichtigen Richtlinien und Strategien kombiniert werden, um eine resiliente Organisation sicherzustellen.
Weitere Informationen zu Patch-Management und verwandten Themen:
- IT-Sicherheitsrichtlinien: Bedeutung, Best Practices und wichtigste Vorteile
- Best Practices und Schritte für das Patch-Management
- Patch-Management vs. Schwachstellenmanagement: Wo liegt der Unterschied?
- Ist Patch-Management as a Service die Antwort auf Sicherheitslücken?
- Die besten Anbieter von Patch-Management-Services