

















Dieser Leitfaden richtet sich an Sicherheitsverantwortliche, IT-Administratoren und wachsende Unternehmen, die Plattformen für Extended Detection and Response (XDR) bewerten. Er behandelt die heute verfügbaren Top-Lösungen sowie wichtige Funktionen und Kaufkriterien.
XDR-Tools bieten zentrale Transparenz und Bedrohungserkennung für Endgeräte, Netzwerke, Cloud-Workloads und E-Mail-Systeme und helfen Unternehmen dabei, auf zunehmend komplexe Cyberbedrohungen zu reagieren. Durch die Vereinheitlichung von Daten aus mehreren Sicherheitsebenen ermöglichen diese Plattformen eine schnellere Erkennung, optimierte Untersuchungen und eine effektivere Reaktion auf Sicherheitsvorfälle. In diesem Leitfaden stellen wir die führenden XDR-Lösungen, ihre Kernfunktionen und die Kriterien vor, die bei der Auswahl der richtigen Plattform für Ihre Umgebung zu berücksichtigen sind.
Hier sind die sechs besten XDR-Plattformen:
- Microsoft Defender XDR: Beste XDR-Lösung insgesamt
- Trend Micro Vision One: Am besten für die kombinierte Erkennung und Reaktion
- CrowdStrike Falcon Insight: Am besten für eine Kombination aus Funktionen und Supportoptionen
- Palo Alto Cortex XDR: Am besten für die Sicherheitsanforderungen von Unternehmen
- SentinelOne Singularity: Beste XDR-Lösung mit Forensik für unerfahrene Teams
- Cybereason Defense Platform: Am besten für ein detailliertes Management des Angriffslebenszyklus
Die besten XDR-Lösungen im Vergleich
Die folgende Tabelle vergleicht meine Top-Anbieter anhand ihrer wichtigen Funktionen für Erkennung und Reaktion sowie der Verfügbarkeit einer kostenlosen Testversion.
| Gerätesteuerung | Automatisierte Reaktion | Benutzerdefinierte Erkennungsregeln | Preise | |
|---|---|---|---|---|
| Microsoft Defender XDR | ➕ | ✔️ | ✔️ | Vertrieb kontaktieren |
| Trend Micro Vision One | ✔️ | ✔️ | ✔️ | Vertrieb kontaktieren |
| CrowdStrike Falcon Insight | ✔️ | ✔️ | ❌ | Vertrieb kontaktieren |
| Palo Alto Cortex XDR | ✔️ | ✔️ | ✔️ | Vertrieb kontaktieren |
| SentinelOne Singularity | ✔️ | ✔️ | ❌ | Vertrieb kontaktieren |
| Cybereason Defense Platform | ✔️ | ✔️ | ✔️ | Vertrieb kontaktieren |
✔️= Ja ❌= Nein ➕ = Add-on
Auf Grundlage dieses Vergleichs bieten alle sechs vorgestellten XDR-Plattformen leistungsstarke Funktionen für Erkennung und Reaktion, wobei ihre Stärken in Bereichen wie Integration, Automatisierung und Skalierbarkeit unterschiedlich ausgeprägt sind. Die richtige Wahl hängt letztlich von Ihrem bestehenden Tech-Stack, dem Reifegrad Ihrer Sicherheitsmaßnahmen und Ihren betrieblichen Anforderungen ab.
Microsoft Defender XDR – Beste XDR-Lösung insgesamt
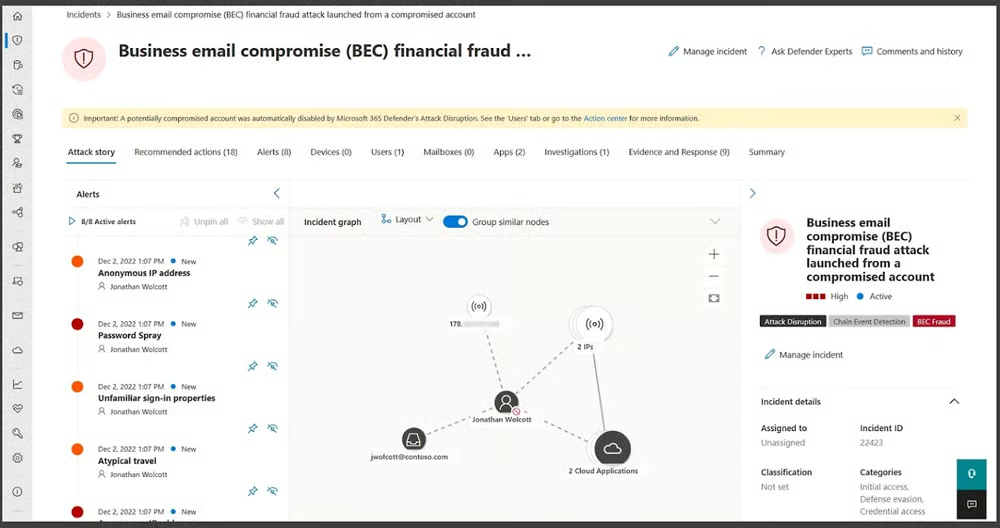
Microsoft Defender XDR ist eine cloudnative Plattform für Extended Detection and Response, die Unternehmen dabei unterstützt, die Sicherheit über Endgeräte, Identitäten, E-Mail, Cloud-Apps und hybride Umgebungen hinweg zu vereinheitlichen. Sie liefert korrelierte Warnmeldungen, automatisierte Reaktionsmaßnahmen und KI-gestützte Bedrohungserkennung, damit Sicherheitsteams Bedrohungen schneller erkennen und eindämmen können. Die Plattform ist eng in das umfassendere Sicherheitsökosystem von Microsoft integriert, darunter SIEM- und Identitätslösungen, und ermöglicht so zentrale Transparenz und optimierte Abläufe. Dank skalierbarer Bereitstellungsoptionen und umfassender Automatisierungsfunktionen eignet sich Microsoft Defender XDR für Organisationen von mittelgroßen Teams bis hin zu großen Unternehmen.
Vorteile
- Umfassende XDR-Abdeckung
- Ausführliche Dokumentation
- SIEM- und IAM-Integrationen
Nachteile
- Unklar, ob Support rund um die Uhr verfügbar ist
- Eingeschränkte Funktionen zur Quarantäne von Sicherheitsvorfällen
- Unklar, ob eine lokale Bereitstellung möglich ist
Preise
- Individuelles Angebot
Wichtige Funktionen
- Abfragebasierte Bedrohungssuche: Sicherheitsteams können benutzerdefinierte Abfragen erstellen und damit 30 Tage lang verfügbare Rohprotokolldaten nach bestimmten Bedrohungen durchsuchen.
- Automatische Selbstheilung: Defender XDR automatisiert einfache Reparaturaufgaben wie die Bereinigung von Geräten und ermöglicht Teams, benutzerdefinierte automatische Reaktionen auf häufige Warnmeldungen zu entwickeln.
- Entra-ID-Integration: Defender XDR unterstützt Sie beim Schutz von Apps und Identitäten durch die Integration mit Entra ID, der IAM-Lösung von Microsoft.
- Copilot: Das Sicherheitstool von Microsoft beantwortet Fragen in natürlicher Sprache und bietet Optionen zur Behebung von Bedrohungen. Außerdem können Sie Richtlinien einsehen und Geräteinformationen abrufen.
Screenshot
Trend Micro Vision One – Am besten für kombinierte Erkennung und Reaktion
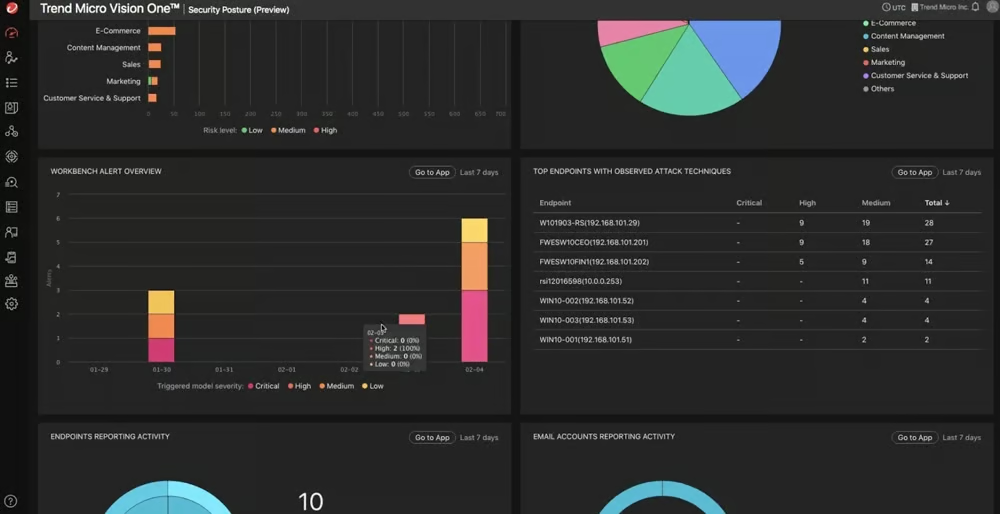
Trend Micro Vision One ist eine Plattform für Extended Detection and Response (XDR), die Bedrohungsdaten, Angriffsflächenmanagement und eine schichtenübergreifende Erkennung in einer einzigen Lösung kombiniert. Sie bietet Transparenz über Endgeräte, Server, E-Mail, Cloud-Workloads und Benutzeridentitäten hinweg und hilft Sicherheitsteams, Bedrohungen effizienter zu erkennen und darauf zu reagieren. Ein zentraler Data Lake aggregiert Telemetriedaten, Protokolle und Metadaten aus der gesamten Umgebung, reduziert Datensilos und optimiert Untersuchungsabläufe. Vision One lässt sich außerdem in führende SIEM- und SOAR-Plattformen integrieren, sodass Unternehmen ihre Sicherheitsabläufe erweitern und automatisieren können.
Vorteile
- Plattform deckt mehrere Sicherheitsfunktionen ab
- Schutz für Cloud-Workloads und E-Mail
- Anpassbare Richtlinien und Berichte
Nachteile
- Protokollaufbewahrung beträgt nur 30 Tage
- Eingeschränkte SIEM-Integrationen
- Keine Option für einen technischen Account Manager
Preise
- Individuelles Angebot
Wichtige Funktionen
- Schwachstellenmanagement: Vision One hilft Ihnen, die CVEs von Schwachstellen und die durchschnittliche Zeit bis zu ihrer Behebung zu verfolgen.
- Sandbox-Analyse: Analysten können verdächtige Dateien an die Sandbox von Vision One senden und mögliche Bedrohungen während der Untersuchung isolieren.
- Rollenbasierte Dashboards: Bestimmte organisatorische Rollen – etwa CIOs oder Mitarbeiter im IT-Betrieb – erhalten auf ihre Zuständigkeiten zugeschnittene Dashboards.
- Benutzerdefinierte Berichte: Kunden von Vision One können vorgefertigte oder benutzerdefinierte Risikoberichte erstellen, die auf die spezifischen Berichte zugeschnitten sind, die Sie bereitstellen müssen.
Screenshot
CrowdStrike Falcon Insight – Am besten für eine Kombination aus Funktionen und Supportoptionen
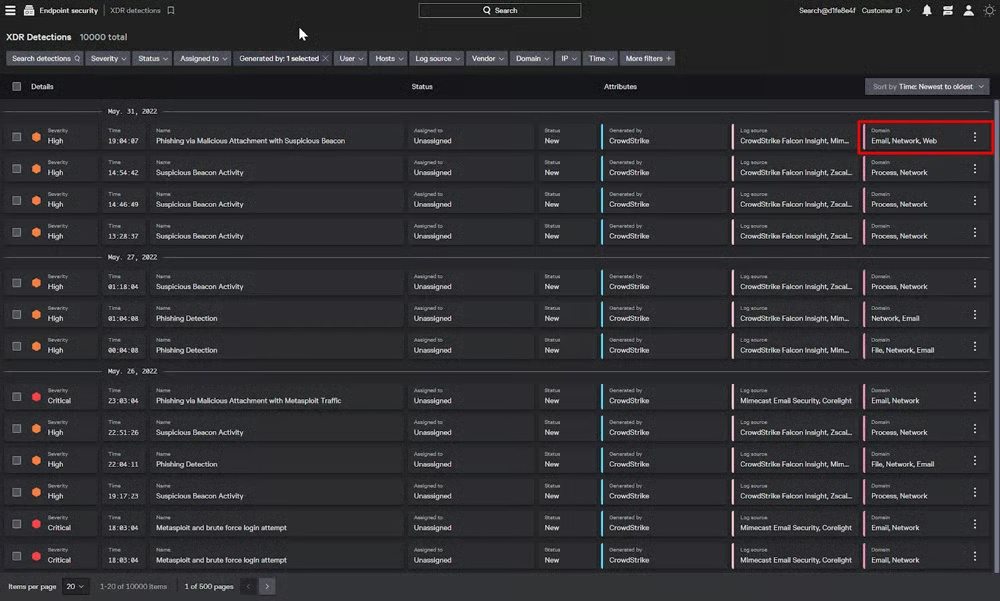
CrowdStrike Falcon ist eine cloudnative Plattform, die über ihr Falcon-Insight-Modul und das umfassendere Falcon-Ökosystem Funktionen für Extended Detection and Response (XDR) bereitstellt. Sie bietet zentrale Transparenz über Endgeräte, Identitäten, Cloud-Workloads und mehr und kombiniert fortschrittlichen Virenschutz, Verhaltensanalysen, Bedrohungsdaten und proaktive Bedrohungssuche. Die Plattform ist auf Skalierbarkeit ausgelegt und bietet eine modulare Lizenzierung, mit der Unternehmen die Funktionen an ihre Anforderungen anpassen können, sowie robuste Funktionen für Incident Response und Automatisierung. CrowdStrike bietet außerdem flexible Supportoptionen, darunter dedizierten Enterprise-Support, wodurch sich die Lösung besonders für Unternehmen eignet, die eine hochgradig anpassbare und skalierbare Sicherheitsplattform suchen.
Vorteile
- Hervorragend für Anforderungen an die Reaktion auf fortschrittliche Bedrohungen geeignet
- Schutz für E-Mail und Cloud-Workloads
- Supportoptionen per Telefon und Chat
Nachteile
- Nur wenige Informationen zu Richtlinien für die Datenaufbewahrung
- Netzwerkquellen unklar
- Unklar, wie viel Dokumentation verfügbar ist
Preise
- Individuelles Angebot
Wichtige Funktionen
- Zero-Trust-Bewertungen: Die ZTAs von Falcon Insight bewerten den Zustand der Endgeräte im gesamten Unternehmen und zeigen Ihnen, welche Betriebssystemeinstellungen und Richtlinien Sie gefährden.
- Incident-Workbench: Sicherheitsteams können einen Angriff von Anfang bis Ende verfolgen, um seinen Ablauf besser zu verstehen.
- CrowdScore: Ihre Organisation erhält eine allgemeine Bedrohungsbewertung und ein Incident-Dashboard, das Warnmeldungen für Sie priorisiert.
- Datenaufnahme: Nutzer von Falcon Insight XDR erhalten täglich 10 GB kostenlos aufgenommene Daten von Drittanbietern über CrowdStrike Falcon Next-Gen SIEM.
Screenshot
Palo Alto Cortex XDR – Am besten für Sicherheitsanforderungen von Unternehmen
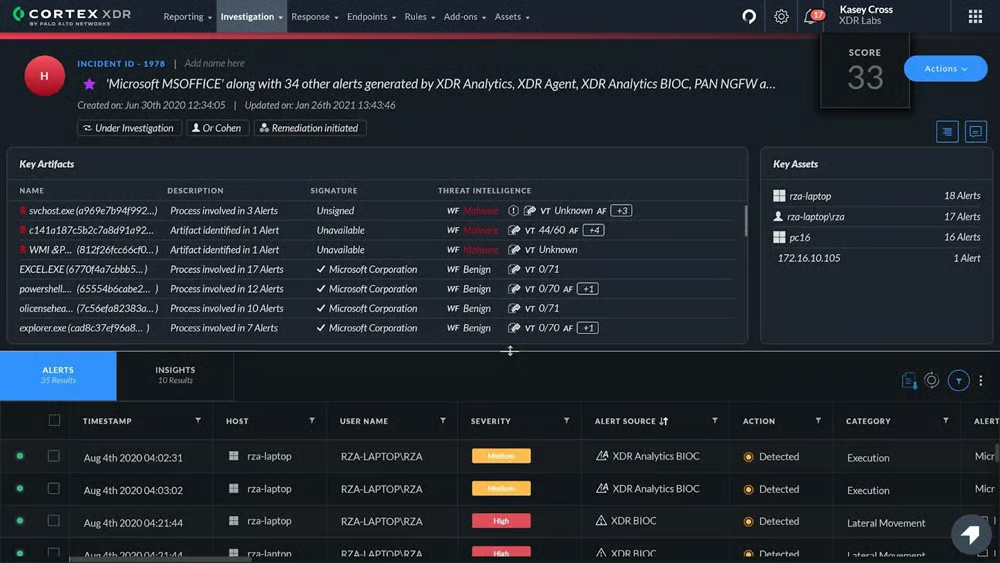
Palo Alto Networks’ Cortex XDR ist eine fortschrittliche Plattform für Extended Detection and Response, die Daten von Endgeräten, Netzwerken und Cloud-Umgebungen zusammenführt, um die Bedrohungserkennung zu verbessern und den manuellen Aufwand zu reduzieren. Sie nutzt durch maschinelles Lernen gestützte Verhaltensanalysen, anpassbare Erkennungsregeln und integrierte Bedrohungsdaten des Teams Unit 42 von Palo Alto, um ausgeklügelte Angriffe zu erkennen und darauf zu reagieren. Cortex XDR legt außerdem Wert auf Automatisierung und die umgebungsübergreifende Korrelation von Daten, sodass Sicherheitsteams Vorfälle effizienter untersuchen können. Zwar ist die Lernkurve der Plattform steiler, doch sie eignet sich gut für Unternehmen mit ausgereiften Sicherheitsabläufen, die umfassende Transparenz und fortschrittliche Funktionen zur Bedrohungsanalyse benötigen.
Vorteile
- Einer der stärksten Anbieter der Branche
- Hervorragende Ergebnisse in unabhängigen Tests
- Bedrohungsforschung über Unit 42 verfügbar
Nachteile
- Kann für weniger erfahrene Teams komplex sein
- Keine kostenlose Testversion
- Funktionen zum E-Mail-Schutz unklar
Preise
- Individuelles Angebot
Wichtige Funktionen
- Benutzerdefinierte Regeln: Cortex XDR bietet Regeln auf Grundlage von Indicators of Compromise (IOCs) wie IP-Adressen und Dateinamen sowie Regeln zur Ereigniskorrelation.
- Analysen lateraler Bewegungen in der Cloud: Palo Alto erkennt anhand der Nutzung ungewöhnliche Muster in Cloud-Diensten und identifiziert Verhaltensweisen, die typischerweise für laterale Bewegungen genutzt werden.
- Reaktionsmaßnahmen: Teams können Endgeräte isolieren, schädliche Änderungen beheben sowie auf einem Gerät nach Schadsoftware suchen und diese löschen.
- XSOAR-Integration: Cortex XDR und Cortex XSOAR sind eng integriert, sodass Sie Vorfälle aus Cortex XDR automatisch in XSOAR-Playbooks aufnehmen können.
Screenshot
SentinelOne Singularity – Beste XDR-Lösung mit Forensik für weniger erfahrene Teams
SentinelOne Singularity ist eine Plattform für Extended Detection and Response (XDR), die autonomen Schutz, fortschrittliche Automatisierung und integrierte SOAR-Funktionen kombiniert, um Sicherheitsabläufe zu optimieren. Sie bietet Echtzeit-Bedrohungserkennung und Reaktionen mit Maschinengeschwindigkeit für Endgeräte, Cloud-Workloads und Identitäten und hilft Teams dabei, Bedrohungen mit minimalem manuellem Eingreifen schnell einzudämmen. Die Plattform umfasst außerdem RemoteOps Forensik, wodurch tiefgreifendere Untersuchungen und Analysen von Vorfällen über eine zentrale Konsole möglich werden. Dank ihrer intuitiven Benutzeroberfläche und ihres guten Rufs beim Kundensupport ist SentinelOne Singularity eine solide Option für Unternehmen, die leistungsstarken Schutz suchen, der auch für weniger erfahrene Sicherheitsteams zugänglich bleibt.
Vorteile
- Durchweg starke Nutzerbewertungen
- Forensik über den Enterprise-Tarif verfügbar
- IoT-Unterstützung über SentinelOne Ranger
Nachteile
- Funktionen zum Erstellen von Sicherheitsrichtlinien unklar
- Keine Funktionen zur Priorisierung von Vorfällen
- Dokumentation ist schwer zu finden
Preise
- Individuelles Angebot
Wichtige Funktionen
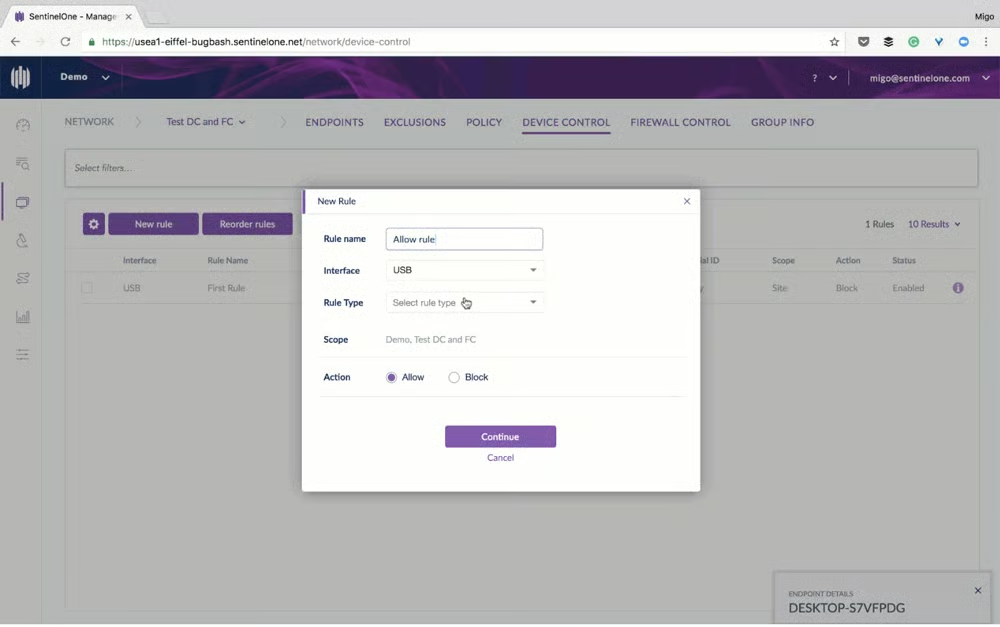
- RemoteOps-Forensik: Kunden von Singularity Enterprise können festlegen, dass die automatische Beweiserfassung durch Bedrohungen ausgelöst wird, und bestimmte Forensikprofile anpassen.
- Rollenbasierte Zugriffskontrolle: SentinelOne bietet sechs vordefinierte Rollen und ermöglicht Administratoren außerdem, benutzerdefinierte Rollen und Berechtigungseinstellungen zu erstellen.
- Netzwerkerkennung: SentinelOne Network Discovery erstellt Fingerabdrücke von IP-fähigen Geräten in den Netzwerken der Kunden und identifiziert gefährdete Endgeräte.
- Firewall-Steuerung: Singularity ermöglicht die native Steuerung der Firewall unter den Betriebssystemen Windows, Linux und macOS.
Screenshot
Cybereason – Am besten für detailliertes Management des Angriffslebenszyklus
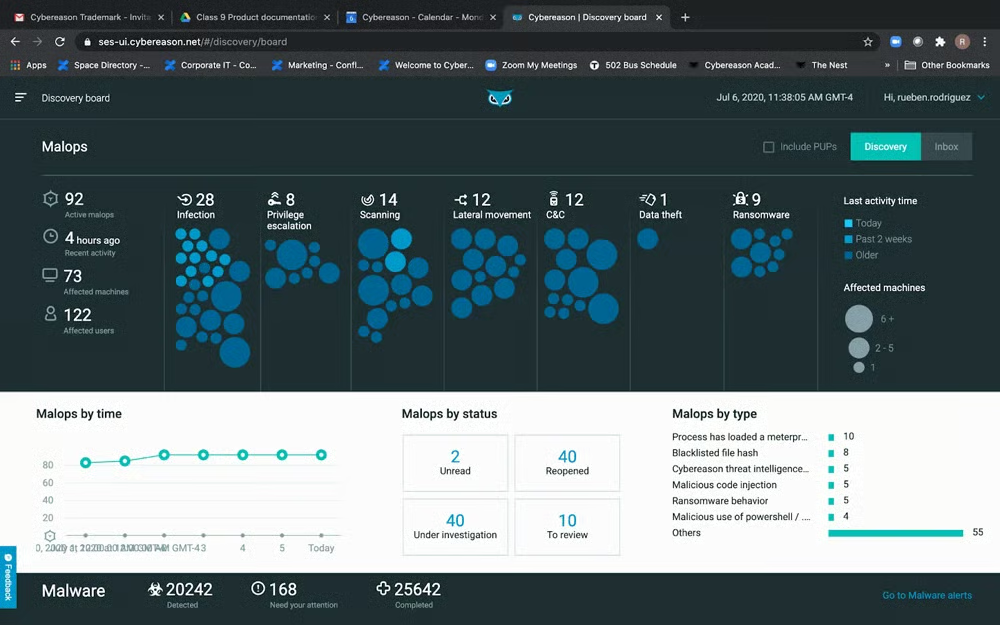
Cybereason Defense Platform ist eine Lösung für Extended Detection and Response (XDR), die für ihren Fokus auf die Analyse bösartiger Vorgänge bzw. „MalOps“ bekannt ist und einen klaren Überblick über den Ablauf von Angriffen bietet. Sie visualisiert den gesamten Angriffslebenszyklus – von der anfänglichen Kompromittierung bis zur lateralen Bewegung und den Auswirkungen – und hilft Sicherheitsteams, Bedrohungen effektiver zu verstehen und darauf zu reagieren. Die Plattform umfasst außerdem Funktionen wie die automatisierte Priorisierung von Vorfällen, verhaltensbasierte Erkennung und anpassbare Regeln für eine maßgeschneiderte Überwachung von Bedrohungen. Dank ihres starken Fokus auf Transparenz und Kontext eignet sich Cybereason besonders für Unternehmen, die Wert auf tiefgreifende Untersuchungen und umfassende Bedrohungsanalysen legen.
Vorteile
- Hervorragend zur Visualisierung von Angriffslebenszyklen geeignet
- Einer der besten Anbieter in MITRE-Evaluierungen
- Zahlreiche IAM-Integrationen
Nachteile
- Netzwerk- und IoT-Geräteabdeckung unklar
- Quarantänefunktionen scheinen eingeschränkt zu sein
- Keine kostenlose Testversion
Preise
- Individuelles Angebot
Wichtige Funktionen
- MalOps: Cybereason verfolgt den Verlauf und das Verhalten einer bestimmten Bedrohung von ihrem erstmaligen Eindringen in das Netzwerk bis zu ihrem versuchten Angriff.
- Priorisierung von Vorfällen: Die Reaktion auf Vorfälle von Cybereason priorisiert die kritischsten Ressourcen Ihres Unternehmens, sodass Sie zuerst auf die wichtigsten Probleme reagieren.
- Bedrohungssuche: Teams können nach Beweisen für Bedrohungen suchen, Untersuchungen durchführen und benutzerdefinierte Erkennungsregeln auf Grundlage ihres Unternehmens einsetzen.
- Gerätesteuerung: Mit Cybereason Endpoint Controls können Sie Endgeräte über einen einzigen Bildschirm verwalten.
Screenshot
5 wichtige Funktionen von XDR-Lösungen im Jahr 2026
Die Auswahl der richtigen XDR-Plattform beginnt mit dem Verständnis der Kernfunktionen, die moderne Erkennung und Reaktion definieren. Die Anforderungen sind zwar in jedem Unternehmen unterschiedlich, doch die führenden XDR-Lösungen von heute basieren auf einem gemeinsamen Funktionsumfang, zu dem eine einheitliche Transparenz, intelligente Reaktion auf Vorfälle, Automatisierung, hochwertige Bedrohungsdaten und leistungsstarke Integrationen gehören. Nutzen Sie diese Punkte als Grundlage bei der Bewertung von Anbietern.
Einheitliche Transparenz über Umgebungen hinweg
Ein wesentlicher Vorteil von XDR im Jahr 2026 ist die Möglichkeit, eine zentrale Transparenz über Endgeräte, Netzwerke, Cloud-Workloads, Identitäten und E-Mail-Systeme hinweg bereitzustellen. Diese einheitliche Sicht hilft dabei, Sicherheitssilos aufzulösen, und ermöglicht es Teams, Aktivitäten in unterschiedlichen Umgebungen zu korrelieren. Dadurch lassen sich ausgeklügelte, mehrstufige Angriffe leichter erkennen. Achten Sie bei der Bewertung von Lösungen auf nachweisbare Korrelationen über verschiedene Ebenen hinweg – nicht nur auf weitreichende Abdeckungsversprechen.
Fortschrittliche Erkennung und Reaktion auf Vorfälle
Moderne XDR-Plattformen gehen über die Ausgabe von Warnungen hinaus und bieten den vollständigen Kontext eines Vorfalls, einschließlich Angriffszeitlinien, betroffener Ressourcen und empfohlener Maßnahmen. Zu den wichtigsten Reaktionsfunktionen gehören die Isolierung von Endgeräten, das Stoppen bösartiger Prozesse und die automatisierte Eindämmung. Viele Plattformen integrieren inzwischen KI-gestützte Untersuchungen und Reaktionen, um die Verweildauer von Bedrohungen zu verkürzen und die Genauigkeit zu verbessern.
Automatisierung und Orchestrierung (SOAR-Funktionen)
Automatisierung ist keine optionale Funktion mehr – sie ist unverzichtbar. XDR-Lösungen verfügen inzwischen über integrierte Orchestrierungsfunktionen, mit denen Teams automatisierte Workflows für Erkennung, Priorisierung von Vorfällen und Reaktion erstellen können. Diese Workflows helfen dabei, Prozesse zu standardisieren, den manuellen Aufwand zu reduzieren und schnellere Reaktionszeiten sicherzustellen – insbesondere in Umgebungen mit einer hohen Zahl an Warnungen.
Integrierte Bedrohungsdaten
Leistungsfähige XDR-Plattformen aggregieren und analysieren Bedrohungsdaten aus mehreren Quellen, darunter globale Bedrohungs-Feeds, Forschungsabteilungen von Anbietern und Telemetriedaten in Echtzeit. Führende Tools nutzen 2026 außerdem KI, um Bedrohungen zu priorisieren und in den richtigen Kontext zu setzen. Hochwertige, kontinuierlich aktualisierte Bedrohungsdaten sind entscheidend, um neuen Bedrohungen immer einen Schritt voraus zu sein.
Offene Integrationen und Kompatibilität mit dem Ökosystem
Von den heutigen XDR-Lösungen wird erwartet, dass sie sich nahtlos in bestehende Sicherheits-Stacks integrieren lassen, darunter SIEM, Identitätsanbieter, Cloud-Plattformen und Tools von Drittanbietern. Offene APIs und leistungsstarke Partnerökosysteme sind entscheidend, um eine Herstellerbindung zu vermeiden und den freien Fluss von Sicherheitsdaten zwischen Systemen sicherzustellen. Je interoperabler die Plattform ist, desto effektiver ist Ihre gesamte Sicherheitslage.
So habe ich die besten XDR-Lösungen bewertet
Ich habe ein Bewertungsraster für Produkte erstellt, um XDR-Plattformen zu vergleichen, und branchenführende Lösungen anhand von sechs Hauptkriterien sowie einzelnen Unterkriterien bewertet. Die sechs von mir ausgewählten Kategorien, etwa Funktionen und Support, sind für Käufer bei der Anschaffung einer XDR-Plattform von großer Bedeutung. Ich habe jedes Kriterium entsprechend seiner Wichtigkeit gewichtet und auch alle Unterkriterien gewichtet. Wie gut die jeweilige Lösung die von mir festgelegten Kriterien erfüllte und wie die Kriterien gewichtet waren, bestimmte die Gesamtpunktzahl der Plattform.
Bewertungskriterien
Zunächst habe ich die Produktfunktionen betrachtet, darunter Gerätesteuerung und automatisierte Reaktion, die das Fundament von XDR bilden. Außerdem habe ich die Benutzerfreundlichkeit und Produktabdeckung untersucht, etwa Dokumentation und Geräteunterstützung, sowie die Administration, einschließlich APIs und Bereitstellungsoptionen. Anschließend habe ich die Kundensupportoptionen bewertet, etwa Telefon und rund um die Uhr verfügbare Kanäle, sowie MITRE-Bewertungen, die die Fähigkeiten der Anbieter unter realen Bedingungen testen. Schließlich habe ich kostenlose Testversionen und Preistransparenz berücksichtigt.
- Funktionen (25 %): Diese Kategorie umfasste wichtige XDR-Funktionen wie Bedrohungssuche, Erkennungsregeln sowie E-Mail- und Cloud-Schutz.
- Gewinner des Kriteriums: Trend Micro Vision One
- Benutzerfreundlichkeit und Abdeckung (20 %): Ich habe Funktionen berücksichtigt, die zur Benutzerfreundlichkeit beitragen, etwa Managed Services, sowie die Produktabdeckung, einschließlich Netzwerk- und IoT-Schutz.
- Gewinner des Kriteriums: Microsoft Defender XDR
- Administration (15 %): Diese Kategorie umfasste APIs, die Verwaltung von Sicherheitsrichtlinien und Dashboards sowie weitere Unterkriterien, die den Verwaltungsaufwand reduzieren.
- Gewinner des Kriteriums: Microsoft Defender XDR
- Kundensupport (15 %): Ich habe Supportkanäle wie E-Mail, Telefon und Chat sowie die Verfügbarkeit von Demos, Community-Foren und technischen Account-Managern bewertet.
- Gewinner des Kriteriums: Mehrere Gewinner
- MITRE-Bewertungen (15 %): Die Ergebnisse unabhängiger Sicherheitstests der Anbieter geben Aufschluss über die tatsächlichen Fähigkeiten ihrer Produkte.
- Gewinner des Kriteriums: Mehrere Gewinner
- Preise (10 %): Ich habe die Preisinformationen der XDR-Plattformen und die Verfügbarkeit kostenloser Produkttests untersucht.
- Gewinner des Kriteriums: CrowdStrike Falcon Insight
Häufig gestellte Fragen (FAQs)
Welche Vorteile bietet XDR?
XDR bietet einen einheitlicheren und umfassenderen Ansatz zur Erkennung von Bedrohungen, indem Daten aus Endgeräten, Netzwerken, Cloud-Umgebungen, Identitäten und E-Mail-Systemen korreliert werden. Diese breitere Transparenz hilft Sicherheitsteams, ausgeklügelte, mehrstufige Angriffe zu erkennen, die von eigenständigen Tools möglicherweise übersehen werden. Im Jahr 2026 integrieren viele XDR-Plattformen außerdem KI-gestützte Analysen und Automatisierung, um die Warnungsmüdigkeit zu reduzieren und Reaktionszeiten zu verkürzen. Um den größtmöglichen Nutzen zu erzielen, benötigen Unternehmen jedoch weiterhin eine korrekte Konfiguration, Feinabstimmung und laufende Verwaltung.
Was ist der Unterschied zwischen XDR und EDR?
Endpoint Detection and Response (EDR) konzentriert sich speziell auf Endgeräte wie Laptops und Server und bietet Transparenz und Reaktionsfunktionen auf Geräteebene. XDR erweitert diesen Ansatz, indem Daten aus mehreren Sicherheitsebenen aggregiert und korreliert werden, darunter Netzwerke, Cloud-Workloads, Identitäten und E-Mail. Zwar wurden viele EDR-Lösungen um XDR-Funktionen erweitert, doch echte XDR-Plattformen sind darauf ausgelegt, Transparenz und Reaktion über verschiedene Umgebungen hinweg bereitzustellen – nicht nur Endgeräteschutz.
Was ist der Unterschied zwischen XDR und MDR?
Managed Detection and Response (MDR) ist ein Dienst und kein Produkt. Er stellt Unternehmen ein externes Team zur Verfügung, das in ihrem Auftrag Bedrohungen überwacht, untersucht und auf sie reagiert. MDR-Dienste können je nach Anbieter auf EDR- oder XDR-Plattformen aufbauen. Im Jahr 2026 bieten viele Anbieter Managed-XDR-Dienste an, die fortschrittliche Technologie mit menschlicher Expertise kombinieren – und MDR damit zu einer guten Option für Unternehmen mit begrenzten internen Sicherheitsressourcen.
Fazit: Die besten XDR-Lösungen im Jahr 2026
Extended Detection and Response ist zu einem grundlegenden Bestandteil moderner Cybersicherheit geworden und hilft Unternehmen, Transparenz über ihre gesamte digitale Umgebung hinweg zu gewinnen – nicht nur über Endgeräte. Durch die Verbindung von Signalen aus verschiedenen Systemen ermöglicht XDR eine schnellere Erkennung, tiefgreifendere Untersuchungen und eine koordiniertere Reaktion auf Bedrohungen.
Allerdings ist XDR nicht immer eine Plug-and-Play-Lösung. Damit die Plattform wirklich effektiv ist, sind eine sorgfältige Bereitstellung, laufende Feinabstimmung und die Integration in Ihren bestehenden Sicherheits-Stack erforderlich. Unternehmen, die Zeit in die Optimierung ihrer XDR-Plattform investieren und sie an ihrer übergeordneten Sicherheitsstrategie ausrichten, sind besser aufgestellt, um neu auftretende Bedrohungen zu erkennen und auf sie zu reagieren.
Wenn Ihr Unternehmen darüber nachdenkt, welche Art von Sicherheitsplattform es wählen soll, lesen Sie als Nächstes über die Unterschiede zwischen XDR, SIEM und SOAR