

















Anomali ThreatStreamの脅威インテリジェンスプラットフォーム(TIP)は、特定の脅威が組織にどのような影響を及ぼす可能性があるかを把握するためにセキュリティ専門家が必要とする分析機能と、数百に及ぶ脅威情報フィードを統合します。本記事では、この製品とその機能についてさらに詳しく解説します。
他のTIP製品との比較については、主要な脅威インテリジェンス企業の一覧をご覧ください。
企業概要
Anomaliは2013年に設立され、その後250人超の従業員を抱えるまでに成長しました。複数のベンチャーキャピタル投資家から出資を受ける非公開企業です。オフィスはRedwood City、Belfast、Singapore、Dubaiにあります。Anomaliは2018年のシリーズDで4,000万米ドルを調達し、創業以来の累計調達額は9,630万米ドルを超えました。
製品概要
Anomaliの脅威インテリジェンスソリューションスイートは、組織による進行中のサイバーセキュリティ脅威の検知、調査、対応を可能にします。その中核となるThreatStream脅威インテリジェンスプラットフォーム(TIP)は、数百万件の脅威指標を集約・最適化し、社内インフラと統合することで、新たな攻撃を特定し、既存の侵害を発見するとともに、セキュリティチームが脅威を迅速に把握して封じ込められるようにします。ネットワーク全体に影響が及ぶ前に対処できます。
その他のAnomaliのツールには、次のものがあります。
- STAXX:STIXおよびTAXII標準を使用し、機械可読形式の情報として脅威インテリジェンスを収集・共有する無料ツール
- Lens:自然言語処理(NLP)を使用して非構造化データをスキャンし、脅威を特定する商用製品
Anomaliは2022年8月14日まで、すぐに利用できる無料のインテリジェンスフィード「AnomaliLimo」を提供していました。Anomaliは代替サービスを開発中である可能性を示していますが、詳細はまだ明らかにしていません。ただし、Anomaliは引き続きISAC向けの安全な脅威共有および脅威共有ネットワークを提供しています。
Anomali ThreatStreamの主な機能は次のとおりです。
- 数百のソースから、複数の形式で脅威データを自動収集。特にAnomali Labs、オープンソースのOSINTフィード、情報共有・分析センター(ISACs)などに対応
- 関連する攻撃者、キャンペーン、戦術・技術・手順(TTPs)を付加して脅威データをコンテキスト化
- 大規模なデータの正規化、エンリッチメント、重複排除、誤検知の除去
- 機械学習(ML)アルゴリズムを使用した脅威インテリジェンスのスコアリング。脅威の深刻度を反映したスコアの信頼度を評価
- ソースを評価するグローバルインテリジェンスフィードのROI最適化機能
- SIEM、SOAR、ファイアウォール、IPS、エンドポイントなどのセキュリティツール向け、すぐに利用できる脅威フィード統合
- インバウンドデータの取り込みと、アウトバウンド対応のオーケストレーションを行うセキュリティツール統合
- RESTful APIおよびSDKを使用した柔軟な統合
- データの分析・共有のためのワークフローと機能
- ブランドモニタリング(タイポスクワッティングされたドメインと漏洩した認証情報を自動検索)
- サンドボックス(ThreatStreamプラットフォーム内で悪意のある指標を直接調査)
- フィッシングの疑いがあるメールからデータを抽出し、即時にブロック
- グローバルな脅威のMITRE ATT&CKマッピング
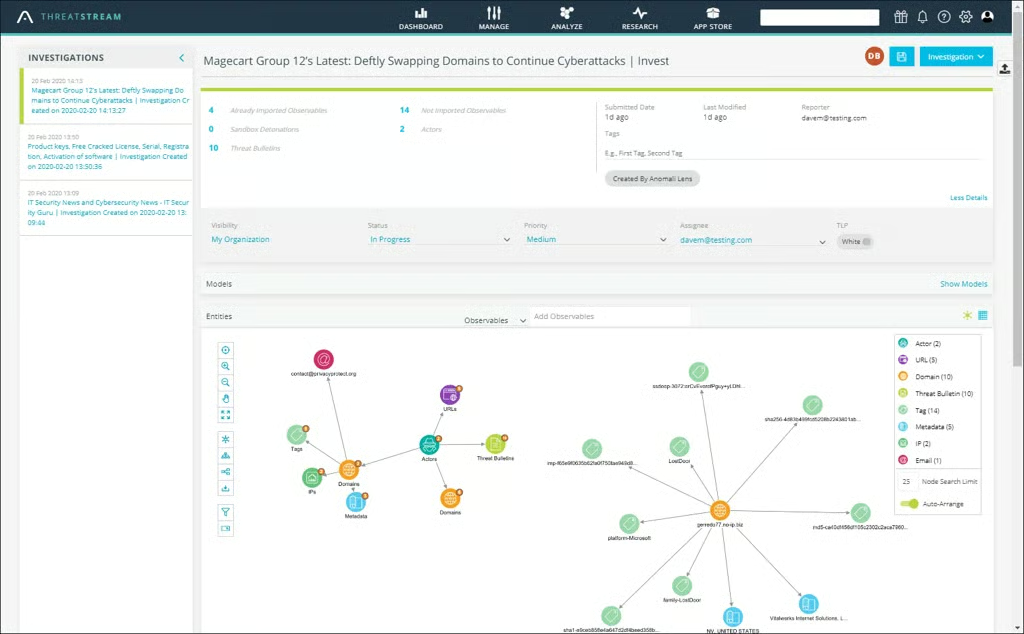
- 視覚的なリンク分析により、指標を関連する上位レベルの脅威モデルに接続
- 不審なファイルを調査する統合サンドボックス
- ThreatStream Trusted Circlesで、2,000を超える他の組織と脅威の可視性および識別情報を共有
- 関係者向けレポートを公開するための脅威速報など、完成済みのインテリジェンス製品
- 柔軟な導入オプション:クラウドネイティブ、仮想マシン、オンプレミスのプライベートインスタンス、または完全にスタンドアロンのインスタンスであるThreatStream AirGap
追加のオプション機能として、商用脅威フィードやAnomali App Storeで提供されるその他のアプリケーションを利用できます(一部には試用期間があります)。
AnomaliはThreatStreamを「脅威インテリジェンスを収集、管理、共有するための中央プラットフォーム」と説明しています。一般的なセキュリティソリューションとの統合により、組織は自社の環境に関連する脅威を特定し、対応できるようになります。
エージェント
Anomali ThreatStreamはエージェントを使用しません。
市場とユースケース
Anomaliは、脅威インテリジェンスを活用しようとするあらゆる業種の組織に価値を提供すると述べています。AnomaliのThreatStream Platformは、Fortune 100企業や銀行の多くで利用されています。
適用可能な指標
ThreatStreamは、数百の脅威インテリジェンスフィードから構造化データと非構造化データの両方を取り込み、数百万件の侵害指標(IOC)を処理します。
インテリジェンス
AnomaliのThreatStreamプラットフォームは、機械学習アルゴリズムであるMACULAを利用して指標をスコアリングおよび重み付けし、誤検知を除去します。ThreatStreamプラットフォームは、従来は手作業だったデータキュレーション業務を自動化します。また、SIEM、ファイアウォール、エンドポイント製品など、他のセキュリティ製品とも統合できます。
ThreatStream Trusted Circlesを利用すると、組織は2,000を超える他の参加者と脅威の可視性および識別情報を共有できます。組織はAnomali App Marketplaceでプレミアム脅威フィードを入手することも可能です。
提供形態
ThreatStreamは、SaaS、仮想マシン、オンプレミス、さらにはエアギャップ型ソリューションとして利用できます。オンプレミスおよびエアギャップ型ソリューションでは、顧客はデータを共有したり、社内の脅威情報をネットワーク外へ流出させたりすることなく、脅威情報を取得できます。
価格
ThreatStream Platformの価格は、顧客環境によって異なります。Anomaliは自社ウェブサイトで価格を公開していませんが、AWS marketplaceでは、従業員3,500人向けのThreatstream Enterpriseの12か月サブスクリプションが15万米ドルと示されています。
本記事は、2017年7月18日にDrew Robbが執筆し、2023年2月8日にChad Kimeが更新しました。