

















Von der Massenproduktion billiger Malware bis hin zu Ransomware-as-a-Service (RaaS) haben Cyberkriminelle die Cyberkriminalität industrialisiert. Ein neuer Bericht von HP Wolf Security warnt zudem, dass Cyberkriminelle auch Taktiken von Advanced Persistent Threats (APT) übernehmen. Das bedeutet, dass Hacker zunehmend Bedrohungsgruppen von Nationalstaaten nachahmen werden, indem sie sich langfristig in Netzwerken festsetzen, um hochsensible Daten auszuspähen.
Darüber hinaus dürften Angriffe noch größeren Schaden anrichten, da Unternehmen ihren digitalen Fußabdruck erweitern und die Angriffsfläche wächst. Das ist ein Grund, warum sich Organisationen in allen Branchen und Regionen Zero-Trust-Architekturen zuwenden, um ihre Sicherheitslage zu stärken.
Zero Trust bedeutet, dass jeder Zugriff und jede Verbindung zu einem Punkt im Netzwerk erneut bewertet und authentifiziert wird, um sicherzustellen, dass Benutzer und Verbindung autorisiert sind und nicht mehr Zugriffsrechte erhalten, als ihre Rolle erfordert.
Doch wie effektiv ist Zero Trust? Angesichts der jüngsten Fokussierung auf diese Technologie – unter anderem durch das Weiße Haus – ist das eine besonders wichtige Frage.
Um diese Frage zu beantworten, beauftragte Illumio, ein Anbieter von Zero-Trust-Segmentierung (ZTS), Bishop Fox, einen führenden Anbieter offensiver Sicherheitslösungen, damit, die Wirksamkeit von Zero Trust bei der Erkennung und Eindämmung von Ransomware-Angriffen zu messen. Das Unternehmen stellte seine Zero-Trust-Lösungen auf die Probe, indem es Angriffe auf Grundlage der Taktiken, Techniken und Vorgehensweisen realer Bedrohungsakteure simulierte. Die Ergebnisse wurden heute auf der Cybersicherheitskonferenz Black Hat USA 2022 bekannt gegeben.
Siehe auch die besten Zero-Trust-Sicherheitslösungen
Tests der Zero-Trust-Sicherheit
Der Bericht von Bishop Fox ergab, dass die Zero-Trust-Segmentierungstechnologie von Illumio „die Fähigkeit einer Organisation, die verfügbare Angriffsfläche zu erkennen, einzudämmen und proaktiv zu begrenzen, deutlich verbessert“. ZTS kann laut Bericht außerdem dazu eingesetzt werden, kompromittierte Hosts während eines laufenden Angriffs wirksam zu isolieren.
Bishop Fox führte vier Ransomware-Szenarioangriffe durch: einen Kontrolltest ohne eingesetztes Illumio-ZTS, Erkennung und Reaktion, vorkonfigurierten statischen Schutz sowie die vollständige Abschottung von Anwendungen mit ZTS. Dabei zeigte sich: Je strenger ZTS konfiguriert ist, desto schneller können Sicherheitsteams einen laufenden Angriff erkennen und stoppen.
Die Angriffssimulationen ohne eingesetztes ZTS durchbrachen die Sicherheitsvorkehrungen und kompromittierten das System innerhalb von 2,5 Stunden. In der Simulation mit durchgesetzten Richtlinien zur vollständigen Abschottung von Anwendungen wurde der Angriff dagegen bereits nach 10 Minuten erkannt und gestoppt.
„ZTS kann proaktiv eingesetzt werden, um ganze Umgebungen und Anwendungen abzuschotten und dadurch die über laterale Bewegungen verfügbaren Wege für Exploits drastisch zu reduzieren“, erklärte Bishop Fox.
Auch die beiden anderen Simulationsszenarien zeigten, dass der Zero-Trust-Schutz überlegen war. Angriffe mit vorkonfiguriertem statischem Schutz wurden nach 24 Minuten gestoppt, während Angriffe mit Erkennung und Reaktion nach 38 Minuten blockiert wurden.
„Wenn eine Organisation in Zero-Trust-Strategien einschließlich Zero-Trust-Segmentierung investiert, wird sie feststellen, dass sie im Vergleich zu einer Umgebung, die lediglich einen Ansatz aus Erkennung und Reaktion implementiert, viermal schneller in der Lage ist, einen Angreifer einzudämmen und die Auswirkungen eines Sicherheitsverstoßes zu minimieren“, sagte Raghu Nandakumara, Leiter der Branchenlösungen bei Illumio.
Der Bericht stellte außerdem fest, dass ZTS eine entscheidende Rolle dabei spielen kann, Lücken bei der Erkennung und Reaktion an Endpunkten (EDR) abzudecken. EDR schafft durch die Erfassung von Aktivitätsdaten einen Überblick über die Vorgänge auf den Endpunkten einer Organisation. Allerdings lernen Organisationen auf die harte Tour, dass Cyberkriminelle häufig EDR-Lücken ausnutzen.
Der Bericht von Bishop Fox versichert, dass sich die Telemetriedaten von Illumio bei der Datenerfassung als besonders nützlich erwiesen, um einige EDR-Lücken zu schließen, in denen die vorkonfigurierten EDR-Warnungen die Aktivitäten der Angreifer nicht ordnungsgemäß erkannten.
„In einem bestimmten Szenario, in dem das Red Team ausweichendere Manöver durchführte, identifizierte Bishop Fox mithilfe eines verdächtigen Datenverkehrsmusters, das anhand von Illumios Telemetriedaten in Kombination mit EDR-Warnungen erkannt wurde, den Angriff ordnungsgemäß“, erklärte Bishop Fox.
Lesen Sie auch: Warum Sie EDR für den Schutz Ihrer Umgebung abstimmen müssen
Ransomware: Breach- und Angriffssimulationen
Für die Bewertung von Illumio ZTS entschied sich das Assessment-Team von Bishop Fox für eine Infrastructure-as-Code-Lösung. Die Umgebung basierte auf dem Open-Source-Projekt Splunk Attack Range, wurde jedoch um weitere Hosts ergänzt und so erweitert, dass eine umfassendere Active-Directory-Konfiguration bereitgestellt werden konnte.
Die Testumgebung bestand aus den folgenden Ressourcen:
- Fünf Windows-Server-2019-Instanzen, die Hosts in einem Unternehmensnetzwerk repräsentierten
- Fünf Windows-Server-2019-Instanzen, die Hosts in einem Staging-Netzwerk repräsentierten
- Fünf Windows-Server-2019-Instanzen, die Hosts in einem Produktionsnetzwerk repräsentierten
- Ein Windows Server 2019, der als Domänencontroller fungierte
- Ein Ubuntu-18.04-Server, auf dem ein Splunk-Server lief
Auf allen Windows-Instanzen liefen ein Splunk-Universal-Forwarder-Agent und ein System-Monitor-Dienst (Sysmon), die mit der Standardsplunkkonfiguration von Attack Range eingerichtet waren. Außerdem wurden diese Instanzen mit der Standardkonfiguration des Aurora-EDR-Agenten von Nextron Systems einschließlich des Standardsatzes an Sigma-Regeln bereitgestellt.
Auf allen Windows-Hosts waren die folgenden Remoteverwaltungsdienste aktiviert:
- Windows Remote Management (WinRM)
- Remotedesktopprotokoll (RDP)
Der Illumio-VEN-Agent wurde während der Bereitstellung der Instanzen zusätzlich zu dieser Konfiguration installiert.
Das Team von Bishop Fox orientierte seine Angriffstechniken an realen Angriffen und erstellte Playbooks für aktive, bekannte Ransomware-Bedrohungsgruppen wie Conti. Ziel des Angriffs war es, verfügbare Assets zu identifizieren, laterale Bewegungen auszuführen und die Berechtigungen innerhalb des Systems auszuweiten, um schließlich die Ransomware auf den domänengebundenen Systemen bereitzustellen.
Angriffssimulation zur vollständigen Abschottung von Anwendungen
Das vierte Szenario – die vollständige Simulation eines Abschottungsangriffs – lieferte die effektivsten Ergebnisse bei der Erkennung und dem Stoppen eines Ransomware-Angriffs: Beide Meilensteine wurden innerhalb von nur 10 Minuten erreicht.
Im verwendeten Szenario bestand die Mikrosegmentierungsrichtlinie aus den folgenden Regeln:
- Datenbank-Workloads in einer Umgebung durften keine Verbindung zu anderen Umgebungen herstellen.
- API-Workloads in einer Umgebung durften keine Verbindung zu anderen Umgebungen herstellen.
- Der Jump-Host-Workload aus der Unternehmensumgebung durfte über RDP auf jeden Host in der Staging-Umgebung zugreifen.
- Der Jump-Host-Workload aus der Staging-Umgebung durfte über RDP auf jeden Host in der Produktionsumgebung zugreifen.
- Jeder Workload durfte mit dem Domänencontroller kommunizieren.
- Jeder Workload durfte auf öffentliche SMB-Freigaben in allen Umgebungen zugreifen.
- Jeder Workload durfte über die folgenden Ports mit dem Internet kommunizieren:
- 443/TCP
- 80/TCP
- 53/TCP
- 53/UDP
- 123/UDP
- Der RDP-Zugriff aus dem Internet auf API-Workloads im Unternehmensnetzwerk war als Einstiegspunkt für den Angreifer autorisiert.
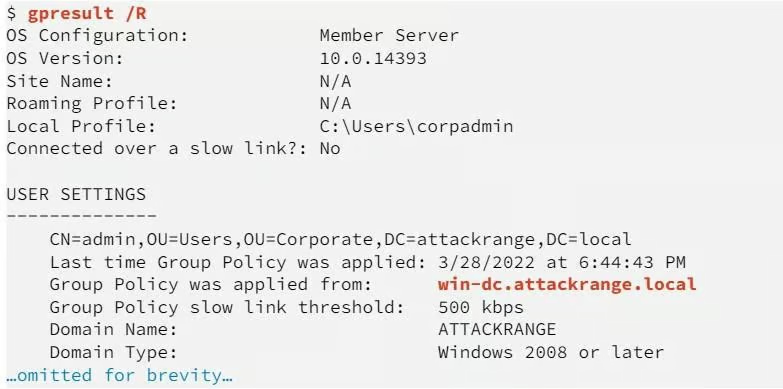
Das Red Team, das den Angriff simulierte, begann damit, über das Konto CORPADMIN eine Verbindung zu corp-win-serv-0 herzustellen. Anschließend lud das Team einen Sliver-Agenten nach C:\ProgramData\Amazon hoch und führte ihn aus. Nachdem Microsoft Defender die ursprüngliche Payload erkannt hatte, änderte das Team Defender so, dass die Binärdatei zugelassen wurde, und führte die Payload erneut aus.
„Nachdem das Red Team mehrere Minuten gewartet hatte, damit ein C2-Callback und alternative Verbindungsmethoden ausgeführt werden konnten, hatte es noch immer keine Sitzung mit dem Sliver-Agenten aufgebaut. Dies deutete darauf hin, dass zusätzliche Segmentierung durchgesetzt worden war“, erklärte der Bericht.
Das Red Team setzte seine Vorgehensweise ohne C2-Agenten fort und begann mit der Aufzählung des lokalen Hosts über eine Windows-Eingabeaufforderung, um die laufenden Prozesse zu erfassen, wie unten dargestellt.
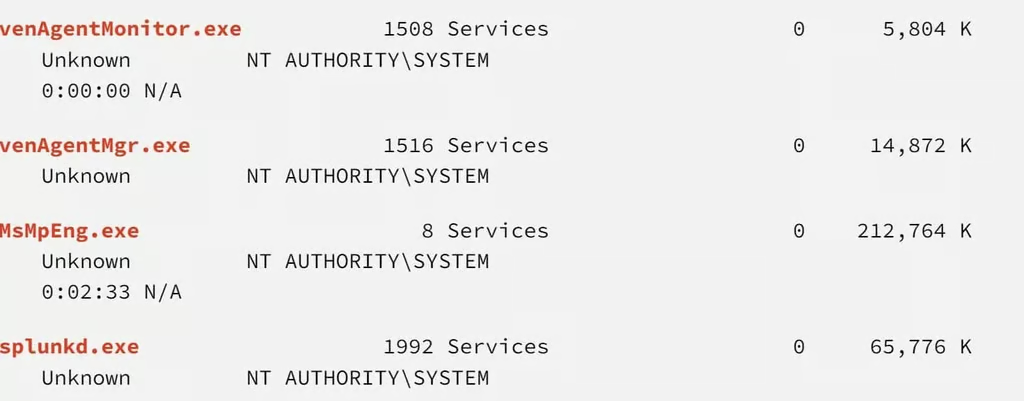
Das Team setzte die Aufklärungsphase fort und identifizierte die geltenden Kennwortrichtlinien sowie die lokalen Benutzerkonten auf dem Rechner, bevor es aufgrund von Gegenmaßnahmen des Blue Teams die RDP-Sitzung verlor. Die gesamte Simulation endete 10 Minuten nach ihrem Beginn.
Die Bedeutung realistischer Angriffssimulationen
Die Bewertung von Illumio durch Bishop Fox zeigte detailliert, wie simulierte Angriffe der Branche Erkenntnisse über die Möglichkeiten der Zero-Trust-Segmentierung liefern können.
Die Bewertung hatte jedoch einige Einschränkungen:
- Die Anzahl und die Art der bewerteten Angriffe waren begrenzt.
- Technische Einstellungen und Regeln der Angriffe, der Umgebung und der Mikrosegmentierungsrichtlinien.
- Die Umgebung, die die Hosts repräsentierte, war ausschließlich eine Windows-Umgebung.
- An den Simulationen waren nur zwei Berater von Bishop Fox beteiligt: Einer agierte als Angreifer (Red Team), der andere als Sicherheitsteam, das das System verteidigte (Blue Team).
Trotz dieser Einschränkungen ist die Bewertung ein großer Schritt in die richtige Richtung. Zero-Trust-Sicherheit mit realen Angriffssimulationen auf die Probe zu stellen, gilt häufig als die ultimative Verteidigung in der Cybersicherheit.
Diese Simulationen können Organisationen dabei helfen, Cyberkriminellen immer einen Schritt voraus zu sein. Simulierte Angriffe können das Sicherheitsniveau steigern, während sich Malware weiterentwickelt und die Angriffsfläche durch die unaufhörliche digitale Transformation wächst.
Lesen Sie als Nächstes: Zero Trust: Hype und Realität