

















安価なマルウェアの大量生産からランサムウェア・アズ・ア・サービス(RaaS)まで、サイバー犯罪者はサイバー犯罪を産業化している。新たなHP Wolf Securityのレポートは、サイバー犯罪者が高度持続的脅威(APT)の戦術にも適応していると警告する。つまり、ハッカーは機密性の極めて高いデータを窃取するため、ネットワーク内に長期的な足場を築き、国家主体の脅威グループをますます模倣するようになる。
さらに、企業がデジタルフットプリントを拡大し、攻撃対象領域が広がるにつれて、攻撃は一段と大きな被害をもたらすようになる見通しだ。これが、業界や地域を問わず組織がセキュリティ体制を強化するためにゼロトラスト・アーキテクチャへと移行している理由の一つである。
ゼロトラストとは、ネットワーク上のある地点に対して行われるすべてのアクセスと接続を再評価し、再認証することで、ユーザーと接続が認可されていることを確認するとともに、ユーザーの役割に必要な範囲を超えるアクセスを一切許可しない考え方だ。
しかし、ゼロトラストはどの程度有効なのだろうか。最近この技術が、ホワイトハウスを含めて注目されていることを考えれば、特に重要な問いである。
この問いに答えるため、Illumioは、ゼロトラストセグメンテーション(ZTS)ベンダーとして、オフェンシブセキュリティのリーダーであるBishop Foxに、ランサムウェア攻撃の検知と封じ込めにおけるゼロトラストの有効性の測定を依頼した。同社は、実在する脅威アクターの戦術、技術、手順に基づく攻撃をシミュレーションし、ゼロトラストソリューションをテストした。結果は本日、サイバーセキュリティカンファレンス「Black Hat USA 2022」で発表された。
こちらもご覧ください:「ゼロトラスト・セキュリティの最適なソリューション」
ゼロトラスト・セキュリティのテスト
Bishop Foxのレポートによると、Illumioのゼロトラスト・セグメンテーション技術は「組織が攻撃対象領域を検知、封じ込め、先回りして制限する能力を大幅に向上させる」。レポートはまた、アクティブな攻撃中に侵害されたホストを効果的に隔離するためにもZTSを適用できるとしている。
Bishop Foxは、IllumioのZTSを導入しない対照テスト、検知と対応、事前設定済みの静的防御、ZTSによるアプリケーションの完全なリングフェンシングという、4つのランサムウェア攻撃シナリオを実施した。その結果、ZTSの制限が厳しいほど、セキュリティチームは進行中の攻撃をより迅速に検知・阻止できることが分かった。
ZTSを導入しなかった攻撃シミュレーションでは、2.5時間でシステムが侵入・侵害された。一方、アプリケーションの完全なリングフェンシングポリシーを適用したシミュレーションでは、わずか10分で攻撃を検知して阻止した。
Bishop Foxは、「ZTSをプロアクティブに利用して環境全体とアプリケーションをリングフェンスすれば、ラテラルムーブメントによる悪用経路を大幅に減らせる」と述べた。
残る2つのシミュレーションシナリオでも、ゼロトラストの防御が優れていることが示された。事前設定済みの静的防御を使った攻撃は24分で阻止され、検知と対応を行った攻撃は38分でブロックされた。
Illumioの業界ソリューション責任者であるRaghu Nandakumara氏は、「ゼロトラスト・セグメンテーションを含むゼロトラスト戦略への投資を選択した組織は、検知と対応のアプローチだけを実装した環境と比べて、攻撃者を封じ込め、侵害の影響を最小限に抑えるまでの時間を4分の1にできることが分かるだろう」と述べた。
レポートはまた、ZTSがエンドポイント検知・対応(EDR)の死角を補ううえで重要な役割を果たせることも明らかにした。EDRはアクティビティーデータを取得することで、組織のエンドポイントで何が起きているかを可視化する。しかし組織は、サイバー犯罪者がEDRの死角を常用しているという厳しい現実を学びつつある。
Bishop Foxのレポートは、データ収集の面で、Illumioのテレメトリーが一部のEDRの死角を補ううえで特に有用だったと説明している。事前設定されたEDRアラートでは、攻撃者の活動を適切に検知できなかった箇所だ。
Bishop Foxは、「あるシナリオでレッドチームがより巧妙な回避行動を取った際、Bishop FoxはIllumioのテレメトリーとEDRアラートを組み合わせることで、不審なトラフィックパターンを正しく特定した」と述べた。
こちらもお読みください:環境を安全にするためにEDRをチューニングすべき理由
ランサムウェア:侵害・攻撃シミュレーション
Illumio ZTSを評価するため、Bishop Foxの評価チームはInfrastructure as Codeソリューションを選択した。環境はSplunk Attack Rangeオープンソースプロジェクトをベースにしていたが、ホスト数を増やし、より完全なActive Directory構成を展開するよう変更されていた。
テスト環境は、以下のリソースで構成された。
- 企業ネットワーク内のホストを表すWindows Server 2019インスタンス5台
- ステージングネットワーク内のホストを表すWindows Server 2019インスタンス5台
- 本番ネットワーク内のホストを表すWindows Server 2019インスタンス5台
- ドメインコントローラーとして動作するWindows Server 2019サーバー1台
- Splunkサーバーを実行するUbuntu 18.04サーバー1台
すべてのWindowsインスタンスでは、Splunk Universal Forwarderエージェントと、Splunk Attack Rangeのデフォルト構成で設定されたSystem Monitor(Sysmon)サービスが稼働していた。これらのインスタンスには、Nextron SystemsのAurora EDRエージェントもデフォルト構成で導入され、Sigmaルールのデフォルトセットが適用されていた。
すべてのWindowsホストでは、以下のリモート管理サービスが有効になっていた。
- Windows Remote Management(WinRM)
- Remote Desktop Protocol(RDP)
その構成に加えて、インスタンスのプロビジョニング時にIllumio VENエージェントがインストールされた。
Bishop Foxチームは実世界の攻撃をもとに攻撃手法を組み立て、Contiなど、実際に活動が確認されているランサムウェア脅威グループのプレイブックを作成した。攻撃の目的は、利用可能な資産を特定し、ラテラルムーブメントを実行し、システム内で権限を昇格させ、最終的にドメイン参加システム全体にランサムウェアを展開することだった。
アプリケーション完全リングフェンシング攻撃シミュレーション
4番目のシナリオである完全リング攻撃シミュレーションは、ランサムウェア攻撃の特定と阻止に要する時間で最も効果的な結果を示し、わずか10分でこれらの目標を達成した。
このシナリオで使用されたマイクロセグメンテーションポリシーは、以下のルールで構成されていた。
- ある環境のデータベースワークロードは、他の環境に接続できない。
- ある環境のAPIワークロードは、他の環境に接続できない。
- Corporate環境のJumpホストワークロードは、RDPを使用してStaging環境のすべてのホストにアクセスできる。
- Staging環境のJumpホストワークロードは、RDPを使用してProduction環境のすべてのホストにアクセスできる。
- すべてのワークロードはドメインコントローラーと通信できる。
- すべてのワークロードは、全環境のパブリックSMB共有にアクセスできる。
- すべてのワークロードは、以下のポートでインターネットと通信できる。
- 443/TCP
- 80/TCP
- 53/TCP
- 53/UDP
- 123/UDP
- 攻撃者の侵入口として、インターネットからCorporateネットワーク内のAPIワークロードへのRDPアクセスが許可された。
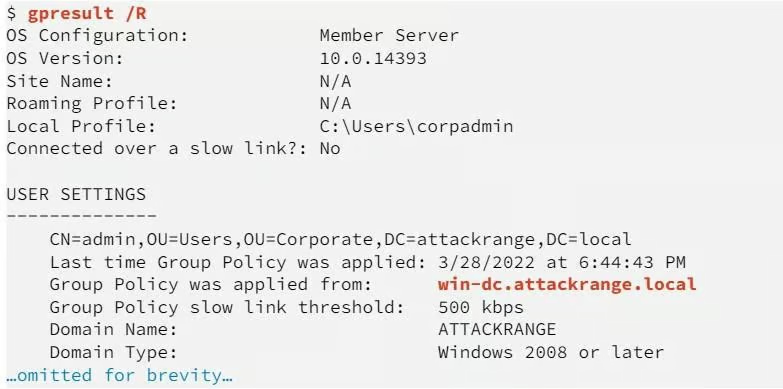
攻撃をシミュレーションするレッドチームは、CORPADMINアカウントを使ってcorp-win-serv-0への接続から開始した。次にチームはSliverエージェントをC:\ProgramData\Amazonにアップロードして実行した。Microsoft Defenderが初期ペイロードを検知すると、チームはDefenderを変更してバイナリを許可し、ペイロードを再実行した。
レポートは、「C2コールバックとフォールバック接続方式が実行されるまで数分待った後も、レッドチームにはSliverエージェントとの確立済みセッションが存在しなかった。これは、追加のセグメンテーションが適用されていたことを示している」と説明した。
レッドチームはC2エージェントなしで手順を続け、以下に示すように、Windowsのコマンドプロンプトを使って実行中のプロセスを列挙し、ローカルホストの調査を開始した。
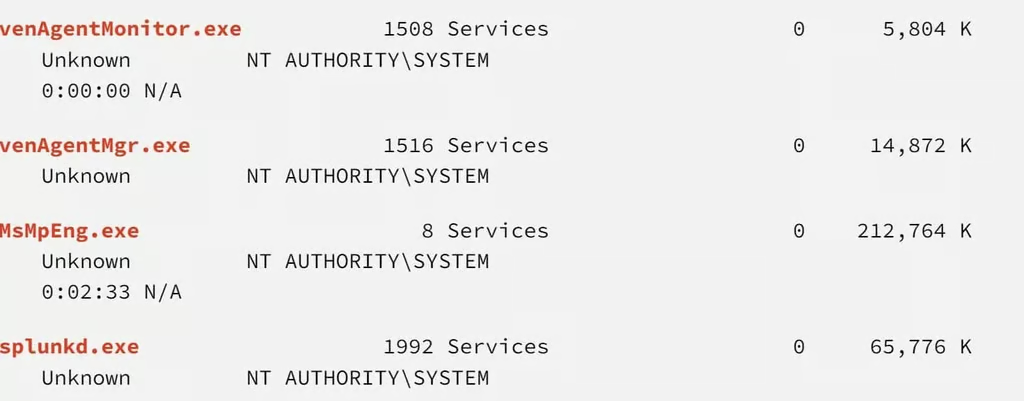
チームは探索を続け、マシン上のローカルユーザーアカウントとともに、設定されているパスワードポリシーを特定した。その後、ブルーチームの対策によってRDPセッションが切断された。シミュレーション全体は開始から10分後に終了した。
実際の脅威シミュレーションの重要性
Bishop FoxによるIllumioの評価は、シミュレーション攻撃を実行することで、ゼロトラスト・セグメンテーションの能力について業界が理解を深められることを詳細に示した。
ただし、この評価にはいくつかの制限もあった。
- 評価された攻撃の数と種類が限られていた。
- 攻撃、環境、マイクロセグメンテーションポリシーの技術設定とルール。
- ホストを表す環境がWindowsのみの環境だった。
- シミュレーションに参加したBishop Foxのコンサルタントは2人だけだった。1人は攻撃者(レッドチーム)、もう1人はシステムを防御するセキュリティチーム(ブルーチーム)を担当した。
こうした制限はあるものの、この評価は正しい方向への大きな一歩だ。実際の攻撃シミュレーションでゼロトラストセキュリティをテストすることは、究極のサイバーセキュリティ防御と見なされることが多い。
こうしたシミュレーションは、組織がサイバー犯罪者の一歩先を行くために役立つ。マルウェアが進化し、終わりのないデジタルトランスフォーメーションによって攻撃対象領域が拡大する中、模擬攻撃の実施はセキュリティを一段階引き上げることができる。
次に読む:ゼロトラスト:誇 hypeと現実