

















De la production de masse de logiciels malveillants bon marché au ransomware-as-a-service (RaaS), les cybercriminels ont industrialisé la cybercriminalité, et un nouveau rapport de HP Wolf Security avertit qu’ils adoptent également des tactiques de menace persistante avancée (APT). Cela signifie que les pirates imiteront de plus en plus les groupes de menace étatiques en établissant une présence à long terme au sein des réseaux pour exploiter des données hautement sensibles.
Par ailleurs, les attaques sont appelées à devenir encore plus dommageables à mesure que les entreprises étendent leur empreinte numérique et que la surface d’attaque s’accroît. C’est l’une des raisons pour lesquelles les organisations de tous secteurs et de toutes régions se tournent vers des architectures Zero Trust afin de renforcer leur niveau de sécurité.
Le Zero Trust implique que chaque accès et chaque connexion à un point du réseau soient réévalués et réauthentifiés afin de vérifier que l’utilisateur et la connexion sont autorisés, sans accorder davantage d’accès que ne l’exige le rôle de l’utilisateur.
Mais quelle est l’efficacité du Zero Trust ? La question est particulièrement importante compte tenu de l’attention récemment portée à cette technologie, notamment par la Maison-Blanche.
Pour répondre à cette question, Illumio, fournisseur de segmentation Zero Trust (ZTS), a fait appel à Bishop Fox, un spécialiste de la sécurité offensive, afin de mesurer l’efficacité du Zero Trust pour détecter et contenir les attaques par ransomware. L’entreprise a mis ses solutions Zero Trust à l’épreuve en simulant des attaques fondées sur les tactiques, techniques et procédures d’acteurs malveillants réels. Les résultats ont été annoncés aujourd’hui lors de la conférence de cybersécurité Black Hat USA 2022.
Voir aussi les meilleures solutions de sécurité Zero Trust
Tests de sécurité du Zero Trust
Le rapport de Bishop Fox a conclu que la technologie de segmentation Zero Trust d’Illumio « améliore considérablement la capacité d’une organisation à détecter, contenir et limiter de manière proactive la surface d’attaque disponible ». Selon le rapport, la ZTS peut également être appliquée pour isoler efficacement les hôtes compromis pendant une attaque en cours.
Bishop Fox a mené quatre scénarios d’attaque par ransomware : un test de contrôle sans déploiement de la ZTS d’Illumio ; la détection et la réponse ; une protection statique préconfigurée ; et un cloisonnement complet des applications avec la ZTS. L’équipe a constaté que plus la ZTS est stricte, plus les équipes de sécurité détectent et stoppent rapidement une attaque en cours.
Les simulations d’attaque sans déploiement de la ZTS ont permis de pénétrer et de compromettre le système en 2,5 heures. À l’inverse, dans la simulation où des règles de cloisonnement complet des applications étaient appliquées, l’attaque a été détectée et stoppée en seulement 10 minutes.
« La ZTS peut être utilisée de manière proactive pour cloisonner des environnements et des applications entiers, réduisant drastiquement les voies d’exploitation disponibles par déplacement latéral », a déclaré Bishop Fox.
Les deux autres scénarios de simulation ont également montré la supériorité des protections Zero Trust. Les attaques simulées avec une protection statique préconfigurée ont été stoppées en 24 minutes, tandis que celles avec détection et réponse ont été bloquées en 38 minutes.
« Si une organisation choisit d’investir dans des stratégies Zero Trust, notamment la segmentation Zero Trust, elle constatera que, par rapport à un environnement qui se contente de mettre en œuvre une approche de détection et de réponse, elle est quatre fois plus rapide pour contenir un acteur malveillant et réduire l’impact d’une compromission », a déclaré Raghu Nandakumara, responsable des solutions sectorielles chez Illumio.
Le rapport a également conclu que la ZTS peut jouer un rôle essentiel pour couvrir les angles morts de la détection et de la réponse sur les terminaux (EDR). L’EDR offre une visibilité sur ce qui se passe sur les terminaux d’une organisation en recueillant des données d’activité. Cependant, les organisations apprennent à leurs dépens que les cybercriminels exploitent couramment les angles morts de l’EDR.
Le rapport de Bishop Fox assure qu’en matière de collecte de données, la télémétrie d’Illumio s’est révélée particulièrement utile pour couvrir certains angles morts de l’EDR, là où les alertes EDR préconfigurées ne détectaient pas correctement les activités des attaquants.
« Dans un scénario particulier où l’équipe rouge a effectué des manœuvres plus furtives, Bishop Fox a correctement identifié un schéma de trafic suspect en combinant la télémétrie d’Illumio et les alertes EDR », a déclaré Bishop Fox.
À lire également : Pourquoi vous devez ajuster votre EDR pour sécuriser votre environnement
Ransomware : simulations de compromission et d’attaque
Pour évaluer la ZTS d’Illumio, l’équipe d’évaluation de Bishop Fox a choisi une solution d’infrastructure-as-code. L’environnement reposait sur le projet open source Splunk Attack Range mais avait été modifié afin d’inclure davantage d’hôtes et de déployer une configuration plus complète d’Active Directory.
L’environnement de test comprenait les ressources suivantes :
- Cinq instances Windows Server 2019 représentant des hôtes sur un réseau d’entreprise
- Cinq instances Windows Server 2019 représentant des hôtes sur un réseau de préproduction
- Cinq instances Windows Server 2019 représentant des hôtes sur un réseau de production
- Un serveur Windows Server 2019 faisant office de contrôleur de domaine
- Un serveur Ubuntu 18.04 exécutant un serveur Splunk
Toutes les instances Windows exécutaient un agent Splunk Universal Forwarder et un service System Monitor (Sysmon) configuré avec la configuration par défaut de Splunk Attack Range. Ces instances étaient également déployées avec la configuration par défaut de l’agent Aurora EDR de Nextron Systems, notamment l’ensemble de règles Sigma par défaut.
Tous les hôtes Windows disposaient des services d’administration à distance suivants :
- Windows Remote Management (WinRM)
- Remote Desktop Protocol (RDP)
L’agent VEN d’Illumio a été installé lors du provisionnement des instances, en complément de cette configuration.
L’équipe de Bishop Fox a fondé ses techniques d’attaque sur des attaques réelles, en créant des playbooks à partir de groupes de ransomware actifs et connus tels que Conti. L’attaque visait à identifier les actifs disponibles, à effectuer un déplacement latéral et à élever les privilèges au sein du système, pour finalement déployer le ransomware sur les systèmes joints au domaine.
Simulation d’attaque avec cloisonnement complet des applications
Le quatrième scénario — la simulation d’attaque avec cloisonnement complet — a produit les résultats les plus efficaces en matière de délai d’identification et d’arrêt d’une attaque par ransomware, ces étapes ayant été accomplies en seulement 10 minutes.
Dans le scénario utilisé, la politique de microsegmentation comportait les règles suivantes :
- Les charges de travail des bases de données d’un environnement ne pouvaient pas se connecter aux autres environnements.
- Les charges de travail des API d’un environnement ne pouvaient pas se connecter aux autres environnements.
- La charge de travail de l’hôte de rebond de l’environnement Corporate pouvait accéder à chaque hôte de l’environnement Staging via RDP.
- La charge de travail de l’hôte de rebond de l’environnement Staging pouvait accéder à chaque hôte de l’environnement Production via RDP.
- Chaque charge de travail pouvait communiquer avec le contrôleur de domaine.
- Chaque charge de travail pouvait accéder aux partages SMB publics de tous les environnements.
- Chaque charge de travail pouvait communiquer avec Internet via les ports suivants :
- 443/TCP
- 80/TCP
- 53/TCP
- 53/UDP
- 123/UDP
- L’accès RDP était autorisé depuis Internet vers les charges de travail API du réseau Corporate, qui constituaient un point d’entrée pour l’attaquant.
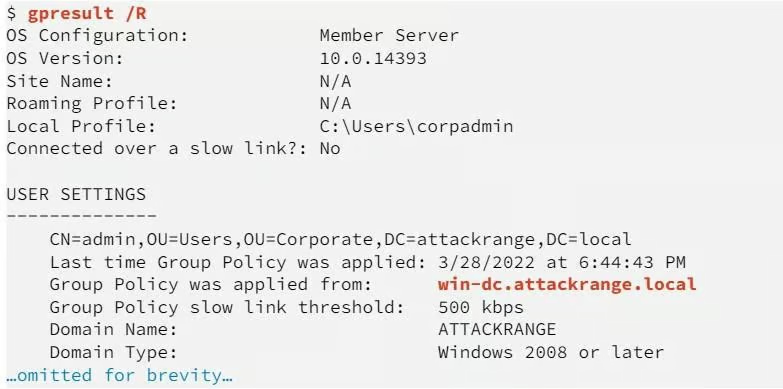
L’équipe rouge, qui simulait l’attaque, a commencé par se connecter à corp-win-serv-0 avec le compte CORPADMIN. Elle a ensuite téléversé un agent Sliver dans C:\ProgramData\Amazon et l’a exécuté. Lorsque Microsoft Defender a détecté la charge utile initiale, l’équipe a modifié Defender pour autoriser le binaire, puis a réexécuté la charge utile.
« Après avoir attendu plusieurs minutes que le rappel C2 et les méthodes de connexion de secours s’exécutent, l’équipe rouge n’avait toujours pas établi de session avec l’agent Sliver, ce qui indiquait qu’une segmentation supplémentaire avait été appliquée », explique le rapport.
L’équipe rouge a suivi sa méthodologie sans agent C2 et a commencé l’énumération de l’hôte local à l’aide d’une invite de commandes Windows afin d’inventorier les processus en cours d’exécution, comme indiqué ci-dessous.
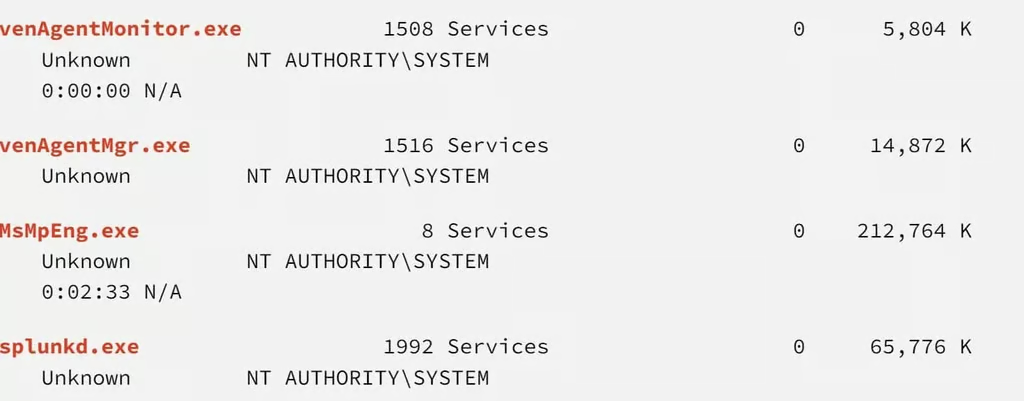
L’équipe a poursuivi le processus de reconnaissance et identifié les politiques de mots de passe en vigueur ainsi que les comptes d’utilisateurs locaux de la machine, avant de perdre la session RDP en raison des contre-mesures de l’équipe bleue. La simulation entière s’est terminée 10 minutes après son lancement.
L’importance des simulations de menaces réelles
L’évaluation d’Illumio menée par Bishop Fox a montré en détail comment les attaques simulées peuvent aider le secteur à mieux comprendre les capacités de la segmentation Zero Trust.
L’évaluation présentait toutefois certaines limites :
- Le nombre et le type d’attaques évalués étaient limités.
- Les paramètres techniques et les règles des attaques, de l’environnement et des politiques de microsegmentation.
- L’environnement représentant les hôtes était exclusivement composé de systèmes Windows.
- Seuls deux consultants de Bishop Fox ont participé aux simulations : l’un jouait le rôle de l’attaquant (équipe rouge) et l’autre celui de l’équipe de sécurité défendant le système (équipe bleue).
Malgré ces limites, l’évaluation constitue un grand pas dans la bonne direction. Mettre la sécurité Zero Trust à l’épreuve au moyen de simulations d’attaques réelles est souvent considéré comme l’ultime défense en cybersécurité.
Ces simulations peuvent aider les organisations à garder une longueur d’avance sur les cybercriminels. Les attaques simulées peuvent faire progresser la sécurité à mesure que les logiciels malveillants évoluent et que la surface d’attaque s’étend avec la transformation numérique sans fin.
À lire ensuite : Zero Trust : battage médiatique ou réalité ?