

















Zero Trust ist ein Sicherheitsframework, das davon ausgeht, dass Ihr Netzwerk bereits kompromittiert wurde und Benutzer und Geräte daher standardmäßig nicht vertrauenswürdig sein sollten. Durch die Philosophie „niemals vertrauen, immer überprüfen“ und die Implementierung strenger Zugriffskontrollen können Unternehmen ihre Angriffsfläche und das Risiko von Datenschutzverletzungen verringern. Zero Trust definiert die IT-Sicherheit neu, indem es das alte Modell der Firewall-Perimeterverteidigung ablöst, während sich moderne Daten- und Sicherheitspraktiken weiterentwickeln.
Die Implementierung einer Zero-Trust-Architektur kann Unternehmen insbesondere in einer Umgebung mit Remote-Arbeit helfen, den potenziellen Schaden erfolgreicher Angriffe zu minimieren und durch die Beschränkung des Zugriffs anhand von Anforderungen an Benutzerauthentifizierung und Gerätestatus eine größere Transparenz der Netzwerkaktivitäten zu schaffen.
- So funktioniert Zero Trust
- Was sind die grundlegenden Prinzipien von Zero Trust?
- Wie Zero Trust moderne Cybersicherheitsbedrohungen bekämpft
- Missverständnisse über Zero Trust
- 4 Schritte zur praktischen Umsetzung einer Zero-Trust-Strategie
- Vorteile der Zero-Trust-Architektur
- Herausforderungen und Überlegungen zu Zero Trust
- Die 3 besten Zero-Trust-Lösungen
- Fazit: Zero Trust bedeutet einen Kulturwandel, liefert aber Ergebnisse
So funktioniert Zero Trust
Zero Trust konzentriert sich auf den Schutz von Ressourcen und die kontinuierliche Bewertung des Vertrauensverhältnisses zwischen Benutzern und Assets. Es bietet einen durchgängigen Ansatz für die Sicherheit von Unternehmensressourcen und -daten, der Authentifizierung, Autorisierung, Zugriffsverwaltung, Betrieb sowie die verbindende Infrastruktur beziehungsweise das Netzwerk umfasst.
Unternehmen, die Zero Trust integrieren, orientieren sich an drei Säulen: Sie gehen davon aus, dass ihr Netzwerk kompromittiert ist, gewähren Benutzern auf Grundlage ihrer beruflichen Aufgaben den geringstmöglichen Netzwerkzugriff und validieren alle Anfragen an Ressourcen:
- Von einem Sicherheitsvorfall ausgehen: Zero Trust geht davon aus, dass das Netzwerk bereits kompromittiert wurde und dass Benutzern und Geräten nicht vertraut und ihnen nicht automatisch Zugriff auf Netzwerk-Assets und -Ressourcen gewährt werden sollte.
- Das Prinzip der geringsten Rechte befolgen: Benutzer sollten nur die geringsten Berechtigungen erhalten, die sie zur Erledigung ihrer Aufgaben benötigen. Zero Trust geht davon aus, dass Bedrohungen und eine Kompromittierung des Netzwerks sowohl innerhalb als auch außerhalb des Unternehmens entstehen können.
- Keinen impliziten Zugriff gewähren: Keine Ressource und kein Netzwerkverkehr sollte grundsätzlich als vertrauenswürdig gelten, und jede Verbindungsanfrage muss überprüft und validiert werden, bevor die Berechtigung zum Zugriff auf das Netzwerk erteilt wird – unabhängig davon, ob es sich um ein internes oder externes Gerät handelt. Dies kann durch Authentifizierung und kontinuierliche Überwachung erfolgen.
Für Unternehmen mit etablierten traditionellen Cybersicherheitspraktiken mag dies wie ein kultureller Wandel erscheinen. Unternehmen können jedoch davon profitieren, die entsprechende Denkweise mit den richtigen Tools zu verbinden, um sich wirksam vor modernen Bedrohungen zu schützen.
Was sind die grundlegenden Prinzipien von Zero Trust?
Die Veröffentlichung SP 800-207 des National Institute of Standards and Technology (NIST) folgt sieben grundlegenden Prinzipien, die Leitlinien für die Implementierung von Zero-Trust-Architekturen bieten. Dazu gehören, Geräte als Ressourcen zu behandeln, sämtlichen Netzwerkverkehr zu sichern, Benutzer für jede einzelne Sitzung zu authentifizieren, den Ressourcenzugriff zu definieren, Assets und Netzwerk jederzeit zu überwachen, Zugriff nur unter den richtigen Bedingungen zu erlauben sowie regelmäßig Daten zu erfassen und zu überprüfen.
Alle Datenquellen und Dienste als Ressourcen betrachten
Diese Regel besagt, dass ein Gerät unabhängig von seiner Größe und Klasse im Netzwerk – oder davon, wohin die Daten übertragen oder gesendet werden – eine Ressource ist, wenn es Daten über das Netzwerk überträgt und auf das Unternehmen zugreifen kann. Darüber hinaus kann ein Unternehmen ein privat genutztes Gerät als Ressource klassifizieren, wenn es auf Ressourcen des Unternehmens zugreifen kann.
Sichere Kommunikation unabhängig vom Netzwerkstandort
Der Standort des zugreifenden Geräts sollte kein Vertrauen implizieren. Zugriffsanfragen von Geräten innerhalb eines Unternehmensnetzwerks müssen dieselben Sicherheitsanforderungen erfüllen wie Zugriffsanfragen und Kommunikationen aus jedem anderen Netzwerk.
Mit anderen Worten: Jede Kommunikation sollte unabhängig davon, ob die Anfrage von einem internen oder externen Gerät stammt, auf die sicherste verfügbare Weise erfolgen. Dies schützt die Vertraulichkeit und Integrität der Daten und ermöglicht die Authentifizierung der Quelle.
Zugriff auf Ressourcen sitzungsbezogen gewähren
Dieses Prinzip folgt der Regel der geringsten Rechte, nach der Benutzer nur die geringsten Berechtigungen erhalten sollten, die sie zur Erledigung ihrer Aufgabe benötigen. NIST geht noch einen Schritt weiter und verlangt, dass jede Anfrage bewertet wird, bevor der Zugriff auf eine Ressource gewährt wird. Das bedeutet, dass die Authentifizierung und Autorisierung für eine Ressource nicht automatisch Zugriff auf eine andere Ressource gewährt.
Eine Richtlinie festlegen, die den Ressourcenzugriff definiert
Durch die genaue Definition ihrer Ressourcen, der Benutzer, die darauf zugreifen müssen, und der Zugriffsstufen, die jedem Benutzer zugewiesen werden sollen, können Unternehmen ihre Ressourcen besser schützen. Außerdem kann die Identität eines Clients das Benutzerkonto oder die Dienstidentität sowie alle zugehörigen Attribute umfassen, die das Unternehmen diesem Konto zuweist. Zu diesen Attributen gehören:
- Gerätemerkmale: Informationen wie installierte Softwareversionen, Netzwerkstandort, Zeitpunkt und Datum der Anfrage, zuvor beobachtetes Verhalten und installierte Anmeldedaten.
- Verhaltensattribute: Dazu können automatisierte Analysen von Subjekten und Geräten sowie gemessene Abweichungen von beobachteten Nutzungsmustern gehören.
- Richtlinie: Die Gesamtheit der auf Attributen basierenden Zugriffsregeln, die ein Unternehmen einem Subjekt, Daten-Asset oder einer Anwendung zuweist.
- Umgebungsattribute: Dazu gehören Faktoren wie der Netzwerkstandort des Anfragenden, der Zeitpunkt, gemeldete aktive Angriffe usw.
Diese Regeln und Attribute werden durch die Geschäftsanforderungen und das akzeptable Risikoniveau bestimmt. Daher können Richtlinien für Ressourcenzugriff und Aktionsberechtigungen je nach Sensibilität der Ressource beziehungsweise der Daten variieren. Zusätzlich werden Prinzipien der geringsten Rechte angewendet, um sowohl die Sichtbarkeit als auch die Zugänglichkeit einzuschränken.
Integrität und Sicherheitsstatus von Assets überwachen und messen
Laut NIST sollte kein Asset grundsätzlich als vertrauenswürdig gelten, und das Unternehmen sollte den Sicherheitsstatus des Assets bei jeder Ressourcenanfrage bewerten. Darüber hinaus sollte ein Unternehmen, das eine Zero-Trust-Architektur implementiert, ein System für kontinuierliche Diagnose und Abwehr (CDM) oder ein vergleichbares System einrichten, um den Zustand von Geräten und Anwendungen zu überwachen, und bei Bedarf Patches und Fehlerbehebungen anwenden.
Bei Assets oder Geräten, die die Diagnoseprüfungen nicht bestehen – etwa aufgrund bekannter Schwachstellen oder fehlender Patches oder weil sie nicht vom Unternehmen verwaltet werden –, sollte der Zugriff eingeschränkt oder jede Verbindung zu Netzwerkressourcen blockiert werden, anders als bei Geräten, die als „sicher“ eingestuft werden.
Authentifizierung und Autorisierung durchsetzen
Zero Trust ist ein kontinuierlicher Kreislauf aus Zugriffsgewährung, dem Scannen und Bewerten von Bedrohungen, Anpassung und der fortlaufenden Neubewertung von Vertrauen. Daher ist davon auszugehen, dass Unternehmen, die eine Zero-Trust-Architektur implementieren, Systeme für Identitäts-, Anmeldedaten- und Zugriffsverwaltung (ICAM) sowie für die Verwaltung von Assets einsetzen. Dazu können gehören:
- Multi-Faktor-Authentifizierung (MFA): Benutzer müssen mindestens zwei Authentifizierungsverfahren vorlegen, um auf einige oder alle Unternehmensressourcen zuzugreifen; abhängig von den Benutzertransaktionen kann eine erneute Authentifizierung und Autorisierung erforderlich sein.
- Kontinuierliche Überwachung: Systeme müssen Benutzeraktivitäten in IT-Systemen, Geräten und Netzwerken in Echtzeit überwachen und Administratoren über abnormales Verhalten informieren, das von einer definierten Baseline abweicht.
- Durchgesetzte Richtlinien: Sicherheitsmaßnahmen, die ergriffen werden, wenn ungewöhnliche Aktivitäten festgestellt werden. Wenn ein Benutzer beispielsweise außerhalb seiner üblichen Arbeitszeit eine Ressource anfordert, kann dies einen zeitbasierten Alarm auslösen; das Sicherheitsteam sollte benachrichtigt werden.
Unternehmen sollten diese Systeme so einsetzen, dass ein ausgewogenes Verhältnis zwischen Sicherheit, Verfügbarkeit, Benutzerfreundlichkeit und Kosteneffizienz entsteht.
Daten erfassen und überprüfen
Unternehmen sollten Daten über den Sicherheitsstatus von Assets erfassen, einschließlich Netzwerkverkehr und Zugriffsanfragen, diese Daten verarbeiten und die gewonnenen Erkenntnisse nutzen, um die Erstellung und Durchsetzung von Richtlinien zu verbessern. Um den Schutz Ihrer Assets zu verbessern, sollten Sie möglichst viele Informationen über Ihre Infrastruktur sammeln und Ihre Kontrollen testen, um Schwachstellen zu erkennen.
Zero Trust ist ein kontinuierlicher Prozess und lässt sich nicht durch die Einführung bestimmter Tools oder Produkte erfüllen. Es kann Unternehmen jedoch dabei helfen, mehrere gängige Herausforderungen der Cybersicherheit zu bewältigen.
Wie Zero Trust moderne Cybersicherheitsbedrohungen bekämpft
Indem Zero Trust davon ausgeht, dass bereits ein Sicherheitsvorfall stattfindet, und die sieben grundlegenden Prinzipien befolgt, kann es moderne Bedrohungen auf folgende Weise bekämpfen:
- Phishing- und Ransomware-Angriffe reduzieren: Zero Trust kann Phishing-Angriffe verhindern, indem es Benutzerrechte beschränkt und unabhängig vom Gerät, der Rolle des Benutzers oder dessen Zugriffsebene zusätzliche Verifizierungsschritte verlangt.
- Insider-Bedrohungen minimieren: Durch die Umsetzung des Prinzips der geringsten Rechte und die aktive Überwachung von Benutzeraktivitäten kann Zero Trust potenzielle Bedrohungen durch interne Benutzer erkennen und verhindern.
- Den Einflussbereich von Angreifern reduzieren: Die Überprüfung des Benutzerzugriffs für jede Ressource, die Implementierung von MFA und die kontinuierliche Überwachung können den Zugriff eines Angreifers oder eines Akteurs mit Advanced Persistent Threat auf ein kompromittiertes Netzwerk einschränken oder sogar blockieren.
Zero Trust beschränkt den Benutzerzugriff auf das Notwendige und überwacht kontinuierlich alle Ressourcen in Ihrem Netzwerk. Dadurch werden Einstiegspunkte für Angreifer reduziert und die Auswirkungen eines erfolgreichen Angriffs abgeschwächt.
Missverständnisse über Zero Trust
Obwohl Unternehmen Zero Trust eingeführt haben, gibt es zwei weitverbreitete Missverständnisse, die Unternehmen bei der Einführung vor Schwierigkeiten stellen können:
- Kleine Unternehmen brauchen kein Zero Trust: Manche glauben, dass Zero Trust für kleine Unternehmen zu komplex oder unnötig ist. Tatsächlich ist Zero Trust für Unternehmen jeder Größe wichtig. Zwar erfordert die Zero-Trust-Sicherheit Planung bei der Einrichtung, langfristig vereinfacht sie jedoch die Verwaltung der Sicherheit.
- Zero Trust ist produktorientiert: Das größte Missverständnis über Zero Trust besteht darin, dass es sich um ein Tool handelt. Zero Trust ist jedoch ein Framework, und Frameworks erfordern eine Veränderung der Denkweise und der Infrastruktur. Diese Denkweise ist ebenso wichtig wie die Implementierung der Tools.
Um eine Zero-Trust-Denkweise zu übernehmen, müssen IT-Mitarbeiter davon überzeugt sein, dass es keine Perimeter und keine vertrauenswürdigen Netzwerke mehr gibt – standardmäßig gilt alles als kompromittiert. Sie sollten einen umfassenden Ansatz und einen detaillierten Schutzplan entwickeln, der Benutzer, Geräte, Technologien, Richtlinien und Verfahren einschließt.
Anstatt sich beispielsweise auf Firewalls, Gateways oder Lösungen zur Erkennung und Verhinderung von Eindringversuchen (IDPS) zu konzentrieren, die einen zentralen Prüfpunkt für das gesamte Unternehmen bereitstellen, sollte der Fokus auch auf Autorisierung, Authentifizierung, Malware-Erkennung sowie der Überwachung von Endpunkten, Containern und Anwendungen liegen.
Das Ziel einer Zero-Trust-Architektur besteht darin, strategisch mehrere Schutzschichten zu schaffen, die zentral verwaltet und lokal bereitgestellt werden können, um herkömmliche Verteidigungsschichten zu ersetzen. Jede Anwendung, jeder Container, jede Datenbank und jedes System muss zu einer eigenständig voll funktionsfähigen Verteidigungsfestung werden.
4 Schritte zur praktischen Umsetzung einer Zero-Trust-Strategie
Nachdem Sie die richtige Denkweise entwickelt haben, ist es an der Zeit, Ihre Zero-Trust-Strategie umzusetzen. Identifizieren Sie dazu kritische Assets und Angriffsflächen, implementieren Sie Kontrollen zu deren Schutz, definieren Sie eine Zero-Trust-Richtlinie und überwachen Sie kontinuierlich die Netzwerkaktivitäten.
1. Ihre Ressourcen und Angriffsfläche identifizieren
Unabhängig von Ihrer Netzwerkinfrastruktur sollte die Definition Ihrer Angriffsfläche der erste Punkt sein, den Sie angehen. Konzentrieren Sie sich auf alle Bereiche, die Sie schützen müssen, einschließlich kritischer Dienste und Anwendungen, Assets und Daten.
- Sensible Daten schützen: Implementieren Sie Kontrollen und Sicherheitsmaßnahmen, um die Daten von Kunden und Mitarbeitern sowie andere sensible Informationen zu schützen, auf die kein unbefugter Benutzer oder Angreifer zugreifen soll.
- Kritische Anwendungen identifizieren: Alle Anwendungen oder Dienste, die eine zentrale Rolle in Ihrem Tagesgeschäft und Ihren Geschäftsprozessen spielen, sollten identifiziert und abgesichert werden.
- Physische Assets überwachen: Physische Assets wie medizinische Geräte, Point-of-Sale-Terminals (PoS), industrielle Steuerungssysteme und -komponenten sowie andere kritische Infrastrukturen müssen lokalisiert, geschützt und überwacht werden.
2. Ihre Architektur aufbauen
Nachdem Sie Ihre kritischen Assets identifiziert haben, entwerfen Sie Ihre Architektur so, dass Ihre Angriffsfläche minimiert wird. Es gibt keine Universallösung, aber alle Lösungen müssen dem Prinzip „niemals vertrauen, immer überprüfen“ folgen.
Eine Zero-Trust-Architektur sollte die folgenden bekannten Mechanismen umfassen:
- Prinzip der geringsten Rechte umsetzen: Beschränken Sie den Zugriff auf die Ressourcen, die zur Ausführung der jeweiligen Aufgabe erforderlich sind, und schränken Sie Dienste oder Anwendungen ein, die weitreichenden Zugriff auf nicht benötigte Netzwerke und Assets ermöglichen könnten.
- Multi-Faktor-Authentifizierung (MFA) verwenden: Die Verwendung der Multi-Faktor-Authentifizierung fügt eine zusätzliche Authentifizierungsebene hinzu und schützt davor, dass ein Angreifer die Anmeldedaten eines Benutzers stiehlt und sich am Netzwerk authentifiziert.
- Richtlinien für Benutzer und Geräte erstellen: Verlangen Sie von Benutzern und Geräten, einen „Gesundheitscheck“ durchzuführen. Alle Geräte, Betriebssysteme und Anwendungen müssen einen vorgeschriebenen Mindestzustand erfüllen, bevor ihnen Zugriff auf das Netzwerk oder eine Ressource gewährt wird.
- Regelmäßige Prüfungen durchführen: Führen Sie regelmäßige Audits und Bewertungen durch, um Änderungen am Netzwerk zu validieren, die ordnungsgemäße Funktionsweise von Geräten und Anwendungen zu bestätigen, Lücken in der Abdeckung zu identifizieren, Schwachstellen oder Fehlkonfigurationen zu erkennen oder deren Behebung zu bestätigen und ein klares Bild vom allgemeinen Sicherheitsstatus Ihres Netzwerks zu erhalten.
3. Eine Zero-Trust-Richtlinie erstellen
Nachdem Sie die kritischen Assets identifiziert und die Architektur entwickelt haben, dokumentieren Sie Ihre Zero-Trust-Richtlinie. Definieren Sie klar die Prinzipien der Zero-Trust-Strategie und die Details zu den verschiedenen Elementen wie Identitätsprüfung, Netzwerkinfrastruktur, Zugriffskontrollen, Datensicherheit und den Erwartungen an das Personal.
- Identitäts- und Zugriffsverwaltung (IAM): Beschreiben Sie in diesem Abschnitt der Richtlinie die Methoden zur Benutzerauthentifizierung und -autorisierung, die Prozesse zur Benutzerverifizierung oder die rollenbasierten Zugriffskontrollen im Unternehmen.
- Netzwerksegmentierung: Führen Sie alle Netzwerkzonen, IP-Bereiche, Segmentierungsdetails und Zugriffsberechtigungen für Benutzer und Geräte in jedem Netzwerksegment auf.
- Geräteverwaltung: Dokumentieren Sie Geräteinformationen, einschließlich Betriebssystemen, Anwendungsversionen, Patches usw.
- Datenschutz: Führen Sie Verschlüsselungsmethoden, Benutzerberechtigungen und Zugriffskontrollen auf.
- Compliance-Anforderungen: Listen Sie alle Standards und Vorschriften auf, die die Richtlinie erfüllen muss, etwa HIPAA oder PCI-DSS. Führen Sie außerdem alle erforderlichen Mitarbeiterschulungen oder Prüfungen auf, die zur Einhaltung dieser Standards notwendig sind.
Um eine wirksame Richtlinie zu erstellen, stellen Sie für jeden Benutzer, jedes Gerät, jede Anwendung, jeden Dienst und jede andere Ressource, die Zugriff anfordert, die Fragen wer, was, wann, wo, warum und wie.
4. Ihr Netzwerk kontinuierlich überwachen
Durch die kontinuierliche Überwachung der Aktivitäten in Ihrem Netzwerk mithilfe von Netzwerküberwachungstools können IT- und Sicherheitsteams die Netzwerkaktivitäten beobachten, über potenzielle Probleme benachrichtigt werden und Informationen über den allgemeinen Zustand Ihres Netzwerks sammeln.
- Datenverkehr analysieren: Detaillierte Protokolle der Netzwerk- und Benutzeraktivitäten in Echtzeit erfassen, um Basiswerte, Muster oder Anomalien zu erkennen.
- Sicherheitsteams alarmieren: Netzwerküberwachungstools können das Personal über verdächtige Aktivitäten oder ungewöhnliches Benutzerverhalten im Netzwerk alarmieren.
- Erkenntnisse gewinnen: Unternehmen können die Berichtstools nutzen, um die Wirksamkeit ihrer Zero-Trust-Strategie zu bewerten und Verbesserungspotenziale zu erkennen.
Testen Sie Ihre Zero-Trust-Implementierung umfassend, um zu überprüfen, ob die gesamte Infrastruktur identifiziert und berücksichtigt wurde, Richtlinien erstellt wurden und alle Tools, Dienste und Anwendungen in das Netzwerk des Unternehmens integriert wurden, ohne Lücken oder Schwachstellen zu schaffen.
Weitere Informationen zu den besten verfügbaren Netzwerküberwachungstoolseinschließlich ihrer Funktionen und ihres Vergleichs mit anderen auf dem Markt.
Vorteile der Zero-Trust-Architektur
Die Einführung einer ZTA minimiert potenzielle Angriffsvektoren erheblich, während sie die Anforderungen an Protokollierung und Überprüfung erhöht und die Wahrscheinlichkeit steigert, interne und externe böswillige Aktivitäten zu erkennen.
- Ihre Angriffsfläche reduzieren: Die Befolgung des Prinzips der „geringsten Rechte“ und die Implementierung strenger Zugriffskontrollen für Geräte und Ressourcen reduzieren sowohl die Angriffsfläche als auch den Schaden eines erfolgreichen Sicherheitsvorfalls.
- Ihre Sicherheit verbessern: Die kontinuierliche Überwachung und Protokollierung des Zugriffs von Benutzern und Geräten auf das Netzwerk erhöht die Transparenz und wirkt sich positiv auf den Sicherheitsstatus des Unternehmens aus.
ZTA stellt aufgrund der robusten Sicherheitstools und -funktionen, die implementiert werden können, eine erhebliche Verbesserung gegenüber herkömmlichen Sicherheitsmethoden dar. Unternehmen können beispielsweise Funktionen wie IAM, Netzwerkzugriffskontrollen (NAC) oder MFA-Prüfungen in ihre Architektur integrieren, um die Ursprungs-IP-Adresse eines Geräts zu ermitteln und zu prüfen, ob das Gerät des Benutzers möglicherweise kompromittiert wurde.
Herausforderungen und Überlegungen zu Zero Trust
Unternehmen stehen ständig vor Ressourcenengpässen, die zu den folgenden zentralen Herausforderungen von Zero Trust beitragen können:
- Bestehende Infrastruktur ersetzen: ZTA kann für eine Untergruppe von Benutzern oder wichtige Assets eingeführt werden. Die Wartung mehrerer Technologien kann jedoch zusätzliche Kosten und eine höhere Belastung für IT- und Sicherheitspersonal verursachen. Idealerweise sollte ZTA ganze Elemente der herkömmlichen Sicherheit ersetzen (Netzwerkzugriff, Authentifizierung usw.), um die Komplexität bei der Unterstützung überlappender Tools und veralteter Geräte zu minimieren.
- Ausreichendes Budget finden: ZTA-Anbieter weisen darauf hin, dass die Einführung von ZTA die Ausgaben im Laufe der Zeit senken wird, da ihre Lösung mehrere separate Produkte und Dienste sowie die unterstützende Infrastruktur ersetzen kann. In der Praxis ist diese Berechnung jedoch deutlich differenzierter.
- Vorausplanen: Viele herkömmliche IT-Sicherheitstools haben noch eine mehrjährige Lebensdauer, und die meisten Unternehmen können es sich nicht leisten, ganz von vorne anzufangen. IT- und Sicherheitsmanager müssen analysieren, welche ZTA-Tools sich in die aktuelle Infrastruktur integrieren lassen, die sie nicht ersetzen wollen, um kosteneffiziente Übergänge zu schaffen.
Die Einführung von ZTA bietet viele Vorteile, kann aber auch eine Kettenreaktion auslösen, die eine Modernisierung veralteter Komponenten oder die Einrichtung kompensierender Kontrollen erforderlich macht. Dies kann schwierig und kostspielig sein. IT- und Sicherheitsmanager sollten verschiedene Zero-Trust-Lösungen gründlich prüfen und frühzeitig mit Anbietern zusammenarbeiten, um diese Möglichkeit zu erkennen und entsprechende Maßnahmen zu planen.
Die 3 besten Zero-Trust-Lösungen
Bei der Suche nach einer Zero-Trust-Lösung bieten manche Produkte einen echten Mehrwert, während andere hauptsächlich aus vielversprechenden Aussagen bestehen. Der tatsächliche Wert einer Lösung hängt davon ab, wie gut das Unternehmen seine Infrastruktur und die Funktionen der implementierten Lösung versteht. Zwar stehen viele Lösungen zur Auswahl, doch drei stechen hervor: NordLayer, Twistedgate und ManageEngine AD360.
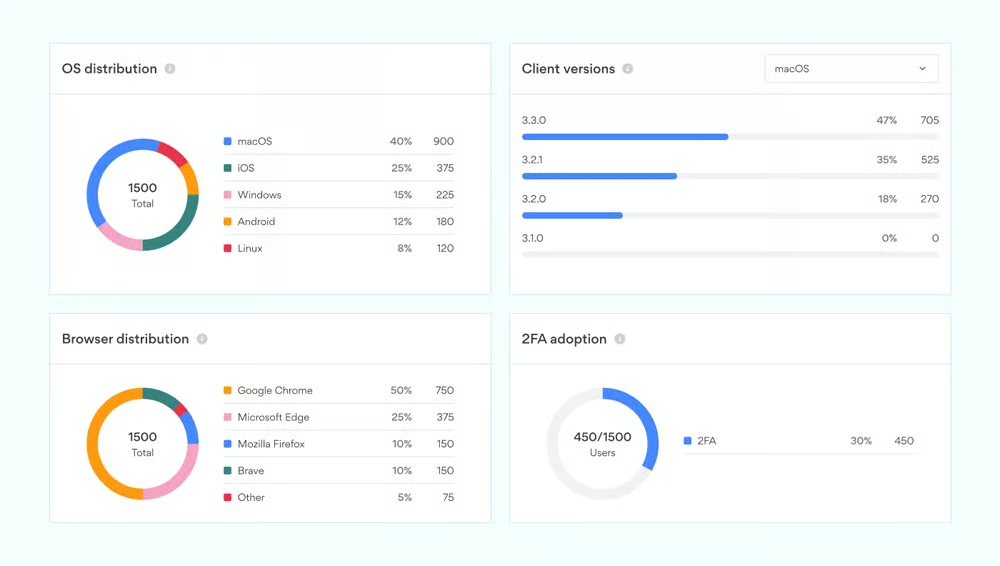
NordLayer
NordLayer bietet eine schlüsselfertige SASE- und Zero-Trust-Lösung, die Zero-Trust-Prinzipien verkörpert und die Authentifizierung von Benutzern, Geräten und Verbindungen priorisiert. Sie folgt dem Ansatz „nichts vertrauen, alles überprüfen“ und integriert IAM sowie Netzwerksegmentierung, um eine robuste Sicherheit zu gewährleisten.
NordLayer bietet mehrere Tarife an. Die Lite-Version beginnt bei 8 US-Dollar pro Monat und Benutzer. Die anderen Tarife bieten jedoch mehr Funktionen und beginnen bei 11 beziehungsweise 14 US-Dollar pro Monat und Benutzer. Außerdem gibt es eine Enterprise-Option, die für Unternehmen mit mindestens 50 Benutzern 7 US-Dollar pro Monat und Benutzer kostet (alle Preisangebote gelten bei jährlicher Zahlung).
Twingate
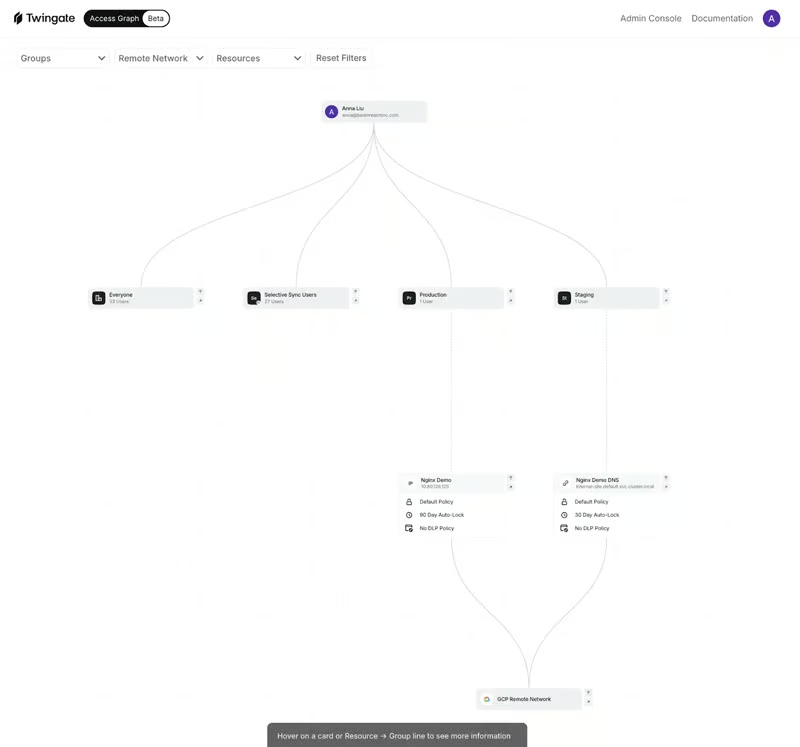
Twingate bietet einen mehrstufigen Authentifizierungsprozess, mit dem schnell wachsende Unternehmen eine sichere Zero-Trust-Network-Access-Lösung einfach implementieren können, ohne Benutzerfreundlichkeit oder Leistung zu beeinträchtigen. Twingates Identity-First-Networking-Lösung verbindet Sicherheit auf Enterprise-Niveau mit einer Benutzererfahrung auf Consumer-Niveau.
Twingate bietet einen kostenlosen Tarif an. Dessen Funktionalität ist im Vergleich zu den anderen Tarifen jedoch stark eingeschränkt. Diese beginnen bei 5 US-Dollar pro Monat und Benutzer für die Team-Lizenz und steigen auf 10 US-Dollar pro Monat und Benutzer für die Business-Lizenz (bei jährlicher Zahlung).
ManageEngine AD360
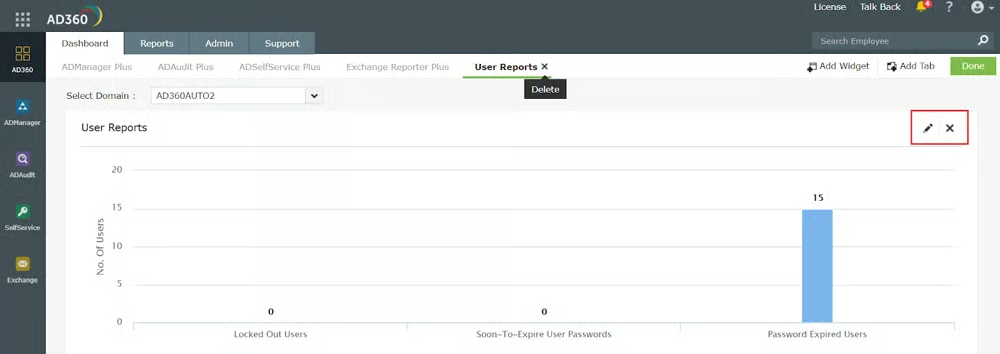
ManageEngine AD360 ist eine integrierte IAM-Lösung, die Unternehmen dabei unterstützt, Benutzeridentitäten zu verwalten und zu sichern, die Identitätsverwaltung zu erleichtern und die Compliance sicherzustellen. Zu den Kernfunktionen gehören sicheres Single Sign-on, automatisierte Verwaltung des Identitätslebenszyklus, historische Auditberichte und mehr.
Auf der ManageEngine-Website sind keine Preise verfügbar. Kunden können sich jedoch für ein Angebot an das Unternehmen wenden.
Unsere umfassende Liste mit 80 Zero-Trust-Lösungen aus sechs Kategorien finden Sie in unserem Artikel zu den besten Zero-Trust-Lösungen.
Fazit: Zero Trust bedeutet einen Kulturwandel, liefert aber Ergebnisse
Eine Umfrage der Cloud Security Alliance (CSA) hat ergeben, dass 77 % der Führungskräfte planen, ihre Ausgaben für Zero Trust zu erhöhen. IT- und Sicherheitsteams sollten jedoch ein vollständiges Verständnis ihrer aktuellen Infrastruktur und der kritischen Assets haben, die sie schützen müssen, vor einer großen Investition konkrete und klare Ziele definieren und niemals vertrauen, sondern immer überprüfen. Eine ordnungsgemäße Implementierung und die Umsetzung der Zero-Trust-Prinzipien können den Sicherheitsstatus Ihres Unternehmens erheblich verbessern und eine effizientere und resilientere Netzwerkumgebung schaffen.
Erfahren Sie als Nächstes, wie Sie Zero Trust zur Verbesserung der IAM-Funktionen Ihres Netzwerks einsetzen.