













Des experts en cybersécurité alertent les propriétaires de sites web après que des pirates ont commencé à exploiter activement deux vulnérabilités critiques de Craft CMS, un système de gestion de contenu, compromettant des centaines de serveurs.
Les failles — CVE-2024-58136 et CVE-2025-32432 — ont été découvertes par l’équipe SensePost d’Orange Cyberdefense lors d’une investigation forensique à la mi-février. Leurs recherches ont révélé que les attaquants utilisent ces failles pour s’introduire dans des serveurs, téléverser des fichiers malveillants et obtenir un accès non autorisé.
Dans un billet de blog, Orange Cyberdefense a expliqué que, le 14 février, son équipe avait été chargée d’enquêter sur un serveur piraté exécutant CraftCMS version 4.12.8. Son analyse a permis de découvrir les deux vulnérabilités ainsi que des signes d’exploitation active.
« Le 10 février, un acteur malveillant a compromis un serveur web en exploitant CVE-2025-32432, qui affecte toutes les versions de Craft CMS, de la 3.x à la 5.x », indiquait le rapport d’avril. « Entre le 10 et le 11 février, l’acteur malveillant a amélioré ses scripts en testant à plusieurs reprises le téléchargement de filemanager.php vers le serveur web à l’aide d’un script Python. Le fichier filemanager.php a été renommé autoload_classmap.php le 12 février et a été utilisé pour la première fois le 14 février. »
Fonctionnement de l’attaque
La plus grave des deux failles, CVE-2025-32432, permet l’exécution de code à distance (RCE) par l’intermédiaire de la fonctionnalité de transformation d’images de Craft CMS. Selon le rapport de SensePost, la vulnérabilité permet à un attaquant non authentifié d’envoyer des requêtes POST spécialement conçues pour manipuler le serveur.
Le chercheur en sécurité Nicolas Bourras a expliqué dans le rapport : « CVE-2025-32432 repose sur le fait qu’un utilisateur non authentifié pouvait envoyer une requête POST au point de terminaison chargé de la transformation d’images, et que les données contenues dans la requête POST étaient interprétées par le serveur. »
En termes plus simples, les pirates envoyaient des requêtes à répétition jusqu’à trouver un « identifiant d’asset » valide, un numéro qui identifie les images et les fichiers dans le CMS. Une fois un identifiant valide trouvé, ils envoyaient des données malveillantes que le serveur exécutait à son insu, permettant aux pirates de téléverser un gestionnaire de fichiers PHP sur le serveur.
Des centaines de serveurs en danger
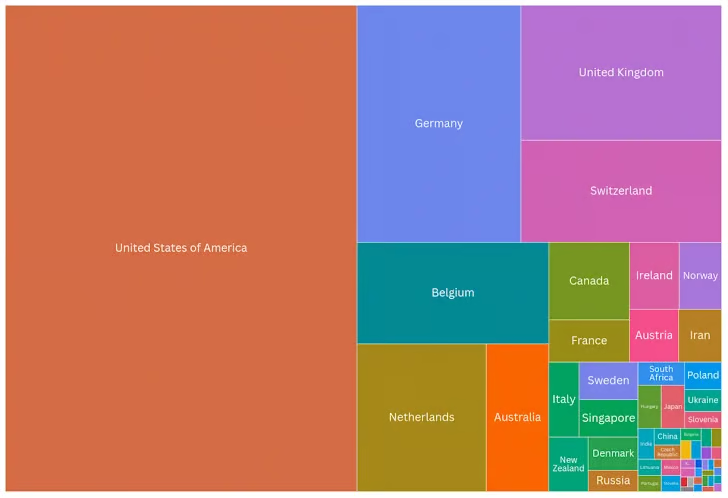
Orange indique qu’environ 13 000 instances de Craft CMS restent vulnérables et qu’environ 300 serveurs ont probablement été compromis à ce jour.
Craft CMS a confirmé avoir pris connaissance de la vulnérabilité le 7 avril 2025. Trois jours plus tard, l’éditeur a rapidement publié des versions corrigées — 3.9.15, 4.14.15 et 5.6.17 — en exhortant les utilisateurs à effectuer immédiatement la mise à jour.
Dans un avis officiel, Craft CMS a déclaré, « Si vous consultez les journaux de votre pare-feu ou de votre serveur web et que vous y trouvez des requêtes POST suspectes vers le point de terminaison du contrôleur Craft actions/assets/generate-transform, contenant notamment la chaîne __class dans le corps de la requête, votre site a au moins fait l’objet d’une analyse visant cette vulnérabilité ». L’éditeur a souligné qu’une analyse ne signifiait pas nécessairement que le site avait été piraté.
Craft CMS a également fourni des recommandations détaillées d’atténuation, exhortant les utilisateurs à renouveler leurs clés de sécurité, à changer les identifiants de la base de données et à forcer la réinitialisation des mots de passe de tous les utilisateurs s’ils soupçonnent une compromission.
Chaînage des vulnérabilités
Les attaques ont été particulièrement dévastatrices, car les pirates enchaînent les deux CVE. CVE-2024-58136, qui obtient une note de 9,0 sur 10 sur l’échelle de gravité CVSS, est une faille du framework PHP Yii utilisé par Craft CMS. Elle permet un accès non autorisé à des ressources restreintes, ajoutant un degré de danger supplémentaire à des serveurs déjà exposés.
Leçons et avertissements
Les experts soulignent que tout site utilisant encore des versions obsolètes de Craft CMS est très vulnérable. Ils avertissent également que des tactiques similaires pourraient être utilisées contre d’autres plateformes de CMS si les administrateurs ne corrigent pas rapidement les failles critiques.
De son côté, Craft CMS a rappelé aux utilisateurs : « Quel que soit votre hébergeur, nous recommandons toujours de maintenir vos sites à jour afin qu’ils intègrent les derniers correctifs de sécurité. » Alors que les attaques se poursuivent, les organisations sont instamment invitées à corriger leurs systèmes, à vérifier les journaux des serveurs à la recherche d’activités suspectes et à renforcer immédiatement leurs contrôles de sécurité.