

















L’« authentification unique » (SSO) est une méthode d’authentification qui permet aux utilisateurs de saisir un seul jeu d’identifiants pour accéder à plusieurs sites web, applications et services. L’objectif du SSO est de simplifier le processus d’authentification en éliminant la nécessité de saisir différents noms d’utilisateur et mots de passe pour chaque ressource.
Bien qu’il existe plusieurs options de SSO, toutes s’efforcent d’offrir des avantages aux utilisateurs comme aux entreprises.
- Comment fonctionne l’authentification unique
- Types de solutions SSO
- Principaux avantages du SSO pour les organisations
- Intégrer le SSO à l’authentification multifacteur
- 3 meilleurs fournisseurs de SSO
- Principaux défis liés à la mise en œuvre du SSO
- 4 bonnes pratiques pour utiliser le SSO
- En résumé : le SSO offre une approche stratégique de la sécurité
Comment fonctionne l’authentification unique
L’authentification unique consiste à authentifier l’identité d’un utilisateur, puis à l’autoriser à accéder au service ou à l’application demandé. Pour cela, elle récupère le profil de l’utilisateur, stocké de manière sécurisée dans le système SSO, le système RH ou un annuaire tel que Active Directory de Microsoft.
Le SSO valide les identifiants de l’utilisateur, comme son nom d’utilisateur et son mot de passe corrects. Il peut également ajouter des couches de sécurité et valider des informations supplémentaires comme l’adresse IP de l’utilisateur, sa localisation, l’heure de la journée, les informations sur son appareil et des contrôles physiques, afin de renforcer la sécurité au-delà des méthodes de connexion traditionnelles.
- Adresse IP : Certaines solutions SSO proposent une fonctionnalité de sécurité qui vérifie l’adresse IP de l’utilisateur lorsqu’il tente de se connecter.
- Date et horodatage : Vérifie la date et l’heure actuelles de l’appareil auprès d’un serveur d’authentification afin de confirmer que l’appareil est synchronisé avec le serveur.
- Géolocalisation : Vérifie la position de l’utilisateur avant d’autoriser l’accès aux ressources afin d’empêcher les accès non autorisés depuis des emplacements suspects.
- Informations sur l’appareil : Examine l’état de l’appareil. Ces contrôles peuvent porter sur la version du système d’exploitation, l’installation des correctifs et mises à jour de sécurité les plus récents, ou encore sur l’approbation et la gestion de l’appareil par l’organisation.
- Données biométriques : Analyse les caractéristiques physiques d’un utilisateur, comme les traits du visage ou les empreintes digitales, afin de valider l’identité du demandeur.
Comme indiqué précédemment, l’objectif est d’ajouter des couches de sécurité supplémentaires pour valider l’authentification de l’utilisateur. Le SSO est similaire à une autre méthode d’authentification appelée authentification multifacteur.
Types de solutions SSO
Tous les services SSO visent à simplifier le processus d’authentification. Toutefois, plusieurs types de solutions d’authentification unique (SSO) peuvent être envisagés. Il s’agit notamment de la synchronisation des mots de passe, du SSO d’entreprise, du SSO fédéré, du SSO web et du SSO mobile :
- Synchronisation des mots de passe : Il s’agit de la forme de SSO la plus simple et la plus courante : un nom d’utilisateur et un mot de passe uniques sont automatiquement mis à jour et utilisés sur différents systèmes ou plateformes.
- SSO d’entreprise : Ce service capture les identifiants de l’utilisateur via une extension de navigateur ou un agent logiciel. Il réutilise ensuite ces identifiants dans différentes applications ou sur différents sites web.
- SSO fédéré : Les SSO fédérés utilisent un protocole standard, comme OAuth ou OpenID Connect, pour échanger les identifiants et les informations des utilisateurs entre différents systèmes ou domaines. L’utilisateur se connecte à un fournisseur d’identité (IdP), comme Google ou Microsoft, puis l’IdP envoie un jeton au fournisseur de services (SP) demandé, comme Spotify. Le service vérifie l’identité de l’utilisateur auprès du fournisseur d’identité et lui accorde l’accès.
- SSO web : Ce service utilise des cookies pour maintenir les sessions des utilisateurs sur différentes applications web ou ressources au sein du même réseau. L’utilisateur se connecte à un serveur centralisé et reçoit un cookie de session qui lui permet d’accéder à toutes les ressources du même serveur. Bien que les SSO web puissent améliorer l’expérience de navigation, ils peuvent également entraîner des problèmes de sécurité si le cookie est volé ou modifié.
- SSO mobile : Les SSO mobiles exploitent les fonctionnalités natives d’un appareil mobile, comme l’authentification biométrique par reconnaissance faciale ou empreinte digitale, pour authentifier les utilisateurs sur des applications mobiles ou des sites web sans qu’ils aient à saisir leurs identifiants.
Lorsqu’elles choisissent un type de service SSO, les organisations doivent examiner leurs réseaux et leur infrastructure afin de déterminer lequel répond le mieux à leurs besoins. Toutefois, la mise en œuvre du service SSO approprié présente également plusieurs avantages.
Principaux avantages du SSO pour les organisations
Les utilisateurs et les organisations peuvent tirer parti des solutions SSO. Ces avantages comprennent notamment une sécurité renforcée, un meilleur contrôle des accès et une hausse globale de la productivité :
- Sécurité renforcée : Le SSO peut améliorer la sécurité en activant des fonctionnalités telles que les mots de passe robustes, l’authentification multifacteur et les contrôles de l’appareil avant d’accorder l’accès.
- Contrôle centralisé des accès : Les administrateurs et le personnel informatique peuvent gérer les autorisations et les niveaux d’accès depuis un point unique. Les SSO peuvent également faciliter la journalisation et la surveillance des comptes et des activités des utilisateurs.
- Productivité accrue des utilisateurs : Le SSO améliore la productivité en éliminant la nécessité d’utiliser et de mémoriser plusieurs mots de passe pour accéder à chaque ressource. Il permet aux utilisateurs d’accéder à plusieurs applications avec un seul jeu d’identifiants. Les utilisateurs peuvent exploiter davantage de ressources pour améliorer leur productivité et leur efficacité en réduisant la fatigue liée aux mots de passe.
Les avantages des SSO dépendent du type de service SSO et du fournisseur. Par exemple, les gestionnaires de mots de passe d’entreprise offrent un emplacement unique où les utilisateurs peuvent s’authentifier et gérer leurs identifiants. Ils assurent la gestion des identifiants pour chaque ressource intégrée et offrent une expérience SSO à l’utilisateur.
Les fonctionnalités administratives supplémentaires des gestionnaires de mots de passe d’entreprise comprennent l’attribution et la révocation de l’accès à certaines applications, l’évaluation de la santé des mots de passe au sein de la base d’utilisateurs, le déclenchement de mesures d’authentification supplémentaires et la connexion à des services comme Active Directory de Microsoft.
Intégrer le SSO à l’authentification multifacteur
Le SSO permet aux utilisateurs d’accéder à toutes leurs ressources avec une seule authentification. En revanche, l’authentification multifacteur (MFA) met l’accent sur une vérification plus rigoureuse de l’identité de l’utilisateur, souvent utilisée pour une seule application. La MFA exige des utilisateurs qu’ils s’authentifient en fournissant des informations supplémentaires au-delà de leurs identifiants de connexion. Ces informations supplémentaires peuvent être des éléments que vous connaissez, que vous possédez actuellement ou qui font partie de vos caractéristiques biométriques :
- Un élément que vous connaissez : Il peut s’agir d’informations que les utilisateurs doivent mémoriser, comme des codes PIN ou les réponses à des questions personnelles.
- Un élément que vous possédez : Cette forme d’authentification implique l’utilisation d’un objet physique, comme un jeton matériel, une application sur votre appareil qui génère un code ou une clé d’authentification telle qu’une YubiKey ou un périphérique USB.
- Un élément qui vous caractérise : Les utilisateurs s’authentifient auprès de la ressource à l’aide de leurs caractéristiques physiques. Il peut s’agir de données biométriques recueillies par un lecteur d’empreintes digitales ou de rétine.
Bien que le SSO puisse être utilisé avec la plupart des systèmes et applications, la MFA peut être ajoutée pour accéder à des informations plus sensibles. Par exemple, les identifiants SSO peuvent donner aux utilisateurs accès à plusieurs systèmes courants, comme la messagerie. Mais lorsqu’ils tentent d’utiliser le VPN de l’entreprise ou d’accéder à des systèmes via un smartphone, un code MFA est requis comme méthode d’authentification supplémentaire. Après validation de l’utilisateur, le système d’authentification unique autorise l’accès à la ressource demandée.
À mesure que les réseaux cloud, le télétravail et le apportez votre propre appareil (BYOD) ont évolué, l’accès par niveaux s’est généralisé. De plus, comme la plupart des compromissions de réseau résultent de mots de passe volés ou piratés, l’authentification multifacteur et les contrôles d’accès au réseau complètent de plus en plus l’authentification unique. Enfin, la MFA est souvent obligatoire pour les données réglementées afin de satisfaire aux exigences gouvernementales.
3 meilleurs fournisseurs de SSO
Les produits SSO aident les équipes à gérer les identités des utilisateurs et à leur accorder l’accès aux applications de l’entreprise. Ils jouent un rôle essentiel dans la protection des données et des applications sensibles, car le SSO réduit le risque qu’un acteur malveillant pirate une application. Parmi les nombreuses solutions disponibles, trois se distinguent : Okta, OneLogin et Microsoft Entra ID.
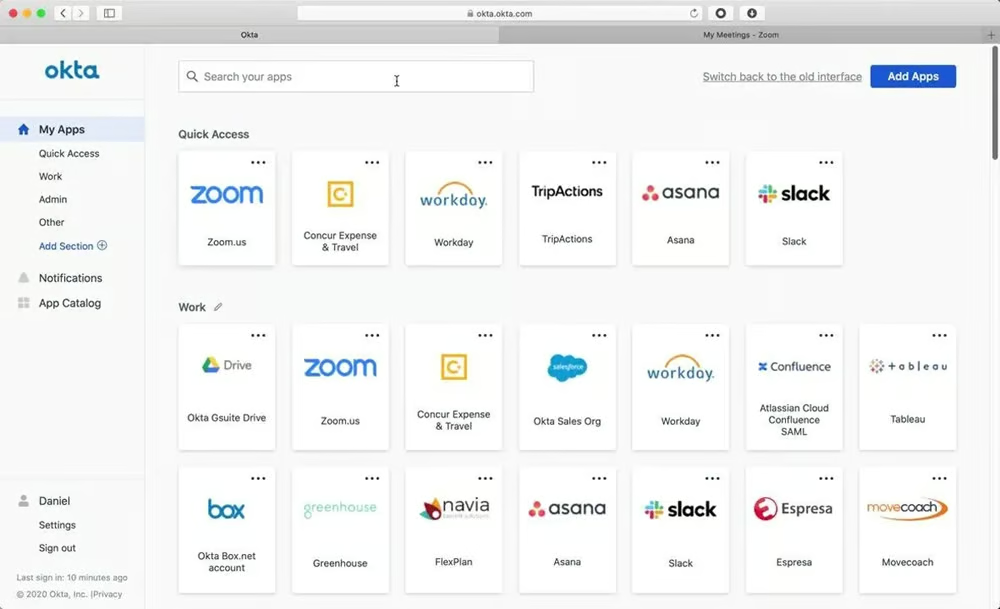
Okta
Okta est un fournisseur populaire de solutions IAM et SSO qui propose de nombreuses fonctionnalités de gestion des identités, notamment des politiques d’accès temporaire et de garantie des appareils. Les milliers de connecteurs d’applications préconfigurés d’Okta en font l’une des meilleures solutions SSO.
Okta propose un essai gratuit de 30 jours de son service SSO, dont le tarif commence à 2 $US par utilisateur et par mois. L’entreprise propose également plusieurs autres fonctionnalités moyennant un coût supplémentaire pour chacune.
OneLogin
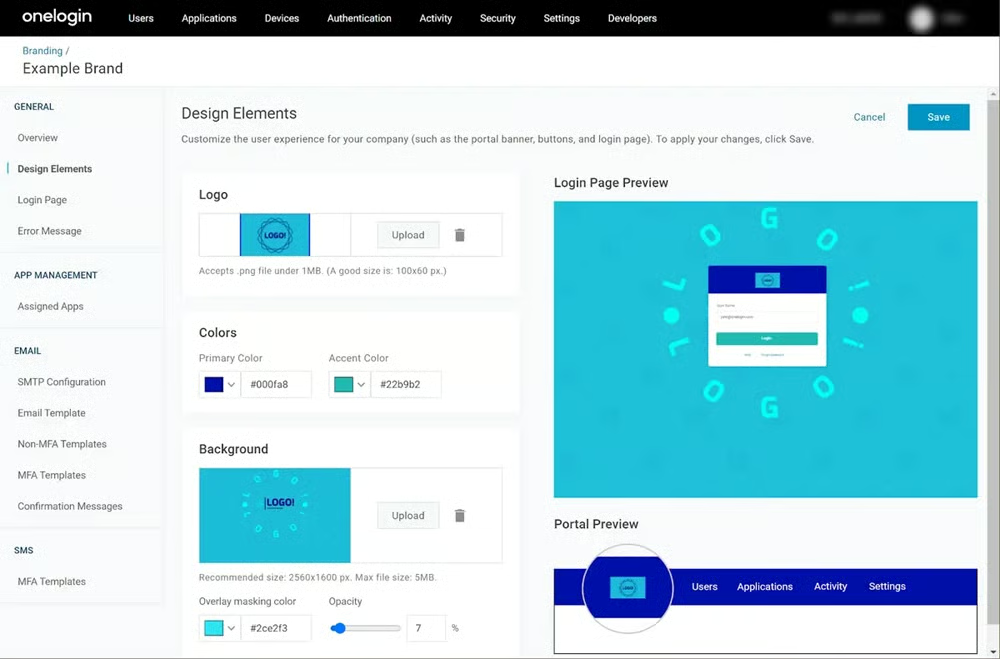
OneLogin est une plateforme IAM de niveau entreprise destinée aux employés et aux clients. Elle propose la MFA, des fonctionnalités d’annuaire avancées, la gestion des identités mobiles, des outils en ligne de commande et un accès aux API pour les développeurs.
OneLogin propose un essai gratuit ; son forfait Advanced commence à 4 $US par utilisateur et par mois, tandis que ses forfaits Professional commencent à 8 $US par utilisateur et par mois lorsqu’ils sont associés à d’autres services. L’entreprise propose également des options tarifaires pour les PME de moins de 50 employés.
Microsoft Entra ID
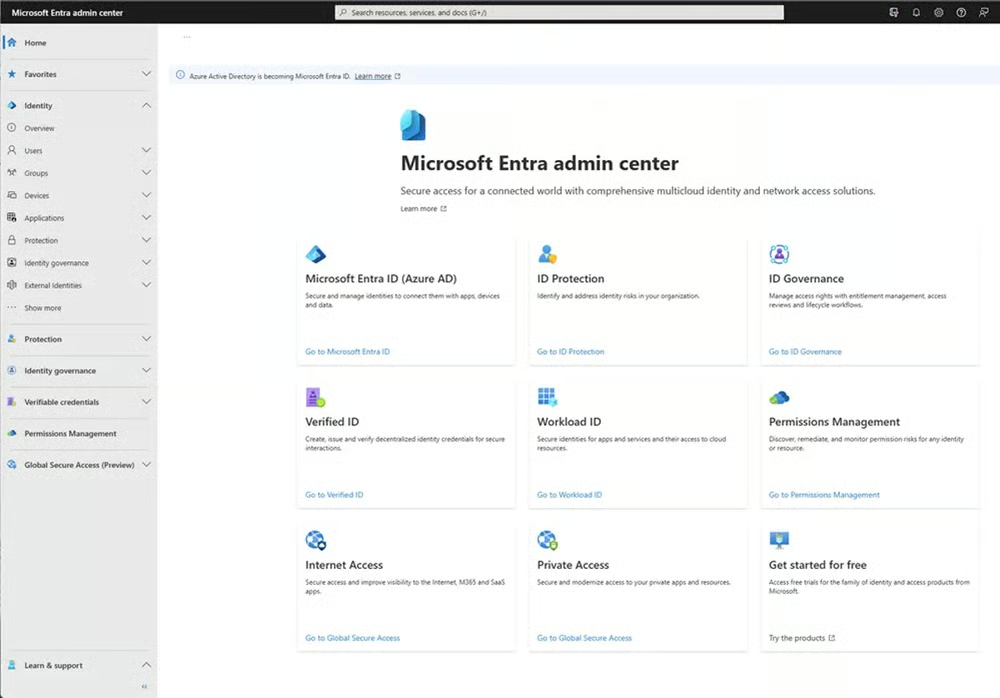
Microsoft Entra ID est une plateforme de gouvernance et de gestion des identités destinée aux organisations utilisant Windows. Entra ID s’intègre à d’autres produits Microsoft comme Defender for Cloud et Sentinel. Elle propose également l’authentification sans mot de passe, la gestion du cycle de vie et des fonctionnalités de durée de session personnalisée.
Microsoft propose un forfait gratuit doté de certaines fonctionnalités IAM partielles. Son forfait P1 commence à 6 $US par utilisateur et son forfait P2 à 9 $US par utilisateur et par mois après un essai gratuit de 30 jours.
Pour consulter la liste complète des solutions avec leurs fonctionnalités, avantages et inconvénients, ainsi que leurs tarifs, lisez notre article sur les meilleures solutions d’authentification unique.
Les solutions SSO peuvent apporter de nombreux avantages à votre organisation. Toutefois, les membres des équipes informatiques et de sécurité doivent les mettre en œuvre correctement afin d’éviter d’éventuelles complications.
Principaux défis liés à la mise en œuvre du SSO
Comme indiqué précédemment, le SSO présente de nombreux avantages. Cependant, il comporte également des limites et des risques potentiels s’il n’est pas correctement mis en œuvre. Ne pas connaître les applications et les ressources dont vous disposez avant d’installer de nouvelles technologies peut entraîner des problèmes de compatibilité, des goulots d’étranglement et des risques de sécurité :
- Problèmes de compatibilité : Bien que les SSO s’intègrent à plusieurs applications et programmes, beaucoup sont incompatibles. Les organisations doivent choisir leur fournisseur SSO avec prudence. Dans le cas contraire, elles peuvent rencontrer des difficultés lors de son intégration à leur réseau.
- Point de défaillance unique : Bien que les SSO simplifient l’accès à plusieurs ressources en n’utilisant qu’un seul jeu d’identifiants, le risque qu’ils créent un point de défaillance unique constitue également une préoccupation majeure. Par exemple, si le système SSO tombe en panne, les utilisateurs peuvent ne plus pouvoir accéder aux applications ou services connectés.
- Hameçonnage : Si les identifiants SSO d’un utilisateur sont compromis lors d’une attaque par hameçonnage ou d’ingénierie sociale, l’attaquant pourrait accéder à tous les systèmes connectés associés à cet utilisateur.
Comme pour toute technologie, il est important d’avoir une vision complète et claire de l’environnement avant la mise en œuvre. Effectuer des contrôles réguliers de votre réseau et de vos systèmes vous aide non seulement à maintenir la sécurité et l’actualité de votre infrastructure, mais aussi à vous préparer aux mises à niveau, comme la mise en œuvre de services SSO.
4 bonnes pratiques pour utiliser le SSO
Les systèmes SSO ne seront pas efficaces si les organisations ne suivent pas les bonnes pratiques. Elles doivent clairement comprendre leur infrastructure, appliquer des politiques d’authentification robustes, utiliser le chiffrement pour protéger les informations sensibles et surveiller attentivement leur réseau. Voici quelques pratiques clés pour vous aider dans votre processus de mise en œuvre :
- Définir clairement la stratégie SSO : Les organisations doivent s’assurer que les solutions SSO qu’elles étudient sont compatibles avec leurs réseaux et leur infrastructure existants. Elles doivent également prendre en compte les options permettant la croissance et l’évolutivité de leur organisation, les besoins spécifiques de l’entreprise, la conformité aux normes et réglementations, ainsi que les autres exigences.
- Utiliser une authentification robuste : Si votre mot de passe est compromis, les attaquants auront accès à toutes vos applications. Vous devez donc utiliser des mots de passe robustes ou des clés d’accès et ajouter l’authentification multifacteur afin de renforcer la sécurité.
- Utiliser un chiffrement robuste :Assurez-vous que tous les identifiants et les données transmis sur votre réseau sont chiffrés. Cela contribue à empêcher les acteurs malveillants d’intercepter les jetons pendant la session d’un utilisateur. Le chiffrement protège les données sensibles et garantit la confidentialité des informations.
- Mettre en place la journalisation et la surveillance :La surveillance en temps réel permet aux équipes informatiques et de sécurité de savoir qui accède à quelle ressource, quand et depuis quel endroit. Elles peuvent ainsi détecter et traiter plus efficacement les problèmes ou activités suspectes, et renforcer la sécurité de leur organisation.
Garantir la robustesse d’un système SSO ne consiste pas seulement à trouver la meilleure technologie ou le meilleur fournisseur. Il est recommandé aux entreprises d’examiner attentivement l’architecture de sécurité de leur réseau et d’étudier différents fournisseurs et solutions avant de le déployer.
En résumé : le SSO offre une approche stratégique de la sécurité
L’authentification unique simplifie l’accès et renforce la sécurité. Toutefois, malgré l’importance de ses avantages, les organisations doivent également examiner attentivement les défis potentiels. En suivant les bonnes pratiques, les entreprises peuvent utiliser le SSO pour créer un environnement sécurisé et efficace. Une stratégie bien planifiée est donc essentielle pour toute organisation souhaitant renforcer sa sécurité et améliorer la productivité ainsi que l’expérience globale des utilisateurs.
Pour en savoir plus sur les bonnes pratiques de sécurité et leurs avantages, consultez cet article.