

















Diese Woche erregten einige kürzlich gepatchte Sicherheitslücken Aufmerksamkeit, weil sie weiterhin ausgenutzt werden, darunter Apache OfBiz und VMware-eSXI-Hypervisoren. Die Lehre daraus? Selbst wenn Patches verfügbar sind, sind viele Sicherheitslücken in den Anwendungen und Systemen, in denen sie ursprünglich auftraten, weiterhin aktiv. Das ist eine Warnung an jedes Sicherheitsteam, Schwachstellen zu patchen, sobald Sie von einer Fehlerbehebung erfahren, denn Bedrohungsakteure nutzen sie häufig noch lange nach dem Patchen aus.
31. Juli 2024
Mirai-Botnet greift Apache OfBiz an
Art der Sicherheitslücke: Pfad-Traversal.
Das Problem: Apache OfBiz, ein Java-basiertes Framework zur Entwicklung von Enterprise-Resource-Planning-Anwendungen (ERP), wies im Mai dieses Jahres eine Pfad-Traversal-Sicherheitslücke auf. Das für die Sicherheitslücke veröffentlichte Update, von der OFBiz-Versionen vor 18.12.13 betroffen waren, behob das Problem. Kürzlich beobachtete der Forscher Johannes Ulrich eine zunehmende Aktivität gegen die Sicherheitslücke. Insbesondere das Mirai-Botnet hat sie angegriffen.
Die Sicherheitslücke wird als CVE-2024-32113 geführt. Ulrich erläuterte den Ablauf eines Angriffs bei der Ausnutzung der Sicherheitslücke:
„Die Verzeichnis-Traversierung lässt sich leicht durch das Einfügen eines Semikolons auslösen. Ein Angreifer muss lediglich eine URL finden, auf die er zugreifen kann, und ein Semikolon gefolgt von einer eingeschränkten URL anhängen. Die aktuell von uns beobachtete Exploit-URL lautet:
/webtools/control/forgotPassword;/ProgramExport„forgotPassword“ erfordert keine Authentifizierung und ist öffentlich zugänglich. „ProgramExport“ ist interessant, weil es die Ausführung beliebigen Codes ermöglicht.“
Für eine ausreichende Ausnutzung der Sicherheitslücke müsste der Bedrohungsakteur eine POST-Anfrage verwenden, sagte Ulrich, benötigt jedoch nicht automatisch einen Anfrage-Body.
Die Behebung: Aktualisieren Sie Ihre Apache-OfBiz-Instanz auf Version 18.12.13.
Android-Schwachstelle wird seit mehr als zwei Jahren von Malware ausgenutzt
Art der Sicherheitslücke: Leseberechtigung für bösartige Anwendungen auf Android-Geräten.
Das Problem: Forscher des Mobil-Sicherheitsunternehmens Zimperium entdeckten eine Malware-Kampagne gegen Android-Geräte im Jahr 2022 und verfolgen die Malware seitdem weiter. Die Kampagne stiehlt SMS-Nachrichten und zielt auf Einmalpasswörter ab, die per SMS versendet werden, damit Bedrohungsakteure sie zum Zugriff auf Konten verwenden können, zu denen sie nicht berechtigt sind.
Das zLabs-Team hat im Rahmen seiner mehr als zweijährigen Untersuchung über 107.000 Malware-Samples identifiziert. Die Forscher stellten fest, dass ein Opfer typischerweise dazu gebracht wird, eine Anwendung über einen gefälschten App-Store oder eine ähnliche Methode per Sideloading auf dem Telefon zu installieren. Die Anwendung fordert dann eine Leseberechtigung für SMS-Nachrichten auf dem Gerät an, die Android gewährt. Sobald sich die Malware auf dem Android-Gerät befindet, wartet sie verborgen und überwacht SMS-Nachrichten, insbesondere auf der Suche nach Einmalpasswörtern.
Die Behebung: Derzeit gibt es keinen eindeutigen Patch und keine Weiterleitung durch den Anbieter. Zimperium weist auf die Bedeutung einer Verbesserung der Sicherheitsmaßnahmen für mobile Geräte in Unternehmen hin. Wenn Sie ein Android-Gerät verwenden, empfehle ich, Einmalpasswörter nach Möglichkeit per E-Mail-Adresse statt per Telefonnummer zu empfangen.
Apple behebt mehrere Sicherheitslücken in Siri
Art der Sicherheitslücke: Zugriff auf vertrauliche Informationen über Sprachbefehle.
Das Problem: Die Probleme bei der mobilen Sicherheit setzen sich diesmal bei Apple fort. Der Anbieter hat kürzlich Sicherheitslücken in Apple Watch, iPadOS und iOS gepatcht, über die ein Bedrohungsakteur vertrauliche Daten von einem gesperrten Mobilgerät erlangen konnte. Vier der Sicherheitslücken standen im Zusammenhang mit Siri, Apples Sprachassistentin. Malwarebytes veröffentlichte einen Sicherheitshinweis und betonte darin die Gefahren, die von Siris Fähigkeit ausgehen, auf Sprachbefehle bei gesperrtem Bildschirm zu reagieren.
„Apple hat diese Optionen eingeschränkt, um zu verhindern, dass ein Angreifer mit physischem Zugriff vom Sperrbildschirm aus auf Kontakte und andere vertrauliche Nutzerdaten zugreifen kann“, erklärte Malwarebytes.
Die Behebung: Aktualisieren Sie auf iOS 17.6 oder iPadOS 17.6, falls Sie dies noch nicht getan haben.
1. August 2024
Sicherheitslücke in Rockwell Automation behoben
Art der Sicherheitslücke: Umgehung von Sicherheitsmechanismen.
Das Problem: Das Sicherheitsforschungsunternehmen Claroty entdeckte eine Sicherheitslücke in Rockwell-Automation-ControlLogix-1756-Geräten, über die ein Angreifer Rockwells Trusted-Slot-Funktion umgehen konnte. Diese Funktion soll die Sicherheit der Geräte gewährleisten und die Kommunikation auf dem lokalen Chassis blockieren, wenn sie über nicht vertrauenswürdige Pfade erfolgt.
Claroty schrieb in seinem Bericht, „Die von uns entdeckte Sicherheitslücke ermöglichte es einem Angreifer vor ihrer Behebung, mithilfe von CIP-Routing zwischen lokalen Backplane-Steckplätzen innerhalb eines 1756-Chassis zu wechseln und dabei die Sicherheitsgrenze zu überwinden, die die CPU vor nicht vertrauenswürdigen Karten schützen sollte.“
Der Bedrohungsakteur benötigt Netzwerkzugriff, um die Sicherheitslücke in den Geräten auszunutzen. Bei erfolgreicher Ausnutzung hätte der Bedrohungsakteur die Kontrollen umgehen und Befehle an die SPS-CPU senden können, erklärte Claroty. Die Sicherheitslücke betrifft ControlLogix-, GuardLogix- und 1756-ControlLogix-I/O-Module.
Claroty meldete die Sicherheitslücke an Rockwell, woraufhin das Unternehmen sie behob.
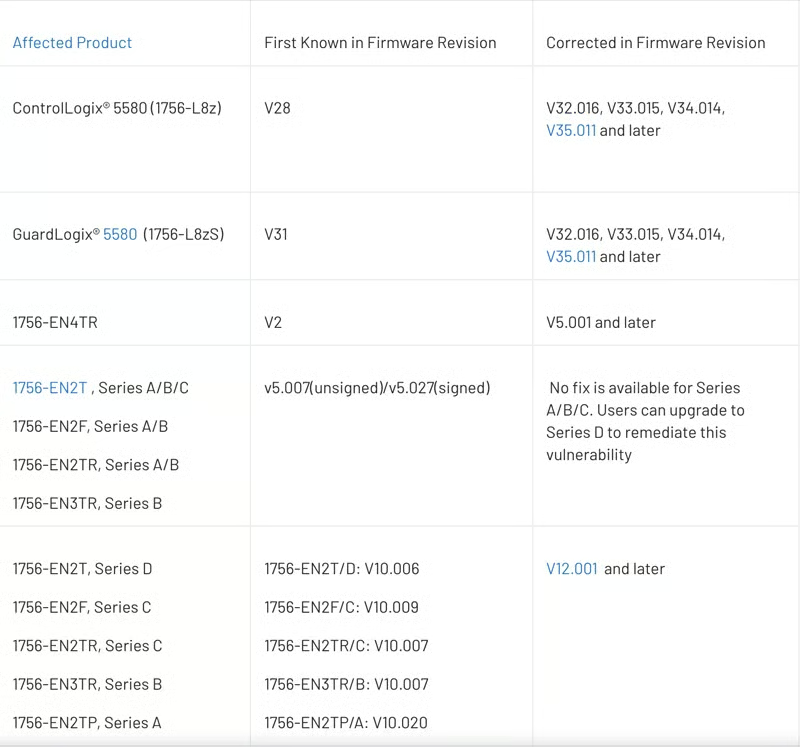
Die Behebung: Rockwell Automation stellte die folgende Tabelle bereit mit den behobenen Firmwareversionen für jedes betroffene Produkt.
Wenn Ihr Team in kürzerer Zeit konsistentere Informationen zu Sicherheitslücken benötigt, sehen Sie sich unsere Auswahl der besten Schwachstellen-Scanner an, mit denen Sie schneller erkennen können, was gepatcht und geschützt werden muss.
VMware-eSXI-Sicherheitslücke wird weiterhin ausgenutzt
Art der Sicherheitslücke: Umgehung der Authentifizierung.
Das Problem: Eine Sicherheitslücke in VMware-eSXI-Hypervisoren wurde kürzlich gepatcht, war jedoch Gegenstand mehrerer Ransomware-Exploits. Wenn ein Bedrohungsakteur über ausreichende Active-Directory-Berechtigungen verfügt, könnte er vollständigen Zugriff auf den eSXI-Host erlangen, sofern dieser zuvor für die Verwaltung von Benutzern über Active Directory konfiguriert worden war. Laut der National Vulnerability Database des NIST würde der Bedrohungsakteur die eSXI-Administratorgruppe im AD neu erstellen, nachdem sie gelöscht worden war.
Microsoft-Forscher entdeckten die Sicherheitslücke und kündigten sie in einem Forschungsbericht an in der vergangenen Woche. Sie meldeten die Sicherheitslücke über eine koordinierte Offenlegung von Sicherheitslücken (CVD) an VMware.
eSXI-Hypervisoren hosten mitunter virtuelle Maschinen, die kritische Workloads und Server unterstützen können. Microsoft erklärte: „Bei einem Ransomware-Angriff kann die vollständige Administratorberechtigung auf einem ESXi-Hypervisor dazu führen, dass der Bedrohungsakteur das Dateisystem verschlüsseln kann, was die Fähigkeit der gehosteten Server zum Starten und Funktionieren beeinträchtigen kann. Außerdem kann der Bedrohungsakteur auf gehostete VMs zugreifen und möglicherweise Daten exfiltrieren oder sich seitlich im Netzwerk bewegen.“
Die Sicherheitslücke wird als CVE-2024-37085 geführt. Sie hat laut NIST einen CVSS-Score von 7,2 und laut VMware einen Basiswert von 6,8.
Die Behebung: Stellen Sie sicher, dass Sie alle eSXI-Hypervisoren gepatcht haben, und verwenden Sie außerdem eine Zwei-Faktor-Authentifizierung, um es Bedrohungsakteuren zu erschweren, sich unbefugten Zugriff zu verschaffen.
5. August 2024
Windows-Sicherheitsfunktionen weisen mehrere Schwachstellen auf
Art der Sicherheitslücke: Umgehung von Sicherheitsmechanismen.
Das Problem: Die Sicherheitsfunktionen Smart Screen und Smart App Control von Microsoft Windows weisen eine Reihe von Sicherheitsproblemen auf, über die Elastic Security Labs heute zuvor berichtete. Laut den Forschern können diese Sicherheitslücken zu einem „Erstzugriff ohne Sicherheitswarnungen und mit minimaler Benutzerinteraktion“ führen. Es werden auch keine Sicherheits-Pop-ups oder Warnungen angezeigt, die Benutzer darüber informieren, dass der Angreifer Zugriff erlangt hat, was die Erkennung erschwert.
Smart Screen untersucht Webseiten auf potenzielle Sicherheitsprobleme und sendet Benutzern eine Warnung, wenn es eines feststellt. Smart App Control schätzt ein, ob eine Anwendung auf dem Computersystem, auf dem sie installiert ist, sicher ausgeführt werden kann, und blockiert sie andernfalls.
Die Behebung: Elastic Security Labs empfiehlt Teams, Downloads auf ihren Computersystemen sorgfältig zu prüfen und sich nicht ausschließlich auf Sicherheitsfunktionen des Betriebssystems zu verlassen.
Als Nächstes lesen: