

















メールスプーフィングとは、メールの送信者アドレスを偽装し、信頼できる送信元やブランドからのメールであるかのように見せかける手法です。ハッカーは一般に、メールフィルターを回避し、受信者に正当なメールだと思わせるため、SPAMやフィッシング攻撃でスプーフィングを利用します。スプーフィング攻撃への防御を強化するには、組織は次の点を理解する必要があります。
メールスプーフィングとは?
メールスプーフィングは、表示名やメールアドレスなどのメールメタデータを偽造または改変し、意図した受信者にメール送信者の身元を誤認させるハッキング手法です。すべてのSPAMやフィッシング攻撃で偽装された身元が使われるわけではありませんが、メールスプーフィングの技術によって、SPAMやフィッシングメールの攻撃能力は高まります。スプーフィングは、次の攻撃と組み合わせて使われることがよくあります。
- ソーシャルエンジニアリング:受信者が知っている他の従業員や関係者になりすますフィッシング攻撃
- ビジネスメール詐欺(BEC)攻撃:企業幹部や取引先になりすまして詐欺を働こうとする攻撃
- ドメインのなりすまし:ブランド名やURLの1~2文字だけを変更し、「Amazon」の代わりに「Arnazon」とするような手法
盗み出した認証情報を使い、正規のアカウントから不正なメールを送信するフィッシング、ソーシャルエンジニアリング、その他のメールベースの攻撃は、スプーフィングメールには該当しません。この場合、送信ドメインは改変されておらず、送信者は侵害されているものの正規のものだからです。
スプーフィングメールを識別する方法
スプーフィングメールを見抜くには、まず件名と送信者の名前、メールアドレスを確認します。次にメールを開き、フッターが正当なものに見えるかを確認してから、本文を読み、不明瞭な表現や文法上の問題がないか注意します。最後に、メールクライアントがそのメッセージを迷惑メールとして分類していないか確認し、必要に応じてメールヘッダーを調べます。
下のスクリーンショットのメールを見てみましょう。
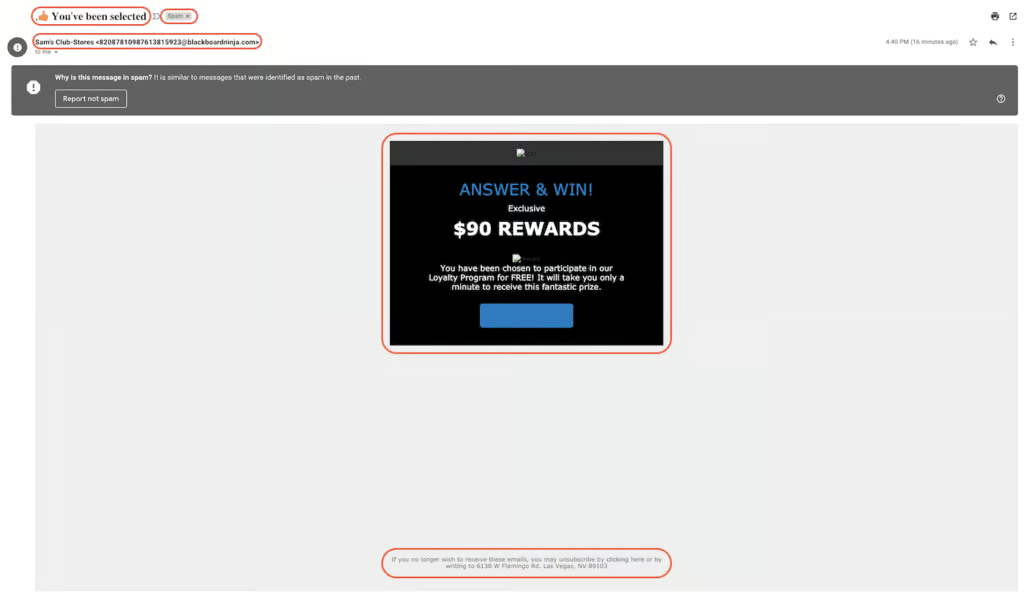
まず、件名、送信者のメールアドレス、フッターはいずれも、このメールが正当なものではないことを示す手がかりです。本物のSam’s Clubからのメールであれば、件名に誤りや奇妙な書式はないはずです。送信者のメールアドレスのドメインはsamsclub.comまたはその類似ドメインであり、blackboardninja.comではないはずです。また、フッターの住所もラスベガスの住所ではなく、Sam’s Club本社の住所になっているでしょう。
さらに、メール本文の行動喚起も曖昧です。「Loyalty Program」とは何で、いわゆる「賞品」を受け取るには何をすればよいのでしょうか。受信者がこのようなメールを予期していない限り、リンク先を示す文脈はほとんどありません。これは典型的なフィッシングメールです。
最後に、Gmailがこのメールを自動的に迷惑メールに分類したからといって、必ずしもスプーフィングメールだとは限りません。しかし、明らかな危険信号ではあります。迷惑メールフィルターは、ときに過剰に反応するため、注文確認や発送通知などの重要なメールが誤ったフォルダーに入ることがあります。それでも、迷惑メールフィルターの目的は、だまされやすい受信者がスプーフィングメールの罠に陥るのを防ぐことです。
すべてのスプーフィングメールが簡単に見分けられるとは限りません。送信者と実際の送信ドメインの食い違いを確認するため、メールヘッダーの検査が必要になる場合もあります。
ほとんどのメールプログラムは、Mail From、Reply To、From、Subject、Date、Toなど、メール本文内の識別フィールドについて、検証や認証チェックを行わないことに注意してください。攻撃者はFromフィールドである人物になりすまし、ヘッダーでは別の人物を名乗ることができますが、ユーザーがそれに気づくのは困難です。
メールスプーフィングを防ぐ方法
フィッシング攻撃と組み合わせて使われることの多いメールスプーフィングは、規模を問わずあらゆる組織を脅かします。暗号化、ファイアウォール、マルウェア対策ソフトウェアなどの一般的なセキュリティ技術では、スプーフィングメールが受信トレイに届くのを阻止することも、フィッシングリンクをクリックして認証情報を盗み取られようとするユーザーを助けることもできません。
メールスプーフィングの手法は日々高度化していますが、攻撃の成功を防ぐのに役立つ対策はいくつかあります。メール認証プロトコル、メールセキュリティツール、メールサーバー設定、セキュアメールゲートウェイ、定期的な従業員教育などです。
メール認証プロトコル
メール送信者を認証し、スプーフィングの有効性を低下させるためのプロトコルがあります。Sender Policy Framework(SPF)、Domain Keys Identified Email(DKIM)、Domain-based Message Authentication, Reporting, and Conformance(DMARC)というプロトコルは、ドメインネームサービス(DNS)のレコードやサーバーに企業のメールサーバー情報を公開することで、効果的な防御を提供します。これらのプロトコルを組み合わせることで、攻撃者が組織のドメインを悪用目的でスプーフィングする能力を低下させられます。
メールセキュリティツール
多くのベンダーが、スプーフィング、迷惑メール、フィッシング攻撃を特に防御するメールセキュリティツールを提供しています。これらのツールは、脅威フィード、人工知能で強化されたアルゴリズムなどを利用し、不審なメールを検知、ブロック、隔離、または警告します。アプライアンス、オンプレミスソフトウェア、クラウドベースのサービスとしてのソフトウェア(SaaS)ソリューションなど、さまざまな形態で導入できます。
メールサーバー設定
多くのメールサーバーは、顧客やベンダーからのメールを見逃さないよう、不審なメールをより寛容に配信する設定がデフォルトになっています。しかし、フィッシング攻撃が相次ぐ状況を踏まえ、組織はメールサーバーの設定をより厳格に調整したほうがよい場合があります。たとえば、メールがメール認証チェック(SPF、DKIM、DMARC)に失敗した場合、迷惑メールフォルダーに配信したり、「不審」とフラグを付けて受信トレイに配信したりするのではなく、単純に破棄します。
セキュアメールゲートウェイ
セキュアメールゲートウェイソリューションは、メール認証チェック(SPF、DKIM、DMARCを使用)、逆引きDNS、悪意のあるファイルを検出するメールのアクティブスキャン、セキュリティチームが特定のメールを調査するための堅牢な追跡ツールなど、高度なメールフィルタリングと保護機能を提供します。セキュアメールゲートウェイは、オンプレミスやクラウドに導入したり、サービスとして利用したりできます。これらのツールは、社内のメールサーバーだけでなく、Outlook 365やGMailなどのWebベースのサービスも保護できます。
従業員教育
ほとんどのサイバーセキュリティやネットワークセキュリティの取り組みと同様に、従業員教育は、技術的な防御をすり抜ける攻撃への防御策の構築に役立ちます。組織は少なくとも年に1回(可能であればそれ以上の頻度で)、正当なメールとスプーフィングメールを見分けるポイントを従業員に教える時間を設けるべきです。その後、追跡テストを実施し、スプーフィング攻撃の被害に遭う可能性が残っている従業員を確認します。こうすることで、スプーフィングメールが最終的に受信トレイに届いた場合でも、チーム全員が適切に対応できるようになります。
結論:進化を続けるメールスプーフィングの脅威に先手を打つ
組織が社内外のコミュニケーションにメールを使い続ける限り、メールスプーフィングは脅威であり続けます。実際、FBIのIC3によると、メールスプーフィングによる被害額は2020年だけで2億1600万米ドルを超えています。2020 Internet Crime Reportただし、スプーフィングメールの手口は日々変化する可能性がある一方、利用可能なソリューションを導入することで、スプーフィングメールを受信するリスクを大幅に低減し、組織のブランドがスプーフィングメール攻撃に悪用されるのを防ぐことができます。
この記事は、Kaiti Nortonが2021年7月13日に初稿を執筆・公開し、Chad Kimeが2023年5月23日に更新しました。