

















パッチ管理とは、ソフトウェア更新を継続的にリリースして展開するプロセスであり、主にセキュリティや機能上の問題を解決するために行われます。ただし、パッチ管理を適切に実施するには、詳細かつ再現可能なプロセスが必要です。
効率的なパッチ管理プロセスを確立することは、システムの安全性と安定性を維持するうえで不可欠です。パッチには、ハッカーに悪用される可能性のある脆弱性に対処するもの、ソフトウェアの障害や欠陥を修正するバグ修正、ユーザー体験を向上させる機能強化が含まれます。これらのパッチや更新をインストールすることで、ソフトウェアとファームウェアを安全で信頼性の高い、最新の改善が反映された状態に保てます。
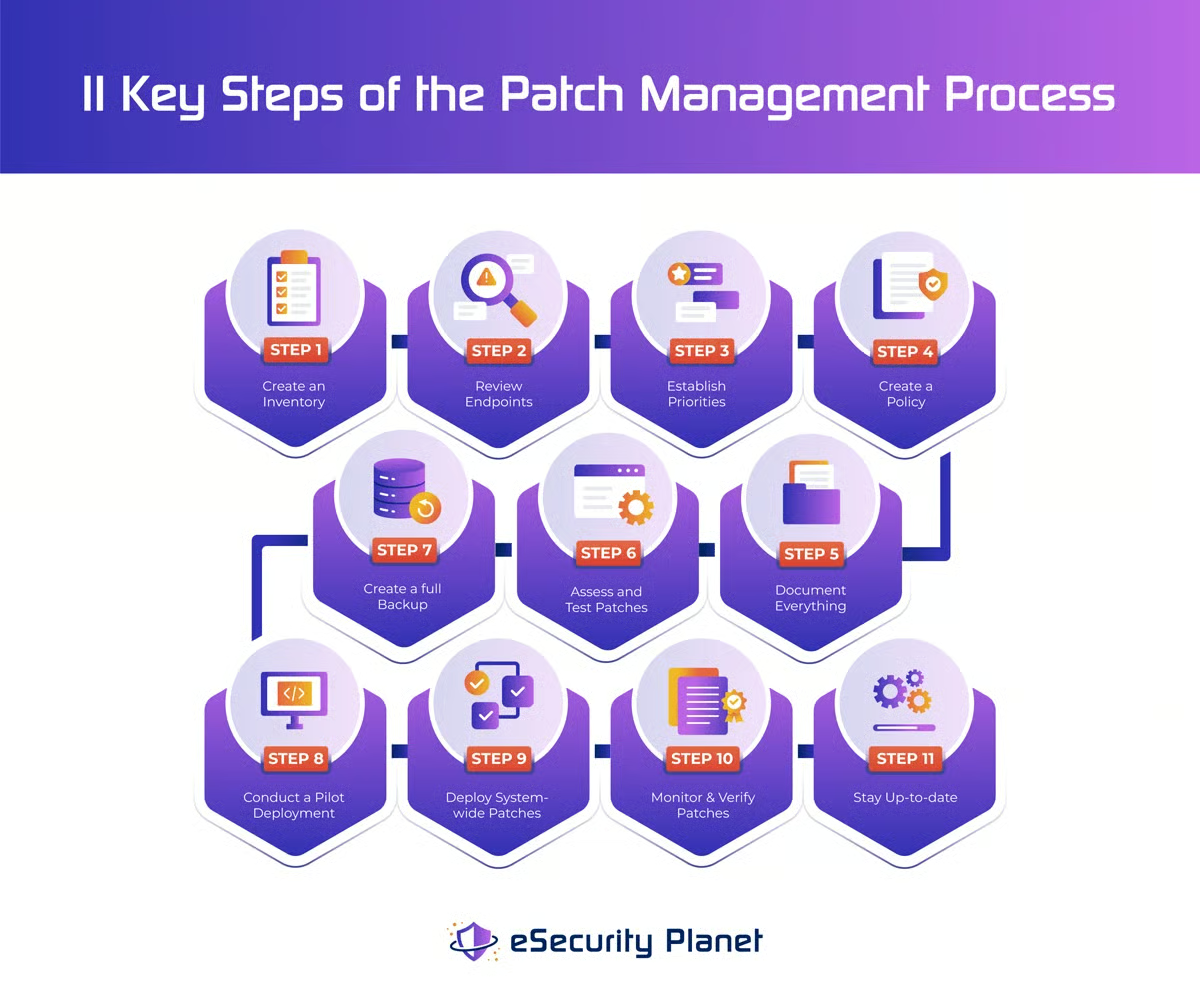
パッチ管理プロセスをステップごとに解説するこのガイドは、脆弱性への対応を先取りし、サイバーリスクを低減するのに役立ちます。
- ステップ1:インベントリを作成する
- ステップ2:パッチ適用が必要なエンドポイントを確認する
- ステップ3:優先順位を設定する
- ステップ4:パッチ管理ポリシーを作成する
- ステップ5:すべてを文書化する
- ステップ6:パッチを評価・テストする
- ステップ7:完全バックアップを作成する
- ステップ8:パイロット展開を実施する
- ステップ9:システム全体にパッチを展開する
- ステップ10:パッチを監視・検証する
- ステップ11:最新の状態を維持する
- パッチ管理プロセスの目標
- 結論:パッチ管理プロセス
関連記事:パッチ管理ポリシー:手順、メリット、無料テンプレート
ステップ1:すべてのソフトウェアアプリケーションとシステムのインベントリを作成する
最初のステップであるパッチ管理では、組織内のすべてのソフトウェアプログラムとシステムのインベントリを作成します。このインベントリにより、環境の規模と複雑さを包括的に把握でき、パッチ適用プロセス全体を通じてソフトウェアやシステムの見落としを防げます。綿密なインベントリ作成は、どの修正が適用済みで、どの修正が不足している可能性があるかを判断する第一歩です。現在のパッチ適用状況を把握することで、計画の策定にも役立ちます。
組織にとっての課題の1つは、接続されているすべてのものが自社のネットワークに含まれているとは限らず、すべてを把握できていないことです。IT資産管理ツールは、監視が必要なすべての資産をチームが特定するための効果的な手段になります。
セキュリティ向けIT資産管理(ITAM)ツールのおすすめをご覧ください。
ステップ2:パッチ適用が必要なエンドポイントを確認する
社内にある、パッチ適用が必要なすべてのエンドポイントを徹底的に調査します。対象には、サーバー、ワークステーション、ノートPCなど、ソフトウェアプログラムを実行するあらゆるデバイスと、それらで動作するソフトウェア、ファームウェア、アプリケーションが含まれます。先ほど作成したインベントリを使用して、パッチ適用が必要なエンドポイントを正確に特定し、完全なカバレッジを確保するとともに、脆弱なシステムを見つけ、パッチ適用の優先順位を付け、見落としをなくし、セキュリティルールへの準拠を確保します。徹底的な評価を行うことで、組織は脆弱性を効果的に監視・軽減し、セキュリティ侵害のリスクを低減し、安全なIT環境を確保できます。
ステップ3:リスクと重要度に基づいて優先順位を設定する
ソフトウェアアプリケーションとシステムを特定したら、重要度と潜在的な攻撃経路上の位置に応じて、それぞれに優先順位を付けます。各システムに対する脆弱性の影響を評価し、それに応じてパッチ適用作業の優先順位を決めます。これにより、高リスクの脆弱性と重要なシステムに必要な対応を確実に行えます。
資産の重要度は、脆弱性の深刻度と同じくらい重要です。顧客データベースに存在するCVEスコアの低い脆弱性も、資産の価値を考慮すると、より緊急性の高い問題になる可能性があります。
ステップ4:パッチ管理ポリシーを作成する
パッチ管理ポリシーの作成は、一貫性のある統一されたパッチ適用手順を確立するために不可欠です。パッチ管理ポリシーには、すべてのシステムとソフトウェアに重要度の順にパッチを適用し、更新するというITの基本要件を明文化します。また、実行・報告可能な明確なプロセス、テストと検証が可能な事前定義済みの基準、パッチ適用とアップグレードの要件を定めるルールも示します。組織のパッチ管理手法、ガイドライン、役割と責任をポリシーに明記する必要があります。
関連記事:パッチ管理ポリシー:手順、メリット、無料テンプレート
ステップ5:パッチ適用の前後に文書を作成する
パッチ管理プロセス全体を通じて、詳細な記録を残します。パッチ適用前のシステムの状態として、バージョン、設定、脆弱性などを記録します。パッチ適用後に行った変更として、展開したパッチとシステムへの影響を記録します。これは、システムの状態、展開したパッチ、その影響を追跡するうえで重要です。トラブルシューティング、コンプライアンス、監査、レポート作成にも役立ちます。パッチ管理プロセスを徹底的に文書化することで、組織はパッチの有効性を評価し、問題を解決し、セキュリティ要件への準拠を証明する能力を高められます。
ステップ6:パッチを評価・テストする
システムとアプリケーションを効率的に運用するため、パッチは本番システムに展開する前に評価・テストする必要があります。管理されたテスト環境で、パッチがシステムやアプリケーションに与える影響を評価します。この手順により、パッチ適用によって生じる可能性のある競合、非互換性、悪影響を検出できます。徹底的なテストによって、本番環境を中断するリスクを低減できます。包括的な評価を実施し、競合や互換性の問題を見つけ、リスクを排除することで、業務の中断を防ぎ、システムの信頼性を維持し、ITインフラの完全性を保護できます。
ステップ7:完全バックアップを作成する
修正を適用する前に、重要なシステムとデータの完全なバックアップを作成します。このバックアップは、パッチ適用中に問題が発生した場合の安全網になります。障害が発生した場合は、バックアップを使ってシステムを以前の状態に復元できます。
パッチを配布する前に完全バックアップを実行することは、重要な予防策です。リスクを低減し、システムの復旧を容易にし、データを保護し、ロールバックの選択肢を確保するとともに、信頼性を高めます。この段階をパッチ管理プロセスに組み込むことで、組織はより安全で容易なパッチ適用を実現し、発生する可能性のある問題の影響を抑えられます。
多くのパッチ管理ツールにはロールバック機能が搭載されています。
ステップ8:パイロットパッチ展開を実施する
広範囲に問題が発生する可能性を抑えるため、事業全体に展開する前に、限定的な規模でパッチをテストするのが最善です。代表的なシステムのサンプルにパッチを適用し、結果を注意深く監視して、発生する可能性のある問題を解決します。この段階は、潜在的な問題の特定と展開手順の改善に役立ちます。代表的なパッチを組織全体に配布する前に試験展開することは、リスクを積極的に最小化し、展開プロセスを改善する戦略です。潜在的な問題を特定して互換性を確保し、更新の有効性に対する信頼を高められます。
ステップ9:システム全体にパッチを展開する
ここで、テストしたパッチを組織内の適切なエンドポイント全体に展開します。パッチの評価、テスト、検証が完了したら、次のステップは適切なソースからパッチをダウンロードし、定められた優先順位とパッチ配布の指定期間に基づいて展開することです。ここでもパッチ管理ツールが役立ちます。
IT環境の完全性を確保するには、この段階を通じて注意を払い、展開プロセスを継続的に監視し、問題があればできるだけ頻繁かつ迅速に修正することが重要です。
ステップ10:パッチ更新を監視し、問題を修正する
パッチ管理プロセスの有効性を維持するには、パッチ更新の検証と監視が不可欠です。これにより、パッチが正常にインストールされたことを確認し、システムの動作を保証し、ポリシーへの準拠を評価し、適用が必要な新しいパッチを見つけ、一貫したパッチ適用スケジュールを維持できます。修正をインストールした後は、パッチ適用手順を監視・評価して、その成功度を測定します。パッチが適切に展開され、システムが意図どおりに動作し、組織のパッチ管理基準が守られていることを確認することが重要です。
組織は、パッチ管理ソリューションを使用してプロセスを自動化・効率化し、パッチ更新を効率的に監視できます。これらのソリューションは、さまざまなシステムのパッチ適用状況を可視化し、インストール済みのパッチを追跡するとともに、潜在的な問題や不足を見つけられるようにします。
システム管理・監視ツールは、パッチ適用プロセスの追跡と、配信されたパッチの完全性の確保に役立ちます。パッチの失敗や問題があれば、できるだけ早く調査して修正します。失敗の根本原因を特定し、解決策を考案します。問題を解決し、システムの安全性を保護するには、再テスト、デバッグ、代替パッチのインストールが必要になる場合があります。脆弱性をパッチで修正または完全に軽減できない場合は、セキュリティ制御によって対象資産の保護を強化できます。このプロセスは一般に仮想パッチ適用と呼ばれます。
ステップ11:最新のパッチで最新状態を維持する
システムやデバイスに関する最新の脆弱性とパッチの情報を常に把握し、パッチ管理ソフトウェアも最新の状態に更新してください。最新の脆弱性と更新を把握することで、既知の脆弱性に対抗するための最善のセキュリティ対策をシステムに適用できます。
こうした変更は、システムの動作と安定性も向上させます。ソフトウェアを更新することで、新しいテクノロジーとの互換性を維持し、ソフトウェアの競合やパフォーマンス問題の可能性を低減できます。パッチ管理リソース、セキュリティ情報、脆弱性データベースを定期的に確認し、システムに関連する新しい修正を把握してください。ここでも、パッチ管理と脆弱性管理ツールは、問題を代わりに特定してくれるため役立ちます。
このステップにより、パッチ管理に対して先を見越したアプローチを維持し、新たに発生するリスクに迅速に対応できます。最新の脆弱性とパッチを把握しておくことで、新たに特定された脆弱性やセキュリティリスクに迅速に対処しながら、コンプライアンス要件を満たし、業界標準を遵守できます。
関連記事:パッチ管理と脆弱性管理の違いとは?
パッチ管理プロセスの目標
組織は、パッチ管理の取り組みをこれらの目標に沿わせることで、強力かつ先を見越したパッチ適用戦略を構築できます。これにより、ソフトウェアアプリケーションとシステムの安全性、安定性、最適なパフォーマンスを確保しやすくなります。
- 予測可能性とパッチ適用のルーティンを確立するパッチ管理に体系的に取り組むには、定期的なパッチ適用スケジュールを設定し、ポリシーと手順に従い、記録を維持することから始めます。パッチ適用作業が予測可能であれば、企業はその実施を予測・計画でき、効果的かつ一貫して実行できます。
- ITチームが緊急の脆弱性に対応できるようにする必要に応じて、パッチ管理プロトコルはITチームに緊急対応能力を付与する必要があります。これにはセキュリティ上の緊急事態だけでなく、パッチによって予期せぬ問題や中断が発生した場合にロールバックできる機能も含まれます。
- システム全体の安全性、完全性、信頼性を高める効果的なパッチ管理プロセスは、システムの安全性、完全性、信頼性を高めます。システムの信頼性と最適なパフォーマンスを確保し、攻撃や障害を受けにくくします。ソフトウェアプログラムとシステムを最新のアップグレードで更新することで、組織は全体的なセキュリティ体制を強化し、機密データを保護し、顧客や関係者からの信頼を維持できます。
- アプリケーションとシステム間の互換性を確保するパッチ管理により、ソフトウェアプログラムとシステムが組織のITインフラと互換性を持つようにします。プログラムのバージョンや依存関係の変化によって生じる可能性のある互換性問題を解決するため、更新やパッチが行われることは少なくありません。こうした更新をインストールすることで、組織は適応性と一貫性のあるITインフラを維持し、将来的な競合や問題を低減できます。
- パッチの状態を完全に可視化する社内全体のパッチ状況を完全に把握することは、パッチ管理の重要な目標です。これには、パッチ適用済みのシステム、未適用のシステム、発生した問題や例外を把握することが含まれます。可視性があれば、企業はコンプライアンスを監視し、不足を特定し、すべてのシステムを最新に保つために必要な措置を講じられます。
- システムの安定性とパフォーマンスを向上させるパッチは、ソフトウェアのエラーや問題を修正することで、システムの安定性とパフォーマンスを高める重要な役割を果たします。バグが原因で、アプリケーションやシステムに予期せぬ動作、クラッシュ、パフォーマンス問題が発生することがあります。パッチによってバグ修正を適用すれば、組織はこうした問題を解決し、ソフトウェアを意図どおりに動作させ、より信頼性と安定性の高いコンピューティング環境を構築できます。
- 潜在的な脅威からシステムを保護するソフトウェアプログラムやシステムのセキュリティ上の欠陥を修正することは、パッチ管理の主な目標の1つです。組織は更新を速やかに適用することで、セキュリティ上の欠陥に対処し、不正アクセス、データ侵害、マルウェア攻撃などの脅威からシステムを保護できます。機密情報の完全性と機密性を維持するには、セキュリティリスクを最小限に抑える必要があります。
- ソフトウェアの問題によるダウンタイムと中断を低減する組織は、先を見越したパッチ管理を実践することで、ダウンタイムを最小化し、セキュリティリスクの可能性を低減できます。未対処のソフトウェアバグや脆弱性は、システムクラッシュや予期せぬダウンタイムを引き起こす可能性があります。更新を速やかに適用し、事業継続性を維持して生産性の損失を抑えることで、ソフトウェアに関連する中断の可能性を最小化できます。体系的なパッチ適用は、重大な問題の発生を防ぎ、高額なロールバックやシステム復元の必要性を減らします。その結果、業務の効率が高まり、エンドユーザーや消費者の不利益な体験も軽減されます。
結論:パッチ管理プロセス
パッチ管理プロセスは、効率的で安全かつ信頼性の高いIT環境を維持するうえで不可欠です。パッチ管理プロセスの11の重要なステップに従うことで、組織はパッチを効率的に管理し、脆弱性を低減し、潜在的なサイバー脅威からシステムを保護できます。ソフトウェアアプリケーションとシステムの完全性と安全性を効果的に守るには、パッチ管理プロセスを先を見越して体系的に実施する必要があります。
さらに読む:パッチ管理のベストプラクティスと手順。