

















英国の学校を狙ったランサムウェア攻撃で、37台のマシンが暗号化された。攻撃は、それまで分離されていた3つのネットワークに広がり、研究者は、攻撃者が侵入の一部を支援するためにAIを使った可能性を示す兆候を確認した。
Bitdefenderの調査によると、3AMのランサムウェア・アフィリエイトは認証情報を窃取し、特権アカウントを作成したほか、Active Directoryドメイン間に信頼関係を構築してアクセス範囲を広げた。攻撃者はまた、エンドポイントセキュリティー対策を無効化しようとし、ランサムウェアを展開する前にシステム状態のバックアップを削除した。
Bitdefenderの調査から、攻撃者が侵入中にAIを使った可能性を示す証拠が見つかった。AIがどのように攻撃を支援したのかについては未確認の部分が残るものの、今回のインシデントは、攻撃者がAIを活用して、すでに脆弱なシステムを迅速に侵害した最新の例となる。
3AMランサムウェアグループとは何者で、どのように活動しているのか
ThreeAMとも呼ばれる3AM脅威グループは、2023年に登場したランサムウェアグループだ。同グループは、ある攻撃者がLockBitランサムウェアを展開することに失敗した後、同グループのマルウェアでマシンの暗号化に成功したことで注目を集めた。
同グループはランサムウェア・アズ・ア・サービス(RaaS)モデルで運営されており、開発者がマルウェアを保守する一方、アフィリエイトが侵入を実行して暗号化プログラムを展開する。2024年1月にIntrinsecの研究者は、3AMとContiサイバー犯罪シンジケート、後にBlackSuitとして知られるようになったRoyalの間で、インフラと運用の重複を確認し、より広範なランサムウェア・エコシステム内のつながりを示唆した。
英国の学校で発生したインシデントについて、Bitdefenderはランサムウェアの暗号化プログラムやその他の攻撃の特徴を分析した結果、3AMのアフィリエイトによる侵入だと判断した。
今回の攻撃はどのように展開したのか
AIは3AMグループが主に知られている活動の一部ではないが、攻撃者にとって不可欠なツールとなっており、今回の作戦では3AMのアフィリエイトがAIを使った疑いが持たれている。
Bitdefenderの報告書によると、攻撃は2026年9月10日から19日にかけて発生した。アフィリエイトがどのようにアクセスを得たのかは、依然として不明だ。
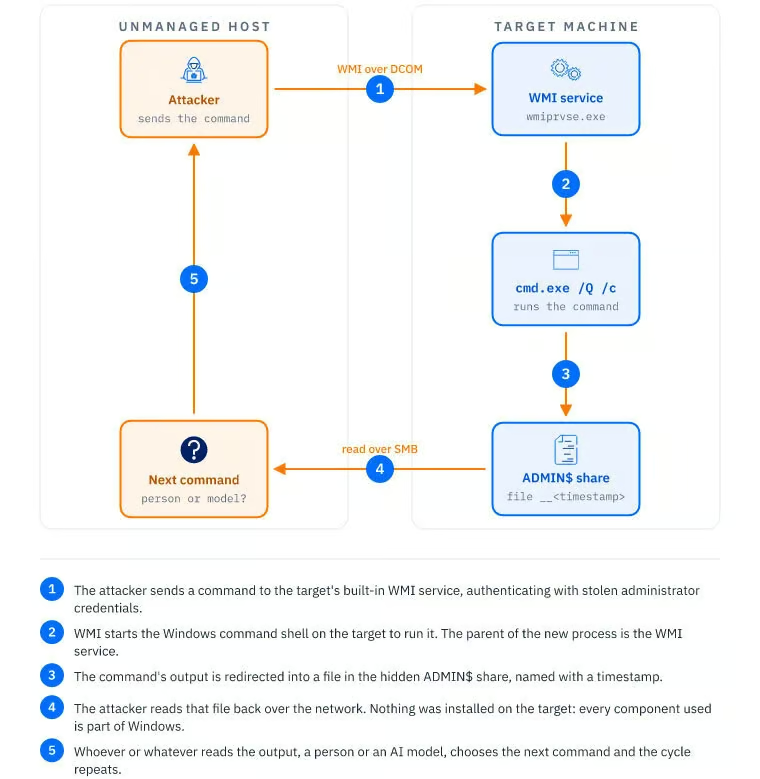
アクセスを得た後、研究者は、アフィリエイトが改変したPowerShellスクリプトを使って保存された認証情報を抽出したことを確認した。さらに、保存されたパスワードを含むChromeのデータベースをコピーし、LSASSメモリーを標的にして追加の認証データを取得したほか、2つのバックドア管理者アカウントを作成し、学校のネットワークをマッピングした。
アフィリエイトはさらに、財務書類を収集し、それまで分離されていた3つのActive Directoryドメイン間に双方向の信頼関係を構築した。
9月19日、アフィリエイトはSophosとBitdefenderのエンドポイント保護を削除しようとしたが、改ざん防止機能によって阻止された。一方で、Windowsのシステム状態バックアップを削除し、3AMのランサムウェア暗号化プログラムを展開することには成功し、約37台のマシンを暗号化した。
AIが関与した可能性
Bitdefenderの研究者は、侵入中に通常とは異なるコマンド実行パターンを確認した。そこには、約40秒から101秒の間隔を空けて、少し変更したコマンドを繰り返し実行しようとする動きが含まれていた。
研究者は、この挙動がエージェント型AIのループと一致する可能性を指摘した。そこではモデルがコマンドの結果を解釈し、エラーを特定して、修正した指示を生成する。
このシナリオでは、人間の攻撃者が目的を設定し、AIシステムが反復的なコマンドの生成やトラブルシューティングを処理できる。
ただし、今回の調査結果はAIが使われたことを証明するものではない。Bitdefenderは特定のモデルを特定できず、AIツールが侵入にどのように寄与した可能性があるのかも確認できなかった。
この区別が重要なのは、認証情報の窃取、権限昇格、ラテラルムーブメントなど、同じ攻撃手法がAIの支援なしでも実行できるためだ。
AI主導のサイバー攻撃は、防御側に二面的な課題を突きつける
これまで組織は、攻撃者に悪用される前に脆弱性を発見して修正しなければならなかった。AIによってこの競争はさらに厳しくなっており、攻撃者は脆弱性を発見し、エクスプロイトを開発し、より迅速に活動を適応させられる。防御側は、脆弱性を修正するための時間が短くなる一方で、攻撃者はAIを使って確立された侵入手法をより効率的に利用できるという状況にも対処しなければならない。
防御側が攻撃者に後れを取らないためには、セキュリティーアップデートをインストールするだけでは不十分だ。インターネットに公開されているシステムや、実際に悪用されているシステムへのパッチ適用を優先し、多要素認証を徹底するとともに、管理者権限を制限する必要がある。
権限の悪用は、攻撃者が組織内でアクセス範囲を広げるために一貫して用いてきた手法の1つだ。そのため防御側は、すべてのアカウントに最小権限の原則を適用し、従業員アカウントやサービスアカウントに、それぞれの役割に必要なアクセス権だけを与えなければならない。
管理者アカウントは常に高リスクだ。そのため組織は、管理者アカウントを定期的に見直し、不要な権限を削除し、権限昇格を監視して、最初の侵害後に攻撃者がどこまで移動できるかを抑える必要がある。
AIは防御の側面も強化できる。組織はAI支援型のセキュリティーツールを使って、脆弱性を特定し、修正対応の優先順位を付け、疑わしい活動をより迅速に調査できる。
今回の教訓は、AIが一夜にしてランサムウェアを変貌させたということではない。アイデンティティー管理、ネットワークアクセス、復旧計画における既存の弱点が、AIの支援がある場合でもない場合でも、攻撃者に大きな被害をもたらす余地を依然として与えているということだ。
サイバーセキュリティー関連の別のニュースでは、金融テクノロジー企業AbrigoはSageworks融資プラットフォームの大半を復旧させたが、疑わしい活動を受けて同プラットフォームを停止していた。借り手向けサービスは引き続き利用できず、同社はサイバー攻撃やデータ侵害があったことを確認していない。