

















Une attaque par rançongiciel contre une école britannique a chiffré 37 machines. Elle s’est propagée à trois réseaux auparavant distincts, les chercheurs ayant identifié des indices laissant penser que les attaquants pourraient avoir utilisé l’IA pour faciliter certaines étapes de l’intrusion.
Selon une enquête de Bitdefender, un affilié du rançongiciel 3AM a volé des identifiants, créé des comptes privilégiés et établi des relations d’approbation entre des domaines Active Directory afin d’étendre son accès. Les attaquants ont également tenté de désactiver les protections de sécurité des terminaux et supprimé les sauvegardes de l’état du système avant de déployer le rançongiciel.
Une enquête de Bitdefender a révélé des éléments suggérant que l’attaquant pourrait avoir utilisé l’IA pendant l’intrusion. Bien que les détails du rôle joué par l’IA dans l’attaque restent à confirmer, cet incident constitue le dernier exemple en date d’attaquants tirant parti de l’IA pour compromettre rapidement des systèmes déjà vulnérables.
Qu’est-ce que le groupe de rançongiciel 3AM et comment opère-t-il ?
Le groupe de menaces 3AM, également appelé ThreeAM, est un groupe de rançongiciels apparu en 2023. Il a attiré l’attention après qu’un attaquant a réussi à utiliser son logiciel malveillant pour chiffrer une machine après avoir échoué à déployer le rançongiciel LockBit.
Le groupe fonctionne selon un modèle de rançongiciel en tant que service (RaaS), dans lequel les développeurs assurent la maintenance du logiciel malveillant tandis que les affiliés mènent les intrusions et déploient le logiciel de chiffrement. En janvier 2024, des chercheurs d’Intrinsec ont identifié des similitudes entre les infrastructures et les modes opératoires de 3AM, du syndicat cybercriminel Conti et de Royal, ensuite connu sous le nom de BlackSuit, ce qui laisse penser qu’ils sont liés au sein de l’écosystème plus large des rançongiciels.
Dans l’incident touchant l’école britannique, Bitdefender a attribué l’intrusion à un affilié de 3AM après avoir analysé le logiciel de chiffrement du rançongiciel et d’autres caractéristiques de l’attaque.
Déroulement de cette attaque particulière
Bien que l’IA ne fasse pas partie des éléments pour lesquels le groupe 3AM est principalement connu, cette technologie est devenue un outil indispensable pour les attaquants, et les affiliés de 3AM sont soupçonnés de l’avoir utilisée lors de cette opération.
Selon le rapport de Bitdefender, l’attaque s’est produite entre le 10 et le 19 septembre 2026. La manière dont les affiliés ont obtenu l’accès reste inconnue.
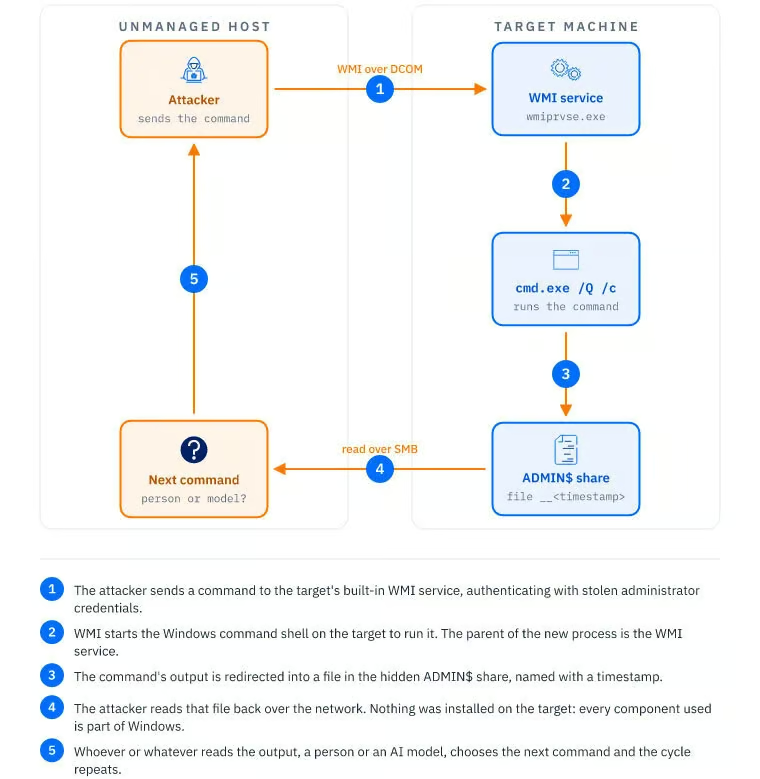
Après avoir obtenu l’accès, les chercheurs ont constaté que les affiliés utilisaient un script PowerShell modifié pour extraire les identifiants stockés. Ils ont également copié une base de données Chrome contenant des mots de passe enregistrés, ciblé la mémoire de LSASS, obtenu d’autres données d’authentification, créé deux comptes administrateur de porte dérobée et cartographié le réseau de l’école.
Les affiliés ont également collecté des documents financiers et établi des relations d’approbation bidirectionnelles entre trois domaines Active Directory auparavant distincts.
Le 19 septembre, les affiliés ont tenté de supprimer les protections des terminaux de Sophos et de Bitdefender, mais les mécanismes de protection contre les altérations les en ont empêchés. Ils ont toutefois pu supprimer les sauvegardes de l’état du système Windows et déployer le logiciel de chiffrement du rançongiciel 3AM, chiffrant avec succès environ 37 machines.
Le rôle possible de l’IA
Les chercheurs de Bitdefender ont identifié des schémas inhabituels d’exécution de commandes pendant l’intrusion, notamment des tentatives répétées d’exécuter des commandes légèrement modifiées à des intervalles compris entre environ 40 et 101 secondes.
Les chercheurs ont estimé que ce comportement pourrait être compatible avec une boucle d’IA agentique, dans laquelle un modèle interprète les résultats des commandes, identifie les erreurs et génère des instructions révisées.
Dans ce scénario, un attaquant humain pourrait définir les objectifs tandis qu’un système d’IA se chargerait de générer les commandes répétitives et de résoudre les problèmes.
Toutefois, ces résultats n’établissent pas que l’IA a été utilisée. Bitdefender n’a pas pu identifier de modèle précis ni confirmer la manière dont les outils d’IA auraient pu contribuer à l’intrusion.
Cette distinction est importante, car les mêmes techniques d’attaque, notamment le vol d’identifiants, l’élévation de privilèges et les déplacements latéraux, peuvent également être mises en œuvre sans l’aide de l’IA.
Les cyberattaques pilotées par l’IA posent un défi à double tranchant pour les défenseurs
Auparavant, les organisations devaient trouver et corriger les vulnérabilités avant que les attaquants ne puissent les exploiter. L’IA rend cette course plus difficile en aidant les attaquants à découvrir les faiblesses, à développer des exploits et à adapter plus rapidement leurs opérations. Les défenseurs doivent désormais composer à la fois avec une fenêtre de plus en plus réduite pour corriger les vulnérabilités et avec des attaquants qui peuvent utiliser l’IA pour rendre les techniques d’intrusion établies plus efficaces.
Pour les défenseurs, rester au niveau exige davantage que l’installation de mises à jour de sécurité. Ils doivent donner la priorité à la correction des systèmes exposés à Internet et activement exploités, imposer l’authentification multifacteur et restreindre les privilèges administrateur.
L’abus des autorisations reste l’un des moyens par lesquels les attaquants étendent régulièrement leur accès au sein d’une organisation. Les défenseurs doivent donc appliquer le principe du moindre privilège à chaque compte, en veillant à ce que les employés et les comptes de service ne disposent que des accès nécessaires à leurs fonctions.
Les comptes administrateur présentent toujours un risque élevé ; les organisations doivent donc les examiner régulièrement, supprimer les autorisations inutiles et surveiller les élévations de privilèges afin de limiter la progression des attaquants après une compromission initiale.
L’IA peut aussi renforcer le volet défensif de cette équation. Les organisations peuvent utiliser des outils de sécurité assistés par l’IA pour identifier les vulnérabilités, hiérarchiser les mesures correctives et enquêter plus rapidement sur les activités suspectes.
La leçon à retenir n’est pas que l’IA a transformé les rançongiciels du jour au lendemain. C’est que des faiblesses persistantes dans la gestion des identités, l’accès au réseau et la planification de la reprise peuvent encore permettre aux attaquants de causer des dégâts considérables, avec ou sans l’aide de l’IA.
Dans l’actualité de la cybersécurité, le fournisseur de technologies financières Abrigo a rétabli la majeure partie de sa plateforme de prêts Sageworks après l’avoir arrêtée en raison d’une activité suspecte, bien que les services destinés aux emprunteurs soient restés indisponibles et que l’entreprise n’ait pas confirmé l’existence d’une cyberattaque ou d’une fuite de données.