

















Bei einem Ransomware-Angriff auf eine Schule im Vereinigten Königreich wurden 37 Geräte verschlüsselt. Der Angriff breitete sich über drei zuvor getrennte Netzwerke aus. Forscher fanden Anzeichen dafür, dass die Angreifer möglicherweise KI eingesetzt hatten, um Teile des Eindringens zu unterstützen.
Laut einer Untersuchung von Bitdefender stahl ein 3AM-Ransomware-Partner Zugangsdaten, erstellte privilegierte Konten und richtete Vertrauensbeziehungen zwischen Active-Directory-Domänen ein, um seinen Zugriff auszuweiten. Die Angreifer versuchten außerdem, den Endpunktschutz zu deaktivieren, und löschten Sicherungen des Systemstatus, bevor sie die Ransomware einsetzten.
Eine Untersuchung von Bitdefenderergab Hinweise darauf, dass der Angreifer während des Eindringens möglicherweise KI eingesetzt hatte. Obwohl noch unbestätigt ist, wie genau die KI den Angriff unterstützte, ist der Vorfall das jüngste Beispiel dafür, dass Angreifer KI nutzen, um bereits anfällige Systeme schnell zu kompromittieren.
Was ist die 3AM-Ransomware-Gruppe und wie geht sie vor?
Die auch als ThreeAM bekannte Bedrohungsgruppe 3AM ist eine Ransomware-Gruppe, die 2023 in Erscheinung trat. Die Gruppe erregte Aufmerksamkeit, nachdem ein Angreifer seine Malware erfolgreich zur Verschlüsselung eines Geräts eingesetzt hatte, nachdem es ihm nicht gelungen war, die LockBit-Ransomware einzusetzen.
Die Gruppe arbeitet nach dem Modell Ransomware-as-a-Service (RaaS), bei dem Entwickler die Malware pflegen, während Partner in Systeme eindringen und den Verschlüsseler einsetzen. Im Januar 2024 identifizierten Forscher von Intrinsec Überschneidungen bei Infrastruktur und Vorgehensweise zwischen 3AM, dem Cybercrime-Syndikat Conti und Royal, später bekannt als BlackSuit. Dies deutet auf Verbindungen innerhalb des größeren Ransomware-Ökosystems hin.
Im Vorfall an der Schule im Vereinigten Königreich schrieb Bitdefender das Eindringen einem 3AM-Partner zu. Grundlage dafür waren die Analyse des Ransomware-Verschlüsselers und weitere Merkmale des Angriffs.
Wie sich dieser konkrete Angriff abspielte
Obwohl KI nicht zu den Hauptmerkmalen gehört, für die die 3AM-Gruppe bekannt ist, ist die Technologie für Angreifer zu einem unverzichtbaren Werkzeug geworden. Es besteht der Verdacht, dass 3AM-Partner sie bei diesem Vorgang eingesetzt haben.
Laut dem Bericht von Bitdefender ereignete sich der Angriff zwischen dem 10. und 19. September 2026. Wie die Partner Zugriff erlangten, ist weiterhin unbekannt.
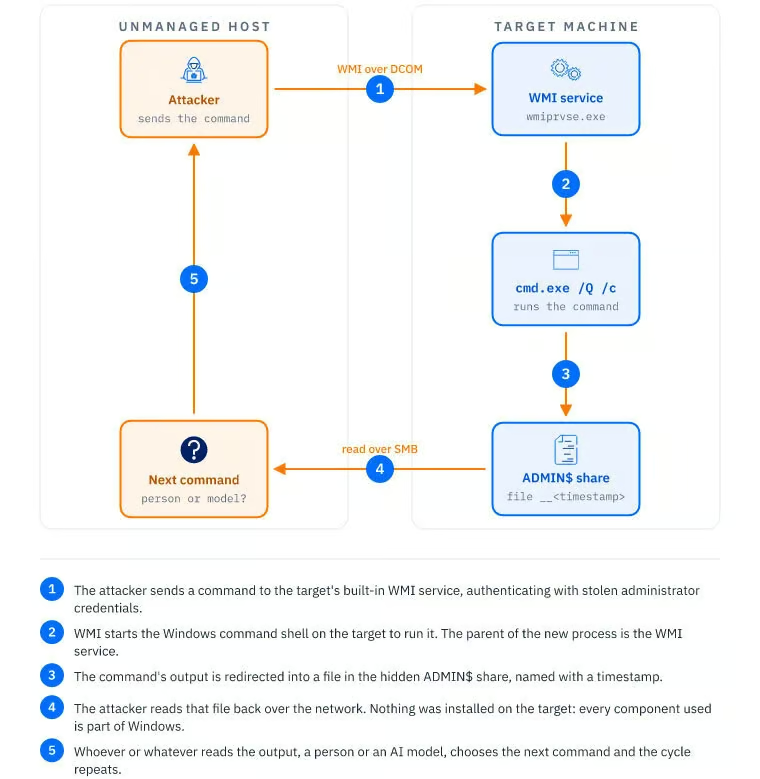
Nachdem sie Zugriff erlangt hatten, stellten die Forscher fest, dass die Partner ein modifiziertes PowerShell-Skript verwendeten, um gespeicherte Zugangsdaten auszulesen. Sie kopierten außerdem eine Chrome-Datenbank mit gespeicherten Passwörtern, zielten auf den LSASS-Speicher, erlangten zusätzliche Authentifizierungsdaten, erstellten zwei Administrator-Backdoor-Konten und kartierten das Netzwerk der Schule.
Die Partner sammelten außerdem Finanzdokumente und richteten bidirektionale Vertrauensbeziehungen zwischen drei zuvor getrennten Active-Directory-Domänen ein.
Am 19. September versuchten die Partner, den Sophos- und Bitdefender-Endpunktschutz zu entfernen, wurden jedoch durch einen Manipulationsschutz blockiert. Sie konnten Sicherungen des Windows-Systemstatus löschen und den 3AM-Ransomware-Verschlüsseler einsetzen, der erfolgreich etwa 37 Geräte verschlüsselte.
Welche Rolle KI gespielt haben könnte
Die Bitdefender-Forscher stellten während des Eindringens ungewöhnliche Muster bei der Befehlsausführung fest, darunter wiederholte Versuche, leicht veränderte Befehle in Abständen von etwa 40 bis 101 Sekunden auszuführen.
Die Forscher vermuteten, dass dieses Verhalten mit einer agentischen KI-Schleife vereinbar sein könnte, bei der ein Modell Befehlsergebnisse interpretiert, Fehler erkennt und überarbeitete Anweisungen erstellt.
In diesem Szenario könnte ein menschlicher Angreifer die Ziele vorgeben, während ein KI-System die wiederholte Erstellung von Befehlen und die Fehlerbehebung übernimmt.
Die Erkenntnisse belegen jedoch nicht, dass KI eingesetzt wurde. Bitdefender konnte weder ein bestimmtes Modell identifizieren noch bestätigen, wie KI-Werkzeuge zu dem Eindringen beigetragen haben könnten.
Diese Unterscheidung ist wichtig, da dieselben Angriffstechniken – darunter der Diebstahl von Zugangsdaten, die Rechteausweitung und die laterale Bewegung – auch ohne Unterstützung durch KI ausgeführt werden können.
KI-gestützte Cyberangriffe stellen Verteidiger vor eine Herausforderung mit zwei Seiten
Bisher mussten Organisationen Schwachstellen finden und schließen, bevor Angreifer sie ausnutzen konnten. KI erschwert diesen Wettlauf, indem sie Angreifern hilft, Schwachstellen zu entdecken, Exploits zu entwickeln und ihre Vorgehensweise schneller anzupassen. Verteidiger müssen sich nun sowohl mit einem schrumpfenden Zeitfenster zur Behebung von Schwachstellen als auch mit Angreifern auseinandersetzen, die mithilfe von KI etablierte Angriffstechniken effizienter machen können.
Für Verteidiger erfordert es mehr, Schritt zu halten, als nur Sicherheitsupdates zu installieren. Sie sollten internetseitig erreichbare und aktiv ausgenutzte Systeme vorrangig patchen, eine Multifaktor-Authentifizierung durchsetzen und Administratorrechte beschränken.
Der Missbrauch von Berechtigungen gehört weiterhin zu den Methoden, mit denen Angreifer ihren Zugriff auf eine Organisation konsequent ausweiten. Daher sollten Verteidiger auf jedes Konto das Prinzip der geringsten Privilegien anwenden und sicherstellen, dass Mitarbeiter- und Dienstkonten nur den für ihre Aufgaben erforderlichen Zugriff haben.
Administratorkonten sind immer mit einem hohen Risiko verbunden. Daher müssen Organisationen sie regelmäßig überprüfen, unnötige Berechtigungen entfernen und die Rechteausweitung überwachen, um den Aktionsradius der Angreifer nach einer anfänglichen Kompromittierung zu begrenzen.
KI kann auch die defensive Seite dieser Gleichung stärken. Organisationen können KI-gestützte Sicherheitswerkzeuge einsetzen, um Schwachstellen zu erkennen, die Behebung zu priorisieren und verdächtige Aktivitäten schneller zu untersuchen.
Die Lehre ist nicht, dass KI Ransomware über Nacht grundlegend verändert hat. Vielmehr können etablierte Schwachstellen im Identitätsmanagement, beim Netzwerkzugriff und in der Wiederherstellungsplanung Angreifern nach wie vor ermöglichen, erheblichen Schaden anzurichten – mit oder ohne Unterstützung durch KI.
Weitere Nachrichten aus der Cybersicherheit:Der Finanztechnologieanbieter Abrigo hat den Großteil seiner Sageworks-Kreditplattform wiederhergestelltnachdem er sie wegen verdächtiger Aktivitäten abgeschaltet hatte. Dienste für Kreditnehmer blieben jedoch nicht verfügbar, und das Unternehmen hat weder einen Cyberangriff noch eine Datenschutzverletzung bestätigt.