

















昨年、ゼロデイ攻撃で積極的に悪用された脆弱性には、企業向けIT、ネットワーク、セキュリティ製品のものも含まれていたと、Mandiantの最新レポートは指摘している。
Mandiantは55件のゼロデイ脆弱性を追跡した。これらは2022年に積極的に悪用されたものだ。これは2021年に悪用された81件を下回るものの、それ以前のどの年よりもはるかに多い。今後も、ゼロデイ攻撃の悪用は増加傾向が続くとMandiantは予測している。
「2020年にゼロデイの件数が減少し、その後2021年に4倍に増加した背景には、いくつかの要因があった可能性がある」と、研究者のJames Sadowski氏とCasey Charrier氏は記した。「2020年のパンデミック関連の混乱により、ベンダーによる報告や情報開示のワークフローが中断された可能性があるほか、防御側が悪用活動を検知する能力が低下し、攻撃者が最も重要なケース以外では新たなエクスプロイトを温存するようになった可能性もある」
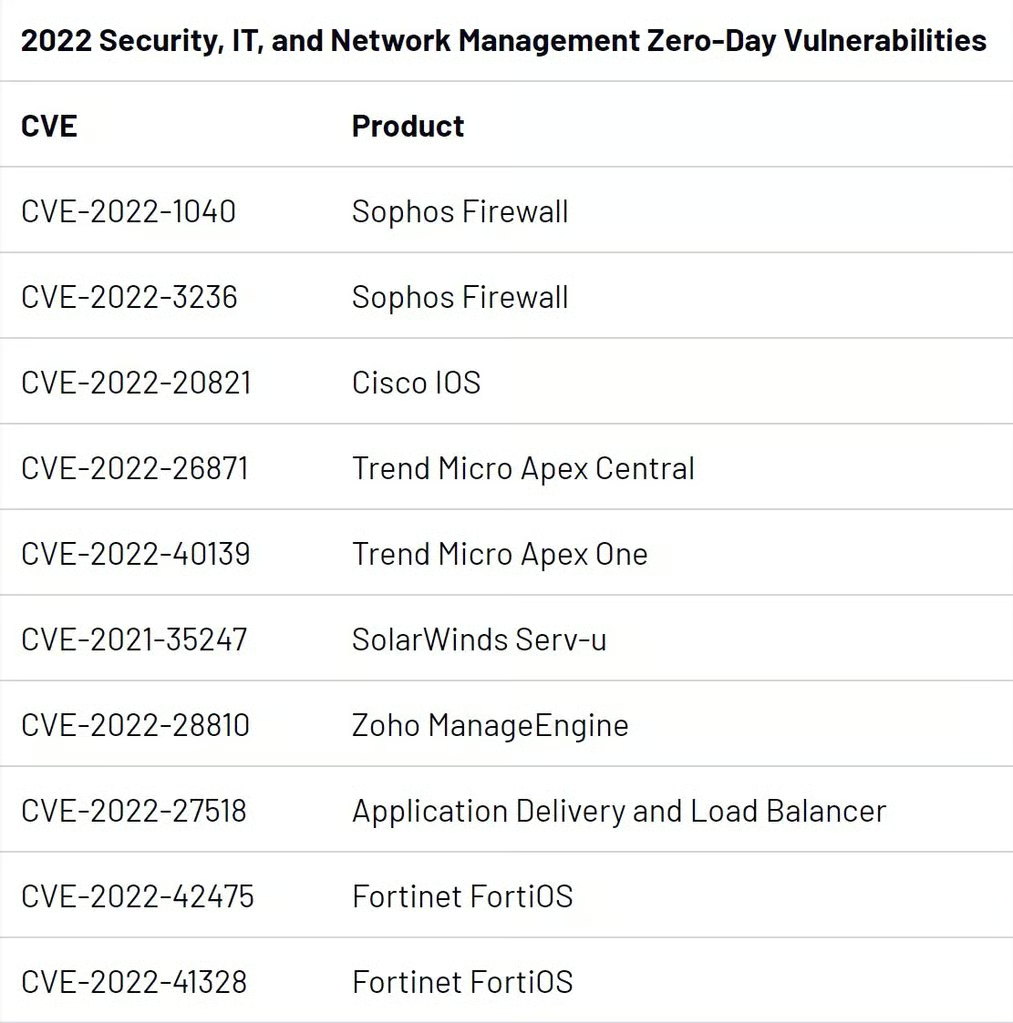
レポートによると、最も多く悪用された製品はOS(ゼロデイ19件)で、ブラウザー(同11件)、セキュリティ、IT、ネットワーク管理製品(同10件)が続いた。
国家支援型攻撃が大半を占める
Mandiantは、ゼロデイ攻撃16件について動機を特定した。その4分の1は金銭目的で、そのうち3件はランサムウェア活動に関連していた。全体として、金銭目的のゼロデイ攻撃が占める割合は2022年に減少した。
明確な動機が判明した16件のうち、はるかに多くを占めたのは国家支援型の攻撃だった。2022年に追跡されたゼロデイのうち13件は、サイバースパイ活動を行うグループに利用されたとみられる。その少なくとも半数は中国の国家支援型グループに関連しており、2件は北朝鮮の攻撃者によって悪用されたとみられる。
「2022年には、複数のグループの関与、広範な標的設定、企業ネットワークおよびセキュリティ機器への注力により、特に注目すべきキャンペーンが3件あった。複数のグループがCVE-2022-30190を2022年初頭に悪用したほか、2022年にはFortiOSの脆弱性CVE-2022-42475およびCVE-2022-41328が悪用された」と、研究者らは指摘した。
こちらもお読みください:ネットワーク保護:ネットワークを安全にする方法
Follinaを利用した国家支援型キャンペーン
CVE-2022-30190、別名Follinaは、Microsoft Diagnostics Tool(MDST)の脆弱性である。被害者を誘導してWord文書を開かせることで悪用され、攻撃者による任意のコード実行を可能にする。
「3つの異なる地域にある公的機関および民間組織を標的とした活動を支援するため、少なくとも3つの別個の活動セットがFollinaをゼロデイとして悪用していることを確認した」と、研究者らは記した。「複数の別個のキャンペーンが存在することは、このゼロデイがデジタル補給担当者を介して、複数の中国系とみられるスパイ活動クラスターに配布された可能性を示している」
3つの活動セットには、2022年3月から5月にかけてフィリピン政府を標的としたキャンペーン、2022年4月に南アジアの通信事業者およびビジネスサービスプロバイダーを標的としたキャンペーン、2022年5月にベラルーシとロシアの組織を標的としたキャンペーンが含まれていた。
ファイアウォールとIPS/IDSアプライアンスを標的に
CVE-2022-42475については、FortinetのFortiOS SSL-VPNに存在する脆弱性であり、Mandiantは2022年後半に中国の国家支援型グループがこの脆弱性を悪用していたことを確認した。
「この活動は、インターネットに接続された機器、特にマネージドセキュリティ用途で使われる機器(ファイアウォール、IPS/IDSアプライアンスなど)を悪用するという、中国のパターンを踏襲している」と、研究者らは記した。「この戦術は、十分なリソースを持つ中国系グループにとって、今後も侵入経路として選ばれ続けると予想している」
2022年半ば、MandiantはCVE-2022-41328の悪用を、中国のサイバースパイグループとみられるUNC3886によるものと断定した。「公開状態にあるFortiManagerデバイスへの初期アクセスを得たUNC3886は、FortiOSのディレクトリトラバーサルのゼロデイ脆弱性(CVE-2022-41328)を悪用し、シェルアクセスで許可される通常の範囲を超えてFortiGateファイアウォールのディスクにファイルを書き込んだ」と、研究者らは記した。
企業向けITにおけるゼロデイ脆弱性の悪用は2023年も続いており、Fortra GoAnywhereのゼロデイが先導している。この脆弱性は、Clopランサムウェアグループによる100件を超える攻撃に利用されている。
ゼロデイの商業利用
Mandiantは、商用スパイウェア企業がゼロデイ脆弱性を利用した事例も3件確認した。「一部の著名ベンダーが最近苦境に立たされているにもかかわらず、第三者製マルウェア、特に監視ツールについては、世界中で非常に活発で活気のある市場が続いていると、一定の確信を持って評価している」と、研究者らは記した。
3社、すなわちCandiru、Variston、DSIRFは、それぞれCVE-2022-2294(Google Chromeが標的)、CVE-2022-26485(Firefoxが標的)、CVE-2022-22047(Microsoft Windows Serverが標的)を利用したとみられる。
「DSIRFのゼロデイエクスプロイトは、オーストリア、英国、パナマなどの国々で、法律事務所、銀行、戦略コンサルティング会社を標的とするために利用されたと報じられている」と、研究者らは指摘した。
ネットワークの境界に潜む脆弱性
このレポートは、セキュリティ、ネットワーク、IT管理製品が特に魅力的な標的となる要因をいくつか挙げている。「第一に、これらはインターネットからアクセス可能であり、攻撃者がエクスプロイトを持っていれば、被害者側の操作を必要とせずにネットワークへアクセスできる」と、研究者らは記した。「これにより攻撃者は作戦のタイミングを制御でき、検知される可能性を下げられる」
インターネットに接続されたデバイス上でマルウェアを実行すると、ネットワーク内での横方向の移動も可能になり、コマンドをトンネル経由で送り込み、データを外部へ流出させるためにも利用できる。「この種の製品の多くは、デバイスのOS上でどのプロセスが実行されているかを確認する簡単な仕組みを備えていない点に注意が必要だ」と、研究者らは付け加えた。「これらの製品は通常、ネットワークトラフィックを検査し、異常や悪意ある挙動の兆候を探すことを目的としているが、製品自体は必ずしも本質的に保護されているわけではない」
組織を保護する方法
今後について、レポートはクラウド製品への移行が進んでいることが、将来のゼロデイの傾向に影響を及ぼす可能性があると予測している。クラウドベンダーは顧客向けのパッチを管理・展開できる一方、Mandiantは、一部のクラウドベンダーが過去に自社製品の脆弱性開示を怠ったことがあると指摘している。
それまでの間、Mandiantはリスクを軽減するため、組織に対してパッチ適用を優先するよう促している。
「リスク評価に加え、組織は次の点を分析すべきだ。自組織の地域や業界を標的とする攻撃者の種類、よく使われるマルウェア、悪意ある攻撃者が頻繁に用いる戦術・技術・手順、そして攻撃対象領域を最も広げる組織内の製品である。これらの分析は、リスク軽減に向けたリソース配分の判断材料となる」と、研究者らは助言している。
さらに読む: