

















Schwachstellen in Produkten für Unternehmens-IT, Netzwerke und Sicherheit gehörten laut einem aktuellen Bericht von Mandiant zu denjenigen, die im vergangenen Jahr bei Zero-Day-Angriffen aktiv ausgenutzt wurden.
Mandiant verfolgte 55 Zero-Day-Schwachstellen, die 2022 aktiv ausgenutzt wurden. Das sind weniger als die 81 Zero-Days, die 2021 ausgenutzt wurden, aber deutlich mehr als in jedem früheren Jahr. Mandiant erwartet, dass der Trend zur Ausnutzung von Zero-Days weiter zunehmen wird.
„Mehrere Faktoren könnten dazu beigetragen haben, dass die Zahl der Zero-Days 2020 zurückging und sich 2021 dann vervierfachte“, schrieben die Forscher James Sadowski und Casey Charrier. „Unterbrechungen im Zusammenhang mit der Pandemie haben 2020 möglicherweise die Prozesse zur Meldung und Offenlegung von Schwachstellen bei Anbietern gestört, die Kapazitäten von Verteidigern zur Erkennung von Ausnutzungsaktivitäten reduziert und Angreifer dazu veranlasst, neuartige Exploits nur in den wichtigsten Fällen einzusetzen.“
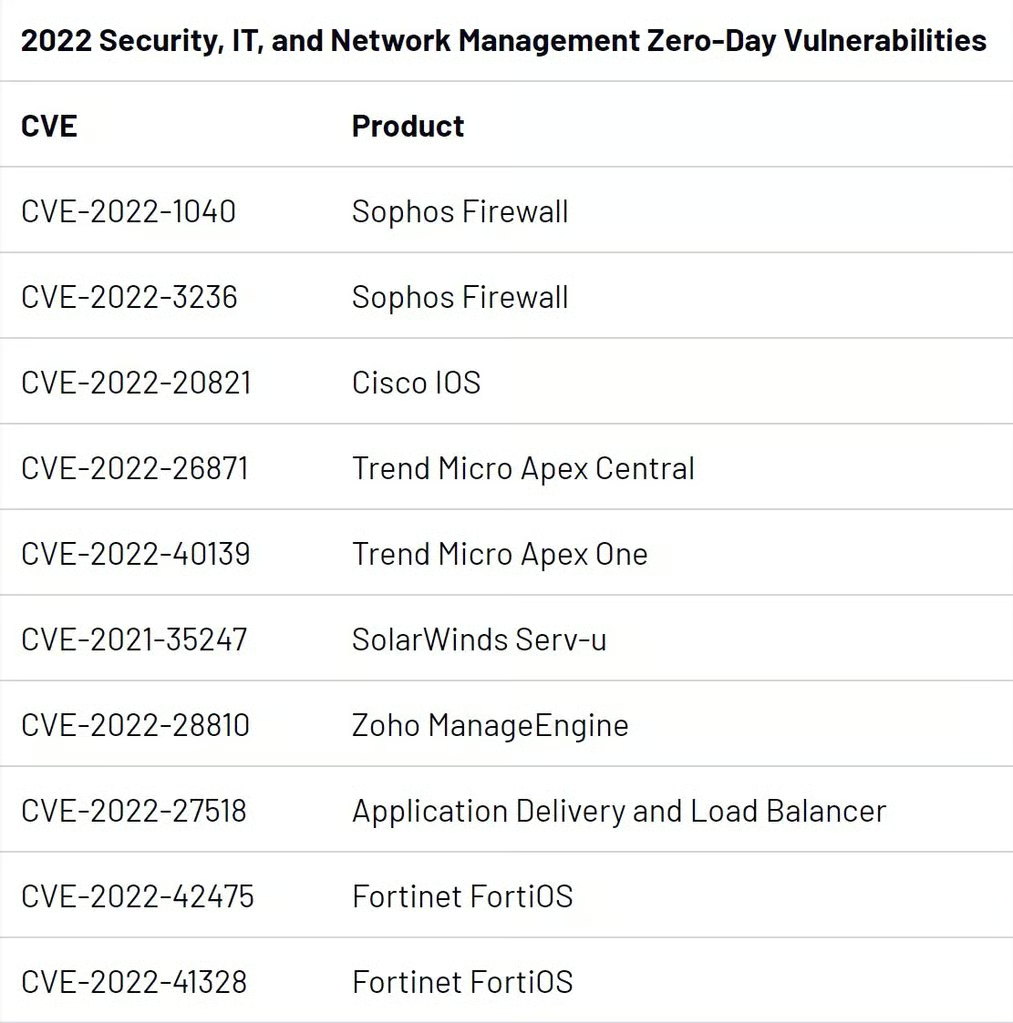
Die am häufigsten ausgenutzten Produkte waren dem Bericht zufolge Betriebssysteme (19 Zero-Days), gefolgt von Browsern (11 Zero-Days) sowie Produkten für Sicherheit, IT und Netzwerkmanagement (10 Zero-Days).
Staatlich unterstützte Angriffe dominieren
Mandiant identifizierte für 16 Fälle von Zero-Day-Ausnutzung ein Motiv. Ein Viertel davon war finanziell motiviert, drei dieser Fälle standen mit Ransomware-Operationen in Verbindung. Insgesamt sank der Anteil finanziell motivierter Zero-Day-Ausnutzung 2022.
Deutlich mehr der 16 Fälle mit eindeutigem Motiv waren staatlich unterstützt – 13 der 2022 verfolgten Zero-Days wurden offenbar von Cyberspionagegruppen eingesetzt. Mindestens die Hälfte davon stand mit staatlich unterstützten chinesischen Gruppen in Verbindung, und zwei wurden offenbar von nordkoreanischen Akteuren ausgenutzt.
„Drei Kampagnen waren 2022 aufgrund der Beteiligung mehrerer Gruppen, der weitreichenden Zielauswahl und des Fokus auf Netzwerk- und Sicherheitsgeräte von Unternehmen besonders bemerkenswert: mehrere Gruppen, die Anfang 2022 CVE-2022-30190 ausnutzten, sowie die Ausnutzung der FortiOS-Schwachstellen CVE-2022-42475 und CVE-2022-41328 im Jahr 2022“, stellten die Forscher fest.
Außerdem lesen: Netzwerkschutz: So sichern Sie ein Netzwerk
Staatlich unterstützte Follina-Kampagnen
CVE-2022-30190, auch bekannt als Follina, ist eine Schwachstelle im Microsoft Diagnostics Tool (MDST), die ausgenutzt wurde, indem Opfer dazu gebracht wurden, Word-Dokumente zu öffnen. Dadurch kann der Angreifer beliebigen Code ausführen.
„Wir beobachteten mindestens drei voneinander unabhängige Aktivitätsgruppen, die Follina als Zero-Day zur Unterstützung von Operationen gegen öffentliche und private Organisationen in drei unterschiedlichen Regionen ausnutzten“, schrieben die Forscher. „Mehrere voneinander unabhängige Kampagnen könnten darauf hindeuten, dass der Zero-Day über einen digitalen Quartiermeister an mehrere mutmaßliche chinesische Spionagecluster verteilt wurde.“
Die drei Aktivitätsgruppen umfassten eine Kampagne gegen die philippinische Regierung zwischen März und Mai 2022, eine Kampagne gegen Telekommunikations- und Geschäftsdienstanbieter in Südasien im April 2022 sowie eine Kampagne gegen Organisationen in Belarus und Russland im Mai 2022.
Firewalls und IPS-/IDS-Appliances im Visier
Im Fall von CVE-2022-42475, einer Schwachstelle in Fortinets FortiOS SSL-VPN, beobachtete Mandiant, wie eine staatlich unterstützte chinesische Gruppe die Schwachstelle Ende 2022 ausnutzte.
„Diese Aktivität setzt Chinas Muster fort, internetseitig erreichbare Geräte auszunutzen, insbesondere solche, die für verwaltete Sicherheitsfunktionen eingesetzt werden (z. B. Firewalls, IPS-/IDS-Appliances usw.)“, schrieben die Forscher. „Wir gehen davon aus, dass diese Taktik für gut ausgestattete chinesische Gruppen weiterhin der bevorzugte Angriffsvektor sein wird.“
Mitte 2022 schrieb Mandiant die Ausnutzung von CVE-2022-41328 der mutmaßlich chinesischen Cyberspionagegruppe UNC3886 zu. „Mit dem anfänglichen Zugriff auf ein öffentlich erreichbares FortiManager-Gerät nutzte UNC3886 eine Zero-Day-Schwachstelle für Verzeichnis-Traversal in FortiOS (CVE-2022-41328) aus, um Dateien außerhalb des normalerweise bei Shell-Zugriff erlaubten Bereichs auf die Festplatten von FortiGate-Firewalls zu schreiben“, schrieben die Forscher.
Die Ausnutzung von Zero-Day-Schwachstellen in Unternehmens-IT setzt sich auch 2023 fort, angeführt von einem Fortra-GoAnywhere-Zero-Day, der hinter mehr als hundert Angriffen der Clop-Ransomware-Gruppe steckt.
Kommerzielle Nutzung von Zero-Days
Mandiant beobachtete außerdem drei Fälle, in denen Anbieter kommerzieller Spionagesoftware Zero-Day-Schwachstellen ausnutzten. „Trotz der jüngsten Schwierigkeiten einiger namhafter Anbieter schätzen wir mit mittlerer Zuversicht, dass es weltweit weiterhin einen sehr aktiven und dynamischen Markt für Malware von Drittanbietern gibt, insbesondere für Überwachungstools“, schrieben die Forscher.
Die drei Unternehmen Candiru, Variston und DSIRF scheinen jeweils CVE-2022-2294 (mit Google Chrome als Ziel), CVE-2022-26485 (mit Firefox als Ziel) und CVE-2022-22047 (mit Microsoft Windows Server als Ziel) ausgenutzt zu haben.
„Der Zero-Day-Exploit von DSIRF wurde Berichten zufolge eingesetzt, um Kanzleien, Banken und strategische Beratungsunternehmen unter anderem in Österreich, dem Vereinigten Königreich und Panama anzugreifen“, merkten die Forscher an.
Schwachstellen am Netzwerkrand
Der Bericht weist auf mehrere Faktoren hin, die Produkte für Sicherheit, Netzwerke und IT-Management zu besonders attraktiven Zielen machen. „Erstens sind sie aus dem Internet erreichbar. Wenn der Angreifer über einen Exploit verfügt, kann er sich Zugang zu einem Netzwerk verschaffen, ohne dass eine Interaktion mit dem Opfer erforderlich ist“, schrieben die Forscher. „Dadurch kann der Angreifer den Zeitpunkt der Operation kontrollieren, und die Wahrscheinlichkeit einer Entdeckung kann sinken.“
Das Ausführen von Malware auf einem mit dem Internet verbundenen Gerät kann außerdem die laterale Bewegung innerhalb des Netzwerks ermöglichen und dazu dienen, Befehle hinein- und Daten herauszutunneln. „Es ist wichtig zu beachten, dass viele Produkte dieser Art keinen einfachen Mechanismus bieten, um anzuzeigen, welche Prozesse auf den Betriebssystemen des Geräts ausgeführt werden“, fügten die Forscher hinzu. „Diese Produkte sind häufig dafür vorgesehen, den Netzwerkverkehr zu überprüfen und nach Anomalien sowie Anzeichen bösartigen Verhaltens zu suchen, sind aber selbst oft nicht grundsätzlich geschützt.“
So schützen Sie Ihr Unternehmen
Mit Blick auf die Zukunft geht der Bericht davon aus, dass die anhaltende Migration zu Cloud-Produkten künftige Trends bei Zero-Days beeinflussen könnte. Cloud-Anbieter können Patches für ihre Kunden verwalten und bereitstellen. Mandiant weist jedoch darauf hin, dass einige Cloud-Anbieter in der Vergangenheit versäumt haben, Schwachstellen in ihren eigenen Produkten offenzulegen.
Bis dahin fordert Mandiant Organisationen auf, dem Patchen Priorität einzuräumen, um Risiken zu mindern.
„Zusätzlich zu Risikobewertungen empfehlen wir Organisationen, Folgendes zu analysieren: die Arten von Akteuren, die auf ihre jeweilige Region oder Branche abzielen, verbreitete Malware, häufige Taktiken, Techniken und Vorgehensweisen bösartiger Akteure sowie die von einer Organisation eingesetzten Produkte, die die größten Angriffsflächen bieten. All dies kann die Ressourcenzuweisung zur Risikominderung unterstützen“, rieten die Forscher.
Weiterführende Lektüre: