

















Les vulnérabilités des produits informatiques, réseau et de sécurité d’entreprise figuraient parmi celles activement exploitées lors d’attaques zero-day l’an dernier, selon un récent rapport de Mandiant.
Mandiant a recensé 55 vulnérabilités zero-day activement exploitées en 2022. C’est moins que les 81 zero-day exploités en 2021, mais bien plus que ceux exploités au cours de toute année précédente. À l’avenir, Mandiant s’attend à ce que la tendance à l’exploitation des zero-day continue de progresser.
« Plusieurs facteurs pourraient avoir contribué à la baisse du nombre de zero-day en 2020, puis à son quadruplement en 2021 », ont écrit. « Les perturbations liées à la pandémie en 2020 ont potentiellement interrompu les processus de signalement et de divulgation des fournisseurs, réduit la capacité des défenseurs à détecter les activités d’exploitation et ont peut-être incité les attaquants à réserver les exploits inédits aux cas les plus importants. »
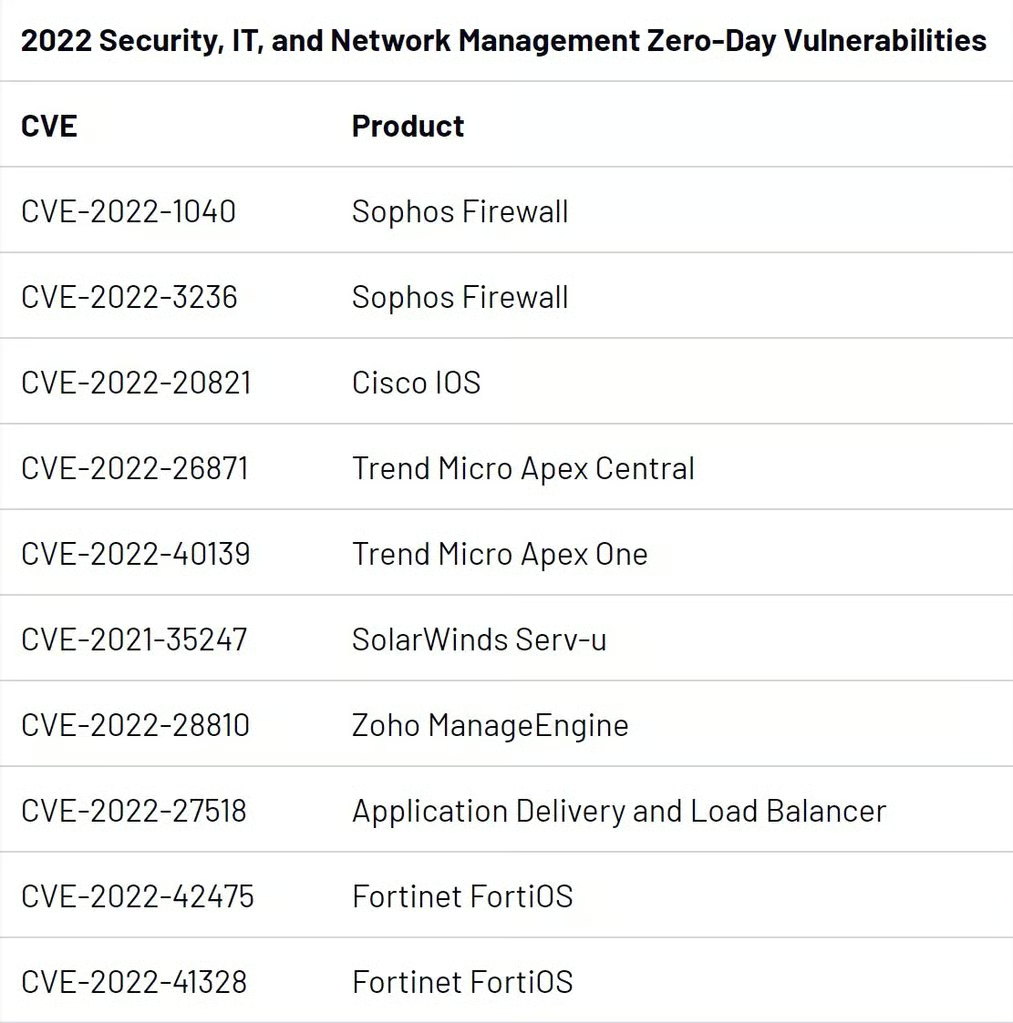
Selon le rapport, les produits les plus exploités étaient les systèmes d’exploitation (19 zero-day), suivis des navigateurs (11 zero-day), puis des produits de sécurité, d’informatique et de gestion des réseaux (10 zero-day).
Les attaques commanditées par des États dominent
Mandiant a identifié un motif dans 16 cas d’exploitation de zero-day. Un quart d’entre eux étaient motivés par des raisons financières, et trois de ces cas étaient liés à des opérations de rançongiciel. Globalement, la proportion d’exploitations de zero-day motivées financièrement a diminué en 2022.
Les 16 cas dont le motif était clairement établi étaient bien plus souvent commandités par des États : 13 des zero-day recensés en 2022 semblent avoir été exploités par des groupes de cyberespionnage. Au moins la moitié d’entre eux étaient liés à des groupes chinois commandités par l’État, et deux semblent avoir été exploités par des acteurs nord-coréens.
« Trois campagnes menées en 2022 se sont particulièrement distinguées par l’implication de plusieurs groupes, l’ampleur du ciblage et l’accent mis sur les équipements de réseau et de sécurité d’entreprise : plusieurs groupes ont exploité CVE-2022-30190 au début de 2022, ainsi que les vulnérabilités de FortiOS CVE-2022-42475 et CVE-2022-41328 », ont observé les chercheurs.
À lire aussi : Protection des réseaux : comment sécuriser un réseau
Campagnes Follina commanditées par un État
CVE-2022-30190, aussi appelée Follina, est une vulnérabilité de Microsoft Diagnostics Tool (MDST), exploitée en incitant les victimes à ouvrir des documents Word, ce qui peut permettre à l’attaquant d’exécuter du code arbitraire.
« Nous avons observé au moins trois ensembles d’activités distincts exploitant Follina en tant que zero-day à l’appui d’opérations visant des organisations publiques et privées dans trois régions distinctes », ont écrit les chercheurs. « Plusieurs campagnes distinctes pourraient indiquer que le zero-day a été distribué à plusieurs groupes d’espionnage chinois présumés par l’intermédiaire d’un intendant numérique. »
Les trois ensembles d’activités comprenaient une campagne visant le gouvernement philippin entre mars et mai 2022 ; une campagne visant des fournisseurs de télécommunications et de services aux entreprises en Asie du Sud en avril 2022 ; ainsi qu’une campagne visant des organisations au Belarus et en Russie en mai 2022.
Ciblage des pare-feu et des appliances IPS/IDS
Dans le cas de CVE-2022-42475, une faille de FortiOS SSL-VPN de Fortinet, Mandiant a observé un groupe chinois commandité par l’État exploiter la vulnérabilité à la fin de 2022.
« Cette activité s’inscrit dans la continuité de la stratégie chinoise consistant à exploiter les équipements exposés sur Internet, en particulier ceux utilisés à des fins de sécurité managée (par exemple, les pare-feu, les appliances IPS/IDS, etc.) », ont écrit les chercheurs. « Nous prévoyons que cette tactique continuera d’être le vecteur d’intrusion privilégié des groupes chinois disposant de ressources importantes. »
À la mi-2022, Mandiant a attribué l’exploitation de CVE-2022-41328 au groupe de cyberespionnage chinois présumé UNC3886. « Après avoir obtenu un accès initial à un appareil FortiManager exposé publiquement, UNC3886 a exploité une vulnérabilité zero-day de traversée de répertoires dans FortiOS (CVE-2022-41328) pour écrire des fichiers sur les disques des pare-feu FortiGate, en dehors des limites normalement autorisées avec un accès shell », ont écrit les chercheurs.
L’exploitation de vulnérabilités zero-day dans les systèmes informatiques d’entreprise se poursuit en 2023, avec en tête un zero-day de Fortra GoAnywhere à l’origine de plus d’une centaine d’attaques menées par le groupe de rançongiciel Clop.
L’utilisation commerciale des zero-day
Mandiant a également observé trois cas dans lesquels des entreprises de logiciels espions commerciaux ont exploité des failles zero-day. « Malgré les difficultés récentes rencontrées par certains fournisseurs très en vue, nous estimons avec un niveau de confiance modéré qu’il existe toujours, à l’échelle mondiale, un marché très actif et dynamique pour les logiciels malveillants de tiers, en particulier les outils de surveillance », ont écrit les chercheurs.
Les trois entreprises, Candiru, Variston et DSIRF, semblent avoir exploité respectivement CVE-2022-2294 (visant Google Chrome), CVE-2022-26485 (visant Firefox) et CVE-2022-22047 (visant Microsoft Windows Server).
« L’exploit zero-day de DSIRF aurait été utilisé pour cibler des cabinets d’avocats, des banques et des cabinets de conseil stratégique dans plusieurs pays, dont l’Autriche, le Royaume-Uni et le Panama », ont noté les chercheurs.
Les vulnérabilités à la périphérie du réseau
Le rapport met en évidence plusieurs facteurs qui rendent les produits de sécurité, de réseau et de gestion informatique particulièrement attractifs pour les attaquants. « Premièrement, ils sont accessibles depuis Internet et, si l’attaquant dispose d’un exploit, il peut accéder à un réseau sans nécessiter la moindre interaction de la victime », ont écrit les chercheurs. « Cela permet à l’attaquant de contrôler le moment de l’opération et peut réduire les risques de détection. »
L’exécution de logiciels malveillants sur un appareil connecté à Internet peut également permettre des déplacements latéraux au sein du réseau et servir à faire transiter des commandes vers celui-ci ainsi que des données depuis celui-ci. « Il est important de noter que nombre de ces produits n’offrent pas de mécanisme simple permettant de voir quels processus s’exécutent sur les systèmes d’exploitation des appareils », ont ajouté les chercheurs. « Ces produits sont souvent conçus pour inspecter le trafic réseau, rechercher des anomalies ainsi que des signes d’activité malveillante, mais ils ne sont souvent pas eux-mêmes protégés de manière intrinsèque. »
Comment protéger votre organisation
Pour l’avenir, le rapport estime que la migration continue vers les produits cloud pourrait influer sur les tendances futures en matière de zero-day. Les fournisseurs cloud peuvent gérer et déployer les correctifs pour leurs clients, même si Mandiant souligne que certains fournisseurs cloud ont par le passé omis de divulguer les vulnérabilités de leurs propres produits.
Dans l’intervalle, Mandiant exhorte les organisations à faire des correctifs une priorité afin d’atténuer les risques.
« En plus des évaluations de risque, nous suggérons aux organisations d’analyser les éléments suivants : les types d’acteurs qui ciblent leur zone géographique ou leur secteur d’activité, les logiciels malveillants courants, les tactiques, techniques et procédures fréquemment utilisées par les acteurs malveillants, ainsi que les produits utilisés par une organisation qui offrent les surfaces d’attaque les plus importantes ; tous ces éléments peuvent éclairer l’allocation des ressources pour atténuer les risques », ont conseillé les chercheurs.
Pour aller plus loin :