

















マネージド検知・対応(MDR)サービスとは、顧客の社内セキュリティチームではなく、ベンダーが一部または全面的に管理するセキュリティプラットフォームです。業界最高水準のMDRソリューションは通常、脅威ハンティング、アラート管理、デジタルフォレンジックなどの機能を備えています。組織に最適なMDRを選べるよう、主要プロバイダーのソリューションを分析し、注目すべき候補をいくつかに絞り込みました。
企業向けのおすすめマネージド検知・対応ソリューション6選は次のとおりです。
- Rapid7 Managed Threat Complete:総合的に最適なMDRソリューション
- Sophos MDR:最も使いやすいMDRソリューション
- Alert Logic MDR:高度なインフラ監視のニーズに最適
- Mandiant Managed Defense:Google CloudおよびMicrosoftとの統合に最適
- SentinelOne Vigilance Respond:専用のデジタルフォレンジックに最適
- Cybereason Defense Platform:エンタープライズ級のMDRソリューション
MDRソリューション比較
以下の表では、当社が選定した上位6つのMDRソリューションの概要と、いくつかの機能の提供状況、無料トライアルの有無をまとめています。
| アラートのトリアージ | 根本原因分析 | デジタルフォレンジック | MITREマッピング | 無料トライアル | |
|---|---|---|---|---|---|
| Rapid7 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ |
| Sophos | ❌ | ✔️ | ❌ | ✔️ | ✔️ |
| Alert Logic | ✔️ | ❌ | ❌ | ✔️ | ❌ |
| Mandiant | ✔️ | ✔️ | ✔️ | ✔️ | ❌ |
| SentinelOne | ✔️ | ✔️ | ✔️ | ❌ | ❌ |
| Cybereason | ✔️ | ✔️ | ➕ | ✔️ | ❌ |
✔️=あり、❌=提供なし、➕=追加オプション
カテゴリによって高い評価を得たベンダーは異なりますが、フル機能のMDRソリューションを求める企業にとって、総合的に最適なのはRapid7 Managed Threat Completeだと判断しました。. 各製品の価格と機能に関する評価結果を確認するには読み進めるか、製品の評価方法をご覧ください。
Rapid7 Managed Threat Complete:総合的に最適なMDRソリューション
Pros
- 包括的なセキュリティプラットフォーム
- 複数のサードパーティー統合を利用可能
- ログデータを13か月間保持
Cons
- サポートに対するユーザーレビューは賛否が分かれる
- 透明性の高い価格情報がない
- ドキュメントが限られている
総合評価:4.1/5
- 主な提供機能: 4.8/5
- 使いやすさに関する機能: 3.8/5
- カスタマーサポート: 4.5/5
- 追加機能: 3.8/5
- 料金: 3.2/5
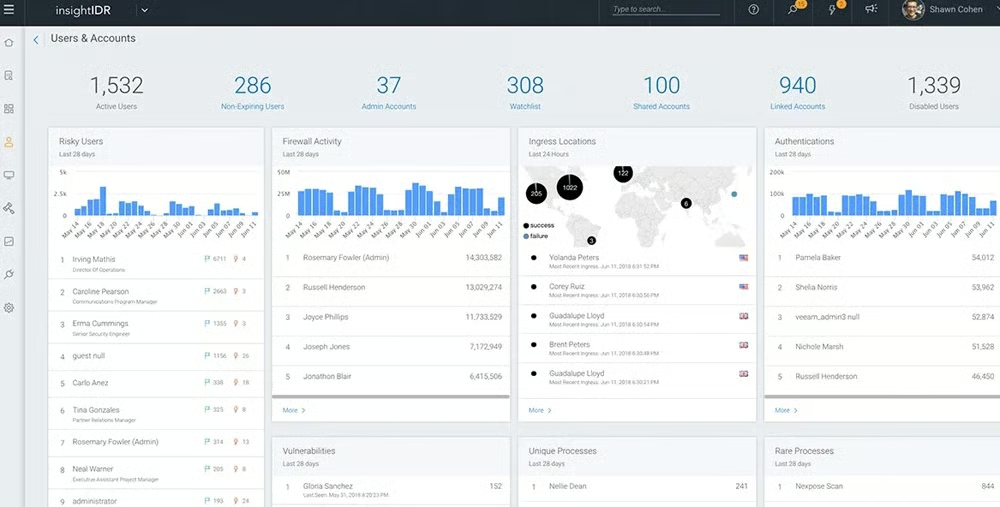
Rapid7は、Managed Threat Completeプラットフォーム上でインシデント対応、脆弱性管理、拡張検知・対応を提供する、よく知られたMDRプロバイダーです。デジタルフォレンジックとインシデント対応の機能を備え、Rapid7の専門チームが脅威の排除を支援します。ユーザーはXDRおよびVMプラットフォームにアクセスでき、自ら調査を実施することも可能です。複数のセキュリティソリューションを1つのスイートにまとめたい場合は、Rapid7を検討するとよいでしょう。
料金
- 見積もりについて問い合わせ:カスタム料金を利用可能
- 無料トライアル:MDRソリューションに含まれる機能を備えたInsightIDRを30日間利用可能
- 無料デモ:問い合わせて日程を調整
主な機能
- セキュリティ態勢評価:Insightエージェントをエンドポイントの80%に導入した後、Rapid7が組織の現在のセキュリティ態勢を評価します。
- プラットフォームへのアクセス:顧客はXDRおよび脆弱性管理プラットフォームを使って自ら調査を行い、Rapid7のアナリストの対応状況を確認できます。
- アセットの隔離:ユーザーは、InsightIDR(MDRソリューションに含まれる機能を備えています)で調査が完了するまで、アセットを隔離できます。
- フォレンジック調査:Rapid7は、修復に関する提案を添えたインシデントレポートを顧客に提供するため、状況を把握し、必要に応じて問題を解決できます。
スクリーンショット
代替製品
Rapid7は非常に優れたソリューションですが、ユーザーによっては複雑すぎたり、高価すぎたりする可能性があります。より簡単でシンプルなMDRを探しているなら、Sophosを検討してください。
Sophos MDR:企業向けの最も使いやすいMDRソリューション
Pros
- 複数のサポートチャネルを利用可能
- 料金計算ツールを利用可能
- XDR製品を1か月間無料で試用可能
Cons
- アラートのトリアージ機能が限られている
- フォレンジックやガイド付き対応の機能がない
- ログ管理機能が限られている
総合評価:4/5
- 主な提供機能: 4/5
- 使いやすさに関する機能: 4.5/5
- カスタマーサポート: 5/5
- 追加機能: 2/5
- 料金: 4/5
Sophosは、シンプルさと使いやすさを重視する人気のMDRベンダーです。中小企業向けに特化したMDRオプションがあるほか、Sophos Centralプラットフォーム上で自社のセキュリティを管理することもできます。ユーザーは電話、チャット、コミュニティフォーラムによるサポートを利用できます。Sophosは小規模企業や経験の浅いチームに人気がありますが、脅威の封じ込め、根本原因分析、エンドポイントの健全性チェックなどの機能を備えており、大企業にも適した選択肢です。
料金
- 見積もりについて問い合わせ:カスタム料金を利用可能。見積もり用の料金計算ツールも利用可能
- XDRソリューションの無料トライアル:30日間
- 無料デモ:問い合わせて日程を調整
主な機能
- 継続的な監視:Sophosのチームが顧客環境を24時間365日監視し、脅威を検知すると通知します。
- サードパーティーとの統合:対応カテゴリには、サードパーティー製のエンドポイント、ファイアウォール、ID、メール、バックアップソリューションが含まれます。
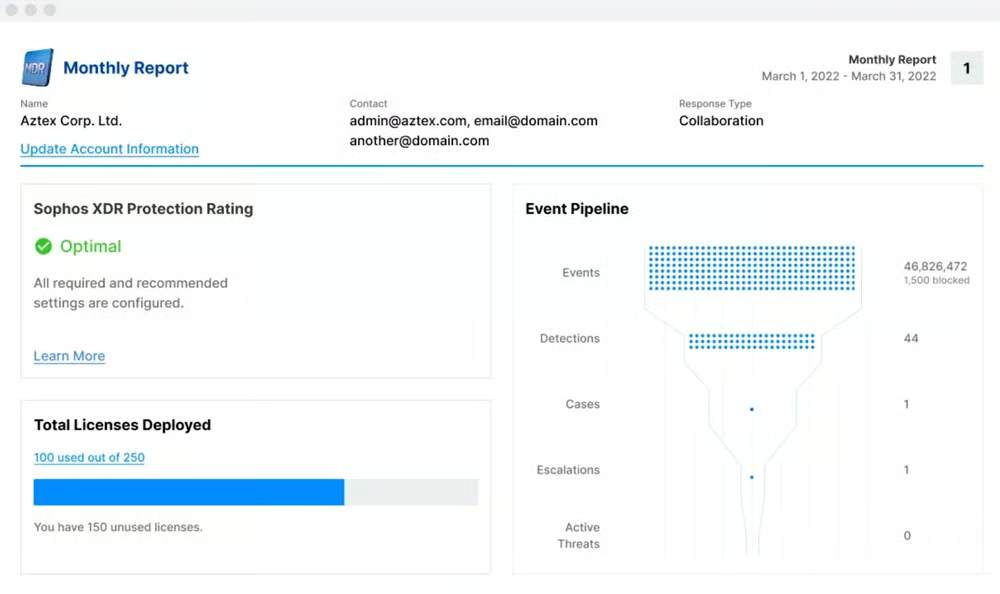
- 健全性レポート:Sophosのチームは、ダッシュボード形式と経営層向けの両方で、週次および月次のレポートを顧客に送付します。
- Microsoft Defenderの調査:Sophosの専門家が、DefenderやSentinelなどのMicrosoft Securityソリューションからのアラートに対応し、潜在的なインシデントに対処します。
スクリーンショット
代替製品
Sophosは優れたMDR製品ですが、大企業が求めるすべての機能を備えているとは限りません。高度な機能を探している場合は、Rapid7を検討してください。
Alert Logic MDR:高度なインフラ監視のニーズに最適
Pros
- 幅広いアセットをカバー
- 複数の導入オプション
- クラウドの変更、ファイル、ログを監視
Cons
- 透明性の高い価格情報がない
- 無料トライアルを利用できない
- インシデントの隔離機能がない
総合評価:3.8/5
- 主な提供機能: 4.2/5
- 使いやすさに関する機能: 4.1/5
- カスタマーサポート: 4.5/5
- 追加機能: 3.1/5
- 料金: 2.6/5
Alert Logicは、幅広い監視機能を備えたMDRソリューションです。Alert Logicプラットフォームは、ネットワーク、ファイル整合性、ログデータを監視し、PCI非準拠のスキャンも実行できます。また、ハイブリッドアセットディスカバリーを使用してエンドポイントを検出します。Alert Logic MDRは、オンプレミス、クラウド、またはハイブリッド構成で導入できます。ハイブリッドIT環境があり、さまざまなアセットをスキャンする必要がある企業におすすめです。
料金
- 見積もりについて問い合わせ:カスタム料金を利用可能。一部の再販業者の価格情報あり
- 無料デモ:問い合わせて日程を調整
主な機能
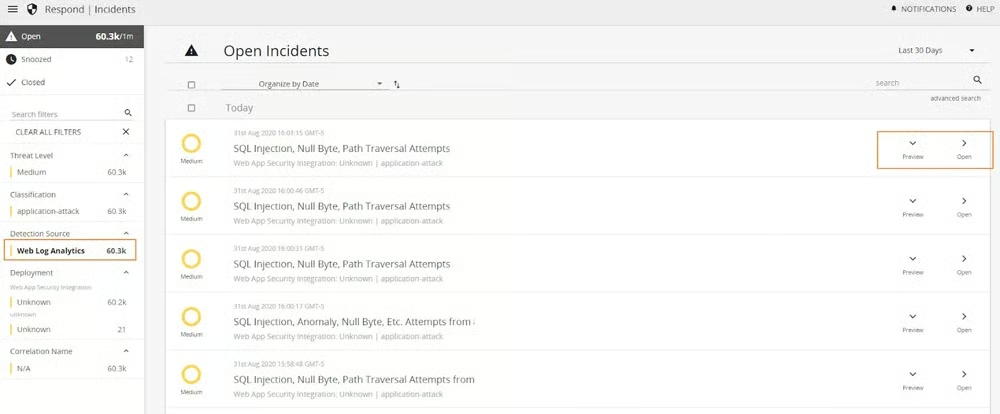
- Webログ分析:Alert Logicは、ネットワークアクティビティのログを使用して、不正な脆弱性スキャンやWeb偵察などのWebアプリケーション攻撃を検知できます。
- クラウド変更の監視:ファイルの削除を含め、重要なビジネスファイルに加えられた不正な変更を検出します。
- PCIスキャン:Alert Logicは、PCI-DSS基準に照らしてアセットを分析し、環境が準拠しているかどうかを判定します。
- CISベンチマーク:特定のクラウド環境がCenter for Internet Securityのガイドラインに準拠しているかを評価します。
スクリーンショット
代替製品
Alert Logicは、ネットワーク全体を保護するための検知と対応を求めるチームに役立つツールです。ただし、インシデントの隔離機能はありません。この機能が重要な場合は、代わりにCybereasonを検討してください。
Mandiant Managed Defense:Google CloudおよびMicrosoftとの統合に最適
Pros
- 運用技術向けのソリューションを利用可能
- アカウントマネージャーとオンボーディングサービス
- 豊富なセキュリティ統合を利用可能
Cons
- 透明性の高い価格情報がない
- 製品ドキュメントが限られているように見える
- 無料トライアルを利用できない
総合評価:3.8/5
- 主な提供機能: 4.2/5
- 使いやすさに関する機能: 3.2/5
- カスタマーサポート: 5/5
- 追加機能: 3.5/5
- 料金: 2.6/5
Google Cloudが所有するMandiant Managed Defenseは、リモート封じ込め、脅威ハンティング、MITRE ATT&CKフレームワークへのマッピングなど、便利な機能を数多く備えたMDRです。一部の競合製品ほど派手さはないかもしれませんが、Google Cloud Platform、Active Directory、Microsoft Defenderなど、MicrosoftおよびGoogle製品との統合に適しています。Google CloudまたはAzureを利用する組織であれば、Mandiantを検討してください。
料金
- 見積もりについて問い合わせ:カスタム料金を利用可能。一部の再販業者の価格情報あり
- 無料デモ:問い合わせて日程を調整
主な機能
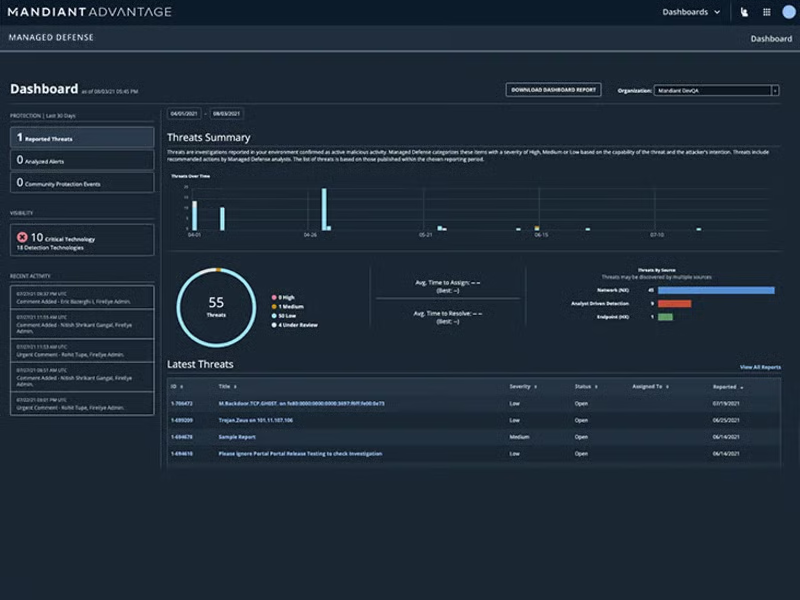
- ダッシュボード:Mandiantの専門家の進捗を確認し、専門家がダッシュボードにリンクした具体的な脅威インテリジェンス情報を含む記事を閲覧できます。
- 脅威ハンティングキャンペーン:脅威ハンターの進捗を追跡し、MITREフレームワークにマッピングされた脅威を確認できます。
- パートナーシップ:Mandiantは、CrowdStrike Falcon、SentinelOne、Trellixなど、複数の他社ベンダー向けにManaged Defenseを提供しています。
- 変革目標:MDRチームがユーザーと協力してセキュリティ目標を計画し、トリアージと調査を行いながら、目標を確実に達成します。
スクリーンショット
代替製品
MandiantはMDRの主要機能を数多く備えていますが、ITインフラ全体を幅広くカバーしたい場合は、Alert Logicを検討することをおすすめします。ネットワークホストのインターフェースからネットワークトラフィックを監視し、パブリッククラウド環境の変更も検知します。
SentinelOne Vigilance Respond:専用のデジタルフォレンジックに最適
Pros
- 充実したデジタルフォレンジック機能
- 複数のサポートプランの階層を利用可能
- 顧客から総合的に高い人気を得ているベンダー
Cons
- 透明性の高い価格情報がない
- メール環境を監視しない
- 無料トライアルなし
総合評価:3.7/5
- 主な提供機能: 4/5
- 使いやすさに関する機能: 3.9/5
- カスタマーサポート: 4.8/5
- 追加機能: 3/5
- 料金: 2.2/5
SentinelOne Vigilance RespondとVigilance Respond Proは、セキュリティプロバイダーが提供するMDRサービスです。攻撃者の行動を深く分析したい企業向けに、高度なインシデント対応とWatchTowerとの統合を提供し、セキュリティインシデントに関する事後検証やコード抽出も行えます。マルウェアのリバースエンジニアリングや根本原因分析など、フォレンジックに特化した機能を求めるチームには、Vigilance Respondをおすすめします。
料金
- 見積もりについて問い合わせ:カスタム料金を利用可能。一部の再販業者の価格情報あり
- 無料デモ:問い合わせて日程を調整
主な機能
- フォレンジック:SentinelOneは、チームによるインシデントの封じ込めを支援するデジタルフォレンジックの専門家へのアクセスを提供します。
- 24時間365日の防御:Vigilance Respondでは、専門家がビジネス環境の脅威を24時間体制で検知し、対応します。
- 四半期ごとの健全性チェック:構成の健全性チェックはVigilance Respond Proの一部であり、ハードニング、強固なポリシーと構成、エージェントの健全性に関連しています。
- WatchTowerアドオン:高度な持続的脅威や犯罪に対する脅威ハンティングを求める場合は、追加料金を支払ってSentinelOne WatchTowerを利用できます。
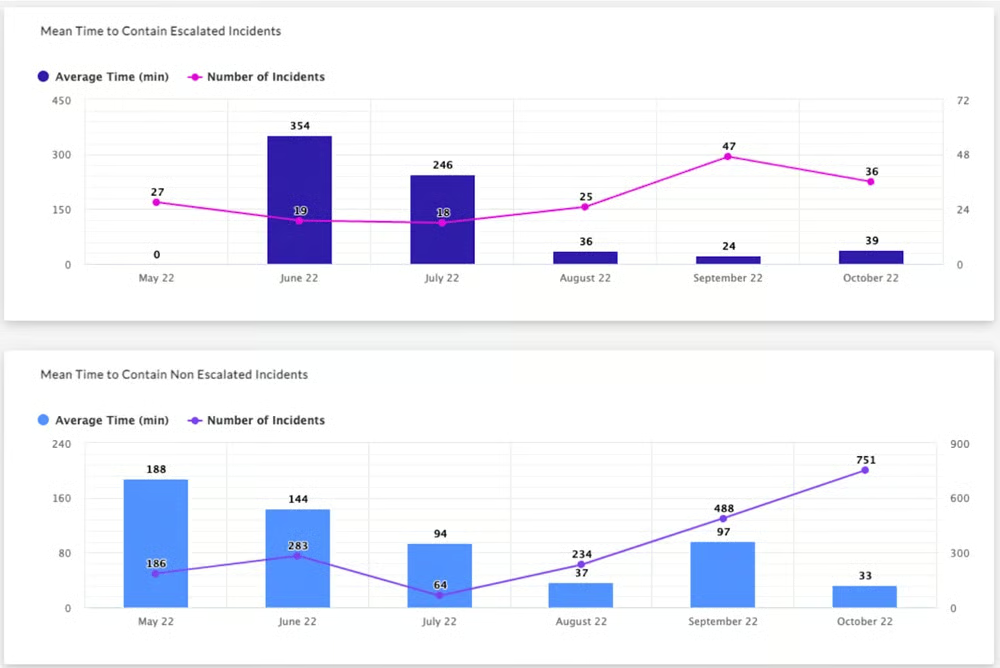
スクリーンショット
代替製品
SentinelOneは、専用のデジタルフォレンジック調査を求めるチームに適した優れた選択肢です。ただし、ログ管理機能は提供していません。ログ管理機能を探している場合は、フォレンジック調査にも対応するMandiantを検討してください。
Cybereason:エンタープライズ級のMDRソリューションに最適
Pros
- 悪意のある操作の詳細なビュー
- 外出先のチーム向けモバイルアプリを利用可能
- MITRE評価で卓越したスコア
Cons
- 透明性の高い価格情報がない
- 無料トライアルなし
- 使いにくい、または操作が難しいと感じるユーザーもいる
総合評価:3.6/5
- 主な提供機能: 4.2/5
- 使いやすさに関する機能: 3.6/5
- カスタマーサポート: 4/5
- 追加機能: 3/5
- 料金:2.6/5
Cybereasonは、経験豊富なセキュリティチームに適したエンタープライズ級のMDRです。経験の浅いユーザーにはインターフェースの操作が難しい可能性がありますが、Cybereasonで得られる強固なセキュリティがそのトレードオフです。実際、昨年のMITREスコアはほぼ満点でした。ガイド付き修復、悪意のある操作のスコア、インシデントの隔離などの高度な機能によってセキュリティをさらに強化したい、成熟したセキュリティプログラムにはCybereason Defense Platformをおすすめします。
料金
- 見積もりについて問い合わせ:カスタム料金を利用可能。一部の再販業者の価格情報あり
- 無料デモ:問い合わせて日程を調整
主な機能
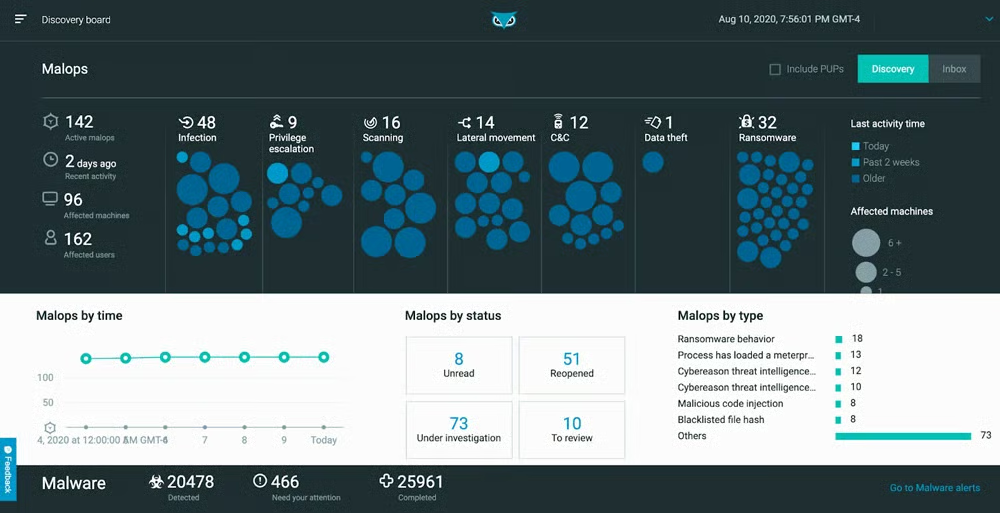
- モバイルアプリ:CybereasonのアプリはiOSとAndroidの両方で利用でき、ユーザーはMalOpを確認して修復アクションを実行できます。
- レポート:月次のMalOpレポートでは、その期間に発生した特定のMalOpに関する情報を確認できます。
- ガイド付き修復:推奨事項によってユーザーは脅威を封じ込め、ほかに侵害されている可能性のある場所を把握できます。
- MalOpスコア:行動スコア、Cybereasonの専門家による分析、アセットの重要度に基づく包括的な深刻度スコアにより、問題の優先順位付けをより適切に行えます。
スクリーンショット
代替製品
Cybereasonは高度な検知・対応機能を数多く備えていますが、最も使いやすいプラットフォームとはいえません。よりシンプルなMDRソリューションを求めている場合は、代わりにSophosを検討してください。
MDRソリューションの主な5つの機能
マネージド検知・対応プラットフォームを選ぶ際は、アラートのトリアージ、脅威ハンティング、インシデントの封じ込め、継続的な監視、ログ管理などの機能を確認しましょう。
アラート管理
アラートのトリアージと管理により、すでに大量のアラートに対応しているセキュリティチームの手作業を減らせます。セキュリティ担当者が週に数百件ものアラートを受け取ることもあり、それらを調べて最優先のものを判断するのは非常に困難です。MDRのマネージドサービスがアラートを処理し、最も重要なものを特定します。
脅威ハンティング
MDRやSOCチームの脅威ハンターは、既存または既知の脅威だけでなく、攻撃者が残した痕跡や形跡のような潜在的な脅威も探します。理想的な脅威ハンティング戦略には、自動化と人による対応の両方が含まれます。脅威ハンティングには熟練したアナリストが必要です。脅威ハンティングは非常に発見しにくい脅威や複雑な脅威を明らかにするため、MDRプラットフォームにとって最も重要な機能の1つです。
インシデントの隔離
SOCチームがインシデントを発見したら、可能であれば、または対象の脅威にとって適切であれば、隔離すべきです。攻撃や悪意のあるソフトウェアの中にはシステム全体に広がるものもあり、封じ込めが早いほど、ネットワークやエンドポイントへの感染を継続する機会を減らせます。すべてのMDRベンダーがデータシートで隔離について説明しているわけではないため、提供されると判断する前に、候補となるプロバイダーに確認してください。
24時間365日の監視
MDRの大きなメリットの1つは、ユーザーが対応しなくてもアナリストが24時間体制で業務にあたることです。これは特に、小規模企業やセキュリティチームの人員が限られている企業に有効です。夜間、週末、休暇中にチームが不在でも、脅威アクターが攻撃を開始した際に誰も対応できないのではないかと心配する必要はありません。MDRのアナリストは年間を通じて24時間365日、システムを監視します。
ログの収集と保存
ログファイルからデータを収集することは、MDRソリューションの重要な機能です。ログには、価値のある洞察につながる可能性のある大量の情報が含まれているためです。ログは、時間の経過に伴う異常なパターンや脅威の傾向を特定する際にも役立ちます。MDRソリューションがログを保存する期間はそれぞれ異なりますが、一般的な期間は12か月です。
最適なMDRソリューションの評価方法
マネージド検知・対応プロバイダーとその製品を評価するため、MDR製品を選ぶ際に購入者が確認すべき5つの主要カテゴリーで評価基準を作成しました。各主要カテゴリーには、重要度に基づく固有の比重を設定し、複数の副基準も設けて、それぞれに重み付けしました。複数のプラットフォームを採点し、得点上位6社のベンダーを選出したうえで、総合スコアと追加の製品調査に基づき、それぞれの主なユースケースを特定しました。
評価基準
まず、アラート管理や脅威ハンティングなど、日々のMDR運用において重要な中核機能を確認しました。次に、レポート機能など使いやすさに関わる機能と、サポートチームの対応時間やベンダーのチームとの電話対応を含むカスタマーサポートを評価しました。最後に、侵入テストやガイド付き対応など、あれば便利な機能と、無料トライアルやライセンスの透明性を含む料金を検討しました。
- 主な提供機能(30%):24時間365日の監視や脅威インテリジェンスなど、MDRプラットフォームの最も重要な機能を評価しました。
- 評価項目の受賞製品:Rapid7
- 使いやすさに関する機能(20%):製品ドキュメント、デモ、レポートなど、使いやすさを向上させる要素を確認しました。
- 評価項目の受賞製品:Sophos
- カスタマーサポート(20%):サポートチームの対応状況に加え、電話対応の選択肢、オンボーディングサービス、カスタマーサービスマネージャーを評価しました。
- 評価項目の受賞製品:複数の製品
- 追加機能(15%):MITRE ATT&CKフレームワークへのマッピング、侵入テスト、脆弱性スキャンなどの副基準を含めました。
- 評価項目の受賞製品:Rapid7
- 料金(15%):料金情報の透明性に加え、無料トライアル、料金計算ツール、請求方法の選択肢の有無に基づいてベンダーを採点しました。
- 評価項目の受賞製品:Sophos
よくある質問(FAQ)
MDRとSIEMの違いは?
セキュリティ情報およびイベント管理(SIEM)ソリューションは、企業が受け取る大量のアラートやイベントを処理し、対応するのに役立ちます。MDRソリューションは、即時対応に重点を置き、ソリューションを販売するベンダー(または外部委託されたセキュリティ運用チーム)が管理する点で異なります。SIEMとMDRは多くの類似したタスクを実行しますが、アプローチと重点が異なります。
MDRとXDR、どちらが優れている?
MDRソリューションとXDRソリューションのどちらを導入すべきかは、ビジネスのニーズによって決まります。セキュリティ運用の大部分をベンダーに管理してもらいたい場合は、MDRを選びましょう。一方、経験豊富なセキュリティチームがいて、時間をかけてソリューションを構成・運用したい場合は、完全なマネージド型ではないXDRプラットフォームを検討するとよいでしょう。
MDRには導入する価値がある?
簡単に言えば、MDRソリューションを導入する価値があるのは、受け取るアラートに圧倒されているチームや、現在の人員ではセキュリティを管理できないチームです。ただし反対に、すでに十分なセキュリティチームを整備している企業や、検知・対応プラットフォームを自社でカスタマイズしたい企業にとっては、MDRのメリットが小さい場合もあります。MDRは、組織固有のニーズに応じて有力な選択肢となります。
結論:MDRを選ぶ前にニーズを評価する
MDRはセキュリティ業界でいまだに少し流行語のように扱われていますが、いつでも対応可能な専門家にセキュリティ運用をアウトソースしたいチームにとって有益なテクノロジーです。これにより、週末や夜間、休日など、ビジネスリーダーが対応できない場合でも、システムとエンドポイントが監視されることを把握できます。導入プロセスだけでなく、その後何年にもわたって真のパートナーとなるMDRベンダーを選びましょう。
検知・対応戦略にマネージド型のアプローチが合わないと感じる場合は、代わりに最適なエンドポイント検知・対応(EDR)製品をチェックしてください。このガイドでは、ビジネスニーズに基づく製品の機能、長所と短所、理想的なユースケースを取り上げています。