

















ユーザーおよびエンティティ行動分析(UEBA)ツールは、アカウント、デバイス、アプリケーション全体の行動パターンを分析することで、組織がユーザー起因の脅威をより正確に特定し、軽減できるよう支援します。最新のUEBAプラットフォームは行動のベースラインを確立し、機械学習を適用して異常を検出します。また、通常とは異なるアクティビティが発生した際に、より豊富なコンテキストを提供するため、脅威インテリジェンスと統合できるものも少なくありません。多くのソリューションには、セキュリティチームが迅速に対応できるようにする自動調査または対応ワークフローも含まれています。
組織内の侵害された内部関係者、認証情報の不正使用、ラテラルムーブメントの検出を強化したい場合に備え、ハイブリッド環境やマルチクラウド環境全体の行動を分析し、脅威をより効率的に浮かび上がらせるよう設計された、主要なエンタープライズ向けUEBAプラットフォームをまとめました。
UEBAツールのおすすめトップ7は次のとおりです。
| ベンダー | 最適な用途 | 価格 |
|---|---|---|
| Exabeam New-Scale: | クラウドネイティブで高度な行動分析 | 営業担当に問い合わせ |
| LogRhythm: | オンプレミス環境で統合型SIEM+UEBAを導入 | 営業担当に問い合わせ |
| Splunk Enterprise: | スケーラブルでカスタマイズ可能なUEBA検出 | 営業担当に問い合わせ |
| IBM QRadar: | コンプライアンス重視のセキュリティ環境 | 営業担当に問い合わせ |
| Microsoft Sentinel: | Azureエコシステム | 営業担当に問い合わせ |
| Rapid7 InsightIDR: | 迅速な導入とすぐに使えるUEBA | 営業担当に問い合わせ |
| ManageEngine Log360: | 予算に優しいUEBA+SIEMオプション | 営業担当に問い合わせ |
UEBAソリューションの比較
以下の表では、おすすめツールの一部について、いくつかの機能と無料トライアルの有無を大まかに比較しています。
| ツール | 脅威インテリジェンス | 侵害されたユーザーの検出 | ピアグループ | 対応プレイブック | 無料トライアル |
|---|---|---|---|---|---|
| Exabeam New-Scale: | あり — 脅威インテリジェンスと行動モデルを統合 | あり — 強力なUEBAリスクスコアリング | あり — 行動に基づくピアグループ化 | あり — インシデントのタイムラインとワークフローを自動化 | あり(パートナー経由) |
| LogRhythm: | あり — 脅威インテリジェンスフィードを内蔵 | あり — UEBAがリスクの高いアカウントにフラグを付与 | あり — ユーザーモデリングとグループ化 | あり — SOARプレイブックを搭載 | あり(パートナートライアルを利用可能) |
| Splunk Enterprise(UBA搭載): | あり — エンタープライズ向け脅威インテリジェンス統合 | あり — 機械学習で侵害された認証情報を検出 | あり — クラスターとピアの行動ベースラインを利用 | あり — SOAR(Phantom)プレイブック | あり(期間限定トライアル) |
| IBM QRadar: | あり — X-Force脅威インテリジェンスと統合 | あり — UBAがアカウントの異常なアクティビティを検出 | あり — ユーザーパターンのベースライングループ | あり — QRadar SOAR経由のプレイブック | あり(Community Edition) |
| Microsoft Sentinel: | あり — Microsoft Threat Intelligence+Defender | あり — UEBAとアイデンティティ分析 | あり — ピアグループ化を内蔵 | あり — 自動化ルールとLogic Appsプレイブック | あり(30日間) |
| Rapid7 InsightIDR: | あり — 攻撃者の行動分析 | あり — 認証情報窃取の検出に強い | あり — ユーザー/エンティティのグループ化 | あり — 対応アクションを自動化 | あり(無料トライアル) |
| ManageEngine Log360: | あり — 脅威インテリジェンスのアドオン | あり — UEBAベースのユーザーリスクスコアリング | あり — 基本的なピアグループ化 | あり — 事前定義済みの対応ワークフロー | あり(無料トライアル) |
Exabeam — クラウドネイティブで高度な行動分析に最適
Pros
- 業界をリードする行動分析とリスクスコアリング
- 迅速な調査に役立つ優れたセッションタイムライン
- 柔軟なデータ取り込みと正規化
- 強力なオールインワン型SIEM+UEBA機能
- カスタマイズ可能なダッシュボード
- 信頼できるサポートとトレーニングリソース
- スケーラブルでカスタマイズ可能
- 高度な機械学習ベースのUEBAモデル
- 豊富な検出コンテンツライブラリ
Cons
- 小規模チームにはUIが複雑に感じられる場合がある
- データ量の増加に伴い価格が上昇する可能性がある
- 大規模環境で高度な分析を最大限に活用するにはチューニングが必要
- 一部の領域ではインターフェースが古く感じられる場合がある
- 小規模チームには導入が複雑
- クラウドネイティブではない(オンプレミス導入)
- データ量に応じてコストが大幅に増加
- 効果的なチューニングには経験豊富な管理者が必要
- 大規模環境では導入・維持に多くのリソースを要する可能性がある
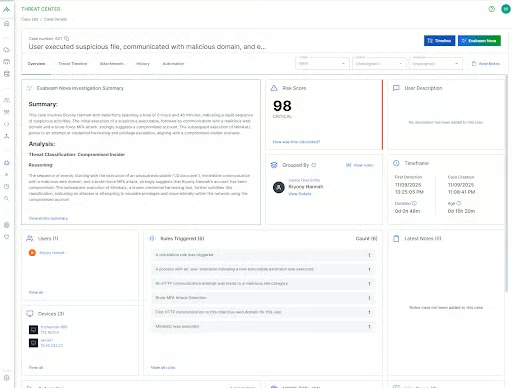
Exabeam New-Scaleは、成熟したUEBA機能と強力な行動モデリングエンジンで知られています。セッションベースの分析、自動タイムライン、異常スコアリングにより、SOCチームはリスクの高いパターンを詳細に可視化できます。New-Scaleは生のイベントではなく行動コンテキストに重点を置き、すぐに使える強力な検出モデルを提供します。従来のSIEM相関分析よりも行動分析を重視する組織にとって、Exabeamは有力な選択肢となることが多いでしょう。
価格
- サブスクリプション方式。データ量とモジュールによって異なる
- パートナー経由で無料トライアルを利用可能
主な機能
- セッション化エンジン:調査を効率化する統合セッションタイムラインを作成します。
- 機械学習対応の異常検出:通常とは異なるログイン、ラテラルムーブメント、権限昇格を特定します。
- リスクベースのアラート:行動をスコアリングして優先順位を付け、アラート疲れを軽減します。
- インシデントタイムラインの自動作成:ユーザーアクティビティを可視化し、迅速なトリアージを可能にします。
スクリーンショット
LogRhythm SIEM — オンプレミス環境で統合型SIEM+UEBAに最適
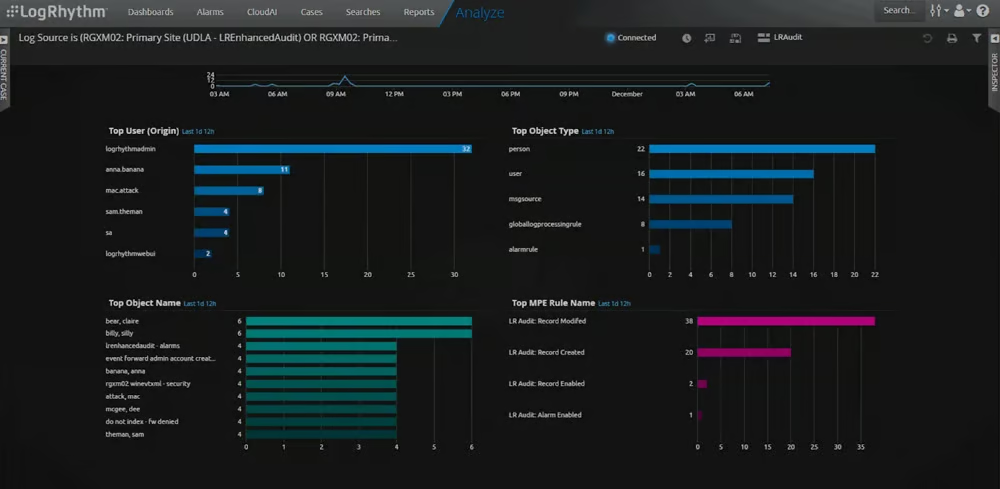
LogRhythmは、コアエンジンに強力な分析機能を組み込んだ、SIEM、SOAR、UEBAの統合エクスペリエンスを提供します。ユーザーモデリングや異常検出などのUEBA機能により、リスクの高いアクティビティを早期に特定できます。LogRhythmのダッシュボードと相関ルールは、単一スタックのセキュリティプラットフォームを必要とする中堅企業や大企業に適しています。
価格
- ライセンス方式。価格はデータ取り込み量に基づく
- SOARおよび高度な分析機能のオプションアドオン
- パートナー経由で無料トライアルを利用可能
主な機能
- 脅威ライフサイクル管理:検出・調査・対応のワークフローを通じてアナリストを支援します。
- ユーザーおよびエンティティの行動モデリング:行動の逸脱や権限の悪用を検出します。
- 事前構築済みの相関ルール:インシデントの設定と検出のチューニングを迅速化します。
- 統合ケース管理:調査を1か所で追跡できます。
スクリーンショット
Splunk Enterprise — スケーラブルでカスタマイズ可能なUEBA検出に最適
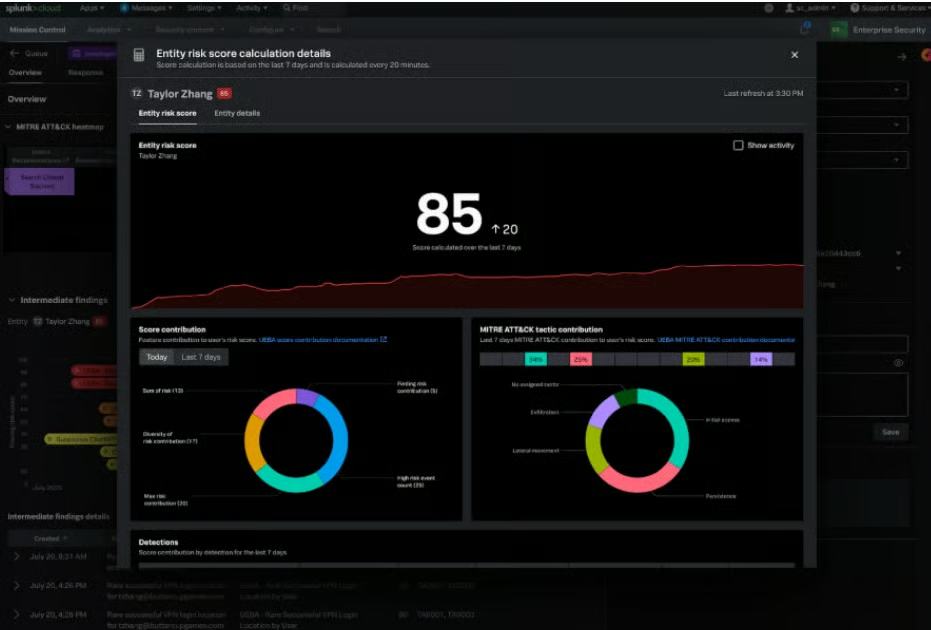
Splunk Enterpriseは、Splunk User Behavior Analyticsを通じてUEBA機能を提供する柔軟なSIEMです。大規模なデータ取り込みに優れ、高度なセキュリティチーム向けに幅広いカスタマイズが可能です。Splunkの機械学習モデルと相関検索は、詳細な行動検出を支援するため、成熟したSOCプロセスと大量のデータスループットを持つ組織に適しています。
価格
- データ取り込み量に応じた従量課金
- UBAモジュールは別料金
- 無料トライアルを利用可能
主な機能
- 機械学習による異常モデル:内部関係者による脅威やラテラルムーブメントを検出します。
- 高度なデータ取り込み機能:多様なログと非構造化データを処理します。
- 行動ベースの脅威検出:不審なユーザーセッションやアカウントの悪用を特定します。
- 豊富なマーケットプレースコンテンツ:数千種類の統合機能と検出パックを提供します。
スクリーンショット
IBM QRadar — コンプライアンス重視のセキュリティ環境に最適
Pros
- 強力な相関分析+UEBAの組み合わせ
- コンプライアンス重視の組織に適している
- 幅広い統合エコシステム
Cons
- オンプレミス導入には大きなリソースが必要
- クラウドネイティブSIEMと比べるとUIが重く感じられる場合がある
- より新しいクラウドネイティブプラットフォームと比べて導入期間が長い
総合評価:4.0/5
- 価格: 4.0/5
- コア機能: 4.1/5
- 追加機能: 3.9/5
- 使いやすさと管理のしやすさ: 3.8/5
- カスタマーサポート: 4.2/5
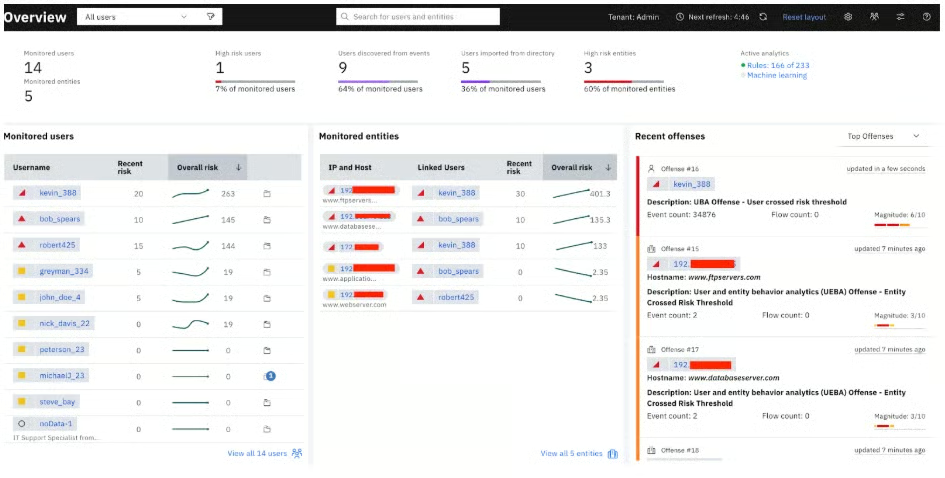
IBM QRadarは、QRadar User Behavior Analyticsを通じてUEBAを提供する、実績のあるSIEMソリューションです。強力な相関ルールと行動モデリングを組み合わせ、大規模な組織による内部関係者の脅威やアカウントの異常なアクティビティの検出を支援します。QRadarは、コンプライアンスおよび監査機能を備えていることから、規制の厳しい業界で広く利用されています。
価格
- 1秒あたりのイベント数とデータ量に基づく段階的ライセンス
- UBAモジュールはアドオン
- 無料のCommunity Editionを利用可能
主な機能
- 行動ベースラインモデリング:通常のユーザーアクティビティからの逸脱を検出します。
- 相関分析ベースの検出:ルールと分析を組み合わせ、正確なアラートを生成します。
- インシデントフォレンジック:調査のための詳細なパケット分析を提供します。
- コンプライアンステンプレート:規制対象業界向けのレポート作成を効率化します。
スクリーンショット
Microsoft Sentinel — Azureエコシステムに最適
Pros
- コア機能と高度なUEBA機能が充実
- マネージドサービスとして利用可能
- WindowsおよびAzureベースの組織に適した有力な選択肢
Cons
- クラウドのみのモデルにより導入の柔軟性が限られる
- 大規模環境ではデータ取り込みコストが高額になる可能性がある
- 価格体系が一部のチームにとって負担となる可能性がある
総合評価:4.24/5
- 価格: 4.8/5
- コア機能: 4.3/5
- 追加機能: 4.2/5
- 使いやすさと管理のしやすさ: 4.0/5
- カスタマーサポート: 3.9/5
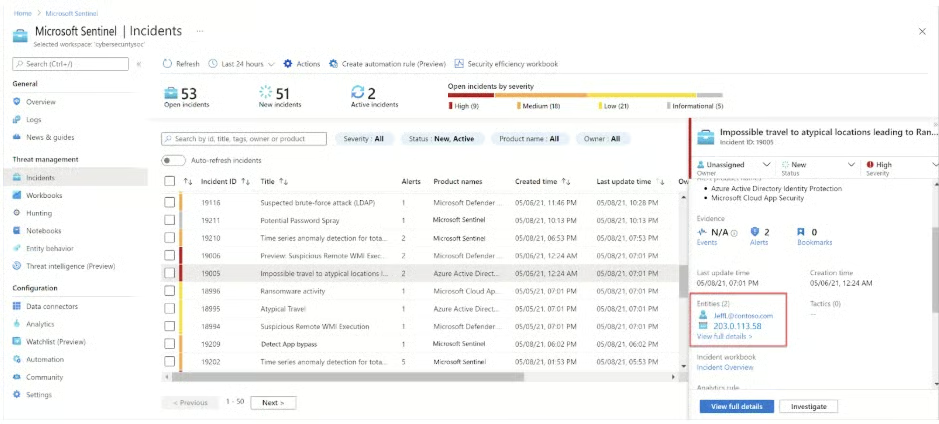
Microsoft Sentinelは、インシデントの優先順位付け、ピアグループ化、ユーザーアクティビティのタイムラインなど、強力なUEBA機能を提供するクラウドネイティブSIEMです。ハイブリッド環境やマルチクラウド環境全体を幅広く保護することに優れ、拡張検出・対応のためにMicrosoft Defenderと緊密に統合できます。AzureまたはMicrosoftのセキュリティエコシステムを広く利用している組織にとって、最有力の選択肢です。
価格
- 価格は地域とログの種類によって異なる
- 無料トライアルを利用可能
主な機能
- 幅広いデータ収集:ユーザー、デバイス、アプリ、インフラ、複数のクラウドからデータを取り込みます。
- ラテラルムーブメントの追跡:不審な行動が発生した際に、システム間で起こり得る移動を可視化します。
- AI主導の調査:人工知能を利用して、脅威ハンティングと異常分析を迅速化します。
- クエリ制限なし:クラウドネイティブアーキテクチャにより、オンプレミスのクエリツールにありがちな制約を回避します。
スクリーンショット
Rapid7 InsightIDR — 迅速な導入と標準搭載のUEBAに最適
Pros
- 簡単かつ迅速に導入できる
- 標準で強力な行動分析を利用できる
- クリーンで使いやすいダッシュボード設計
Cons
- 非常に複雑な環境では深度に欠ける可能性がある
- Splunkと比べてカスタム検出の柔軟性が限られる
- 行動分析を中心とする主要プラットフォームより高度な分析機能が少ない
総合評価:4.18/5
- 価格: 4.3/5
- コア機能: 4.2/5
- 追加機能: 4.0/5
- 使いやすさと管理のしやすさ: 4.4/5
- カスタマーサポート: 4.0/5
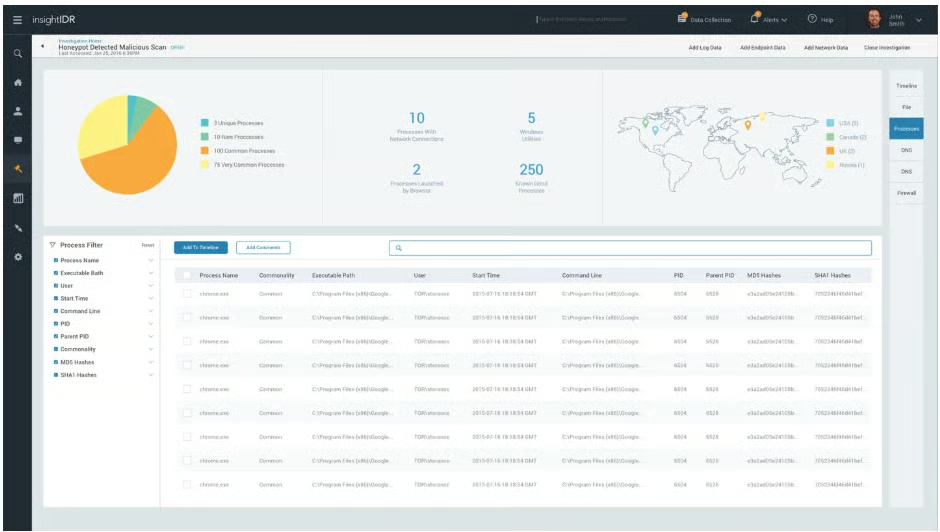
Rapid7 InsightIDRはSIEMと並んでUEBAを組み込みで提供するため、チームは大がかりなチューニングなしで行動検出を簡単に導入できます。侵害された認証情報、ラテラルムーブメント、リスクの高いユーザーアクションの特定に優れています。InsightIDRのダッシュボードと調査ワークフローは非常に直感的で、小規模から中規模のSOCに適しています。
価格
- サブスクリプション方式。価格はデータ量に基づく
- UEBAを標準搭載
- 無料トライアルを利用可能
主な機能
- 組み込みのUEBA:認証情報の窃取、リスクの高いアカウント、異常を検出します。
- 攻撃者の行動分析:検出結果を一般的な攻撃者のTTPにマッピングします。
- クラウドネイティブなログ取り込み:導入とスケーリングを簡素化します。
- ガイド付き調査:アナリストがインシデントを迅速にトリアージできるよう支援します。
スクリーンショット
ManageEngine Log360 — 予算に優しいUEBA+SIEMの選択肢に最適
Pros
- 競合製品と比べて非常に手頃な価格
- 簡単に導入・設定できる
- 検出ルールとレポートの種類が豊富
Cons
- 大手ベンダーと比べてUEBAモデルが高度ではない
- インターフェースがやや古く感じられる場合がある
- 大規模または複雑なエンタープライズ環境ではスケーラビリティが限られる
総合評価:4.02/5
- 価格: 4.6/5
- コア機能: 3.9/5
- 追加機能: 3.7/5
- 使いやすさと管理のしやすさ: 3.9/5
- カスタマーサポート: 4.0/5
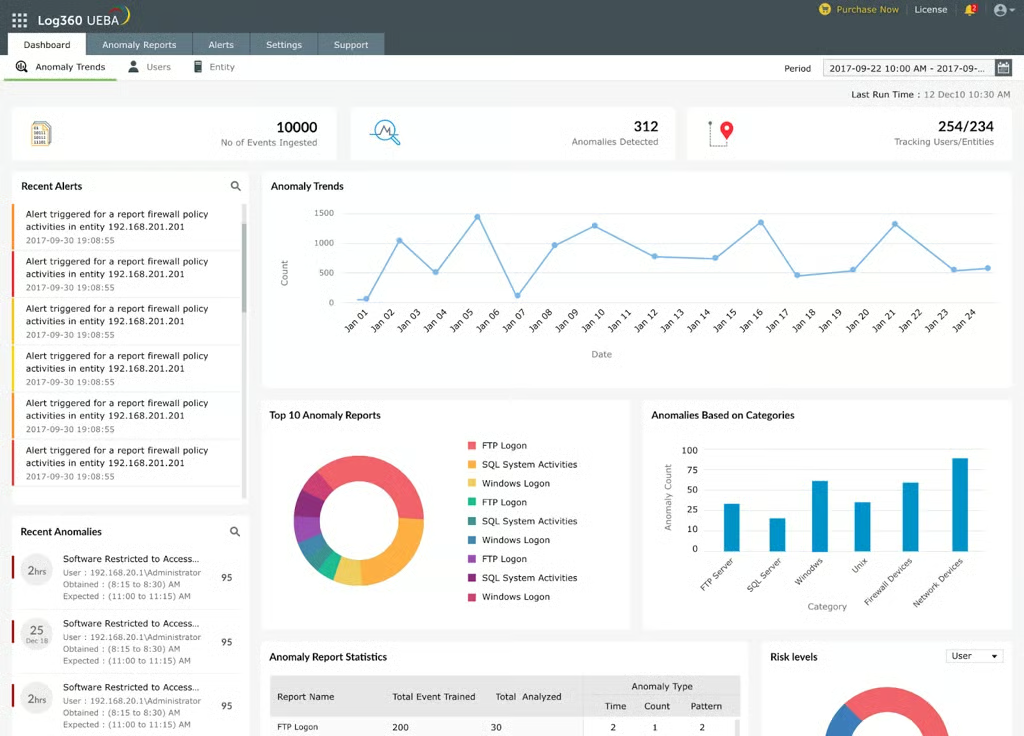
ManageEngine Log360は、費用対効果の高いSIEMとUEBAを1つのスイートで提供します。その行動分析により、不審なログイン、権限の変更、内部関係者による脅威を検出できます。Log360は、エンタープライズレベルのコストをかけずにUEBAを必要とする中堅企業に特に適しています。プレミアムベンダーほど高度ではないものの、予算を重視するチームに優れた価値を提供します。
価格
- ユーザー単位またはサーバー単位のライセンス
- ManageEngineによる透明性の高い価格設定
- 無料トライアルを利用可能
主な機能
- リスクスコアリング:ユーザーのリスク指標を用いて、通常とは異なるアクティビティに優先順位を付けます。
- ADおよびログの監視:不審なアカウントの行動を追跡します。
- 脅威分析ダッシュボード:ユーザーの逸脱や異常を浮き彫りにします。
- 事前構築済みのコンプライアンスレポート:HIPAA、GDPR、PCI DSSなどに対応します。
スクリーンショット
UEBAツールの主な機能
UEBAの機能は現在、大規模なセキュリティプラットフォームに組み込まれていることが多いものの、いくつかの基本機能は業界全体で共通しています。UEBAの主な機能には、行動を中心とした分析、異常検出、リスクスコアリング、ユーザーとエンティティの状況に富んだ監視などがあります。
監視
現代のセキュリティインフラでは、ネットワーク、デバイス、アプリケーション、アカウントを継続的に監視する必要があります。UEBAツールは、これらの環境全体のアクティビティを監視し、静的なルールだけでなく、学習した通常の行動のベースラインに基づいて、典型的なパターンからの逸脱にフラグを付けます。これはSIEMによるログ収集を補完し、人やシステムが過去の通常の行動と一致しない振る舞いをした際に、それを明らかにします。
分析
UEBAプラットフォームは、機械学習と統計モデリングを適用し、ユーザー、サービスアカウント、デバイスの行動ベースラインを確立します。EDRツールのようにコードの振る舞いに焦点を当てるのではなく、UEBAは人間またはエンティティの行動、つまりログイン、リソースへのアクセス、データの移動、権限の利用を評価します。行動が想定されるパターンから外れると、システムはその異常を確認対象として引き上げます。
アラートと優先順位付け
UEBAソリューションは、重大な行動異常が発生するとアラートを生成します。こうした異常は時間をかけて学習したベースラインと照合されるため、アラートはより意味があり、状況に富んだものになることが多いです。多くのUEBAツールはリスクスコアリングも適用し、アカウントや資産が侵害されている可能性に基づいて、セキュリティチームが脅威に優先順位を付けられるようにします。
ユーザーとエンティティの管理
UEBAはユーザーの権限とアクティビティを継続的に監視し、アクションが想定される役割に沿っているかを判断します。これにより、権限の悪用リスクを低減し、侵害された内部関係者、つまりフィッシングリンクをクリックしたり、悪意のあるファイルでマクロを有効にしたりして、意図せず攻撃者にアクセスを許してしまったユーザーを発見しやすくなります。UEBAはサーバーやノートパソコンなどのエンティティも評価し、封じ込めが必要となる可能性のあるデバイスの異常な行動を検出します。
高度な脅威の特定
UEBAが異常にフラグを付けると、ラテラルムーブメント、認証情報の悪用、データの窃取など、脅威の種類を分類することがよくあります。UEBAをSIEMやEDRのテレメトリと組み合わせたより高度な構成では、AI主導の分析により、フィッシングメールから侵害されたエンドポイント、ラテラルムーブメントの試みまで、攻撃チェーン全体を関連付けられます。このレベルの可視性は、単一のツール(SIEMのみ、またはEDRのみ)で提供できるものをはるかに上回ります。
最適なUEBAソリューションの評価方法
最適なUEBAソリューションを決定するため、評価カテゴリーに重み付けをしたスコアリングフレームワークを作成しました。各カテゴリーには複数のサブ基準を設け、製品調査と実環境での機能検証に基づいて評価しました。
評価基準
各ソリューションについて、行動分析機能、プラットフォームの使いやすさ、価格、拡張機能、サポートオプションに基づいて評価しました。
コア機能(30%):ログの保持、インシデントの優先順位付け、行動分析の深度、Active Directoryなどのディレクトリとの統合といった機能を評価しました。
- この基準の勝者:複数の勝者
使いやすさと管理のしやすさ(25%):このカテゴリーには、直感的な調査ワークフロー、ドキュメント、管理の簡便さなど、UEBAソリューションを使いやすくする機能が含まれます。
- この基準の勝者:Exabeam New-Scale
価格(15%):ベンダーの価格の透明性、サブスクリプションモデル、無料トライアルの有無を確認しました。
- この基準の勝者:LogRhythm
追加機能(15%):このカテゴリーでは、ロールベースのアクセス制御、ラテラルムーブメントの検出、自動修復、拡張セキュリティ統合を評価しました。
- この基準の勝者:Exabeam New-Scale
カスタマーサポート(15%):サポートチャネルの利用可否、デモへのアクセス、拡張された技術的支援を受ける選択肢を分析しました。
- この基準の勝者:複数の勝者
よくある質問(FAQ)
SIEMとUEBAの違いとは?
SIEMとUEBAは連携して機能することが多いものの、それぞれ異なる役割を担います:
- SIEM環境全体からログを集約・相関分析し、アクティビティの全体像を形成します。UEBAに似た機能を含むこともありますが、従来は一元的なログ管理、ルールベースのアラート、イベント相関分析に重点を置いています。
- UEBAは、ユーザーとエンティティの行動、つまりログイン方法、アクセス対象、通常のパターンとの行動の違いに特化しています。
最新のSIEMプラットフォームではUEBAエンジンを組み込むケースが増えており、取り込んだすべてのログソースに対して行動分析を実行できます。両者を組み合わせることで、組織は、フィッシングの発生後に悪意のあるアクションを意図せず実行してしまう侵害された内部関係者など、攻撃の全体像を把握できます。
UEBAとEDRの違いとは?
UEBAとEDRは、セキュリティアクティビティの異なる側面を分析します:
- EDRは、エンドポイント上で実行されているコードやプロセスの振る舞いに焦点を当てます。ヒューリスティックを使用して、通常とは異なるプロセスツリー、メモリインジェクション、コマンド実行などの悪意のあるアクションを検出します。
- UEBAは、ユーザーまたはエンティティの行動、つまりログイン、リソースへのアクセス、権限の利用、システム間の移動に焦点を当てます。
EDRはデバイス上で何が起きたかを示します。UEBAは、ユーザー(またはユーザーのIDを使う攻撃者)が環境全体で何をしているかを示します。
EDRのテレメトリをUEBA搭載のSIEMに送ると、組織は、ユーザーを侵害したフィッシングメールから、ユーザーが有効化した悪意のあるマクロ、C2接続、ラテラルムーブメントの試みまで、攻撃の全体像を把握できます。XDRはこれらの視点の統合を試みますが、SIEMのように企業全体を起点とするのではなく、エンドポイント中心の視点から始まるため、制限があることが多いです。
UEBAツールが必要なのはなぜか?
組織内の環境にアクセスするユーザーが複数いる場合、UEBAは、そうしたユーザーが時間の経過とともにどのように行動するかを把握するための不可欠な可視性を提供します。ユーザーの行動は予測しにくく、ソーシャルエンジニアリングによって悪用される可能性もあるため、UEBAは従来のログツールでは見逃す可能性のある異常の検出に役立ちます。
UEBAは、孤立したイベントだけでなく、パターンも特定します。たとえば、あるユーザーが大量のデータセットを頻繁にエクスポートしたり、通常とは異なるシステムにアクセスしたりしている場合、表面上は正当なアクションに見えても、UEBAはこれを潜在的なリスクとして引き上げます。
結論:UEBAは行動とリスクをより深く理解するのに役立つ
UEBAソリューションは、環境全体における複雑なユーザーと資産の行動を組織が解釈できるようにします。ネットワークやアプリケーションのデータが増加する中、人間のアナリストが時間の経過に伴うパターンを手作業で追跡することはできません。UEBAがその負担を引き受けることで、SOCチームは常時の低レベル監視ではなく、戦略的な防御に集中できます。
UEBAは、設定して放置できるソリューションではありませんが、環境に合わせてチューニングすることで、検出精度を大幅に向上させられます。SIEMやEDRと組み合わせることで、UEBAは脅威を完全に相関付けたビューの構築に貢献し、侵害された内部関係者、アカウントの不正使用、攻撃者のラテラルムーブメントを早期に検出できるようにします。これは、ユーザーとシステムがどのように振る舞っているかを明らかにすることで、組織全体のセキュリティ体制を強化する長期的な投資です。