

















Les outils d’analyse du comportement des utilisateurs et des entités (UEBA) aident les entreprises à identifier et à atténuer plus précisément les menaces liées aux utilisateurs en analysant les schémas comportementaux sur les comptes, les appareils et les applications. Les plateformes UEBA modernes établissent des profils de référence des comportements, appliquent l’apprentissage automatique pour détecter les anomalies et intègrent souvent des renseignements sur les menaces afin de fournir un contexte plus riche lorsqu’une activité inhabituelle survient. De nombreuses solutions incluent également des workflows automatisés d’investigation ou de réponse qui permettent aux équipes de sécurité d’agir rapidement.
Si votre entreprise cherche à renforcer la détection des menaces internes liées à des comptes compromis, à l’utilisation abusive d’identifiants et aux déplacements latéraux, j’ai dressé une liste des principales plateformes UEBA d’entreprise, conçues pour analyser les comportements dans des environnements hybrides et multicloud et faire émerger les menaces plus efficacement.
Voici ma sélection des sept meilleurs outils UEBA :
| Fournisseur | Idéal pour | Tarifs |
|---|---|---|
| Exabeam New-Scale | Idéal pour l’analyse comportementale cloud native et avancée | Contacter le service commercial |
| LogRhythm | Idéal pour un SIEM + UEBA intégré dans les déploiements sur site | Contacter le service commercial |
| Splunk Enterprise | Idéal pour une détection UEBA évolutive et personnalisable | Contacter le service commercial |
| IBM QRadar | Idéal pour les environnements de sécurité axés sur la conformité | Contacter le service commercial |
| Microsoft Sentinel | Idéal pour les écosystèmes Azure | Contacter le service commercial |
| Rapid7 InsightIDR | Idéal pour un déploiement rapide et une solution UEBA prête à l’emploi | Contacter le service commercial |
| ManageEngine Log360 | La meilleure option UEBA + SIEM à prix abordable | Contacter le service commercial |
Comparatif des principales solutions UEBA
Le tableau suivant compare globalement quelques fonctionnalités de mes solutions préférées ainsi que la disponibilité d’essais gratuits.
| Outil | Renseignements sur les menaces | Détection des utilisateurs compromis | Groupes de pairs | Playbooks de réponse | Essai gratuit |
|---|---|---|---|---|---|
| Exabeam New-Scale | Oui – renseignements intégrés sur les menaces + modèles comportementaux | Oui – évaluation robuste des risques UEBA | Oui – regroupement des pairs fondé sur les comportements | Oui – chronologies et workflows automatisés des incidents | Oui (par l’intermédiaire de partenaires) |
| LogRhythm | Oui – flux de renseignements sur les menaces intégrés | Oui – l’UEBA signale les comptes à risque | Oui – modélisation et groupes d’utilisateurs | Oui – playbooks SOAR inclus | Oui (essai partenaire disponible) |
| Splunk Enterprise (avec UBA) | Oui – intégrations de renseignements sur les menaces pour les entreprises | Oui – le ML détecte les identifiants compromis | Oui – utilise des profils de référence des comportements des clusters et des pairs | Oui – playbooks SOAR (Phantom) | Oui (essai limité) |
| IBM QRadar | Oui – intègre les renseignements sur les menaces X-Force | Oui – l’UBA détecte les activités anormales des comptes | Oui – groupes de référence pour les schémas comportementaux des utilisateurs | Oui – playbooks via QRadar SOAR | Oui (Community Edition) |
| Microsoft Sentinel | Oui – Microsoft Threat Intelligence + Defender | Oui – UEBA et analyse des identités | Oui – regroupement des pairs intégré | Oui – règles d’automatisation et playbooks Logic Apps | Oui (30 jours) |
| Rapid7 InsightIDR | Oui – analyse du comportement des attaquants | Oui – excellente détection du vol d’identifiants | Oui – regroupement des utilisateurs et des entités | Oui – actions de réponse automatisées | Oui (essai gratuit) |
| ManageEngine Log360 | Oui – modules complémentaires de renseignements sur les menaces | Oui – évaluation des risques utilisateurs fondée sur l’UEBA | Oui – regroupement élémentaire des pairs | Oui – workflows de réponse prédéfinis | Oui (essai gratuit) |
Exabeam – Idéal pour l’analyse comportementale cloud native et avancée
Pros
- Analyse comportementale et évaluation des risques de pointe
- Excellentes chronologies de session pour accélérer les investigations
- Ingestion et normalisation flexibles
- Solides fonctionnalités tout-en-un de SIEM + UEBA
- Tableaux de bord personnalisables
- Assistance et ressources de formation fiables
- Évolutif et personnalisable
- Modèles UEBA avancés fondés sur le ML
- Vaste bibliothèque de contenus de détection
Cons
- L’interface peut sembler complexe pour les petites équipes
- Les tarifs peuvent augmenter avec la croissance du volume de données
- Un réglage est nécessaire pour exploiter pleinement les analyses avancées dans les environnements de grande taille
- L’interface peut sembler vieillotte dans certains domaines
- Déploiements complexes pour les petites équipes
- Pas cloud native (déploiements sur site)
- Le coût augmente considérablement avec le volume de données
- Nécessite des administrateurs expérimentés pour être réglé efficacement
- Peut nécessiter beaucoup de ressources à déployer et à maintenir à grande échelle
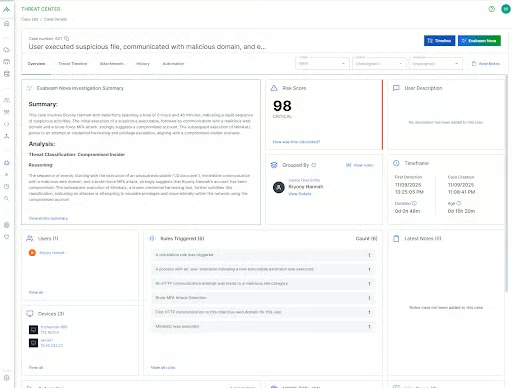
Exabeam New-Scale est reconnu pour ses fonctionnalités UEBA matures et son puissant moteur de modélisation comportementale. Ses analyses basées sur les sessions, ses chronologies automatisées et son évaluation des anomalies offrent aux équipes SOC une visibilité approfondie sur les schémas à risque. New-Scale privilégie le contexte comportemental aux événements bruts et propose des modèles de détection puissants prêts à l’emploi. Pour les entreprises qui donnent la priorité à l’analyse comportementale plutôt qu’à la corrélation SIEM traditionnelle, Exabeam est souvent un choix de premier plan.
Tarifs
- Sur abonnement ; varie selon le volume de données et les modules
- Essai gratuit disponible par l’intermédiaire de partenaires
Fonctionnalités clés
- Moteur de création de sessions : Crée des chronologies de session unifiées pour simplifier les investigations.
- Détection des anomalies fondée sur le machine learning : Identifie les connexions inhabituelles, les déplacements latéraux et les élévations de privilèges.
- Alertes fondées sur les risques : Réduit la fatigue liée aux alertes en évaluant et en hiérarchisant les comportements.
- Chronologies automatisées des incidents : Visualise l’activité des utilisateurs pour accélérer le triage.
Capture d’écran
LogRhythm SIEM – Idéal pour un SIEM + UEBA intégré dans les déploiements sur site
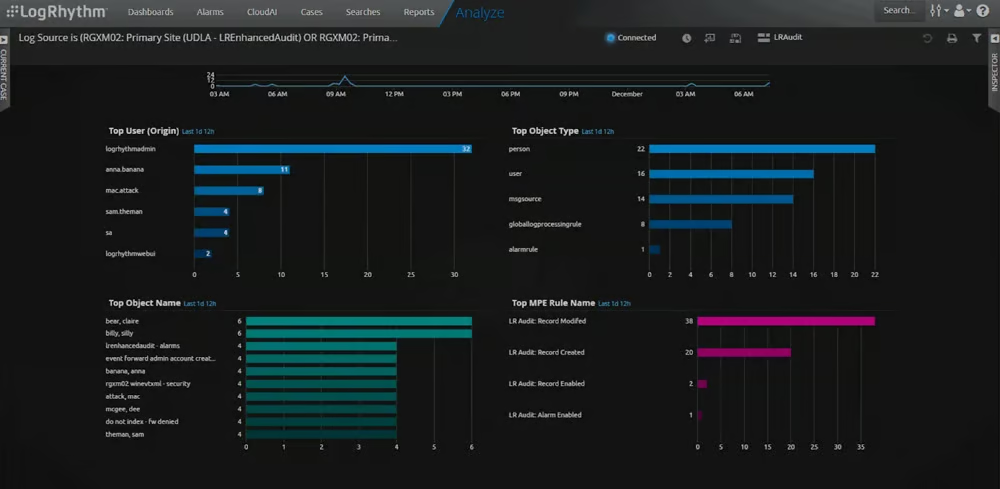
LogRhythm propose une expérience unifiée de SIEM, SOAR et UEBA, avec de puissantes fonctionnalités d’analyse intégrées à son moteur central. Ses fonctionnalités UEBA, comme la modélisation des utilisateurs et la détection des anomalies, contribuent à identifier rapidement les activités à risque. Les tableaux de bord et les règles de corrélation de LogRhythm en font une solution bien adaptée aux équipes des entreprises de taille moyenne et des grandes entreprises qui ont besoin d’une plateforme de sécurité intégrée.
Tarifs
- Fondé sur une licence, avec une tarification selon l’ingestion de données
- Modules complémentaires facultatifs pour le SOAR et les analyses avancées
- Essai gratuit disponible via des partenaires
Fonctionnalités clés
- Gestion du cycle de vie des menaces : Guide les analystes dans les workflows de détection, d’investigation et de réponse.
- Modélisation du comportement des utilisateurs et des entités : Détecte les écarts comportementaux et l’utilisation abusive des privilèges.
- Règles de corrélation prédéfinies : Facilite la mise en place plus rapide des incidents et le réglage de la détection.
- Gestion intégrée des dossiers : Suit les investigations au même endroit.
Capture d’écran
Splunk Enterprise – Idéal pour une détection UEBA évolutive et personnalisable
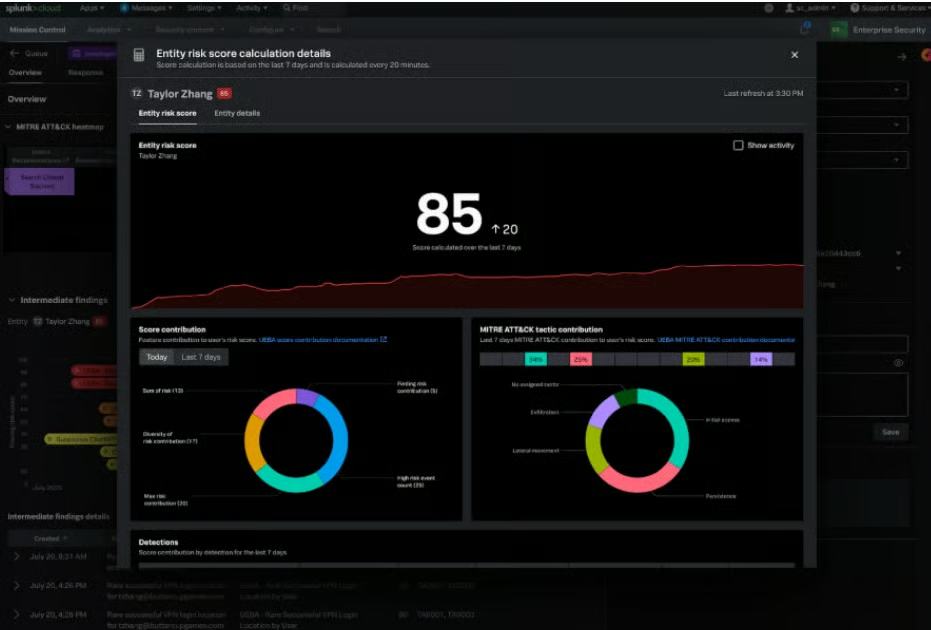
Splunk Enterprise fournit un SIEM flexible doté de fonctionnalités UEBA grâce à Splunk User Behavior Analytics. La plateforme excelle dans l’ingestion de données à grande échelle et permet une personnalisation poussée pour les équipes de sécurité avancées. Les modèles de ML et les recherches par corrélation de Splunk prennent en charge une détection comportementale approfondie, ce qui en fait une solution idéale pour les entreprises disposant de processus SOC matures et d’un débit de données élevé.
Tarifs
- Tarification à l’usage selon l’ingestion de données
- Module UBA facultatif facturé séparément
- Essai gratuit disponible
Fonctionnalités clés
- Modèles d’anomalies fondés sur le machine learning : Détectent les menaces internes et les déplacements latéraux.
- Vastes capacités d’ingestion : Prennent en charge des journaux variés et des données non structurées.
- Détection des menaces fondée sur les comportements : Identifie les sessions utilisateur suspectes et l’utilisation abusive des comptes.
- Vaste contenu disponible sur la marketplace : Des milliers d’intégrations et de packs de détection.
Capture d’écran
IBM QRadar – Idéal pour les environnements de sécurité axés sur la conformité
Pros
- Solide combinaison de corrélation et d’UEBA
- Adapté aux entreprises axées sur la conformité
- Large écosystème d’intégrations
Cons
- Le déploiement sur site nécessite des ressources importantes
- L’interface peut sembler lourde par rapport aux SIEM cloud natifs
- Cycles de mise en œuvre plus longs que ceux des plateformes plus modernes et cloud natives
Évaluation globale : 4,0/5
- Tarifs : 4.0/5
- Fonctionnalités principales : 4.1/5
- Fonctionnalités supplémentaires : 3.9/5
- Facilité d’utilisation et administration : 3.8/5
- Assistance client : 4.2/5
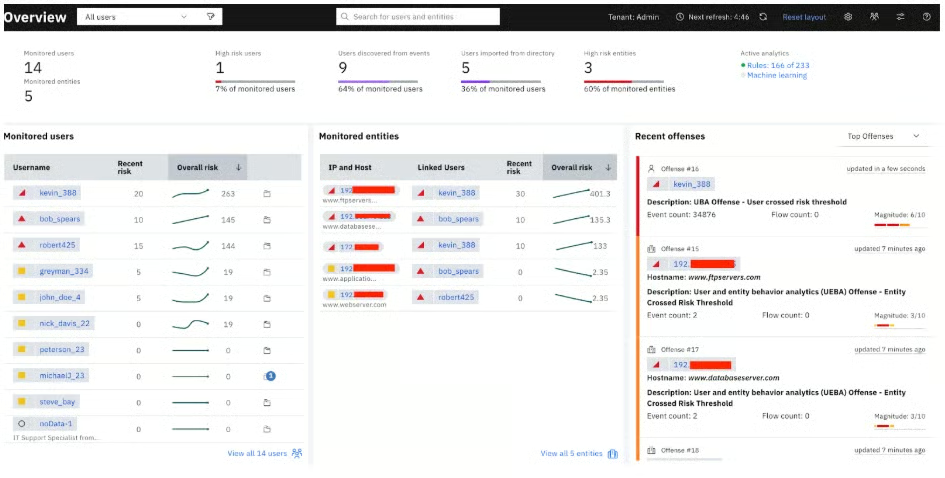
IBM QRadar est une solution SIEM bien établie qui fournit des fonctionnalités UEBA via QRadar User Behavior Analytics. Elle associe de solides règles de corrélation à la modélisation comportementale, aidant ainsi les grandes entreprises à détecter les menaces internes et les activités inhabituelles des comptes. QRadar est populaire dans les secteurs fortement réglementés grâce à ses fonctionnalités de conformité et d’audit.
Tarifs
- Licences à plusieurs niveaux selon le nombre d’événements par seconde et le volume de données
- Le module UBA est un module complémentaire
- Édition communautaire gratuite disponible
Fonctionnalités clés
- Modélisation du profil comportemental de référence : Détecte les écarts par rapport à l’activité normale des utilisateurs.
- Détection fondée sur la corrélation : Fusionne règles et analyses pour générer des alertes précises.
- Investigation criminalistique des incidents : Fournit une analyse approfondie des paquets pour les investigations.
- Modèles de conformité : Simplifient la génération de rapports pour les secteurs réglementés.
Capture d’écran
Microsoft Sentinel – Idéal pour les écosystèmes Azure
Pros
- Nombreuses fonctionnalités UEBA principales et avancées
- Disponible sous forme de service managé
- Une option solide pour les entreprises utilisant Windows et Azure
Cons
- Flexibilité de déploiement limitée en raison du modèle exclusivement cloud
- Peut entraîner des coûts d’ingestion de données élevés dans les grands environnements
- La structure tarifaire peut s’avérer difficile pour certaines équipes
Évaluation globale : 4,24/5
- Tarifs : 4.8/5
- Fonctionnalités principales : 4.3/5
- Fonctionnalités supplémentaires : 4.2/5
- Facilité d’utilisation et administration : 4.0/5
- Assistance client : 3.9/5
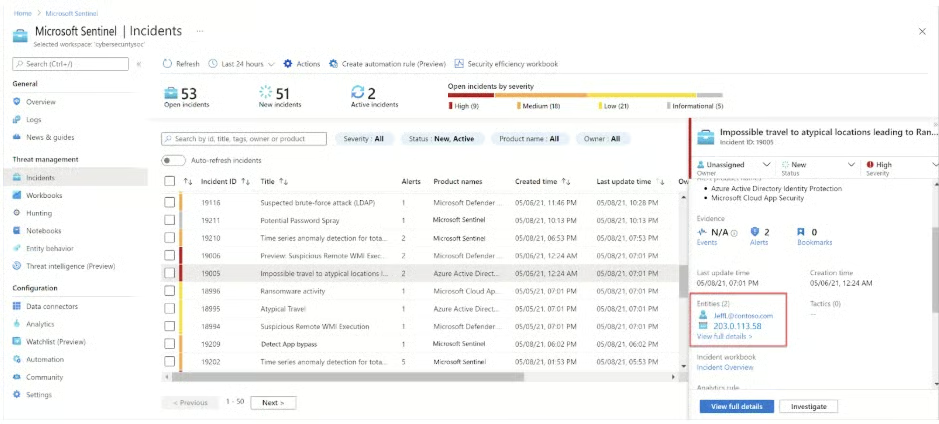
Microsoft Sentinel est un SIEM cloud natif qui offre de solides fonctionnalités UEBA, notamment la hiérarchisation des incidents, le regroupement des pairs et les chronologies de l’activité des utilisateurs. Sentinel excelle dans la couverture étendue de la sécurité des environnements hybrides et multicloud et s’intègre étroitement à Microsoft Defender pour la détection et la réponse étendues. C’est un choix de premier plan pour les entreprises fortement investies dans les écosystèmes Azure ou de sécurité Microsoft.
Tarifs
- Les tarifs varient selon la région et le type de journaux
- Essai gratuit disponible
Fonctionnalités clés
- Collecte étendue des données : Ingère des données provenant des utilisateurs, des appareils, des applications, de l’infrastructure et de plusieurs clouds.
- Suivi des déplacements latéraux : Visualise les déplacements potentiels entre les systèmes en cas de comportement suspect.
- Investigation fondée sur l’IA : Utilise l’intelligence artificielle pour accélérer la chasse aux menaces et l’analyse des anomalies.
- Aucune limite de requêtes : Une architecture cloud native évite les restrictions courantes des outils de requête sur site.
Capture d’écran
Rapid7 InsightIDR – Idéal pour un déploiement rapide et des fonctionnalités UEBA prêtes à l’emploi
Pros
- Déploiement simple et rapide
- Solides fonctionnalités d’analyse comportementale prêtes à l’emploi
- Conception claire et accessible des tableaux de bord
Cons
- Peut manquer de profondeur dans les environnements très complexes
- Flexibilité limitée pour personnaliser les détections par rapport à Splunk
- Moins de fonctionnalités d’analyse avancée que les principales plateformes axées sur les comportements
Évaluation globale : 4,18/5
- Tarifs : 4.3/5
- Fonctionnalités principales : 4.2/5
- Fonctionnalités supplémentaires : 4.0/5
- Facilité d’utilisation et administration : 4.4/5
- Assistance client : 4.0/5
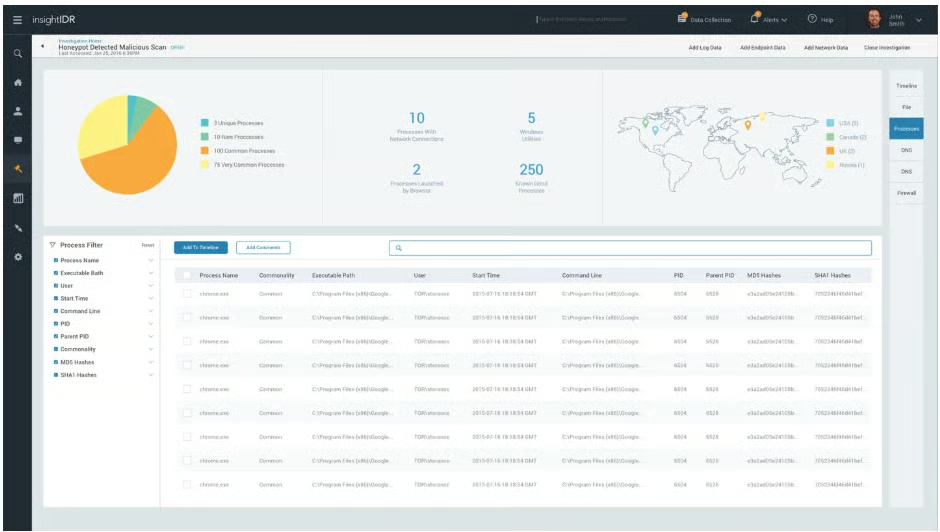
Rapid7 InsightIDR propose des fonctionnalités UEBA intégrées à son SIEM, ce qui permet aux équipes de déployer facilement la détection comportementale sans réglages poussés. La solution excelle dans l’identification des identifiants compromis, des déplacements latéraux et des actions utilisateur à risque. Les tableaux de bord et les workflows d’investigation d’InsightIDR sont très intuitifs, ce qui en fait une solution idéale pour les SOC de petite et moyenne taille.
Tarifs
- Abonnement facturé selon le volume de données
- Fonctionnalités UEBA incluses par défaut
- Essai gratuit disponible
Fonctionnalités clés
- UEBA intégrée : Détecte les vols d’identifiants, les comptes à risque et les anomalies.
- Analyse des comportements des attaquants : Met en correspondance les détections avec les TTP courantes des attaquants.
- Ingestion des journaux cloud native : Simplifie le déploiement et la mise à l’échelle.
- Investigations guidées : Aide les analystes à trier rapidement les incidents.
Capture d’écran
ManageEngine Log360 – L’option UEBA + SIEM la plus économique
Pros
- Très abordable par rapport aux concurrents
- Déploiement et configuration simples
- Bonne variété de règles de détection et de rapports
Cons
- Les modèles UEBA sont moins avancés que ceux des grands fournisseurs
- L’interface peut sembler moins moderne
- Évolutivité limitée pour les environnements d’entreprise plus vastes ou plus complexes
Évaluation globale : 4,02/5
- Tarifs : 4.6/5
- Fonctionnalités principales : 3.9/5
- Fonctionnalités supplémentaires : 3.7/5
- Facilité d’utilisation et administration : 3.9/5
- Assistance client : 4.0/5
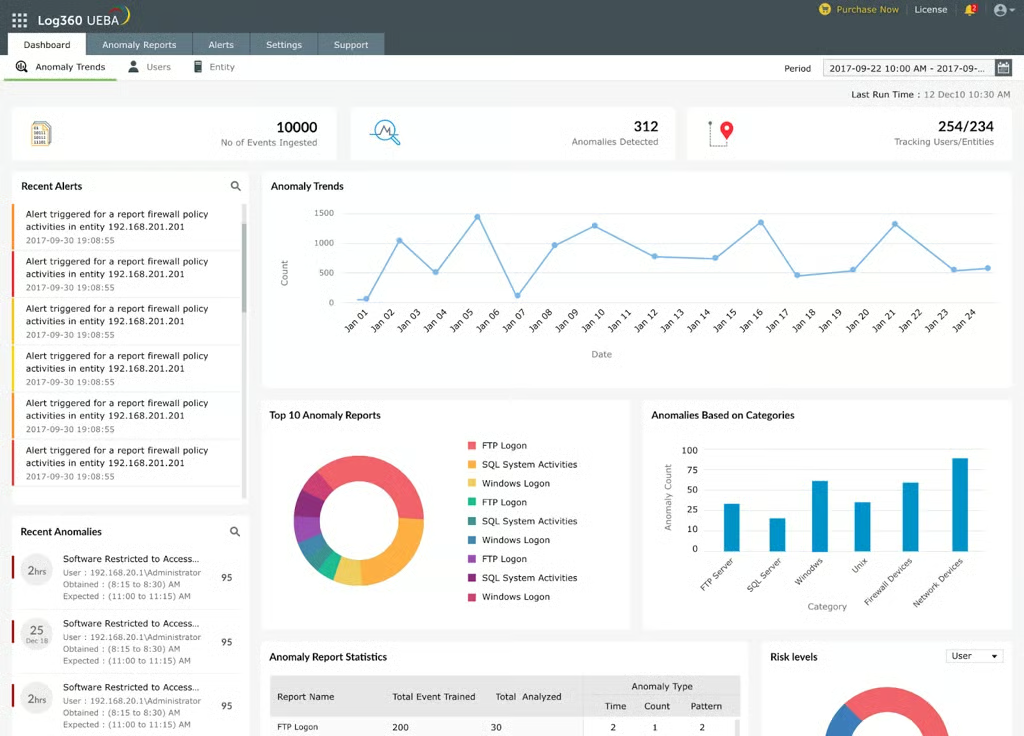
ManageEngine Log360 fournit une solution SIEM et UEBA économique au sein d’une même suite. Ses fonctionnalités d’analyse comportementale contribuent à détecter les connexions suspectes, les changements de privilèges et les menaces internes. Log360 convient particulièrement aux entreprises de taille intermédiaire qui ont besoin de fonctionnalités UEBA sans le coût d’une solution destinée aux grandes entreprises. Bien qu’elle soit moins avancée que les solutions haut de gamme, elle offre un excellent rapport qualité-prix aux équipes soucieuses de leur budget.
Tarifs
- Licences par utilisateur ou par serveur
- Tarification transparente via ManageEngine
- Essai gratuit disponible
Fonctionnalités clés
- Évaluation des risques : Hiérarchise les activités inhabituelles à l’aide d’indicateurs de risque utilisateur.
- Surveillance d’AD et des journaux : Suit les comportements suspects des comptes.
- Tableaux de bord d’analyse des menaces : Mettent en évidence les écarts et les anomalies des utilisateurs.
- Rapports de conformité prédéfinis : Prennent en charge HIPAA, le RGPD, PCI DSS et bien d’autres normes.
Capture d’écran
Fonctionnalités clés des outils UEBA
Bien que les fonctionnalités UEBA soient désormais souvent intégrées aux grandes plateformes de sécurité, plusieurs capacités fondamentales restent communes à l’ensemble du secteur. Les fonctionnalités UEBA principales comprennent l’analyse centrée sur les comportements, la détection des anomalies, l’évaluation des risques et la surveillance riche en contexte des utilisateurs comme des entités.
Surveillance
Dans les infrastructures de sécurité modernes, les réseaux, les appareils, les applications et les comptes doivent faire l’objet d’une surveillance continue. Les outils UEBA surveillent l’activité dans ces environnements et signalent les écarts par rapport aux schémas habituels — non seulement sur la base de règles statiques, mais aussi de profils de référence appris à partir des comportements normaux. Cela complète la collecte des journaux par le SIEM en mettant en évidence les situations où des personnes ou des systèmes se comportent d’une manière qui ne correspond pas aux normes historiques.
Analyse
Les plateformes UEBA appliquent le machine learning et la modélisation statistique afin d’établir des profils de référence comportementaux pour les utilisateurs, les comptes de service et les appareils. Au lieu de se concentrer sur le comportement du code, comme le ferait un outil EDR, l’UEBA évalue le comportement humain ou celui des entités — connexions, accès aux ressources, mouvements de données et utilisation des privilèges. Lorsque le comportement sort des schémas attendus, le système signale l’anomalie pour examen.
Alertes et hiérarchisation
Les solutions UEBA génèrent des alertes lorsque des anomalies comportementales importantes surviennent. Comme ces anomalies sont évaluées au fil du temps par rapport à des profils de référence appris, les alertes sont souvent plus pertinentes et plus riches en contexte. De nombreux outils UEBA appliquent également une évaluation des risques, permettant aux équipes de sécurité de hiérarchiser les menaces selon la probabilité qu’un compte ou un actif soit compromis.
Gestion des utilisateurs et des entités
L’UEBA surveille en continu les autorisations et l’activité des utilisateurs afin de déterminer si leurs actions correspondent aux rôles attendus. Cela réduit le risque d’abus de privilèges et contribue à détecter les utilisateurs internes compromis — des utilisateurs qui ont involontairement permis à un attaquant d’accéder au système en cliquant sur un lien d’hameçonnage ou en activant des macros dans un fichier malveillant. L’UEBA évalue également les entités telles que les serveurs et les ordinateurs portables afin de détecter les comportements anormaux des appareils pouvant nécessiter une mise en quarantaine.
Identification avancée des menaces
Lorsque l’UEBA signale des anomalies, elle classe souvent le type de menace — par exemple déplacement latéral, utilisation abusive d’identifiants ou exfiltration de données. Dans les architectures plus avancées où l’UEBA est associée au SIEM et aux données de télémétrie EDR, l’analyse fondée sur l’IA peut mettre en corrélation l’ensemble de la chaîne d’attaque, de l’e-mail d’hameçonnage au point de terminaison compromis, puis aux tentatives de déplacement latéral. Ce niveau de visibilité dépasse largement ce que peut fournir un outil unique, qu’il s’agisse d’un SIEM seul ou d’un EDR seul.
Comment j’ai évalué les meilleures solutions UEBA
Pour déterminer les meilleures solutions UEBA, j’ai créé une grille de notation comprenant des catégories d’évaluation pondérées. Chaque catégorie regroupait plusieurs sous-critères et était évaluée à partir de recherches sur les produits et de la validation de fonctionnalités en conditions réelles.
Critères d’évaluation
J’ai évalué chaque solution en fonction de ses fonctionnalités d’analyse comportementale, de l’ergonomie de sa plateforme, de ses tarifs, de ses fonctionnalités étendues et de ses options d’assistance.
Fonctionnalités principales (30 %) : J’ai évalué des fonctionnalités telles que la conservation des journaux, la hiérarchisation des incidents, la profondeur de l’analyse comportementale et les intégrations avec des annuaires tels qu’Active Directory.
- Lauréat du critère : Plusieurs lauréats
Facilité d’utilisation et administration (25 %) : Cette catégorie comprenait les fonctionnalités qui facilitent l’utilisation d’une solution UEBA, comme des workflows d’investigation intuitifs, une documentation complète et une administration simple.
- Lauréat du critère : Exabeam New-Scale
Tarifs (15 %) : J’ai examiné la transparence des tarifs des fournisseurs, les modèles d’abonnement et la disponibilité d’essais gratuits.
- Lauréat du critère : LogRhythm
Fonctionnalités supplémentaires (15 %) : Dans cette catégorie, j’ai pris en compte les contrôles d’accès fondés sur les rôles, la détection des déplacements latéraux, la remédiation automatisée et les intégrations de sécurité étendues.
- Lauréat du critère : Exabeam New-Scale
Assistance client (15 %) : J’ai analysé la disponibilité des canaux d’assistance, l’accès aux démonstrations et la possibilité de bénéficier d’un accompagnement technique renforcé.
- Lauréat du critère : Plusieurs lauréats
Foire aux questions (FAQ)
Quelle est la différence entre le SIEM et l’UEBA ?
Le SIEM et l’UEBA fonctionnent souvent ensemble, mais remplissent des rôles différents :
- SIEM agrège et met en corrélation les journaux provenant de l’ensemble de l’environnement afin de fournir une vue complète de l’activité. Il peut inclure des fonctionnalités similaires à l’UEBA, mais se concentre traditionnellement sur la journalisation centralisée, les alertes fondées sur des règles et la corrélation des événements.
- UEBA se concentre spécifiquement sur le comportement des utilisateurs et des entités — la manière dont ils se connectent, les ressources auxquelles ils accèdent et les écarts de leurs actions par rapport aux schémas habituels.
Les plateformes SIEM modernes intègrent de plus en plus des moteurs UEBA, ce qui permet d’appliquer l’analyse comportementale à l’ensemble des sources de journaux ingérées. Lorsqu’elles sont combinées, les organisations bénéficient d’une visibilité complète et contextualisée sur les attaques, comme celles impliquant des utilisateurs internes compromis qui exécutent involontairement des actions malveillantes après un incident d’hameçonnage.
Quelle est la différence entre l’UEBA et l’EDR ?
L’UEBA et l’EDR analysent différents aspects de l’activité de sécurité :
- EDR se concentre sur le comportement du code et des processus exécutés sur un endpoint. Il utilise des heuristiques pour détecter les actions malveillantes, comme les arborescences de processus inhabituelles, les injections en mémoire ou l’exécution de commandes.
- UEBA se concentre sur le comportement de l’utilisateur ou de l’entité — connexions, accès aux ressources, utilisation des privilèges et déplacements entre les systèmes.
L’EDR montre ce qui s’est passé sur l’appareil. L’UEBA montre ce que fait l’utilisateur — ou l’attaquant qui utilise son identité — dans l’ensemble de l’environnement.
Lorsque la télémétrie EDR est envoyée vers un SIEM équipé de l’UEBA, les organisations peuvent voir l’intégralité du scénario d’attaque — de l’e-mail d’hameçonnage qui a compromis un utilisateur à la macro malveillante qu’il a activée, en passant par la connexion C2 et les tentatives de déplacement latéral. L’XDR tente d’unifier ces différentes perspectives, mais reste souvent limité, car il part d’une vision centrée sur les endpoints plutôt que d’une vision de l’ensemble de l’entreprise comme celle d’un SIEM.
Pourquoi ai-je besoin d’un outil UEBA ?
Si votre organisation compte plusieurs utilisateurs qui accèdent à des environnements d’entreprise, l’UEBA offre une visibilité essentielle sur leur comportement au fil du temps. Comme le comportement des utilisateurs est souvent imprévisible et peut être exploité par l’ingénierie sociale, l’UEBA aide à détecter les anomalies que les outils de journalisation traditionnels pourraient ne pas repérer.
L’UEBA identifie également des schémas, et pas seulement des événements isolés. Par exemple, si un utilisateur exporte fréquemment de grands ensembles de données ou accède à des systèmes inhabituels, l’UEBA signale ce comportement comme un risque potentiel, même si ces actions semblent valides à première vue.
En résumé : l’UEBA vous aide à mieux comprendre les comportements et les risques
Les solutions UEBA aident les organisations à interpréter les comportements complexes des utilisateurs et des actifs dans leur environnement. À mesure que les données réseau et applicatives augmentent, les analystes humains ne peuvent pas suivre manuellement les schémas au fil du temps. L’UEBA prend en charge cette tâche, ce qui permet aux équipes SOC de se concentrer sur la défense stratégique plutôt que sur une surveillance constante et de bas niveau.
L’UEBA n’est pas une solution à configurer puis à oublier, mais son adaptation à votre environnement améliore considérablement la précision de la détection. Combinée au SIEM et à l’EDR, l’UEBA contribue à fournir une vue entièrement corrélée des menaces, permettant de détecter rapidement les utilisateurs internes compromis, l’utilisation abusive de comptes et les déplacements latéraux des attaquants. Il s’agit d’un investissement à long terme qui renforce la posture de sécurité globale d’une organisation en révélant précisément la manière dont les utilisateurs et les systèmes se comportent.