

















Tools für User- und Entity-Behavior-Analytics (UEBA) helfen Unternehmen, benutzergetriebene Bedrohungen präziser zu erkennen und einzudämmen, indem sie Verhaltensmuster über Konten, Geräte und Anwendungen hinweg analysieren. Moderne UEBA-Plattformen erstellen Verhaltensbaselines, setzen maschinelles Lernen zur Erkennung von Anomalien ein und integrieren häufig Threat Intelligence, um bei ungewöhnlichen Aktivitäten einen umfassenderen Kontext bereitzustellen. Viele Lösungen bieten außerdem automatisierte Untersuchungs- oder Reaktions-Workflows, mit denen Sicherheitsteams schnell handeln können.
Wenn Ihr Unternehmen die Erkennung kompromittierter Insider, des Missbrauchs von Zugangsdaten und lateraler Bewegungen verbessern möchte, habe ich eine Liste führender UEBA-Plattformen für Unternehmen zusammengestellt. Sie sind darauf ausgelegt, Verhaltensweisen in hybriden und Multi-Cloud-Umgebungen zu analysieren und Bedrohungen effizienter aufzudecken.
Hier sind meine sieben besten UEBA-Tools:
| Anbieter | Am besten geeignet für | Preise |
|---|---|---|
| Exabeam New-Scale | Am besten geeignet für cloudnative und fortschrittliche Verhaltensanalysen | Vertrieb kontaktieren |
| LogRhythm | Am besten geeignet für integriertes SIEM + UEBA in On-Premises-Bereitstellungen | Vertrieb kontaktieren |
| Splunk Enterprise | Am besten geeignet für skalierbare, anpassbare UEBA-Erkennung | Vertrieb kontaktieren |
| IBM QRadar | Am besten geeignet für sicherheitsorientierte Umgebungen mit strengen Compliance-Anforderungen | Vertrieb kontaktieren |
| Microsoft Sentinel | Am besten geeignet für Azure-Ökosysteme | Vertrieb kontaktieren |
| Rapid7 InsightIDR | Am besten geeignet für schnelle Bereitstellung und sofort einsatzbereite UEBA-Funktionen | Vertrieb kontaktieren |
| ManageEngine Log360 | Die beste budgetfreundliche UEBA- und SIEM-Option | Vertrieb kontaktieren |
Vergleich der führenden UEBA-Lösungen
Die folgende Tabelle vergleicht grob einige Funktionen meiner Top-Auswahl sowie die Verfügbarkeit kostenloser Testversionen.
| Tool | Threat Intelligence | Erkennung kompromittierter Benutzer | Peer-Gruppen | Response-Playbooks | Kostenlose Testversion |
|---|---|---|---|---|---|
| Exabeam New-Scale | Ja – integrierte Threat Intelligence + Verhaltensmodelle | Ja – zuverlässige UEBA-Risikobewertung | Ja – verhaltensbasierte Peer-Gruppierung | Ja – automatisierte Zeitachsen und Workflows für Vorfälle | Ja (über Partner) |
| LogRhythm | Ja – integrierte Threat-Intelligence-Feeds | Ja – UEBA markiert riskante Konten | Ja – Benutzermodellierung und Gruppen | Ja – SOAR-Playbooks enthalten | Ja (Partnertestversion verfügbar) |
| Splunk Enterprise (mit UBA) | Ja – Integrationen für Threat Intelligence in Unternehmen | Ja – ML erkennt kompromittierte Zugangsdaten | Ja – verwendet Baselines für Cluster- und Peer-Verhalten | Ja – SOAR-(Phantom-)Playbooks | Ja (eingeschränkte Testversion) |
| IBM QRadar | Ja – integriert X-Force Threat Intelligence | Ja – UBA erkennt ungewöhnliche Kontoaktivitäten | Ja – Baseline-Gruppen für Benutzermuster | Ja – Playbooks über QRadar SOAR | Ja (Community Edition) |
| Microsoft Sentinel | Ja – Microsoft Threat Intelligence + Defender | Ja – UEBA und Identitätsanalysen | Ja – integrierte Peer-Gruppierung | Ja – Automatisierungsregeln und Logic-Apps-Playbooks | Ja (30 Tage) |
| Rapid7 InsightIDR | Ja – Analysen des Angreiferverhaltens | Ja – zuverlässige Erkennung von Zugangsdaten-Diebstahl | Ja – Gruppierung von Benutzern und Entitäten | Ja – automatisierte Reaktionsmaßnahmen | Ja (kostenlose Testversion) |
| ManageEngine Log360 | Ja – Threat-Intelligence-Add-ons | Ja – UEBA-basierte Risikobewertung von Benutzern | Ja – grundlegende Peer-Gruppierung | Ja – vordefinierte Reaktions-Workflows | Ja (kostenlose Testversion) |
Exabeam – am besten geeignet für cloudnative und fortschrittliche Verhaltensanalysen
Pros
- Branchenführende Verhaltensanalysen und Risikobewertung
- Hervorragende Sitzungszeitachsen für schnelle Untersuchungen
- Flexible Aufnahme und Normalisierung
- Leistungsstarke All-in-one-SIEM- und UEBA-Funktionen
- Anpassbare Dashboards
- Zuverlässiger Support und umfangreiche Schulungsressourcen
- Skalierbar und anpassbar
- Fortschrittliche ML-gestützte UEBA-Modelle
- Umfangreiche Bibliothek mit Erkennunginhalten
Cons
- Die Benutzeroberfläche kann für kleinere Teams komplex wirken
- Die Preise können mit zunehmendem Datenvolumen steigen
- Erfordert eine Feinabstimmung, um fortschrittliche Analysen in größeren Umgebungen vollständig zu nutzen
- Die Oberfläche kann in einigen Bereichen veraltet wirken
- Komplexe Bereitstellungen für kleinere Teams
- Nicht cloudnativ (On-Premises-Bereitstellungen)
- Die Kosten steigen bei größerem Datenvolumen deutlich
- Erfordert erfahrene Administratoren für eine effektive Feinabstimmung
- Kann bei Bereitstellung und Wartung in großem Maßstab ressourcenintensiv sein
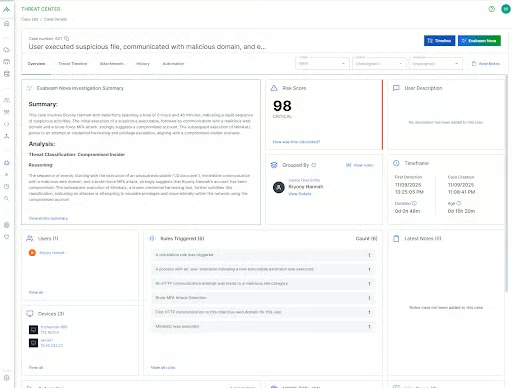
Exabeam New-Scale ist für seine ausgereiften UEBA-Funktionen und seine leistungsstarke Engine zur Verhaltensmodellierung bekannt. Die sitzungsbasierten Analysen, automatisierten Zeitachsen und Anomaliebewertungen bieten SOC-Teams umfassende Einblicke in riskante Muster. New-Scale konzentriert sich auf den Verhaltenskontext statt auf reine Ereignisse und bietet sofort einsatzbereite, leistungsstarke Erkennungsmodelle. Für Unternehmen, die Verhaltensanalysen gegenüber der herkömmlichen SIEM-Korrelation priorisieren, ist Exabeam häufig die erste Wahl.
Preise
- Abonnementbasiert; variiert je nach Datenvolumen und Modulen
- Kostenlose Testversion über Partner verfügbar
Wichtige Funktionen
- Sitzungs-Engine: Erstellt einheitliche Sitzungszeitachsen und erleichtert so Untersuchungen.
- Maschinelles Lernen unterstützte Anomalieerkennung: Erkennt ungewöhnliche Anmeldungen, laterale Bewegungen und Rechteausweitungen.
- Risikobasiertes Alerting: Verringert die Alert-Müdigkeit durch Bewertung und Priorisierung von Verhaltensweisen.
- Automatisierte Zeitachsen für Vorfälle: Visualisiert Benutzeraktivitäten für eine schnelle Triage.
Screenshot
LogRhythm SIEM – am besten geeignet für integriertes SIEM + UEBA in On-Premises-Bereitstellungen
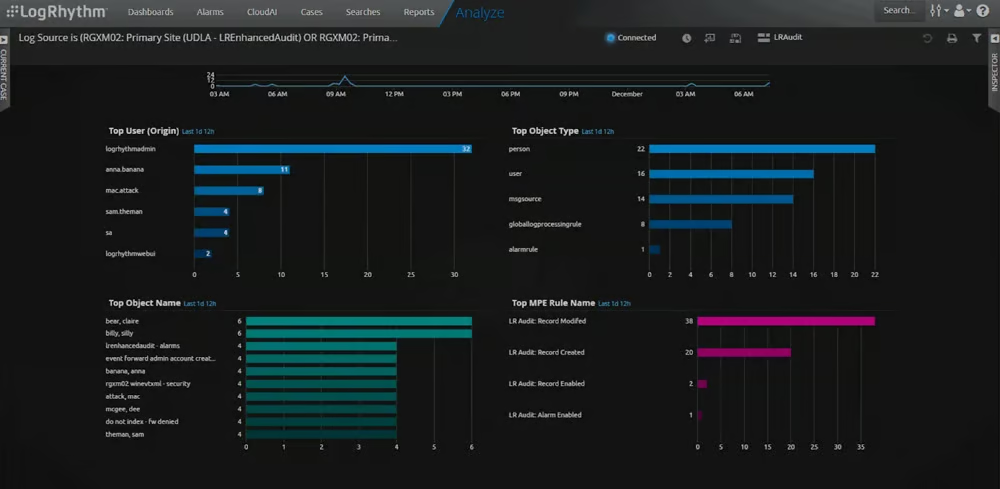
LogRhythm bietet eine einheitliche SIEM-, SOAR- und UEBA-Erfahrung mit leistungsstarken, in die Kern-Engine integrierten Analysen. Seine UEBA-Funktionen, etwa Benutzermodellierung und Anomalieerkennung, helfen dabei, riskante Aktivitäten frühzeitig zu erkennen. Die Dashboards und Korrelationsregeln von LogRhythm eignen sich gut für mittelständische Unternehmen und Konzerne, die eine Sicherheitsplattform aus einem Guss benötigen.
Preise
- Lizenzbasiert, Preise richten sich nach der Datenaufnahme
- Optionale Add-ons für SOAR und fortschrittliche Analysen
- Kostenlose Testversion über Partner verfügbar
Wichtige Funktionen
- Management des Bedrohungslebenszyklus: Führt Analysten durch Workflows zum Erkennen, Untersuchen und Reagieren.
- Modellierung des Benutzer- und Entitätsverhaltens: Erkennt Abweichungen im Verhalten und den Missbrauch von Berechtigungen.
- Vorgefertigte Korrelationsregeln: Unterstützt eine schnellere Einrichtung von Vorfällen und Feinabstimmung der Erkennung.
- Integriertes Fallmanagement: Verfolgt Untersuchungen an einem zentralen Ort.
Screenshot
Splunk Enterprise – am besten geeignet für skalierbare, anpassbare UEBA-Erkennung
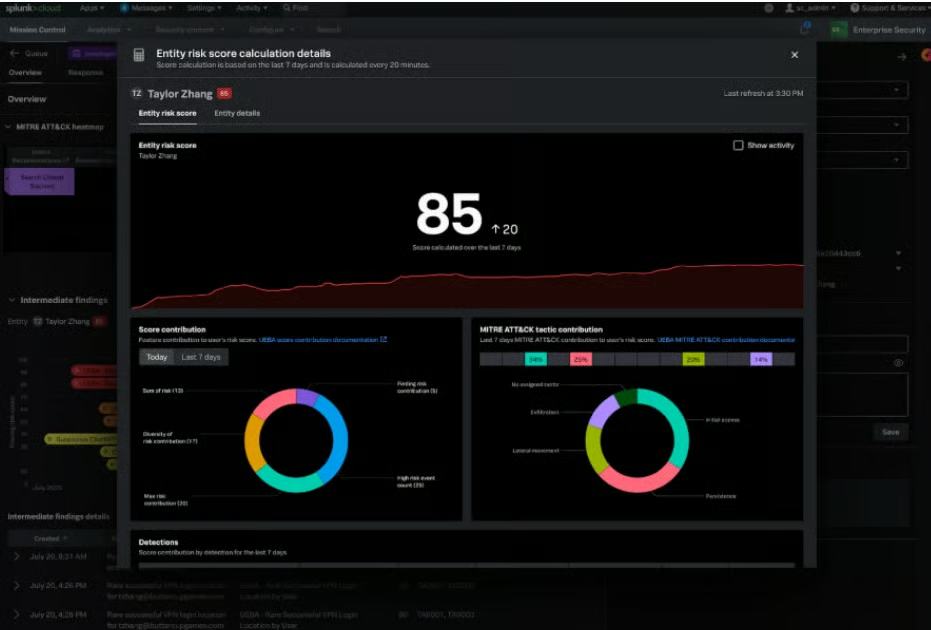
Splunk Enterprise bietet mit Splunk User Behavior Analytics ein flexibles SIEM mit UEBA-Funktionen. Die Plattform zeichnet sich durch die Aufnahme großer Datenmengen aus und ermöglicht umfangreiche Anpassungen für fortgeschrittene Sicherheitsteams. Die ML-Modelle und Korrelationssuchen von Splunk unterstützen eine tiefgehende verhaltensbasierte Erkennung und machen die Lösung ideal für Unternehmen mit ausgereiften SOC-Prozessen und hohem Datendurchsatz.
Preise
- Nutzungsabhängige Preise je nach Datenaufnahme
- Optionales UBA-Modul mit separater Preisgestaltung
- Kostenlose Testversion verfügbar
Wichtige Funktionen
- Anomalie-Modelle für maschinelles Lernen: Erkennen Insider-Bedrohungen und laterale Bewegungen.
- Umfangreiche Funktionen zur Datenaufnahme: Verarbeiten verschiedenartige Logs und unstrukturierte Daten.
- Verhaltensbasierte Bedrohungserkennung: Erkennt verdächtige Benutzersitzungen und Kontomissbrauch.
- Umfangreiche Marketplace-Inhalte: Tausende Integrationen und Erkennungspakete.
Screenshot
IBM QRadar – am besten geeignet für sicherheitsorientierte Umgebungen mit strengen Compliance-Anforderungen
Pros
- Leistungsstarke Kombination aus Korrelation und UEBA
- Gut geeignet für Unternehmen mit strengen Compliance-Anforderungen
- Breites Integrationsökosystem
Cons
- Die On-Premises-Bereitstellung erfordert erhebliche Ressourcen
- Die Benutzeroberfläche kann im Vergleich zu cloudnativen SIEMs schwerfällig wirken
- Längere Implementierungszyklen im Vergleich zu moderneren cloudnativen Plattformen
Gesamtbewertung: 4,0/5
- Preise: 4.0/5
- Kernfunktionen: 4.1/5
- Zusätzliche Funktionen: 3.9/5
- Benutzerfreundlichkeit und Administration: 3.8/5
- Kundensupport: 4.2/5
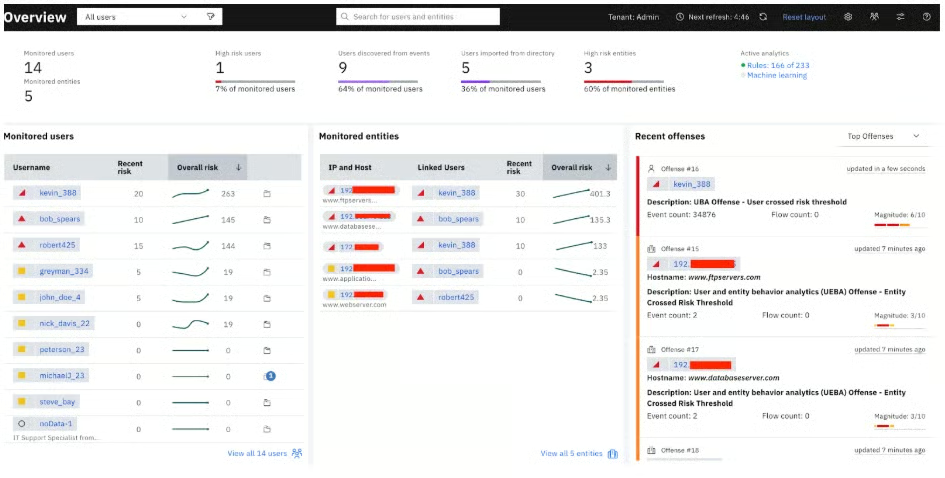
IBM QRadar ist eine etablierte SIEM-Lösung, die mit QRadar User Behavior Analytics UEBA-Funktionen bereitstellt. Sie kombiniert leistungsstarke Korrelationsregeln mit Verhaltensmodellierung und unterstützt große Unternehmen dabei, Insider-Bedrohungen und ungewöhnliche Kontoaktivitäten zu erkennen. QRadar ist aufgrund seiner Compliance- und Audit-Funktionen in stark regulierten Branchen beliebt.
Preise
- Stufenbasierte Lizenzierung auf Grundlage von Ereignissen pro Sekunde und Datenvolumen
- UBA-Modul als Add-on
- Kostenlose Community Edition verfügbar
Wichtige Funktionen
- Modellierung von Verhaltensbaselines: Erkennt Abweichungen von der normalen Benutzeraktivität.
- Korrelationsbasierte Erkennung: Verknüpft Regeln und Analysen für präzise Warnmeldungen.
- Forensik bei Vorfällen: Bietet eine tiefgehende Paketanalyse für Untersuchungen.
- Compliance-Vorlagen: Vereinfacht die Berichterstattung für regulierte Branchen.
Screenshot
Microsoft Sentinel – am besten geeignet für Azure-Ökosysteme
Pros
- Zahlreiche grundlegende und fortschrittliche UEBA-Funktionen
- Als Managed Service verfügbar
- Leistungsstarke Option für Unternehmen auf Basis von Windows und Azure
Cons
- Begrenzte Flexibilität bei der Bereitstellung aufgrund des reinen Cloud-Modells
- In großen Umgebungen können hohe Kosten für die Datenaufnahme entstehen
- Die Preisstruktur kann für manche Teams eine Herausforderung darstellen
Gesamtbewertung: 4,24/5
- Preise: 4.8/5
- Kernfunktionen: 4.3/5
- Zusätzliche Funktionen: 4.2/5
- Benutzerfreundlichkeit und Administration: 4.0/5
- Kundensupport: 3.9/5
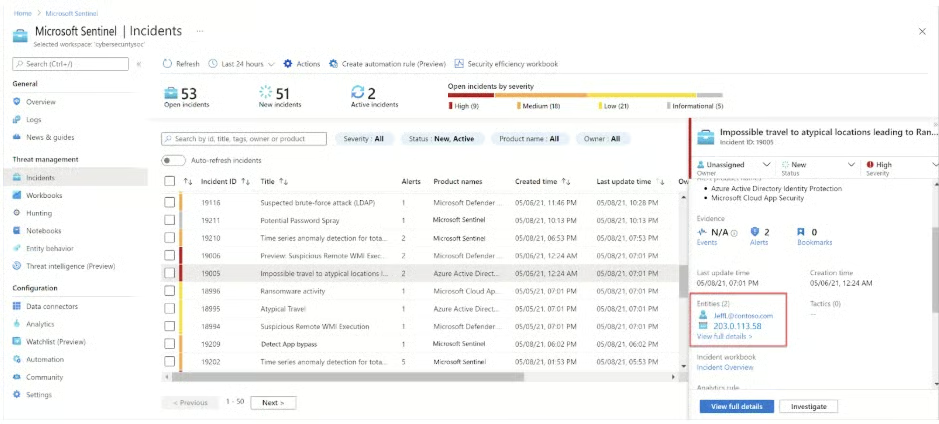
Microsoft Sentinel ist ein cloudnatives SIEM mit leistungsstarken UEBA-Funktionen, darunter die Priorisierung von Vorfällen, Peer-Gruppierung und Zeitachsen der Benutzeraktivitäten. Sentinel bietet eine umfassende Sicherheitsabdeckung in hybriden und Multi-Cloud-Umgebungen und ist eng in Microsoft Defender für Extended Detection and Response integriert. Für Unternehmen, die stark auf Azure oder Microsoft-Sicherheitsökosysteme setzen, ist die Lösung eine erste Wahl.
Preise
- Die Preise variieren je nach Region und Logtyp
- Kostenlose Testversion verfügbar
Wichtige Funktionen
- Umfassende Datenerfassung: Nimmt Daten von Benutzern, Geräten, Apps, der Infrastruktur und mehreren Clouds auf.
- Nachverfolgung lateraler Bewegungen: Visualisiert potenzielle Bewegungen zwischen Systemen, wenn verdächtiges Verhalten auftritt.
- KI-gestützte Untersuchungen: Nutzt künstliche Intelligenz, um die Bedrohungssuche und Anomalieanalyse zu beschleunigen.
- Keine Abfragebeschränkungen: Die cloudnative Architektur vermeidet die Einschränkungen, die bei On-Premises-Abfragetools üblich sind.
Screenshot
Rapid7 InsightIDR – am besten geeignet für schnelle Bereitstellung und UEBA direkt ab Werk
Pros
- Einfache und schnelle Bereitstellung
- Leistungsstarke Verhaltensanalysen direkt einsatzbereit
- Übersichtliches, zugängliches Dashboard-Design
Cons
- Für hochkomplexe Umgebungen möglicherweise nicht detailliert genug
- Begrenzte Flexibilität bei der Anpassung von Erkennungen im Vergleich zu Splunk
- Weniger fortschrittliche Analysefunktionen als führende verhaltensbasierte Plattformen
Gesamtbewertung: 4,18/5
- Preise: 4.3/5
- Kernfunktionen: 4.2/5
- Zusätzliche Funktionen: 4.0/5
- Benutzerfreundlichkeit und Administration: 4.4/5
- Kundensupport: 4.0/5
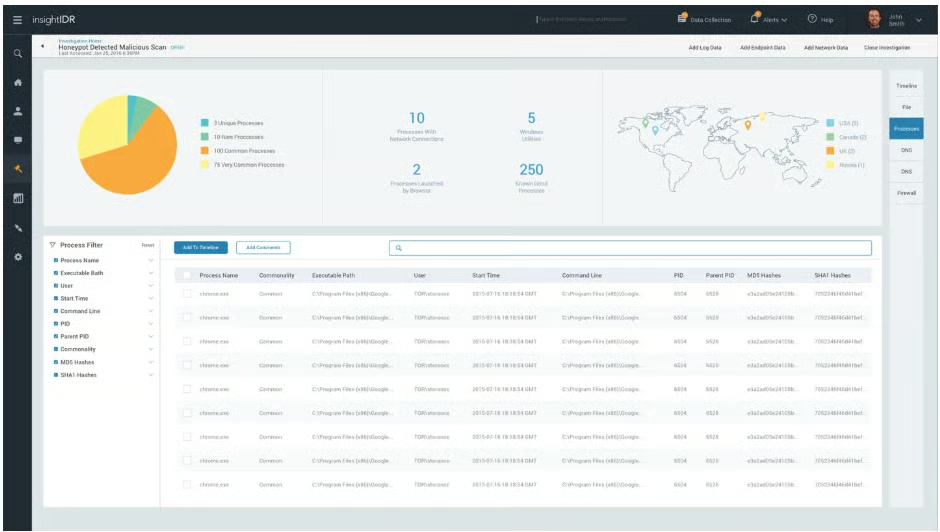
Rapid7 InsightIDR bietet neben SIEM integrierte UEBA-Funktionen und ermöglicht Teams so die Bereitstellung verhaltensbasierter Erkennung ohne aufwendige Feinabstimmung. Die Lösung ist besonders gut darin, kompromittierte Zugangsdaten, laterale Bewegungen und riskante Benutzeraktionen zu erkennen. Die Dashboards und Untersuchungs-Workflows von InsightIDR sind äußerst intuitiv und machen die Lösung ideal für kleine und mittelgroße SOCs.
Preise
- Abonnementbasiert, Preisgestaltung nach Datenvolumen
- UEBA standardmäßig enthalten
- Kostenlose Testversion verfügbar
Wichtige Funktionen
- Integrierte UEBA: Erkennt den Diebstahl von Zugangsdaten, riskante Konten und Anomalien.
- Analysen des Angreiferverhaltens: Ordnet Erkennungen gängigen TTPs von Angreifern zu.
- Cloudnative Log-Aufnahme: Vereinfacht Bereitstellung und Skalierung.
- Geführte Untersuchungen: Unterstützt Analysten bei der schnellen Triage von Vorfällen.
Screenshot
ManageEngine Log360 – die budgetfreundliche UEBA- und SIEM-Option
Pros
- Im Vergleich zu Wettbewerbern sehr kostengünstig
- Einfach bereitzustellen und zu konfigurieren
- Gute Auswahl an Erkennungsregeln und Berichten
Cons
- UEBA-Modelle sind weniger fortschrittlich als die größerer Anbieter
- Die Benutzeroberfläche kann weniger modern wirken
- Begrenzte Skalierbarkeit für größere oder komplexere Unternehmensumgebungen
Gesamtbewertung: 4,02/5
- Preise: 4.6/5
- Kernfunktionen: 3.9/5
- Zusätzliche Funktionen: 3.7/5
- Benutzerfreundlichkeit und Administration: 3.9/5
- Kundensupport: 4.0/5
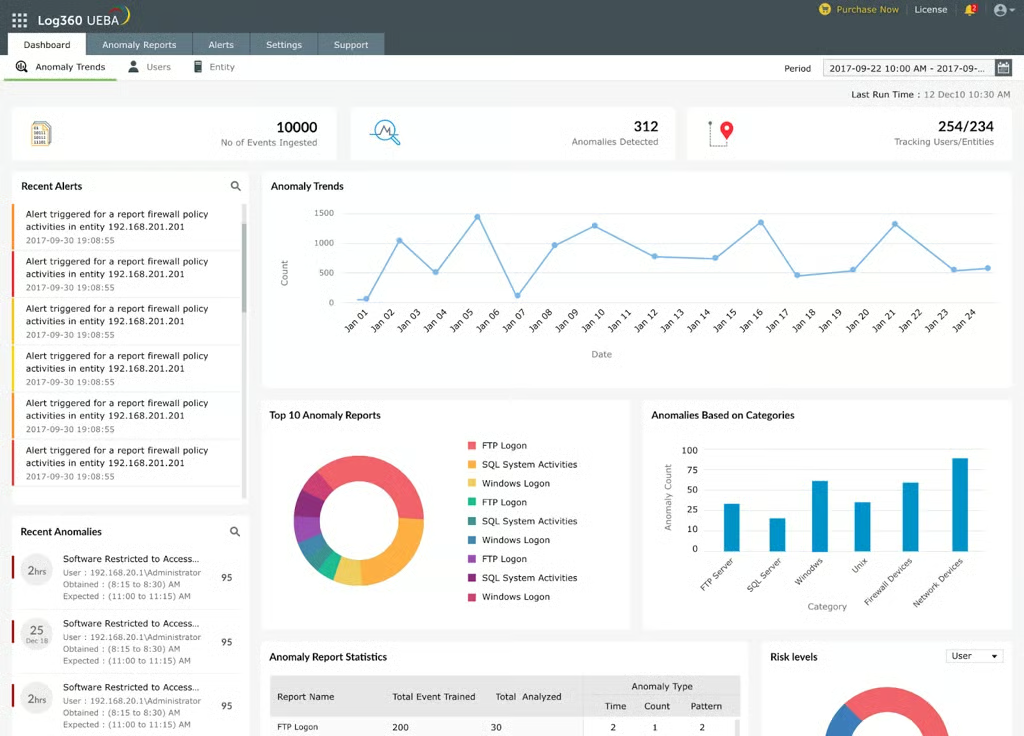
ManageEngine Log360 vereint kostengünstige SIEM- und UEBA-Funktionen in einer Suite. Die Verhaltensanalysen helfen dabei, verdächtige Anmeldungen, Änderungen von Berechtigungen und Insider-Bedrohungen zu erkennen. Log360 eignet sich besonders für mittelständische Unternehmen, die UEBA ohne Kosten auf Enterprise-Niveau benötigen. Die Lösung ist zwar nicht so fortschrittlich wie Premium-Anbieter, bietet budgetbewussten Teams jedoch ein hervorragendes Preis-Leistungs-Verhältnis.
Preise
- Lizenzierung pro Benutzer oder Server
- Transparente Preise über ManageEngine
- Kostenlose Testversion verfügbar
Wichtige Funktionen
- Risikobewertung: Priorisiert ungewöhnliche Aktivitäten anhand von Risikowerten für Benutzer.
- AD- und Log-Überwachung: Verfolgt verdächtiges Kontoverhalten.
- Dashboards für Bedrohungsanalysen: Heben Abweichungen und Anomalien bei Benutzern hervor.
- Vorgefertigte Compliance-Berichte: Unterstützen HIPAA, DSGVO, PCI DSS und mehr.
Screenshot
Wichtige Funktionen von UEBA-Tools
Obwohl UEBA-Funktionen inzwischen häufig in größere Sicherheitsplattformen integriert sind, bleiben mehrere grundlegende Funktionen branchenweit konsistent. Zu den Kernfunktionen von UEBA gehören verhaltenszentrierte Analysen, Anomalieerkennung, Risikobewertung und eine kontextreiche Überwachung von Benutzern und Entitäten.
Überwachung
In modernen Sicherheitsinfrastrukturen müssen Netzwerke, Geräte, Anwendungen und Konten kontinuierlich überwacht werden. UEBA-Tools überwachen Aktivitäten in diesen Umgebungen und kennzeichnen Abweichungen von typischen Mustern – nicht nur auf Grundlage statischer Regeln, sondern auch anhand erlernter Baselines normalen Verhaltens. Dies ergänzt die SIEM-Log-Erfassung, indem hervorgehoben wird, wenn sich Personen oder Systeme nicht entsprechend historischer Normen verhalten.
Analysen
UEBA-Plattformen nutzen maschinelles Lernen und statistische Modellierung, um Verhaltensbaselines für Benutzer, Dienstkonten und Geräte zu erstellen. Anders als ein EDR-Tool, das sich auf das Verhalten von Code konzentriert, bewertet UEBA das Verhalten von Menschen oder Entitäten – Anmeldungen, Ressourcenzugriffe, Datenbewegungen und die Nutzung von Berechtigungen. Wenn das Verhalten von den erwarteten Mustern abweicht, stuft das System die Anomalie zur Überprüfung hoch.
Warnmeldungen und Priorisierung
UEBA-Lösungen generieren Warnmeldungen, wenn erhebliche Verhaltensanomalien auftreten. Da diese Anomalien im Laufe der Zeit anhand erlernter Baselines bewertet werden, sind Warnmeldungen häufig aussagekräftiger und kontextreicher. Viele UEBA-Tools wenden außerdem eine Risikobewertung an, sodass Sicherheitsteams Bedrohungen anhand der Wahrscheinlichkeit priorisieren können, dass ein Konto oder Asset kompromittiert wurde.
Benutzer- und Entitätsverwaltung
UEBA überwacht kontinuierlich Benutzerberechtigungen und -aktivitäten, um festzustellen, ob Aktionen den erwarteten Rollen entsprechen. Dies verringert das Risiko von Berechtigungsmissbrauch und hilft dabei, kompromittierte Insider zu erkennen – Benutzer, die einem Angreifer unbeabsichtigt Zugriff ermöglicht haben, indem sie auf einen Phishing-Link geklickt oder Makros in einer schädlichen Datei aktiviert haben. UEBA bewertet außerdem Entitäten wie Server und Laptops, um anomales Geräteverhalten zu erkennen, das möglicherweise eine Eindämmung erfordert.
Erweiterte Bedrohungserkennung
Wenn UEBA Anomalien kennzeichnet, klassifiziert die Lösung häufig den Bedrohungstyp – etwa laterale Bewegungen, Missbrauch von Zugangsdaten oder Datenexfiltration. In fortschrittlicheren Stacks, in denen UEBA mit SIEM- und EDR-Telemetrie kombiniert wird, kann eine KI-gestützte Analyse die vollständige Angriffskette korrelieren – von der Phishing-E-Mail über den kompromittierten Endpunkt bis hin zu Versuchen lateraler Bewegungen. Diese Sichtbarkeit geht weit über das hinaus, was ein einzelnes Tool – nur SIEM oder nur EDR – bereitstellen kann.
So habe ich die besten UEBA-Lösungen bewertet
Um die besten UEBA-Lösungen zu ermitteln, habe ich ein Bewertungsmodell mit gewichteten Bewertungskategorien erstellt. Jede Kategorie umfasste mehrere Unterkriterien und wurde auf Grundlage von Produktrecherchen und der Validierung von Funktionen unter realen Bedingungen bewertet.
Bewertungskriterien
Ich habe jede Lösung anhand ihrer Funktionen für Verhaltensanalysen, der Benutzerfreundlichkeit der Plattform, der Preise, des erweiterten Funktionsumfangs und der Supportoptionen bewertet.
Kernfunktionen (30 %): Ich habe Funktionen wie Log-Aufbewahrung, Priorisierung von Vorfällen, die Tiefe der Verhaltensanalysen und Integrationen mit Verzeichnissen wie Active Directory bewertet.
- Gewinner des Kriteriums: Mehrere Gewinner
Benutzerfreundlichkeit und Administration (25 %): Diese Kategorie umfasste Funktionen, die die Nutzung einer UEBA-Lösung erleichtern, etwa intuitive Untersuchungs-Workflows, Dokumentation und eine unkomplizierte Administration.
- Gewinner des Kriteriums: Exabeam New-Scale
Preise (15 %): Ich habe die Transparenz der Anbieterpreise, Abonnementmodelle und die Verfügbarkeit kostenloser Testversionen betrachtet.
- Gewinner des Kriteriums: LogRhythm
Zusätzliche Funktionen (15 %): In dieser Kategorie habe ich rollenbasierte Zugriffskontrollen, die Erkennung lateraler Bewegungen, automatisierte Behebung und erweiterte Sicherheitsintegrationen berücksichtigt.
- Gewinner des Kriteriums: Exabeam New-Scale
Kundensupport (15 %): Ich habe die Verfügbarkeit von Supportkanälen, den Zugang zu Demos und die Möglichkeit einer erweiterten technischen Betreuung analysiert.
- Gewinner des Kriteriums: Mehrere Gewinner
Häufig gestellte Fragen (FAQs)
Worin besteht der Unterschied zwischen SIEM und UEBA?
SIEM und UEBA arbeiten häufig zusammen, erfüllen jedoch unterschiedliche Aufgaben:
- SIEM aggregiert und korreliert Logs aus der gesamten Umgebung, um ein vollständiges Aktivitätsbild zu erstellen. Die Lösung kann UEBA-ähnliche Funktionen umfassen, konzentriert sich traditionell jedoch auf zentrale Protokollierung, regelbasierte Warnmeldungen und Ereigniskorrelation.
- UEBA konzentriert sich speziell auf das Verhalten von Benutzern und Entitäten – darauf, wie sie sich anmelden, worauf sie zugreifen und wie ihre Aktionen von normalen Mustern abweichen.
Moderne SIEM-Plattformen integrieren zunehmend UEBA-Engines, sodass Verhaltensanalysen über alle aufgenommenen Log-Quellen hinweg ausgeführt werden können. Werden beide kombiniert, erhalten Unternehmen einen vollständigen Kontextüberblick über Angriffe wie kompromittierte Insider, die nach einem Phishing-Vorfall unwissentlich bösartige Aktionen ausführen.
Worin besteht der Unterschied zwischen UEBA und EDR?
UEBA und EDR analysieren unterschiedliche Aspekte von Sicherheitsaktivitäten:
- EDR konzentriert sich auf das Verhalten von Code und Prozessen, die auf einem Endpoint ausgeführt werden. Mithilfe heuristischer Verfahren erkennt die Lösung bösartige Aktionen wie ungewöhnliche Prozessbäume, Speicherinjektionen oder die Ausführung von Befehlen.
- UEBA konzentriert sich auf das Verhalten des Benutzers oder der Entität – Anmeldungen, Ressourcenzugriffe, die Nutzung von Berechtigungen und Bewegungen zwischen Systemen.
EDR zeigt, was auf dem Gerät passiert ist. UEBA zeigt, was der Benutzer (oder ein Angreifer, der die Identität des Benutzers verwendet) in der gesamten Umgebung tut.
Wenn EDR-Telemetriedaten an ein mit UEBA ausgestattetes SIEM gesendet werden, können Unternehmen die gesamte Angriffsgeschichte nachvollziehen – von der Phishing-E-Mail, durch die ein Benutzer kompromittiert wurde, über das bösartige Makro, das er aktiviert hat, bis hin zur C2-Verbindung und den Versuchen lateraler Bewegungen. XDR versucht, diese Perspektiven zu vereinheitlichen, ist jedoch häufig eingeschränkt, weil es von einer Endpoint-zentrierten Sichtweise ausgeht und nicht wie ein SIEM die gesamte Unternehmensumgebung betrachtet.
Warum benötige ich ein UEBA-Tool?
Wenn in Ihrer Organisation mehrere Benutzer auf Unternehmensumgebungen zugreifen, bietet UEBA wichtige Einblicke darin, wie sich diese Benutzer im Laufe der Zeit verhalten. Da Benutzerverhalten häufig unvorhersehbar ist und durch Social Engineering ausgenutzt werden kann, hilft UEBA dabei, Anomalien zu erkennen, die herkömmliche Logging-Tools möglicherweise übersehen.
UEBA erkennt außerdem Muster und nicht nur isolierte Ereignisse. Wenn ein Benutzer beispielsweise häufig große Datensätze exportiert oder auf ungewöhnliche Systeme zugreift, stuft UEBA dies als potenzielles Risiko ein – selbst wenn die Aktionen auf den ersten Blick gültig erscheinen.
Fazit: UEBA hilft Ihnen, Verhalten und Risiken besser zu verstehen
UEBA-Lösungen helfen Unternehmen dabei, komplexes Benutzer- und Asset-Verhalten in ihrer Umgebung zu interpretieren. Da Netzwerk- und Anwendungsdaten zunehmen, können menschliche Analysten Muster im Zeitverlauf nicht manuell nachverfolgen. UEBA übernimmt diese Aufgabe und ermöglicht es SOC-Teams, sich auf die strategische Verteidigung statt auf die kontinuierliche Überwachung auf niedriger Ebene zu konzentrieren.
UEBA ist keine Lösung, die man einmal einrichtet und dann sich selbst überlässt, doch eine Anpassung an die eigene Umgebung verbessert die Erkennungsgenauigkeit erheblich. In Kombination mit SIEM und EDR trägt UEBA zu einer vollständig korrelierten Bedrohungssicht bei und ermöglicht die frühzeitige Erkennung kompromittierter Insider, des Missbrauchs von Konten und lateraler Bewegungen von Angreifern. Es handelt sich um eine langfristige Investition, die die allgemeine Sicherheitslage eines Unternehmens stärkt, indem sie genau sichtbar macht, wie sich Benutzer und Systeme verhalten.