

















Googleは、現在悪用中のゼロデイ脆弱性に対処するデスクトップ版およびAndroid版Chromeのセキュリティアップデートを公開した。セキュリティチームは現在、管理対象デバイス全体に修正を展開する作業に直面している。
2026年11月9日のアップデートでは、9件のセキュリティ欠陥に対処しており、その中にはChromeのXMLコンポーネントに存在する重大度の高い脆弱性CVE-2026-125350も含まれる。米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は11月10日、この欠陥を既知の悪用脆弱性(KEV)カタログに追加した。
パッチは段階的に展開されているため、展開状況の検証が不可欠だ。Googleは攻撃者、標的、悪用の規模を明らかにしていない。
Chromeのゼロデイ脆弱性と修正版のバージョン
Googleは11月9日付のセキュリティアドバイザリで、CVE-2026-125350のエクスプロイトが実際に出回っていることを確認した。匿名の研究者が11月6日にこの欠陥を報告している。
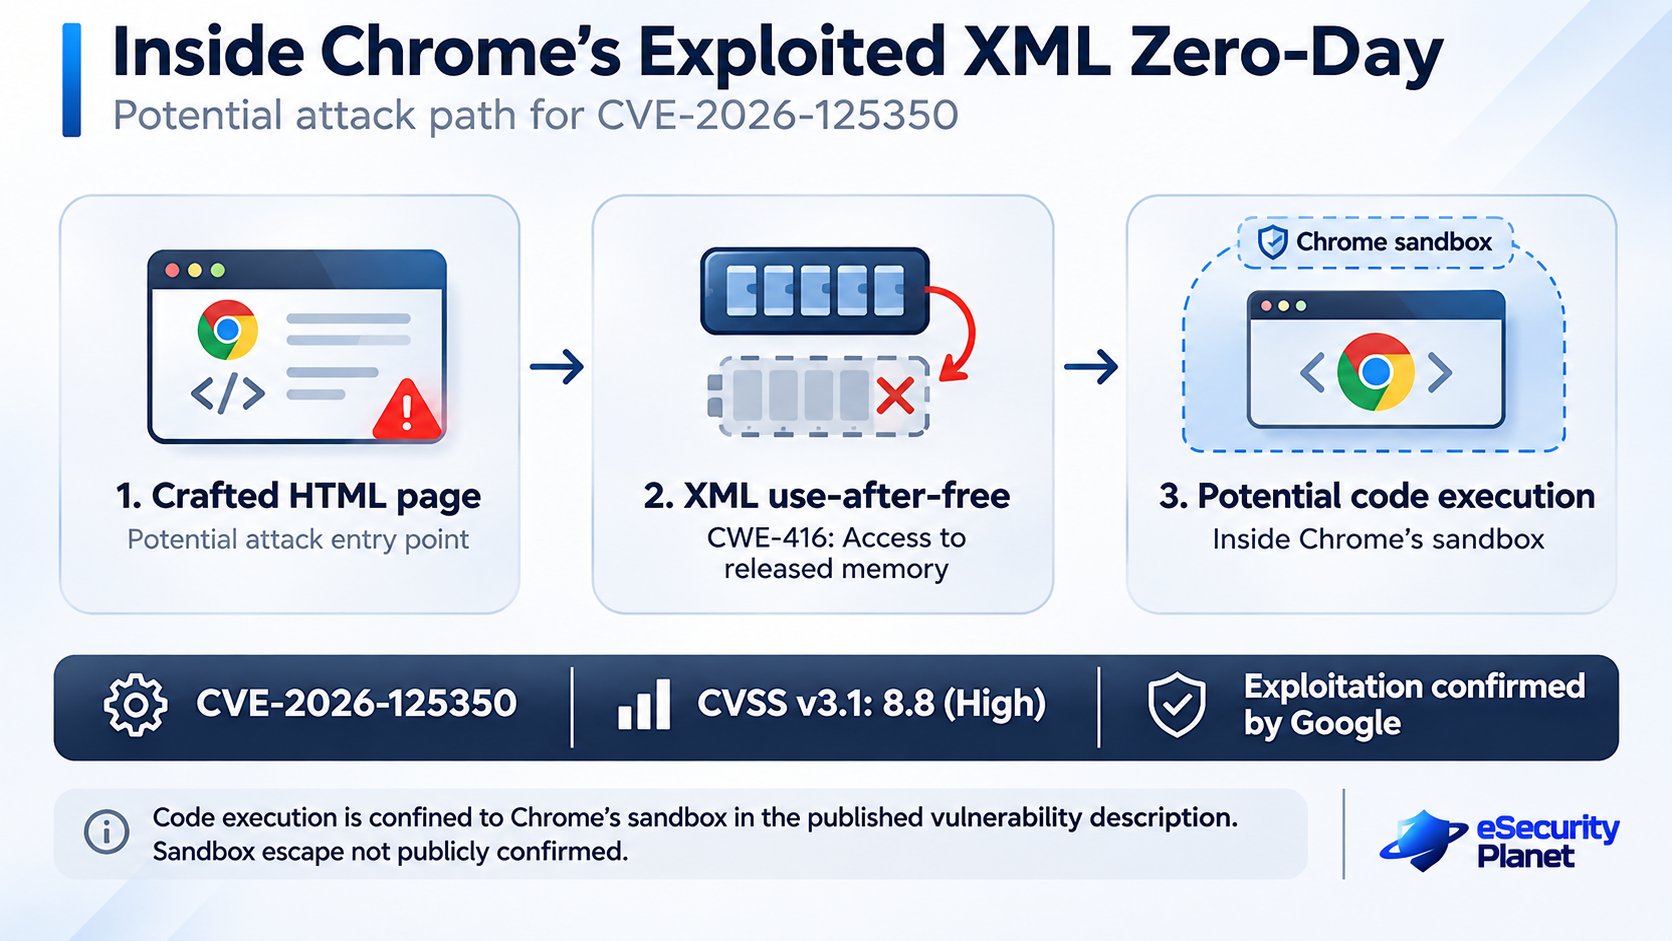
この脆弱性は、ソフトウェアが解放済みのメモリにアクセスした際に発生するuse-after-freeエラー(CWE-416)だ。11月9日付のセキュリティアドバイザリによると、攻撃者は特別に細工したHTMLページを介して、Chromeのサンドボックス内で任意のコードを実行できる可能性がある。
CVE-2026-125350のCVSS v3.1スコアは8.8で、重大度が高いことを示している。悪用にはユーザーの操作が必要だが、攻撃者に事前の権限は必要ない。サンドボックスからの脱出やデバイス全体の侵害は、現時点で公に確認されていない。
2026年に確認された過去のChromeゼロデイも緊急の対処を必要としており、リスクの抑制における適時のソフトウェアセキュリティアップデートの役割を改めて浮き彫りにしている。
Googleは次の修正版を公開した。
| プラットフォーム | 修正版 |
|---|---|
| WindowsおよびmacOS | 157.0.8103.50または.51 |
| Linux | 157.0.8103.50 |
| Android | 157.0.8103.50 |
| WindowsおよびmacOS Extended Stable | 156.0.8078.96 |
GoogleのExtended Stableリリースには、この修正が明示的に含まれている。Android向けアドバイザリでは、特に記載がない限り、モバイル版のリリースに対応するデスクトップ版のセキュリティ修正が含まれるとしている。CVE-2026-125350は個別には記載されていない。
CISAのKEV掲載情報では、連邦機関に適用される対処期限を11月24日としている。民間組織は、自組織のリスクと露出状況に応じて対処を優先すべきだ。
CVE-2026-125350への露出を抑える
組織はパッチ適用を優先し、管理対象デバイス全体で修正が反映されたことを確認すべきだ。継続的な露出管理は、残存する脆弱なシステムの特定に役立つ。また、パッチ管理ソリューションは、さまざまなエンドポイントへの展開を支援できる。
推奨される軽減策は次のとおりだ。
- 影響を受けるブラウザーを棚卸ししてパッチを適用:脆弱なChromeのインストールを特定し、適切なアップデートを展開する。他のChromiumベースのブラウザーについても、ベンダーのアドバイザリを確認する。
- 再起動を徹底し、アップデートを検証:適時のブラウザー再起動を要求し、エンドポイント管理ツールでインストール済みのバージョンを確認する。
- 悪意のあるWebアクセスを制限:DNSフィルタリングとセキュアWebゲートウェイを使用して、既知の悪意ある接続先をブロックする。可能な場合は、パッチ未適用のブラウザーから機密性の高いアプリケーションへのアクセスを制限する。
- 最小権限とブラウザーのハードニングを適用:不要な管理者権限を制限し、ブラウザー分離の保護機能を維持するとともに、承認されていない拡張機能を制限する。
- 不審な活動を監視:エンドポイントの検知・対応テレメトリを利用して、通常とは異なるブラウザープロセス、クラッシュ、ネットワーク接続を調査する。
- インシデント対応計画をテスト:悪用の疑いを調査し、エンドポイントを隔離し、証拠を保全し、影響を受けたシステムを復旧する手順を検証する。
デスクトップユーザーはヘルプ → Google Chromeについてからアップデートを確認できる。一方、AndroidユーザーはGoogle Playを利用する。指示が表示されたらChromeを再起動することで、インストール済みのアップデートが有効になる。
悪用が確認されているため、組織はパッチ適用状況を検証し、侵害を示す信頼できる兆候を調査すべきだ。追加のセキュリティ対策によってリスクは抑えられるが、パッチ適用の代わりにはならない。
関連記事:Googleは、Chromeのシークレットモードとゲストモード向けにリアルタイムのセーフブラウジング保護機能の開発も進めており、新たに特定された悪意のあるWebサイトの検出向上を目指している。