

















Google hat Sicherheitsupdates für Chrome auf Desktop- und Android-Geräten veröffentlicht, die eine aktiv ausgenutzte Zero-Day-Sicherheitslücke beheben. Sicherheitsteams stehen nun vor der Aufgabe, die Korrekturen auf verwalteten Geräten bereitzustellen.
Das Update vom 9. November 2026 behebt neun Sicherheitslücken, darunter CVE-2026-125350, eine schwerwiegende Sicherheitslücke in Chromes XML-Komponente. Die US-Behörde für Cybersicherheit und Infrastruktursicherheit (CISA) nahm die Lücke am 10. November in ihren Katalog der bekannten ausgenutzten Sicherheitslücken (KEV) auf.
Die Patches werden schrittweise ausgerollt, weshalb die Überprüfung der Bereitstellung unerlässlich ist. Google hat weder die Angreifer noch ihre Ziele oder das Ausmaß der Ausnutzung offengelegt.
Chrome-Zero-Day-Lücke und korrigierte Versionen
In seinem Sicherheitsbulletin vom 9. November bestätigte Google, dass ein Exploit für CVE-2026-125350 aktiv im Umlauf ist. Ein anonymer Forscher meldete die Lücke am 6. November.
Bei der Sicherheitslücke handelt es sich um einen Use-after-free-Fehler (CWE-416), der auftritt, wenn eine Software auf zuvor freigegebenen Speicher zugreift. Das Sicherheitsbulletin vom 9. November weist darauf hin, dass ein Angreifer mithilfe einer speziell erstellten HTML-Seite beliebigen Code innerhalb der Chrome-Sandbox ausführen könnte.
CVE-2026-125350 erreicht einen CVSS-v3.1-Wert von 8,8 und gilt damit als schwerwiegend. Für eine Ausnutzung ist eine Interaktion des Benutzers erforderlich, jedoch keine vorherigen Rechte des Angreifers. Ein Ausbruch aus der Sandbox oder die vollständige Übernahme eines Geräts wurde öffentlich bislang nicht bestätigt.
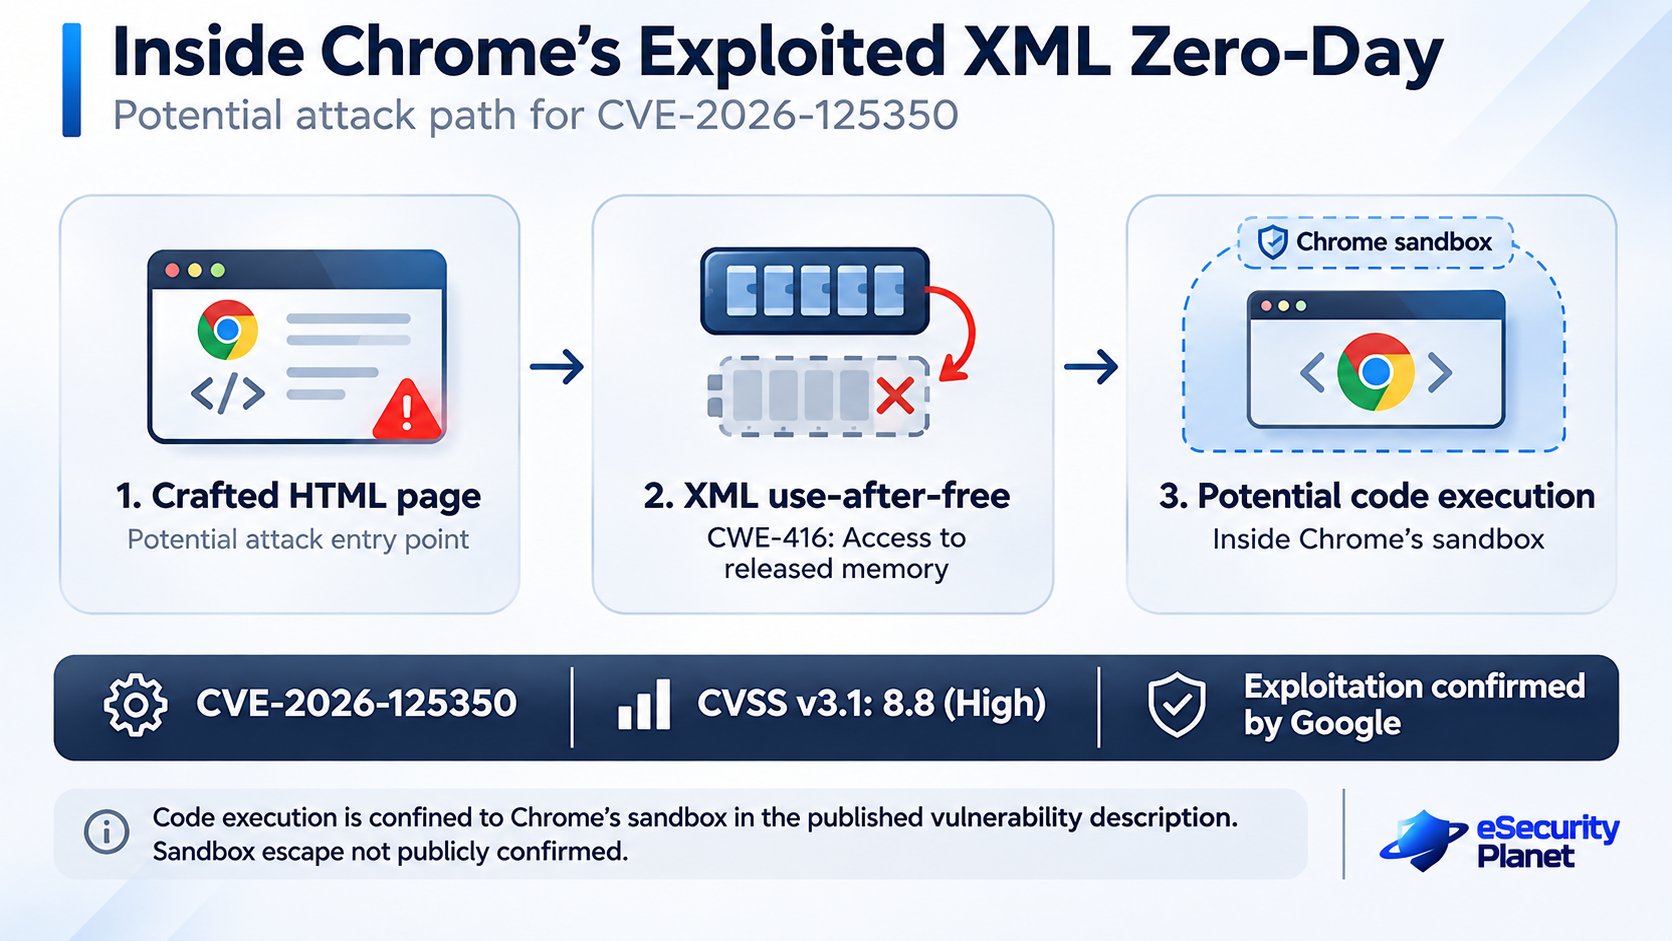
Auch frühere Chrome-Zero-Days im Jahr 2026 erforderten dringende Abhilfemaßnahmen und unterstreichen damit die Bedeutung zeitnaher Sicherheitsupdates für Software zur Begrenzung der Gefährdung.
Google hat die folgenden korrigierten Versionen veröffentlicht:
| Plattform | Korrigierte Version |
|---|---|
| Windows und macOS | 157.0.8103.50 oder .51 |
| Linux | 157.0.8103.50 |
| Android | 157.0.8103.50 |
| Windows und macOS Extended Stable | 156.0.8078.96 |
Googles Extended-Stable-Version enthält die Korrektur ausdrücklich. Das Android-Bulletin besagt, dass die mobile Version die entsprechenden Desktop-Sicherheitskorrekturen enthält, sofern nicht anders angegeben. CVE-2026-125350 wird nicht einzeln aufgeführt.
Der KEV-Eintrag der CISA legt den 24. November als maßgebliche Frist für die Behebung in Bundesbehörden fest. Private Organisationen sollten die Behebung entsprechend ihrer Gefährdung und ihres Risikos priorisieren.
Gefährdung durch CVE-2026-125350 reduzieren
Organisationen sollten das Patchen priorisieren und überprüfen, ob die Korrekturen auf allen verwalteten Geräten wirksam geworden sind. Kontinuierliches Exposure Management kann dabei helfen, verbleibende anfällige Systeme zu identifizieren, während Lösungen für das Patchmanagement die Bereitstellung auf verschiedenen Endpunkten unterstützen können.
Zu den empfohlenen Maßnahmen zur Risikominderung gehören:
- Betroffene Browser inventarisieren und patchen: Anfällige Chrome-Installationen identifizieren und geeignete Updates bereitstellen. Andere Chromium-basierte Browser anhand der Herstellerhinweise überprüfen.
- Neustarts erzwingen und Updates überprüfen: Rechtzeitige Neustarts des Browsers verlangen und die installierten Versionen über Tools für das Endpunktmanagement bestätigen.
- Zugriff auf bösartige Websites beschränken: DNS-Filter und sichere Web-Gateways einsetzen, um bekannte bösartige Ziele zu blockieren. Den Zugriff ungepatchter Browser auf sensible Anwendungen nach Möglichkeit beschränken.
- Prinzip der geringsten Rechte und Browser-Härtung anwenden: Unnötige Administratorrechte beschränken, den Browser-Isolationsschutz beibehalten und nicht genehmigte Erweiterungen begrenzen.
- Verdächtige Aktivitäten überwachen: Ungewöhnliche Browserprozesse, Abstürze und Netzwerkverbindungen mithilfe von Telemetriedaten aus der Endpunkterkennung und -reaktion untersuchen.
- Pläne für die Reaktion auf Vorfälle testen: Verfahren zur Untersuchung mutmaßlicher Ausnutzung, zur Isolierung von Endpunkten, zur Beweissicherung und zur Wiederherstellung betroffener Systeme validieren.
Desktop-Nutzer können über Hilfe → Über Google Chrome nach Updates suchen, während Android-Nutzer Google Play verwenden sollten. Ein Neustart von Chrome auf Aufforderung aktiviert installierte Updates.
Da die Ausnutzung bestätigt wurde, sollten Organisationen die Patch-Compliance überprüfen und glaubwürdigen Anzeichen einer Kompromittierung nachgehen. Zusätzliche Sicherheitskontrollen können die Gefährdung verringern, ersetzen das Patchen jedoch nicht.
Mehr dazu: Google entwickelt außerdem Echtzeit-Safe-Browsing-Schutzfunktionen für Chromes Inkognito- und Gastmodus zur Verbesserung der Erkennung neu identifizierter bösartiger Websites.