

















Google a publié des mises à jour de sécurité de Chrome pour ordinateurs et appareils Android afin de corriger une vulnérabilité zero-day activement exploitée. Les équipes de sécurité doivent désormais déployer ces correctifs sur les appareils administrés.
La mise à jour du 9 novembre 2026 corrige neuf failles de sécurité, dont CVE-2026-125350, une vulnérabilité de gravité élevée dans le composant XML de Chrome. La Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis a ajouté cette faille à son catalogue des vulnérabilités exploitées connues (KEV) le 10 novembre.
Les correctifs sont déployés progressivement, ce qui rend indispensable la vérification de leur installation. Google n’a pas indiqué qui étaient les attaquants, quelles cibles ils visaient ni l’ampleur de l’exploitation.
Faille zero-day de Chrome et versions corrigées
Dans son avis de sécurité du 9 novembre, Google a confirmé qu’un exploit visant CVE-2026-125350 circulait dans la nature. Un chercheur anonyme a signalé la faille le 6 novembre.
La vulnérabilité est une erreur de type use-after-free (CWE-416), qui se produit lorsqu’un logiciel accède à une zone mémoire libérée. Le bulletin de sécurité du 9 novembre indique qu’un attaquant pourrait exécuter du code arbitraire à l’intérieur du bac à sable de Chrome au moyen d’une page HTML spécialement conçue.
CVE-2026-125350 obtient un score CVSS v3.1 de 8,8, ce qui indique une gravité élevée. Son exploitation nécessite une interaction de l’utilisateur, mais aucun privilège préalable de l’attaquant. Une sortie du bac à sable ou une compromission complète de l’appareil n’a pas été confirmée publiquement.
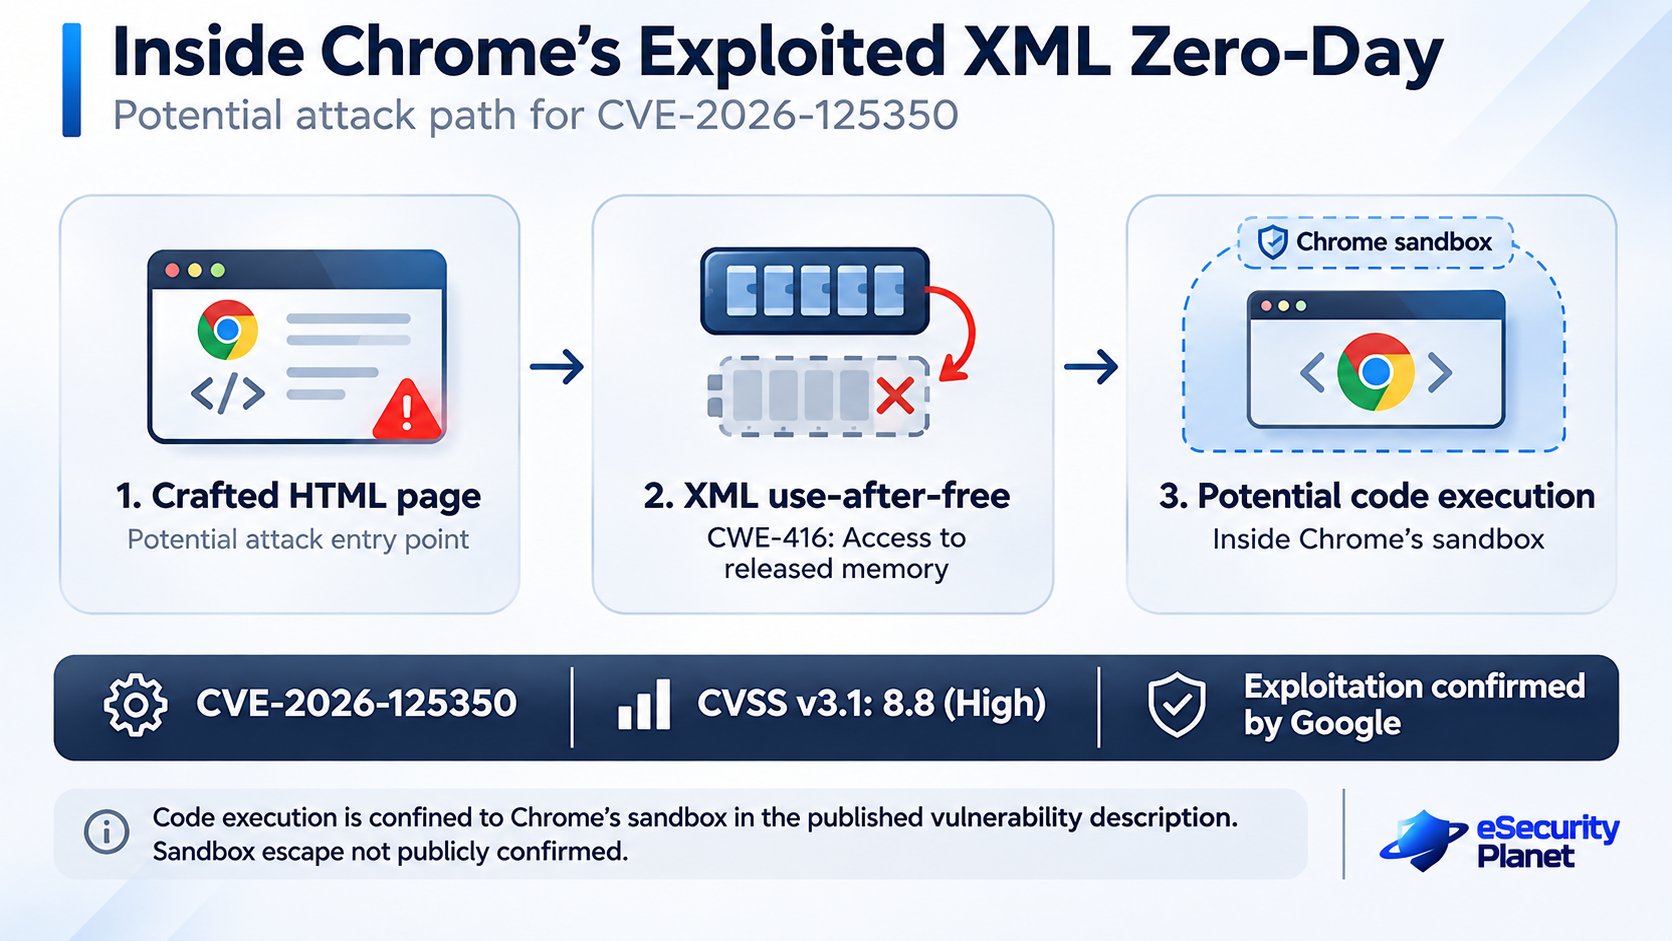
Les failles zero-day précédentes de Chrome en 2026 ont elles aussi exigé une remédiation urgente, ce qui confirme le rôle des mises à jour de sécurité logicielles rapides pour limiter l’exposition.
Google a publié les versions corrigées suivantes :
| Plateforme | Version corrigée |
|---|---|
| Windows et macOS | 157.0.8103.50 ou .51 |
| Linux | 157.0.8103.50 |
| Android | 157.0.8103.50 |
| Windows et macOS — version Extended Stable | 156.0.8078.96 |
La version Extended Stable de Google inclut explicitement le correctif. Son bulletin Android précise que la version mobile intègre les correctifs de sécurité correspondants pour ordinateur, sauf indication contraire. CVE-2026-125350 n’y est pas mentionnée individuellement.
La fiche KEV de la CISA fixe au 24 novembre la date limite de remédiation applicable aux agences fédérales. Les organisations privées devraient prioriser la remédiation en fonction de leur niveau d’exposition et de risque.
Réduire l’exposition à CVE-2026-125350
Les organisations devraient donner la priorité à l’installation des correctifs et vérifier qu’ils ont bien été appliqués sur les appareils administrés. La gestion continue de l’exposition peut aider à identifier les systèmes encore vulnérables, tandis que les solutions de gestion des correctifs peuvent accompagner les déploiements sur différents terminaux.
Les mesures d’atténuation recommandées comprennent :
- Inventorier les navigateurs concernés et leur appliquer les correctifs : Identifiez les installations vulnérables de Chrome et déployez les mises à jour appropriées. Vérifiez les autres navigateurs basés sur Chromium à l’aide des avis de sécurité des éditeurs.
- Imposer les redémarrages et vérifier les mises à jour : Exigez le redémarrage rapide des navigateurs et confirmez les versions installées au moyen des outils de gestion des terminaux.
- Restreindre l’accès aux sites web malveillants : Utilisez le filtrage DNS et des passerelles web sécurisées pour bloquer les destinations malveillantes connues. Limitez, lorsque c’est possible, l’accès aux applications sensibles depuis des navigateurs non corrigés.
- Appliquer le principe du moindre privilège et renforcer la sécurité des navigateurs : Restreignez les permissions administratives inutiles, maintenez les protections d’isolation du navigateur et limitez les extensions non approuvées.
- Surveiller les activités suspectes : Analysez les processus, plantages et connexions réseau inhabituels du navigateur à l’aide des données de télémétrie de détection et de réponse sur les terminaux.
- Tester les plans de réponse aux incidents : Validez les procédures d’analyse d’une exploitation présumée, d’isolement des terminaux, de conservation des preuves et de restauration des systèmes concernés.
Les utilisateurs d’ordinateurs peuvent rechercher les mises à jour via Aide → À propos de Google Chrome, tandis que les utilisateurs d’Android doivent passer par Google Play. Le redémarrage de Chrome lorsqu’il est demandé active les mises à jour installées.
L’exploitation étant confirmée, les organisations devraient vérifier la conformité des correctifs et rechercher tout signe crédible de compromission. Des contrôles de sécurité supplémentaires peuvent réduire l’exposition, mais ils ne remplacent pas l’installation des correctifs.
En savoir plus : Google développe également des protections Safe Browsing en temps réel pour les modes navigation privée et Invité de Chrome afin d’améliorer la détection des sites web malveillants nouvellement identifiés.