

















悪意あるAIエージェントの承認1件で、企業のMicrosoftクラウド環境へのアクセスが開かれる可能性がある。攻撃者はその後、元の同意要求を通じて付与された権限を使い、追加のエージェントIDを作成できる。
Proofpointは2026年11月9日、悪意あるMicrosoft Entraエージェントの設計図が正規の同意要求を悪用してクラウドへのアクセスを得る仕組みを実証し、BluePhishingとして公表した。攻撃者はエージェントIDを作成し、承認済みの権限を持つトークンを取得できる。研究者は、この手法が実際の攻撃で悪用された事例を確認していない。
「ユーザーはAIエージェントを信頼し、自律性を与えるよう仕向けられています。しかし、そうしたIDを取り巻くセキュリティ管理と認識は、まだ追いついていません」と、Proofpointの脅威リサーチ担当ディレクター、Yaniv Miron氏は述べた。
Miron氏によると、BluePhishingは、従来からあるフィッシング手法をAIエージェントに応用できることを示している。これにより、1件の同意承認が、組織内で信頼された数百のIDに変わる可能性がある。
BluePhishingがエージェントIDを作成する仕組み
BluePhishingは、パスワードを盗むことなく、ユーザーをだまして悪意あるアプリケーションの認可を行わせるOAuth同意フィッシングを拡張したものだ。N0vaのデバイスコード・フィッシングキャンペーンも、別の仕組みを使いながら、正規のMicrosoft認証を同様に悪用した。
Proofpointは、11月9日に公表した調査で、攻撃者がMicrosoft Entra Agent IDを標的にできる仕組みを実証した。
攻撃者は自分が管理するテナントにエージェントの設計図を作成し、権限を設定したうえで、標的に同意リンクを送る。承認されると、被害者のテナントに設計図プリンシパルが作成される。
このプリンシパルにはAgentIdentity.CreateAsManagerが付与され、攻撃者は設計図の認証情報と被害者テナントのスポンサーオブジェクトIDを使ってエージェントIDを作成できる。これらのIDは、継承用に設定され、同意を通じて付与された権限を持つトークンを取得できる。
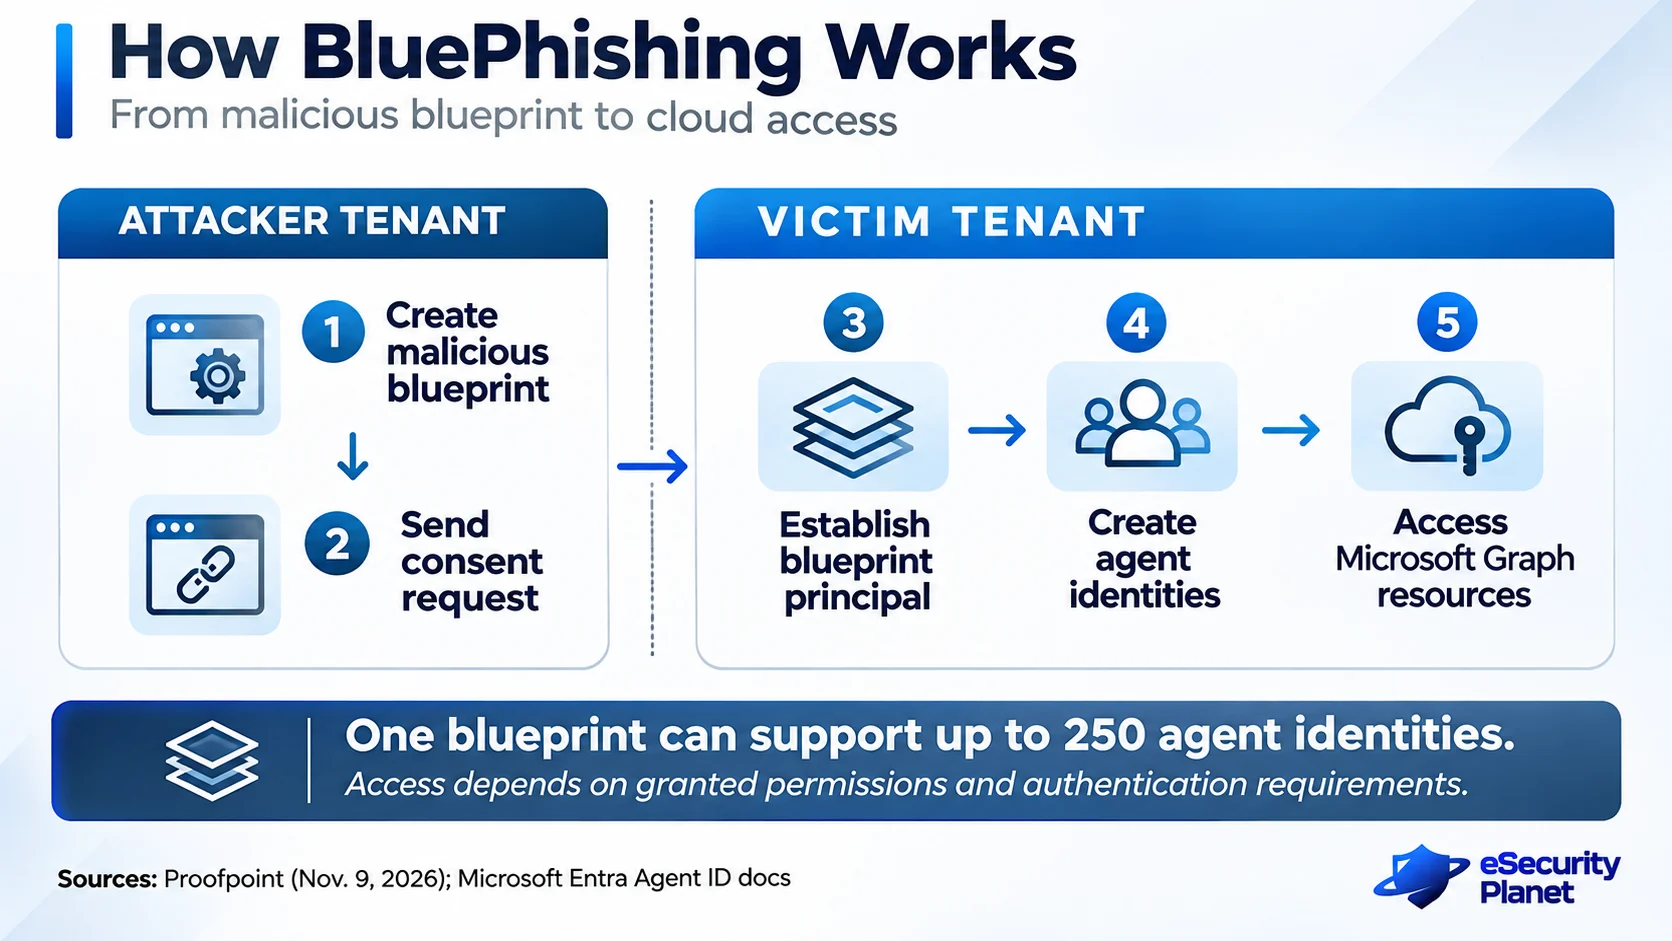
管理者の同意では、テナント全体に適用されるアプリケーション権限を承認できる。通常のユーザー同意は、許可された委任アクセスに限られるため、エージェントフローを通じて利用するには追加認証が必要になる。
Proofpointは、User.Read.AllとGroup.Read.Allを使ってアクセスを実証し、ディレクトリ情報を取得するMicrosoft Graphクエリを可能にした。この攻撃によって、制限のない管理者アクセスが自動的に付与されるわけではない。
エージェントIDのリスクと防御策
1つの設計図で、最大250個のエージェントIDをサポートできる。Microsoftの権限に関するドキュメントでも、継承要件を満たせば、承認済みの権限がそれらのIDにも及ぶことが確認されている。継承された権限付与は、標準的なEntra管理画面には個別に表示されない。
こうした可視性の制限は、既存のAIエージェントのID管理に関する課題をさらに深刻化させる。特に、所有者の管理やアクセスレビューが問題となる。Microsoftはまた、AIエージェント向けの追加のセキュリティ管理機能を導入しているが、一部の機能はまだプレビュー段階にある。
Proofpointは、2026年11月から、Entraのデフォルトユーザーがエージェントの設計図を作成できるようにするMicrosoftの発表を引用した。組織は自社テナントへの展開状況を確認し、次の対策を優先すべきだ。
- 同意と作成を制限する: Entraの同意ポリシーを確認し、信頼できない設計図の承認とエージェントのプロビジョニング権限を制限する。
- IDと権限を監査する:所有者を割り当て、設計図プリンシパルと関連付けられたIDを確認し、過剰なアクセスを削除する。
- 最小権限を徹底する:アプリケーション権限を制限し、サポートされているエージェント向けの条件付きアクセス・ポリシーを適用する。
- 不審な活動を監視する:関連する設計図識別子を使い、通常とは異なる同意の付与、エージェントの作成、サインイン、トークンの活動を調査する。
- 不正アクセスを封じ込める:悪意ある権限付与を取り消し、影響を受けた設計図プリンシパルを無効化し、関連するIDとトークンを調査する。
- インシデント対応計画をテストする:悪意ある同意や不正なエージェントのプロビジョニングを想定し、権限の取り消しと監査証拠の保存まで含めてシミュレーションする。
BluePhishingが実際の攻撃で使われた事例は確認されていないものの、正規の同意を通じてエージェントIDを作成できることが実証されたことで、クラウドアクセスガバナンスの隙が明らかになった。組織は、不審な設計図に関連するすべてのIDについて、アクセスを特定して取り消せるようにしておく必要がある。
詳しくは:APIクライアントとしてのAIエージェントのセキュリティ確保には、範囲を厳密に限定したトークン、監視対象のAPI呼び出し、認可済みアクセスの悪用を制限する管理機能が必要となる。