

















レッドチーム、ブルーチーム、パープルチームは、組織のサイバーセキュリティ対応態勢を検証するために、サイバー攻撃とその対応をシミュレーションする、セキュリティ上の専門サブチームです。レッドチームは、組織のセキュリティ対策の有効性を検証するため、ペネトレーションテストや脅威ハンティング攻撃をシミュレーション、または実際に実施します。ブルーチームは組織を攻撃から防御し、インシデント対応プロセスをシミュレーションします。パープルチームは、混成チームとして両方の役割を担うか、ほかの2チーム間の連携を促進します。
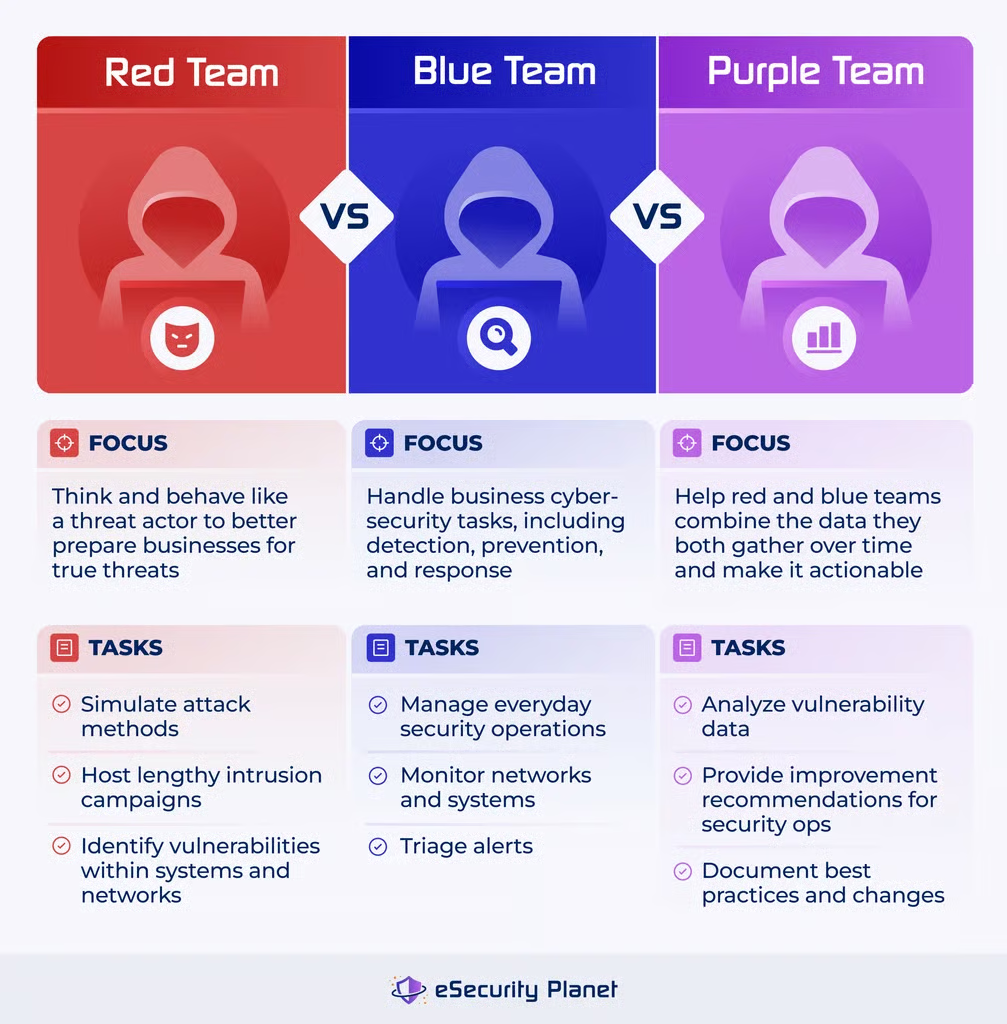
敵対者に先んじてサイバーセキュリティ防御を検証したい組織にとって、各チームの運用方法を理解することは重要です。最終的な目標は、企業が直面する可能性のある高度な脅威を理解し、脅威アクターへの対策を強化することです。セキュリティチームを3つのサブチームに分けることには、メリットと課題の両方があります。また、チームを編成する際は、従業員の成長に投資し、業界の将来を考慮することも重要です。
レッドチームの概要
レッドチームは、敵対者が組織に対して使用する可能性のある戦術、技術、手順(TTP)をシミュレーションします。レッドチームの活動は、サイバーセキュリティ攻撃だけにとどまらず、脆弱性スキャンやフィッシング、ペネトレーションテスト、ソーシャルエンジニアリング、さらに数週間以上にわたる物理的な侵入キャンペーンに及ぶ場合もあります。
侵入や攻撃を実行するため、レッドチームは次のような戦術を用います。
- 偵察:コンピューターシステムやネットワークを入念に調査し、弱点やバックドアを探します。
- マルウェアの展開:悪意のあるソフトウェアは、多くの場合ある程度自律的にコンピューターシステム内を移動し、攻撃者の到達範囲を広げます。
- 脆弱性の悪用:レッドチームのメンバーは、ソフトウェアやハードウェアの脆弱性を見つけると、それを利用して攻撃し、データへのアクセスをさらに拡大します。
- フィッシング攻撃:レッドチームは、アプリケーションへのアクセスを得るため、在籍する従業員にソーシャルエンジニアリングを仕掛けることもあります。
- コマンド&コントロールサーバー:レッドチームはサーバーにアクセスすると、そのシステムを制御できるようになります。
レッドチームは、新たに出現した脅威に関するインテリジェンスに加え、新しい攻撃手法や攻撃型セキュリティツールに関する過去の調査結果も活用します。
レッドチームのメンバーは?
レッドチームは通常、ブルーチームより小規模なグループで、倫理的ハッカー、鍵師、プログラマー、ソーシャルエンジニアなど、数人のメンバーで構成されます。メンバーは、ペネトレーションテスト担当ディレクターやシニアセキュリティコンサルタントが率いる場合があり、実施するテストの種類に応じてサブチームに編成されます。
レッドチームが第三者の請負業者である場合もあります。これは、ブルーチームのセキュリティ担当者を含め、社内で何が起きているかを知る人を極力少なくしたい企業に適しています。
レッドチームの3つの目標
レッドチームの主な目標は、ネットワークに侵入し、標的へのアクセスに成功し、プロセスの最後に攻撃手法を報告することです。
企業のインフラに侵入する
レッドチームのメンバーは、外部の敵対者と同じ視点を持てるよう、外部から採用される傾向があります。レッドチームを雇った側は、組織内で攻撃の発生を知る人数を指定します。常勤のセキュリティ担当者が把握している場合もあれば、企業のリーダーがインシデントの検知・対応能力を測定できるよう、知らされない場合もあります。
標的となったシステムやアプリケーションにアクセスする
レッドチームはネットワークへの初期侵入に成功すると、特に標的としているデータやシステムを見つける必要があります。特定の顧客情報の場合もあれば、データベース全体の場合もあります。レッドチームが攻撃を実施できる期間は通常定められており、数時間から数週間、数カ月に及ぶこともあります。
再集合して報告する
レッドチームは、既存のセキュリティツールが生成したアラートと比較できるよう、試行した攻撃手法を報告します。これにより、設定の不足や見落とされていた問題を確認できます。企業のリーダーとレッドチームは、攻撃に成功した結果を検証し、対処すべき脆弱性や技術上のギャップを特定します。
レッドチームが直面する課題
レッドチームのエンゲージメントは、標準的なペネトレーションテストとは異なり、通常、完全な網羅性はありません。これは、企業が攻撃を阻止または検知する能力を実際に検証しようとしているためです。セキュリティチームに何が起きているかを悟られないようにするため、ネットワークに関する知識も当然ながらそれほど広範ではありません。評価に入る時点で、セキュリティチームが持つ情報を可能な限り少なくすることを目指します。
つまり、レッドチームは企業ネットワークの完全なテストを実施するわけではありません。この種のエンゲージメントは通常、完全に網羅的なペネトレーションテストではなく、すべての脆弱性や弱点を明らかにするものでも、従来型の脆弱性スキャンでもありません。ペネトレーションテストと脆弱性スキャンの違いについて詳しく知りたい場合は、違いを解説した当社のガイドをご覧ください。
ブルーチームの概要
ブルーチームは、サイバー攻撃から組織のシステムやネットワークを守る標準的な運用をシミュレーションします。ブルーチームの業務には次のようなものがあります。
- ITシステムの維持:コンピューター、サーバー、ネットワークのハードウェアとソフトウェアの技術的な保守を担当します。
- アラートへの対応:潜在的な脆弱性や問題のうち、どれを優先して緩和すべきかを判断します。
- 脆弱性へのパッチ適用:脆弱性を追跡し、可能な限り迅速に更新する責任を負います。
ブルーチームは、担当するセキュリティ制御の種類に応じて、ネットワークセキュリティ、エンドポイントセキュリティ、セキュリティオペレーションセンター(SOC)などのサブチームに分かれる場合があります。
ブルーチームが組織の一般的なセキュリティチームとは別に設置され、レッドチームの攻撃に対する防御を専門に担う場合もあります。サイバーセキュリティのシミュレーションにおける専門グループであることもあります。一方で、企業の日常的なセキュリティ担当者がそのままブルーチームを務める場合もあり、社内テストをどのように実施するかによって異なります。
ブルーチームのメンバーは?
ブルーチームのメンバーは、最高情報セキュリティ責任者(CISO)やセキュリティオペレーション担当ディレクターが率いる場合があり、3チームの中で最大規模になります。ブルーチームはすべての攻撃を防ぐ必要があるため、追及する攻撃をいくつかに絞るレッドチームより大規模になる傾向があります。ブルーチームは、セキュリティアナリスト、ネットワークエンジニア、システム管理者で構成されます。
ブルーチームの4つの目標
ブルーチームは、IT部門とサイバーセキュリティ部門の日常業務を管理します。システムを監視して不審な活動の兆候を探し、アラートを調査し、侵害の痕跡(IoC)をスキャンし、認識したインシデントに対応します。
ITインフラとコンピューターシステムを監視する
ブルーチームは、セキュリティアラートの確認、パッチの展開と脆弱性の修正、企業の利害関係者や経営幹部への報告など、標準的なセキュリティ業務を担当します。社内テストであることが分かっている状況では、レッドチームの取り組みに対抗します。
アラートを処理してトリアージする
ブルーチームは各アラートを調査し、最優先で対応すべきものと後回しにできるものを判断する必要もあります。このプロセスでは手動による判断が必要になる場合もありますが、自動化が関わることも少なくありません。セキュリティ製品はチームによるアラート処理を支援しますが、ブルーチームの担当者にも各アラートの相対的な重要度を十分に理解することが求められます。
システムをスキャンしてIoCを探す
企業のネットワークやコンピューターシステムを継続的にスキャンし、侵害の潜在的な痕跡を探すことは、ブルーチームの最も重要な責務の1つです。システムログを確認し、セキュリティツールを使って脆弱性を見つけることで、すべてを手作業で行わずに済みます。
インシデントに対応する
ブルーチームは、標準的なインシデント対応手順を処理する任務を負います。侵害の痕跡を見つけた場合は、それを遮断し、影響を緩和する責任があります。これには、今後どのようにプロセスを処理すべきかの分析と文書化も含まれます。
ブルーチームが直面する課題
ブルーチームは、押し寄せる大量のセキュリティアラートの仕分けや、インシデントへの迅速な対応など、時間のかかる手作業に追われることが少なくありません。これは、セキュリティ部門が小規模な場合に特に大きな課題となります。
文書化が不十分でプロセスが不明確なことも、ブルーチームの最も重要な業務を妨げます。どのチームメンバーがどのタスクを担当し、どの順番で実施すべきかをセキュリティ担当者が正確に把握していなければ、脆弱性を迅速に緩和するのに苦労し、企業をさらなるリスクにさらすことになります。
強固なサイバーセキュリティ戦略を実現するには、ブルーチームは検知と防御の両方に注力する必要があります。脆弱性を見つけられなければ、緩和することもできません。しかし、検知を重視しすぎると、悪意のある兆候を初期段階で特定できなかった場合に、攻撃を成功させる隙を広く残すことになります。
パープルチームの概要
パープルチームは通常、レッドチームの調査結果を分析し、それをブルーチームが担当する運用と連携させます。エンタープライズ環境では、パープルチームは通常、次の2つの方法のいずれかで設置されます。
- 同じチームがレッドとブルーの両方を担う:小規模なチームによる協業体制では、同じチームがすべてのタスクを実行します。
- パープルチームがレッドとブルーの間に位置する:大規模なセキュリティ部門では、パープルチームがほかの2チーム間のコミュニケーションチャネルとして機能します。
あるいは、企業が脆弱性の発見と解決を目的として、特定の期間だけパープルチームを設置する場合、セキュリティ部門やIT部門のどの領域からでもメンバーを集められます。これらのメンバーは、ほかの2チームが収集した情報を統合するのに役立ちます。
パープルチームのメンバーは?
パープルチームは、インシデント対応の専門家、インテリジェンスアナリスト、セキュリティアーキテクトなどで構成されます。メンバーは、セキュリティ戦略担当ディレクターや最高セキュリティ責任者が率います。ブルーチームとレッドチームの取り組みを調整する責任を負うため、パープルチームも担当領域に応じてサブチームに編成される場合があります。
パープルチームの3つの目標
パープルチームの全体的な目標は、情報共有と学習です。組織の防御における改善領域を特定し、防御対策が実際に機能することを確認しながら、ブルーチームとレッドチーム双方の発見事項や推奨事項を統合するよう取り組む必要があります。
文書化手順を改善する
企業がすでにセキュリティ文書を整備していても、新たな脆弱性や攻撃データが明らかになるにつれて内容は変化します。パープルチームは、レッドチームとブルーチームが持つ最新情報を整理し、明確な目標とタスクの担当者を定めた対応・緩和手順を策定できるよう支援すべきです。
改善の機会を明確にする
レッドチームが弱点を特定し、ブルーチームが日々のセキュリティ運用を維持する一方で、パープルチームは両チームが改善できる箇所を見つけるのを支援します。脆弱性や侵害の痕跡は、セキュリティチームだけでは処理しきれないほど多くのアラートが発生すると、非常に大きな負担になり得ます。パープルチームは、レッドチームとブルーチームが監視対象にある膨大な情報を整理するのを支援します。
実行可能な防御戦略を策定する
パープルチームは、脆弱性や侵害の痕跡に関する貴重な情報をセキュリティ部門が活用し、その知識を既存のセキュリティ運用プロセスに適用できるよう支援します。脆弱性調査を日常のセキュリティ業務に適用する実行可能な戦略を策定しながら、長期的に両チーム間のコミュニケーションと分析を改善します。
パープルチームが直面する課題
適切な人材を見つけるのは容易ではありません。Security InnovationのCEOであるEd Adams氏によると、パープルチームの活動には人材への投資が伴います。Adams氏は、「パープルチームの活動は、スタッフの職務記述書、学習の道筋、キャリア構築と定着の道筋を見直す機会を提供します」と述べています。「戦略的に見れば、パープルチームの活動を取り入れる組織は、新たな脅威がもたらす課題に耐え、緩和する態勢をより整えられます」
レッドチームとブルーチームの業務を分析的な視点で捉え、その洞察を実行可能な手順に変換できる十分なスキルを持つ人材を見つけることは、パープルチームへの投資を決めた企業にとって重要です。また、パープルチームを設置しない場合でも、戦略的に考え、セキュリティチーム全体の成長を促すことに長けた人材が必要になります。
レッド、ブルー、パープルチームを活用する6つのメリット
サイバーセキュリティにブルーチーム、レッドチーム、パープルチームを活用すると、脆弱性の通常のスキャンやテストをはるかに超えた、包括的でプロアクティブかつ協調的なアプローチを実現できます。これにより、組織は資産を保護し、セキュリティインシデントにより効果的に対応できます。これらのチームを活用する6つのメリットを紹介します。
複数のチームでタスクを分担できる
サイバーセキュリティの負担を1つの小規模なチームだけが背負うと、簡単に手が回らなくなります。大規模な組織にとっても、ITインフラや業務ネットワークを複数の視点で確認できることは有用です。あるチームが何かを見落としたり、アラートに追われたりしても、別のチームが支援に入れます。
セキュリティ態勢を強化できる
3チームの取り組みを組み合わせることで、企業は既存のサイバーセキュリティ計画とインシデント対応計画をテスト、評価、修正できます。これらの計画は、予防、検知、対応を含むサイバーセキュリティの全領域を対象とすべきです。どの領域も軽視すべきではなく、すべて重要です。そのため、予防、検知、対応に対処するソフトウェアを設定し、活用することも重要になります。
インシデント対応を効果化できる
ブルーチームとレッドチームの運用を調整することで、組織が攻撃にタイムリーかつ効率的に対応する能力を高められます。インフラやネットワークにどれだけ脆弱性が存在するかを把握しているほど、セキュリティ担当者はパッチを適用しやすくなります。攻撃経路を見つけ、進行中の攻撃をより迅速に阻止する態勢も整います。
インシデント対応について詳しく知りたい場合は、当社のIR完全ガイドを読み、無料テンプレートもご覧ください。
脅威インテリジェンスを強化できる
レッドチームの手法と調査は、新たに出現する脅威への対策について、ITチームとセキュリティチームに実践的な経験を提供できます。企業はその具体的な情報、つまり脆弱性がどこにあり、具体的にどのような脅威となるのかを活用して、防御を更新・強化できます。
規制や標準に準拠できる
セキュリティチームを活用することで、組織は、ペネトレーションテストを求めるPayment Card Industry Data Security Standard(PCI DSS)やNational Institute of Standards and Technology Framework(NIST)などの規制・標準に準拠しやすくなります。ただし、これはチームの具体的な行動や個々の規制に左右されます。レッドチームが、非準拠または倫理的に疑わしいと見なされる可能性のある行動を取る場合もあるためです。
リスク管理を改善できる
リスク評価は、パッチを適用して保護すべきデバイスやシステムの優先順位付けに役立ちます。レッドチームによる攻撃の成功は、見落とされていたリスク、優先順位を誤ったセキュリティ上の懸念、効果のない制御を特定し、より効果的なセキュリティリスク管理を可能にします。
セキュリティチーム編成における4つの共通課題
セキュリティチームの編成は多くの企業にメリットをもたらしますが、実際に機能するセキュリティ手順の策定、企業の真のニーズの特定、セキュリティリーダーへの権限付与、各チームへの投資など、いくつかの障害もあります。セキュリティチームの編成を進める方法と、それが企業にとって実際にどうあるべきかについて、サイバーセキュリティの専門家から得た知見をまとめました。
セキュリティが機能することを確実にする
レッドチーム、ブルーチーム、パープルチームは、企業や第三者が実施するさまざまなセキュリティ運用を専門家が理解するのに役立ちます。しかし、標準的なセキュリティ手順が機能して初めて、有用な仕組みとなります。色でチーム名を分類することを考える前に、成功するサイバーセキュリティプロセスを企業の最優先事項にすべきです。
Exabeamの最高情報セキュリティ責任者であるTyler Farrar氏によると、チームという呼称の多くは流行語にすぎません。Farrar氏は、「結局のところ、自問すべきなのは、それが重要なのかということです」と述べています。「攻撃者は、あなたがレッドチームを持っているかどうかを気にしますか。攻撃者はそのような言い方をし、そのような体制を取るでしょうか。いずれの問いへの答えもノーです」。Farrar氏によれば、チームのラベルに主な関心を向けているなら、間違った取り組みにとらわれています。
Farrar氏は、実際に機能するテクノロジーとプロセスの重要性も強調しています。同氏は、「こうしたことを実行できますか」と問いかけました。「SOCやSIEMはありますか。これらの防御策を導入できますか」。レッドチーム、ブルーチーム、パープルチームを導入する際、組織はこれらすべての問いを自らに投げかけ、答えを出す必要があります。
自社の実際のニーズを把握し、満たす
セキュリティチームは、大規模な組織が人員の業務を体系化するうえで有用な仕組みです。ただし、チームを厳格に分けるアプローチに従うと、いくつかの制約に直面します。
Immersive LabsのテクニカルプロダクトマネジメントディレクターであるDave Spencer氏は、こうした弱点の1つを指摘しています。同氏は、「レッドチームが伝えられるのは、自社が安全であるということではなく、脆弱性があるということだけであり、その一例を示すことです」と述べています。「すでにそれを把握していたのであれば、レッドチームを導入しても、おそらく価値はなかったでしょう。より効果的なのはパープルチームです。検知率と対応率を高めるという付加価値があるからです」
セキュリティ戦略を整備した大企業であれば、3チームすべてを支援できるかもしれませんが、すべてが必要とは限りません。自社のセキュリティニーズに注意を払ってください。また、レッドチーム活動は、残りのセキュリティインフラが適切に構築されている場合にのみ成功します。
Spencer氏は、「どのような形態であれ、攻撃シミュレーションは実施する価値のある取り組みですが、人、プロセス、テクノロジーを対象とする多層的なセキュリティ戦略の一環として実施する場合に限られます」と述べています。「レッドチームとパープルチームは特効薬ではなく、単なる防御と検証のもう1つの層にすぎません」。まず優れた戦略が必要であり、チーム編成はあくまで二次的なものです。
リーダーに必要な指揮権を与える
サイバーセキュリティの専任チームが企業に定着したのは、財務などのチームと比べると比較的新しいことです。そして、経営陣や企業のリーダーがサイバーセキュリティに本腰を入れていなければ、セキュリティチームは成功しません。
ExabeamのFarrar氏は、セキュリティチームが常に成功するとは限らない理由の一部として、最高情報セキュリティ責任者に十分な権限が与えられていないことを挙げています。Farrar氏は、CISOと企業全体のサイバーセキュリティ、さらにセキュリティ部門の意思決定プロセスについて語る際、軍での経験を踏まえて説明しました。
Farrar氏は、「常に指揮権を持つことを目指すべきです。軍の外で同じ思考プロセスをサイバーセキュリティやCISOに当てはめると、私は『CISOには指揮権があるのか。CFOや最高プロダクト責任者と本当に同等で、同じ責任を負っているのか。担当領域全体を完全に指揮できるのか。本当に意思決定できるのか』と自問します。おそらく、答えはノーでしょう」と述べています。
Farrar氏は、経営陣に最新情報を伝え続けるCISOやその他のリーダーの責任も強調しました。同氏は、「経営陣は本当にサイバーセキュリティに本腰を入れていますか。本当に重要なことだと考えていますか。企業で投資不足、リソース不足、トレーニング不足のチームが多く見られるのは、そこだと思います」と述べています。
チームが関連性の高い最新の経験を持つようにする
企業はいったんチームを編成したら、それで終わりにすることはできません。セキュリティチームは現場に立ち、継続的に学習し、関連する知識を実践に移す必要があります。そうしなければ、侵害の兆候や脅威アクターに迅速かつ自信を持って対応できません。
Dave Spencer氏は、インシデントが発生したときにチームが実際に何をすべきかを把握しているか確認することの重要性を強調しました。同氏は、「チームの訓練は、あらゆるセキュリティ戦略の重要な要素です」と述べています。「数多くの訓練を通じて体に覚え込ませれば、攻撃を受けたときにセキュリティチームは何をすべきか分かります。企業のセキュリティチームは、実戦を想定して訓練すべきです」
ここでは、サイバーセキュリティの理論だけでなく、真の理解も重要です。Spencer氏は、「SIEMでアラートを確認できても、それが何を意味し、どう対処すべきか分からなければ意味がありません」と述べています。「ネットワーク上の攻撃者を確認できても、無力化する方法が分からなければ意味がありません。セキュリティチームがどれだけ多くの資格を取得していても、最新の戦術、技術、手順に定期的に触れていなければ意味がありません」
各チームのトレーニングとスキル開発
企業がまだチームを整備中であったり、セキュリティ担当者のスキルセットを開発中であったりする場合、サイバーセキュリティのさまざまな領域、あるいは特定のチームに焦点を当てたコースや認定資格が複数用意されています。
- レッドチーム向けのトレーニング:ペネトレーションテストや倫理的ハッカーの認定資格は、攻撃者の戦略をシミュレートし、ネットワークの脆弱性を見つける方法をレッドチームが学ぶのに役立ちます。
- ブルーチーム向けのトレーニング:SOCレベル1および2などのコースは、標準的なサイバーセキュリティ運用について学ぶための有用な基礎となります。CompTIA Security+も優れた出発点です。
- パープルチーム向けのトレーニング:SANS SEC599やSEC699など、パープルチーム活動に焦点を当てた主要なセキュリティコースは、担当者が自チームの役割をより深く理解するのに役立ちます。
認定資格の取得を検討している場合は、当社のサイバーセキュリティ認定資格一覧をご覧ください。
サイバーセキュリティチームの未来
財務、リソース、評判を守るうえでセキュリティが重要だと認識する企業が増えるにつれ、セキュリティチームや部門を導入する企業も増えるでしょう。自社を守りたいのであれば、適切な製品やテクノロジーの活用、担当者のトレーニングなど、サイバーセキュリティの強固な基盤を構築することが極めて重要です。
- 標準的なセキュリティ機能を実装する:チームはレッド・ブルー・パープルという形式を採用しないかもしれませんが、検知、予防、保守、インシデント対応の機能は依然として必要です。
- 実際に機能するツールを見つける:サイバーセキュリティチームには、全般的に機能するだけでなく、自社のネットワークやアプリケーションに適した製品が必要です。
- 人材に投資する:これには、手順と製品の両方について専門家をトレーニングする時間を確保することが含まれます。高価なEDRソリューションも、目の前のデータを理解できるチームメンバーがいなければ、あまり役に立ちません。
- AIを使うか、使わないかを判断する:AIは、セキュリティ業界では今なおある程度バズワードとなっていますが、潜在的なツールとして言及しないのは近視眼的でしょう。自社のチームで、どの程度有益かを判断する必要があります。
サイバーセキュリティの未来は、セキュリティの基本である検知、予防、対応、保守に注力しながら、適切なテクノロジーを使えるようチームを準備することにあります。
結論:各チームが重要な理由
あらゆる組織に、日常的なシステムおよびネットワークの監視と、標準化されたセキュリティプロセスが必要です。しかし企業には、2つ目の視点も必要です。場合によっては社外から、介入して「ここが見落としていた弱点と脆弱性です」と指摘してくれる視点です。そして最終的に、企業はセキュリティ担当者が脆弱性を修正し、攻撃を迅速に阻止できる実践的な方法を特定する必要があります。
これが、セキュリティチーム編成の概要です。複雑である必要はありませんが、包括的でなければなりません。ブルーチーム、レッドチーム、パープルチームを統合することで、組織のシステムとネットワークを保護する包括的なアプローチが実現します。チームを組み合わせることで、サイバーセキュリティの役割、防御、敵対者に対する認識を高める洞察と知識の共有が可能になります。
次に、ネットワークを保護するためのガイドをお読みください。