

















Les équipes rouges, bleues et violettes sont des sous-équipes de sécurité désignées qui simulent des cyberattaques et des réponses à celles-ci afin de tester la préparation d’une organisation en matière de cybersécurité. Les équipes rouges simulent ou mènent réellement des tests d’intrusion et des attaques de chasse aux menaces pour évaluer l’efficacité des dispositifs de sécurité des organisations. Les équipes bleues les défendent contre les attaques et simulent les processus de réponse aux incidents. Les équipes violettes combinent ces deux rôles au sein d’une équipe mixte ou facilitent la collaboration entre les deux autres.
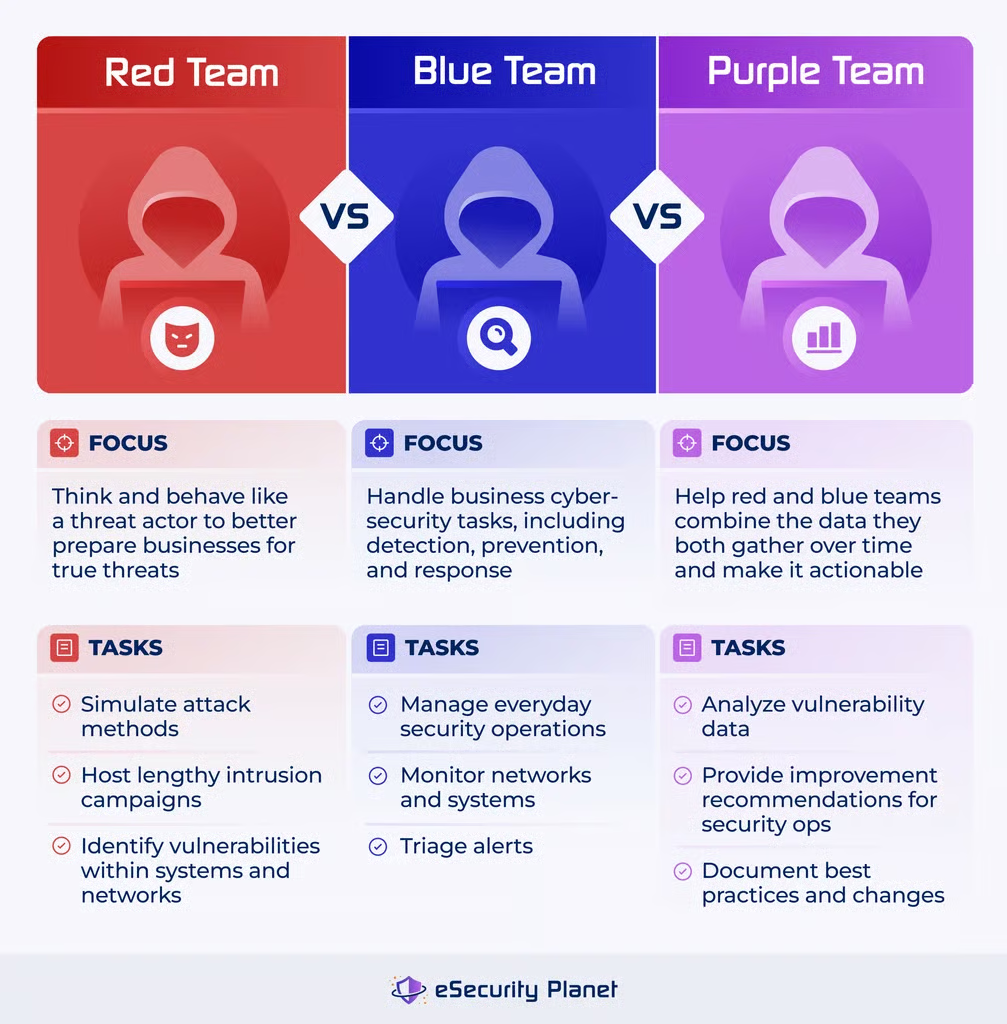
Comprendre le fonctionnement de ces équipes est important pour les organisations qui souhaitent tester leurs défenses de cybersécurité avant qu’un adversaire ne le fasse. L’objectif ultime est de comprendre les menaces avancées auxquelles une entreprise peut être confrontée afin de mieux lutter contre les acteurs malveillants. Diviser une équipe de sécurité en trois sous-équipes présente à la fois des avantages et des difficultés. Il est également important d’investir dans le développement des collaborateurs et de tenir compte de l’avenir du secteur lors de la désignation des équipes.
- Présentation de l’équipe rouge
- Présentation de l’équipe bleue
- Présentation de l’équipe violette
- 6 avantages des équipes rouges, bleues et violettes
- 4 difficultés courantes du travail en équipe de sécurité
- Formation et développement des compétences de chaque équipe
- L’avenir des équipes de cybersécurité
- En résumé : pourquoi chaque équipe compte
Présentation de l’équipe rouge
Les équipes rouges simulent les tactiques, techniques et procédures (TTP) qu’un adversaire pourrait utiliser contre l’organisation. L’activité d’une équipe rouge peut aller au-delà des cyberattaques et des analyses de vulnérabilités pour inclure le phishing, les tests d’intrusion, l’ingénierie sociale ainsi que des campagnes de compromission physique durant plusieurs semaines ou davantage.
Pour réaliser des intrusions et des attaques, les équipes rouges utilisent notamment les tactiques suivantes :
- Reconnaissance : Elles explorent minutieusement les systèmes informatiques et les réseaux à la recherche de faiblesses et de portes dérobées.
- Déploiement de logiciels malveillants : Les logiciels malveillants circulent souvent de manière relativement autonome dans les systèmes informatiques, ce qui accroît la portée de l’attaquant.
- Exploitation des vulnérabilités : Une fois les vulnérabilités des logiciels et du matériel découvertes, les membres de l’équipe rouge les exploitent pour attaquer le système et accéder à davantage de données.
- Attaques par hameçonnage : Les équipes rouges peuvent également recourir à l’ingénierie sociale auprès des collaborateurs de l’entreprise afin d’accéder aux applications.
- Serveurs de commande et de contrôle : Une fois qu’elles ont accès à un serveur, les équipes rouges peuvent contrôler le système concerné.
Les équipes rouges s’appuient sur les renseignements relatifs aux menaces nouvelles et émergentes, ainsi que sur les recherches antérieures concernant les nouvelles techniques d’attaque et les outils de sécurité offensive.
Qui compose l’équipe rouge ?
Les équipes rouges sont généralement moins nombreuses que les équipes bleues et comptent souvent quelques membres, comme des hackers éthiques, des serruriers, des programmeurs et des spécialistes de l’ingénierie sociale. Ces membres peuvent être dirigés par un responsable des tests d’intrusion ou un consultant senior en sécurité, et répartis en sous-équipes selon le type de test réalisé.
Les équipes rouges sont parfois constituées de prestataires externes. C’est idéal pour les entreprises qui souhaitent que très peu de personnes en interne sachent ce qui se passe, y compris le personnel de sécurité de l’équipe bleue.
3 objectifs de l’équipe rouge
Les principaux objectifs des équipes rouges sont de s’introduire dans le réseau, d’accéder aux cibles visées et de rendre compte de leurs méthodes d’attaque à la fin du processus.
S’introduire dans l’infrastructure de l’entreprise
Les membres des équipes rouges sont généralement recrutés à l’extérieur afin d’adopter le véritable point de vue d’adversaires externes. L’entreprise qui engage l’équipe rouge précise combien de personnes au sein de l’organisation sont informées de l’attaque en cours. Le personnel de sécurité à temps plein peut être au courant, ou ne pas l’être afin que les dirigeants puissent évaluer leurs capacités de détection et de réponse aux incidents.
Accéder à tous les systèmes et applications ciblés
Une fois le réseau initialement compromis, l’équipe rouge doit localiser les données et les systèmes spécifiquement ciblés. Il peut s’agir d’une information client précise ou d’une base de données entière. Les équipes rouges disposent généralement d’une période déterminée pour mener leur attaque ; celle-ci peut aller de quelques heures à quelques semaines ou quelques mois.
Se réunir et rendre compte
L’équipe rouge rend compte de ses méthodes d’attaque tentées afin de les comparer aux alertes générées par les outils de sécurité existants. Elle peut alors repérer les éventuelles lacunes de configuration et les problèmes négligés. Les dirigeants et l’équipe rouge examinent les résultats des attaques réussies et recensent les vulnérabilités et les failles technologiques à corriger.
Les difficultés de l’équipe rouge
Les interventions des équipes rouges ne couvrent généralement pas tout le périmètre, contrairement à un test d’intrusion standard, car leur objectif est de tester réellement la capacité de l’entreprise à bloquer ou à détecter une attaque. Elles ne disposent naturellement pas d’une connaissance aussi étendue du réseau, car elles ne veulent pas que l’équipe de sécurité devine ce qui se passe. Elles souhaitent que celle-ci dispose d’un minimum d’informations au début de l’évaluation.
Cela signifie que l’équipe rouge ne réalise pas un test complet du réseau de l’entreprise. Ce type d’intervention ne constitue généralement pas un test d’intrusion totalement exhaustif et ne révélera pas toutes les vulnérabilités ou faiblesses ; il ne s’agit pas non plus d’une analyse traditionnelle des vulnérabilités. Pour en savoir plus sur la différence entre les tests d’intrusion et l’analyse des vulnérabilités, consultez notre guide sur leurs différences.
Présentation de l’équipe bleue
Les équipes bleues simulent les opérations courantes qui protègent les systèmes et les réseaux d’une organisation contre les cyberattaques. Leurs missions comprennent notamment :
- Maintenance des systèmes informatiques : Les équipes bleues assurent la maintenance technique des ordinateurs, des serveurs et des composants matériels et logiciels des réseaux.
- Gestion des alertes : Elles déterminent quelles vulnérabilités ou quels problèmes potentiels doivent être corrigés en priorité.
- Correctifs des vulnérabilités : Les équipes bleues sont chargées de suivre les vulnérabilités et de les corriger aussi rapidement que possible.
Une équipe bleue peut être divisée en sous-équipes selon le type de contrôles de sécurité dont elle est responsable, comme la sécurité réseau, la sécurité des terminaux ou le centre des opérations de sécurité (SOC).
Les équipes bleues sont parfois distinctes de l’équipe de sécurité générale de l’organisation et sont spécifiquement chargées de se défendre contre les attaques des équipes rouges. Elles peuvent constituer un groupe spécialisé dans une simulation de cybersécurité. Mais elles peuvent aussi simplement être le personnel de sécurité quotidien de l’entreprise ; cela dépend de la manière dont les entreprises souhaitent mener leurs tests internes.
Qui compose l’équipe bleue ?
Les membres de l’équipe bleue peuvent être dirigés par un responsable de la sécurité des systèmes d’information (CISO) ou un directeur des opérations de sécurité, ce qui en fait la plus grande des trois équipes. Les équipes bleues sont généralement plus nombreuses, car elles doivent prévenir toutes les attaques, tandis que les équipes rouges peuvent se limiter à quelques attaques précises. Elles sont composées d’analystes de sécurité, d’ingénieurs réseau et d’administrateurs système.
4 objectifs de l’équipe bleue
Les équipes bleues gèrent les opérations quotidiennes des services informatiques et de cybersécurité. Elles surveillent les systèmes à la recherche de signes d’activité suspecte, enquêtent sur les alertes, recherchent les indicateurs de compromission (IoC) et répondent aux incidents identifiés.
Surveiller l’infrastructure informatique et les systèmes informatiques
Les équipes bleues sont responsables des tâches de sécurité courantes, comme la vérification des alertes de sécurité, le déploiement de correctifs, la correction des vulnérabilités et le compte rendu aux parties prenantes et aux dirigeants de l’entreprise. Dans les scénarios de tests internes connus, elles s’efforcent de contrer les initiatives des équipes rouges.
Gérer et trier les alertes
Les équipes bleues doivent également examiner chaque alerte et déterminer lesquelles sont prioritaires et lesquelles peuvent être traitées ultérieurement. Ce processus peut nécessiter des décisions manuelles, mais il fait souvent aussi appel à l’automatisation : les produits de sécurité aident les équipes à traiter les alertes, mais le personnel des équipes bleues doit également comprendre précisément l’importance relative de chacune d’elles.
Rechercher les IoC dans les systèmes
Analyser régulièrement les réseaux et les systèmes informatiques de l’entreprise à la recherche d’indicateurs potentiels de compromission est l’une des principales responsabilités des équipes bleues. Elles examinent les journaux système et utilisent des outils de sécurité pour trouver les vulnérabilités, afin de ne pas devoir tout faire manuellement.
Répondre aux incidents
Les équipes bleues sont chargées de gérer les procédures standard de réponse aux incidents. Lorsqu’elles détectent un indicateur de compromission, elles doivent le bloquer et en limiter les effets. Cela comprend également l’analyse et la documentation de la manière dont les processus devront être gérés à l’avenir.
Les difficultés de l’équipe bleue
Les équipes bleues doivent souvent effectuer des tâches manuelles chronophages, comme trier un flot d’alertes de sécurité et répondre rapidement aux incidents. Cela peut être particulièrement difficile pour les services de sécurité de petite taille.
Une documentation limitée et des processus peu clairs peuvent également détourner les équipes bleues de leur travail le plus important. Si le personnel de sécurité ne sait pas exactement quels membres sont responsables des tâches ni dans quel ordre celles-ci doivent être effectuées, il aura du mal à corriger rapidement les vulnérabilités, ce qui exposera davantage l’entreprise aux risques.
Une équipe bleue doit se concentrer à la fois sur la détection et la prévention pour mettre en place une stratégie de cybersécurité solide. Si vous ne pouvez pas localiser les vulnérabilités, vous ne pourrez pas les corriger. Mais se concentrer principalement sur la détection laisse la porte grande ouverte aux attaques réussies si certains indicateurs malveillants ne sont pas identifiés au départ.
Présentation de l’équipe violette
Les équipes violettes analysent généralement les recherches des équipes rouges et les mettent en cohérence avec les opérations dont les équipes bleues sont responsables. Dans les environnements d’entreprise, une équipe violette est généralement mise en place de l’une des deux manières suivantes :
- La même équipe joue les rôles rouge et bleu : Dans un contexte collaboratif avec de petites équipes, la même équipe effectue toutes les tâches.
- L’équipe violette se situe entre les équipes rouge et bleue : Dans les services de sécurité plus importants, l’équipe violette sert de canal de communication entre les deux autres équipes.
Autre possibilité : si une entreprise désigne une équipe violette pour une période donnée afin de trouver et de corriger des vulnérabilités, celle-ci peut réunir du personnel de n’importe quel secteur du service de sécurité ou du service informatique. Ces membres contribuent à centraliser les informations recueillies par les deux autres équipes.
Qui compose l’équipe violette ?
L’équipe violette peut être composée de spécialistes de la réponse aux incidents, d’analystes du renseignement et d’architectes de sécurité. Ces membres sont dirigés par le directeur de la stratégie de sécurité ou par un responsable de la sécurité. Comme l’équipe est chargée de coordonner les efforts des équipes bleues et rouges, elle peut également être organisée en sous-équipes selon des domaines de responsabilité précis.
3 objectifs de l’équipe violette
L’objectif général des équipes violettes est de partager les informations et de favoriser l’apprentissage. L’équipe doit intégrer les conclusions et les recommandations des membres des équipes bleues et rouges en recensant les points à améliorer dans les défenses de l’organisation et en veillant à ce que les mesures défensives soient réellement efficaces.
Améliorer les procédures de documentation
Les entreprises disposent peut-être déjà d’une documentation de sécurité, mais celle-ci évoluera à mesure que de nouvelles vulnérabilités et données d’attaque apparaîtront. Les équipes violettes doivent aider les équipes rouges et bleues à organiser les informations les plus récentes dont elles disposent et à élaborer des procédures claires de réponse et de correction, assorties d’objectifs et de responsables clairement définis.
Définir les possibilités d’amélioration
Alors que les équipes rouges recensent les faiblesses et que les équipes bleues assurent le fonctionnement quotidien des opérations de sécurité, les équipes violettes aident les deux groupes à déterminer les points à améliorer. Les vulnérabilités et les indicateurs de compromission peuvent être extrêmement difficiles à gérer, surtout lorsque les équipes de sécurité reçoivent trop d’alertes pour pouvoir les traiter seules. Les équipes violettes aident les équipes bleues et rouges à donner du sens à l’immense quantité d’informations dont elles disposent.
Élaborer des stratégies de protection opérationnelles
Les équipes violettes aident les services de sécurité à exploiter les informations utiles sur les vulnérabilités et les indicateurs de compromission et à appliquer ces connaissances aux processus existants de gestion de la sécurité. Elles améliorent durablement la communication et l’analyse entre les deux équipes en élaborant des stratégies concrètes permettant d’appliquer les recherches sur les vulnérabilités aux tâches de sécurité quotidiennes.
Les difficultés de l’équipe violette
Il peut être difficile de trouver les bonnes personnes. Selon Ed Adams, PDG de Security Innovation, le travail en équipe violette implique d’investir dans les collaborateurs. « Le travail en équipe violette… offre l’occasion de revoir les descriptions de poste, les parcours d’apprentissage et les trajectoires de développement de carrière de votre personnel », a déclaré Adams. « D’un point de vue stratégique, les organisations qui adoptent le travail en équipe violette sont mieux placées pour résister aux difficultés posées par les menaces émergentes et en limiter les effets. »
Pour les entreprises qui choisissent d’investir dans des équipes violettes, il est essentiel de trouver des personnes capables d’examiner avec un regard analytique le travail des équipes rouges et bleues et suffisamment compétentes pour transformer ces observations en mesures concrètes. Et si votre entreprise choisit de ne pas créer d’équipe violette, elle aura tout de même besoin de collaborateurs capables de réfléchir de manière stratégique et doués pour faire progresser le reste de l’équipe de sécurité.
6 avantages des équipes rouges, bleues et violettes
L’utilisation d’équipes bleues, rouges et violettes en cybersécurité peut offrir une approche complète, proactive et collaborative de la sécurité, qui va bien au-delà de l’analyse régulière et de la recherche de vulnérabilités. Cela peut aider les organisations à protéger leurs actifs et à répondre plus efficacement aux incidents de sécurité. Voici six avantages de l’utilisation de ces équipes.
Répartir les tâches entre plusieurs équipes
Si toute la responsabilité de la cybersécurité repose sur les épaules d’une petite équipe, celle-ci sera rapidement débordée. Il est également utile pour les grandes organisations de disposer de plusieurs regards sur l’infrastructure informatique et le réseau de l’entreprise. Lorsqu’une équipe passe à côté d’un élément ou se retrouve submergée par les alertes, une autre peut intervenir et l’aider.
Améliorer la posture de sécurité
En combinant les efforts des trois équipes, une entreprise peut tester, évaluer et corriger ses plans de cybersécurité et de réponse aux incidents. Ces plans doivent couvrir tous les domaines de la cybersécurité, notamment la prévention, la détection et la réponse. Aucun domaine ne doit être négligé : ils sont tous importants. Il est donc également essentiel de configurer et d’utiliser des logiciels qui prennent en charge la prévention, la détection et la réponse.
Répondre efficacement aux incidents
La coordination des opérations des équipes bleues et rouges peut accroître la capacité d’une organisation à répondre aux attaques rapidement et efficacement. Plus les vulnérabilités de l’infrastructure et du réseau que vous connaissez sont nombreuses, mieux le personnel de sécurité pourra les corriger. Vous serez également mieux à même de repérer les vecteurs d’attaque et de stopper plus rapidement les attaques en cours.
Si vous souhaitez en savoir plus sur la réponse aux incidents, consultez notre guide ultime de la réponse aux incidents et découvrez les modèles gratuits disponibles.
Améliorer le renseignement sur les menaces
Les méthodes et les recherches des équipes rouges peuvent apporter aux équipes informatiques et de sécurité une expérience pratique face aux menaces nouvelles et émergentes. Les entreprises peuvent ensuite utiliser ces informations concrètes — où se trouvent les vulnérabilités et en quoi constituent-elles précisément une menace ? — pour mettre à jour et renforcer leurs défenses.
Respecter les réglementations et les normes
Le recours à des équipes de sécurité peut aider les organisations à respecter les exigences de tests d’intrusion prévues par des réglementations et des normes telles que la norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS) et le référentiel du National Institute of Standards and Technology (NIST). Cela dépend toutefois des actions précises de l’équipe et des réglementations concernées, car les équipes rouges mènent parfois des actions pouvant être considérées comme non conformes ou éthiquement discutables.
Améliorer la gestion des risques
Les évaluations des risques aident les organisations à déterminer quels appareils ou systèmes doivent être corrigés et protégés en priorité. Les attaques réussies des équipes rouges peuvent contribuer à identifier les risques négligés, les problèmes de sécurité mal hiérarchisés et les contrôles inefficaces, afin de permettre une gestion plus efficace des risques de sécurité.
4 difficultés courantes du travail en équipe de sécurité
Si le travail en équipe de sécurité est bénéfique pour de nombreuses entreprises, il présente quelques obstacles, notamment la recherche de procédures de sécurité réellement efficaces, l’identification des besoins véritables de l’entreprise, l’octroi d’une véritable autorité aux responsables de la sécurité et l’investissement dans chaque équipe. Nous avons rassemblé plusieurs éclairages d’experts en cybersécurité sur la manière de gérer le travail en équipe de sécurité et sur ce à quoi il devrait réellement ressembler pour les entreprises.
S’assurer de l’efficacité de la sécurité
Les équipes rouges, bleues et violettes peuvent aider les professionnels à comprendre les différentes opérations de sécurité menées par les entreprises et les tiers. Mais elles ne sont utiles que si vos procédures de sécurité standard fonctionnent. Des processus de cybersécurité efficaces devraient être la priorité de toute entreprise avant de se préoccuper des noms d’équipes associés à des couleurs.
Selon Tyler Farrar, responsable de la sécurité des systèmes d’information chez Exabeam, les noms des équipes relèvent largement du jargon à la mode. « En fin de compte, il faut se demander : tout cela a-t-il de l’importance ? », a déclaré Farrar. « L’attaquant se soucie-t-il de savoir si vous avez une équipe rouge ? Est-ce qu’il raisonne ainsi, est-ce qu’il s’organise de cette manière ? La réponse à toutes ces questions est non. » Pour Farrar, si les personnes se concentrent principalement sur les étiquettes attribuées aux équipes, elles se focalisent sur les mauvais objectifs.
Farrar a également souligné l’importance de disposer de technologies et de processus qui fonctionnent réellement. « Êtes-vous capable de faire tout cela ? », a-t-il demandé. « Disposez-vous d’un SOC, d’un SIEM ? Êtes-vous en mesure de mettre en place ces défenses ? » Ce sont autant de questions que les organisations doivent se poser — et auxquelles elles doivent répondre — lorsqu’elles déploient des équipes rouges, bleues et violettes.
Connaître les besoins réels de votre entreprise et y répondre
Les équipes de sécurité peuvent être utiles aux grandes organisations pour structurer les fonctions de leur personnel. Si vous adoptez toutefois une approche strictement fondée sur les équipes, vous rencontrerez certaines limites.
Dave Spencer, directeur de la gestion des produits techniques chez Immersive Labs, met en évidence l’une de ces faiblesses. « Une équipe rouge ne peut pas vous dire que vous êtes en sécurité, seulement que vous êtes vulnérable, et vous en fournir un exemple », a-t-il déclaré. « Si vous le saviez déjà, le recours à une équipe rouge n’avait probablement pas beaucoup de valeur pour vous. Une équipe violette serait plus efficace, car elle permet en plus d’augmenter le taux de détection et de réponse. »
Si les grandes entreprises dotées de stratégies de sécurité bien établies sont peut-être en mesure de prendre en charge les trois équipes, vous n’avez peut-être pas besoin de toutes. Soyez attentif aux besoins de sécurité de votre entreprise. En outre, le travail en équipe rouge n’est efficace que lorsque le reste de l’infrastructure de sécurité a été correctement structuré.
« Toute simulation d’attaque constitue un exercice utile, mais uniquement lorsqu’elle est menée dans le cadre d’une stratégie de sécurité en profondeur qui prend en compte les personnes, les processus et la technologie », a déclaré Spencer. « Les équipes rouges et violettes ne sont pas des solutions miracles : elles constituent simplement une couche supplémentaire de défense et de vérification. » Une bonne stratégie doit passer en premier ; le travail en équipe n’intervient qu’ensuite.
Donner aux responsables l’autorité dont ils ont besoin
Les équipes de cybersécurité complètes sont apparues relativement récemment dans le monde de l’entreprise, contrairement à des équipes comme celles de la finance. Et si l’équipe dirigeante ou les responsables de l’entreprise ne s’investissent pas dans la cybersécurité, les équipes de sécurité ne réussiront pas.
Selon Farrar, l’une des raisons pour lesquelles les équipes de sécurité ne sont pas toujours efficaces tient au fait que les responsables de la sécurité des systèmes d’information ne disposent pas d’un pouvoir suffisant. Farrar s’est appuyé sur son expérience militaire en parlant des CISO et de la cybersécurité des entreprises dans son ensemble, notamment du processus décisionnel des services de sécurité.
« Vous devriez toujours aspirer à exercer un commandement. Lorsque je transpose cette même réflexion au-delà du domaine militaire et que je l’applique à la cybersécurité et au CISO, je me demande : “Les CISO disposent-ils d’un pouvoir de décision ? Sont-ils véritablement équivalents au directeur financier ou au Chief product officer, et ont-ils les mêmes responsabilités ? Exercent-ils une autorité complète sur l’ensemble de leur domaine ? Peuvent-ils réellement prendre des décisions ?” Probablement pas », a déclaré Farrar.
Farrar a également insisté sur la responsabilité des CISO et des autres responsables de tenir les dirigeants informés. « La direction s’investit-elle réellement dans la cybersécurité ? Est-ce vraiment important pour elle ? Je pense que c’est là que nous constatons, dans de nombreuses entreprises, des équipes sous-financées, manquant de ressources et insuffisamment formées », a-t-il déclaré.
Veiller à ce que les équipes disposent d’une expérience pertinente et actuelle
Une fois qu’elles ont constitué une équipe, les entreprises ne peuvent pas simplement s’arrêter là. Les équipes de sécurité doivent être sur le terrain, apprendre constamment et mettre en pratique des connaissances pertinentes. Sinon, elles ne seront pas prêtes à réagir rapidement et avec assurance aux indicateurs de compromission et aux acteurs malveillants.
Dave Spencer a souligné l’importance de s’assurer que les équipes savent réellement quoi faire lorsqu’un événement survient. « L’entraînement des équipes est un aspect essentiel de toute stratégie de sécurité », a-t-il déclaré. « Le développement de réflexes au fil de nombreux exercices permet aux équipes de sécurité de savoir quoi faire lorsqu’elles sont attaquées… Les équipes de sécurité des entreprises doivent s’entraîner comme elles interviennent. »
Une compréhension réelle est également importante ici, et pas seulement la théorie de la cybersécurité. « Il ne sert à rien de voir une alerte dans votre SIEM si vous ne savez pas ce qu’elle signifie ni quoi en faire », a déclaré Spencer. « Il ne sert à rien de voir un attaquant sur votre réseau si vous ne savez pas comment le neutraliser. Et le nombre de qualifications obtenues par votre équipe de sécurité importe peu si elle n’est pas régulièrement confrontée aux tactiques, techniques et procédures actuelles. »
Formation et développement des compétences de chaque équipe
Si votre entreprise est encore en train de constituer ses équipes ou de développer les compétences de son personnel de sécurité, de nombreux cours et certifications sont disponibles, consacrés à différents domaines de la cybersécurité ou même à des équipes spécifiques.
- Formation des équipes rouges : Les tests d’intrusion et les certifications de hacker éthique aident les équipes rouges à apprendre à simuler les stratégies des attaquants et à trouver les vulnérabilités dans les réseaux.
- Formation des équipes bleues : Des cours comme SOC niveaux 1 et 2 constituent de bonnes bases pour en apprendre davantage sur les opérations de cybersécurité standard. CompTIA Security+ est également un excellent point de départ.
- Formation des équipes violettes : Tous les grands cours consacrés au travail en équipe violette, comme SANS SEC599 et SEC699, aideront le personnel à mieux comprendre la fonction de son équipe.
Consultez notre liste des certifications en cybersécurité pour le personnel et les futurs professionnels de la sécurité si vous souhaitez obtenir une certification.
L’avenir des équipes de cybersécurité
À mesure que les entreprises prennent conscience de l’importance de la sécurité pour protéger leurs finances, leurs ressources et leur réputation, elles seront également plus nombreuses à mettre en place des équipes et des services de sécurité. Si vous souhaitez protéger votre entreprise, il est primordial d’établir des fondations solides en matière de cybersécurité, notamment en utilisant les bons produits et les bonnes technologies et en formant votre personnel :
- Mettre en œuvre les fonctions de sécurité standard : Les équipes n’adopteront peut-être pas un format rouge-bleu-violet, mais elles auront toujours besoin de fonctions de détection, de prévention, de maintenance et de réponse aux incidents.
- Trouver des outils réellement efficaces : Les équipes de cybersécurité ont besoin de produits qui fonctionnent de manière générale, mais aussi de produits adaptés à leurs réseaux et applications spécifiques.
- Investir dans le personnel : Cela implique de prendre le temps de former les professionnels aux procédures comme aux produits. Une solution EDR coûteuse n’est pas très utile sans membres de l’équipe capables de comprendre les données qui se trouvent sous leurs yeux.
- Déterminer s’il faut utiliser l’IA et comment : L’IA reste dans une certaine mesure un terme à la mode dans le secteur de la sécurité, mais il serait à courte vue de ne pas la mentionner comme outil potentiel. Votre équipe devra déterminer elle-même dans quelle mesure elle vous sera utile.
L’avenir de la cybersécurité consiste à préparer les équipes à utiliser les bonnes technologies tout en se concentrant sur les fondations de la sécurité : détecter, prévenir, répondre et assurer la maintenance.
En résumé : pourquoi chaque équipe compte
Chaque organisation a besoin d’une surveillance quotidienne de ses systèmes et de son réseau, ainsi que de processus de sécurité standardisés. Mais les entreprises ont également besoin d’un deuxième regard — parfois extérieur à l’entreprise — pour intervenir et dire : « Voici les faiblesses et les vulnérabilités que vous n’avez pas repérées. » Enfin, les entreprises doivent identifier des moyens pratiques permettant au personnel de sécurité de corriger rapidement les vulnérabilités et de stopper les attaques.
Voilà, en quelques mots, ce qu’est le travail en équipe de sécurité. Il n’a pas besoin d’être compliqué, mais il doit être exhaustif. L’intégration des équipes bleues, rouges et violettes offre une approche globale de la sécurisation des systèmes et des réseaux d’une organisation. Ensemble, ces équipes peuvent apporter des éclairages et favoriser le partage des connaissances, ce qui améliore la compréhension des rôles, des défenses et des adversaires en matière de cybersécurité.
Pour en savoir plus sur les recommandations de sécurité concernant les réseaux de votre entreprise, consultez ensuite notre guide pour sécuriser votre réseau ensuite.