

















Red-, Blue- und Purple Teams sind spezielle Sicherheitsteams, die Cyberangriffe und Reaktionen darauf simulieren, um die Cybersicherheitsbereitschaft eines Unternehmens zu testen. Red Teams simulieren Penetrationstests und Threat-Hunting-Angriffe oder führen sie tatsächlich durch, um die Wirksamkeit der Sicherheitsmaßnahmen eines Unternehmens zu prüfen. Blue Teams verteidigen Unternehmen gegen Angriffe und simulieren Prozesse zur Reaktion auf Sicherheitsvorfälle. Purple Teams vereinen beide Rollen in einem gemischten Team oder fördern die Zusammenarbeit zwischen den beiden anderen Teams.
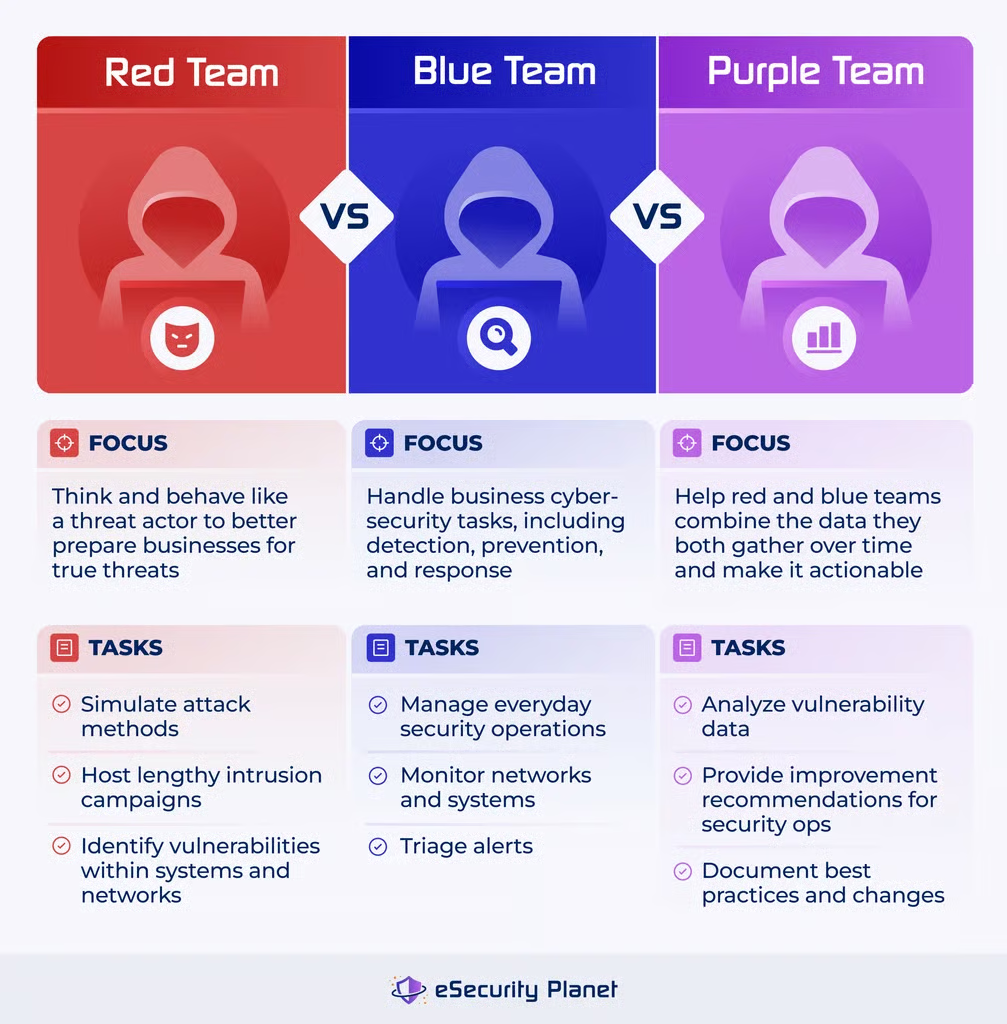
Für Unternehmen, die ihre Cybersicherheitsabwehr testen möchten, bevor es ein Angreifer tut, ist es wichtig zu verstehen, wie die Teams arbeiten. Das übergeordnete Ziel besteht darin, die fortgeschrittenen Bedrohungen zu verstehen, denen ein Unternehmen ausgesetzt sein könnte, um Bedrohungsakteure besser zu bekämpfen. Die Aufteilung eines Sicherheitsteams in drei Unterteams bringt sowohl Vorteile als auch Herausforderungen mit sich. Außerdem ist es wichtig, in die Weiterentwicklung der Mitarbeiter zu investieren und bei der Einteilung der Teams die Zukunft der Branche zu berücksichtigen.
Überblick über das Red Team
Red Teams simulieren die Taktiken, Techniken und Vorgehensweisen (TTPs), die ein Angreifer gegen das Unternehmen einsetzen könnte. Die Aktivitäten eines Red Teams können über Cyberangriffe und Schwachstellenscans hinausgehen und Phishing, Penetrationstests, Social Engineering sowie Kampagnen zur physischen Kompromittierung umfassen, die mehrere Wochen oder länger dauern.
Um in Systeme einzudringen und Angriffe durchzuführen, nutzen Red Teams Taktiken wie:
- Aufklärung: Sie untersuchen Computersysteme und Netzwerke sorgfältig auf Schwachstellen und Hintertüren.
- Einsatz von Malware: Schadsoftware bewegt sich häufig zu einem gewissen Grad autonom durch Computersysteme und vergrößert so die Reichweite eines Angreifers.
- Ausnutzung von Schwachstellen: Sobald die Mitglieder des Red Teams Schwachstellen in Software und Hardware gefunden haben, nutzen sie diese, um anzugreifen und weiteren Zugriff auf Daten zu erlangen.
- Phishing-Angriffe: Red Teams können auch Social Engineering gegen aktuelle Mitarbeiter des Unternehmens einsetzen, um Zugriff auf Anwendungen zu erhalten.
- Command-and-Control-Server: Sobald Red Teams Zugriff auf einen Server haben, können sie dieses System kontrollieren.
Red Teams nutzen Informationen über neue und aufkommende Bedrohungen sowie frühere Untersuchungen zu neuen Angriffstechniken und offensiven Sicherheitstools.
Wer gehört zum Red Team?
Red Teams sind im Vergleich zu Blue Teams in der Regel kleiner und bestehen häufig aus wenigen Mitgliedern, etwa ethischen Hackern, Schlossern, Programmierern und Social Engineers. Diese Mitglieder werden möglicherweise von einem Leiter für Penetrationstests oder einem leitenden Sicherheitsberater geführt und je nach Art der durchgeführten Tests in Unterteams organisiert.
Manchmal sind Red Teams externe Auftragnehmer. Das ist ideal für Unternehmen, in denen möglichst wenige Personen wissen sollen, was vor sich geht – einschließlich der Sicherheitsmitarbeiter des Blue Teams.
3 Ziele des Red Teams
Die wichtigsten Ziele von Red Teams bestehen darin, in das Netzwerk einzudringen, erfolgreich auf ihre Ziele zuzugreifen und ihre Angriffsmethoden am Ende des Prozesses zu dokumentieren.
Infrastruktur des Unternehmens kompromittieren
Mitglieder von Red Teams werden häufig von außerhalb rekrutiert, damit sie die tatsächliche Perspektive externer Angreifer einnehmen. Der Auftraggeber des Red Teams legt fest, wie viele Personen innerhalb des Unternehmens von dem Angriff wissen. Vollzeit-Sicherheitsmitarbeiter können informiert sein – oder auch nicht, damit die Unternehmensleitung die Fähigkeiten zur Erkennung und Reaktion auf Vorfälle beurteilen kann.
Auf alle anvisierten Systeme und Anwendungen zugreifen
Nachdem ein Red Team zunächst in das Netzwerk eingedrungen ist, muss es die Daten und Systeme finden, auf die es gezielt zugreifen soll. Dabei kann es sich um eine bestimmte Kundeninformation oder eine ganze Datenbank handeln. Red Teams haben für die Durchführung eines Angriffs in der Regel einen festgelegten Zeitraum; dieser kann von wenigen Stunden bis zu mehreren Wochen oder Monaten reichen.
Zusammenkommen und Bericht erstatten
Das Red Team berichtet über seine versuchten Angriffsmethoden, um sie mit den von den vorhandenen Sicherheitstools erzeugten Warnmeldungen zu vergleichen. So lässt sich feststellen, ob es Lücken in den Konfigurationen und übersehene Probleme gibt. Unternehmensleitung und Red Teams prüfen die Ergebnisse erfolgreicher Angriffe und identifizieren Schwachstellen und technologische Lücken, die behoben werden müssen.
Herausforderungen des Red Teams
Red-Team-Einsätze decken typischerweise nicht alles ab, anders als ein standardmäßiger Penetrationstest, weil sie die Fähigkeit des Unternehmens, einen Angriff zu blockieren oder zu erkennen, realistisch prüfen sollen. Ihr Wissen über das Netzwerk ist naturgemäß weniger umfassend, da das Sicherheitsteam nicht vermuten soll, was vor sich geht. Es soll mit möglichst wenigen Informationen in die Bewertung gehen.
Das bedeutet, dass das Red Team keinen vollständigen Test des Unternehmensnetzwerks durchführt. Ein solcher Einsatz ist in der Regel kein vollständig umfassender Penetrationstest und deckt nicht jede Schwachstelle oder Sicherheitslücke auf; außerdem handelt es sich nicht um einen herkömmlichen Schwachstellenscan. Wenn Sie mehr über den Unterschied zwischen Penetrationstests und Schwachstellenscans erfahren möchten, lesen Sie unseren Leitfaden zu den Unterschieden.
Überblick über das Blue Team
Blue Teams simulieren den regulären Betrieb zum Schutz der Systeme und Netzwerke eines Unternehmens vor Cyberangriffen. Zu den Aufgaben von Blue Teams gehören:
- IT-Systeme warten: Blue Teams übernehmen die technische Wartung von Computern, Servern sowie Netzwerkhardware und -software.
- Warnmeldungen bearbeiten: Sie bestimmen, welche potenziellen Schwachstellen oder Probleme zuerst behoben werden müssen.
- Schwachstellen patchen: Blue Teams sind dafür verantwortlich, Schwachstellen zu verfolgen und sie so schnell wie möglich zu beheben.
Ein Blue Team kann je nach Art der Sicherheitskontrollen, für die es verantwortlich ist, in Unterteams aufgeteilt werden, etwa für Netzwerksicherheit, Endpoint-Sicherheit oder das Security Operations Center (SOC).
Manchmal sind Blue Teams vom allgemeinen Sicherheitsteam des Unternehmens getrennt und speziell für die Abwehr von Angriffen des Red Teams zuständig. In einer Cybersicherheitssimulation können sie eine spezialisierte Gruppe bilden. Sie können aber auch einfach aus den alltäglichen Sicherheitsmitarbeitern des Unternehmens bestehen; das hängt davon ab, wie Unternehmen ihre internen Tests durchführen möchten.
Wer gehört zum Blue Team?
Mitglieder des Blue Teams werden möglicherweise von einem Chief Information Security Officer (CISO) oder einem Leiter des Security Operations Centers geführt, wodurch dieses Team zum größten der drei wird. Blue Teams sind tendenziell größer, weil sie alle Angriffe verhindern müssen, während Red Teams möglicherweise nur einige bestimmte Angriffe auswählen. Blue Teams bestehen aus Sicherheitsanalysten, Netzwerkingenieuren und Systemadministratoren.
4 Ziele des Blue Teams
Blue Teams verwalten den täglichen Betrieb der IT- und Cybersicherheitsabteilungen. Sie überwachen Systeme auf Anzeichen verdächtiger Aktivitäten, untersuchen Warnmeldungen, suchen nach Indicators of Compromise (IoCs) und reagieren auf erkannte Vorfälle.
IT-Infrastruktur und Computersysteme überwachen
Blue Teams sind für typische Sicherheitsaufgaben zuständig, etwa das Prüfen von Sicherheitswarnungen, das Einspielen von Patches und Beheben von Schwachstellen sowie die Berichterstattung an Stakeholder und Führungskräfte des Unternehmens. In bekannten internen Testszenarien arbeiten sie daran, Initiativen des Red Teams abzuwehren.
Warnmeldungen bearbeiten und priorisieren
Blue Teams müssen außerdem jede Warnmeldung prüfen und bestimmen, welche höchste Priorität haben und welche später bearbeitet werden können. Dieser Prozess kann manuelle Entscheidungen umfassen, beinhaltet aber häufig auch Automatisierung: Sicherheitsprodukte helfen Teams bei der Verarbeitung von Warnmeldungen, doch die Mitarbeiter des Blue Teams müssen auch die relative Bedeutung jeder Warnmeldung genau verstehen.
Systeme auf IoCs scannen
Das kontinuierliche Scannen der Netzwerke und Computersysteme eines Unternehmens nach potenziellen Indicators of Compromise gehört zu den wichtigsten Aufgaben von Blue Teams. Sie prüfen Systemprotokolle und nutzen Sicherheitstools, um Schwachstellen zu finden, damit sie dies nicht vollständig manuell erledigen müssen.
Auf Vorfälle reagieren
Blue Teams sind mit der Durchführung standardmäßiger Verfahren zur Reaktion auf Sicherheitsvorfälle betraut. Wenn sie einen Indicator of Compromise finden, müssen sie ihn blockieren und eindämmen. Dazu gehört auch, zu analysieren und zu dokumentieren, wie Prozesse künftig gehandhabt werden sollten.
Herausforderungen des Blue Teams
Blue Teams müssen sich häufig mit zeitaufwendiger manueller Arbeit befassen, etwa dem Sortieren einer Flut von Sicherheitswarnungen und der zeitnahen Reaktion auf Vorfälle. Das kann für kleinere Sicherheitsabteilungen besonders schwierig sein.
Eine lückenhafte Dokumentation und unklare Prozesse können die wichtigste Arbeit von Blue Teams ebenfalls beeinträchtigen. Wenn die Sicherheitsmitarbeiter nicht genau wissen, welche Teammitglieder für Aufgaben zuständig sind und in welcher Reihenfolge diese erledigt werden sollen, fällt es ihnen schwer, Schwachstellen schnell zu beheben, wodurch das Unternehmen weiter gefährdet wird.
Ein Blue Team muss sich für eine starke Cybersicherheitsstrategie sowohl auf Erkennung als auch auf Prävention konzentrieren. Wenn Sie Schwachstellen nicht finden, können Sie sie nicht beheben. Wer sich jedoch hauptsächlich auf die Erkennung konzentriert, lässt erfolgreichen Angriffen Tür und Tor offen, falls einige bösartige Indikatoren zunächst nicht erkannt werden.
Überblick über das Purple Team
Purple Teams analysieren typischerweise die Untersuchungen der Red Teams und stimmen sie mit den Abläufen ab, für die Blue Teams verantwortlich sind. In Unternehmensumgebungen wird ein Purple Team in der Regel auf eine von zwei Arten eingesetzt:
- Dasselbe Team übernimmt Red und Blue: In einer kollaborativen Umgebung mit kleinen Teams übernimmt dasselbe Team alle Aufgaben.
- Das Purple Team steht zwischen Red und Blue: In größeren Sicherheitsabteilungen dient das Purple Team als Kommunikationskanal zwischen den beiden anderen Teams.
Alternativ kann ein Unternehmen ein Purple Team nur für einen bestimmten Zeitraum einsetzen, um Schwachstellen zu finden und zu beheben. In diesem Fall kann das Team Mitarbeiter aus jedem Bereich der Sicherheits- oder IT-Abteilung umfassen. Diese Teammitglieder helfen dabei, die Informationen zusammenzuführen, die die beiden anderen Teams gesammelt haben.
Wer gehört zum Purple Team?
Ein Purple Team kann aus Spezialisten für die Reaktion auf Sicherheitsvorfälle, Intelligence-Analysten und Sicherheitsarchitekten bestehen. Diese Mitglieder werden vom Leiter der Sicherheitsstrategie oder einem Chief Security Officer geführt. Da das Team für die Koordination der Arbeit von Blue und Red Teams zuständig ist, kann es außerdem anhand bestimmter Verantwortungsbereiche in Unterteams gegliedert sein.
3 Ziele des Purple Teams
Das übergeordnete Ziel von Purple Teams besteht im Austausch von Informationen und im Lernen. Das Team sollte die Erkenntnisse und Empfehlungen der Blue- und Red-Team-Mitglieder zusammenführen, indem es Verbesserungsmöglichkeiten in der Abwehr des Unternehmens identifiziert und sicherstellt, dass die Schutzmaßnahmen tatsächlich funktionieren.
Dokumentationsprozesse verbessern
Auch wenn Unternehmen bereits über Sicherheitsdokumentation verfügen, wird sich diese ändern, sobald neue Schwachstellen und Angriffsdaten bekannt werden. Purple Teams sollten Red und Blue Teams dabei helfen, die neuesten Informationen zu organisieren und klare Verfahren für Reaktion und Eindämmung mit definierten Zielen und Verantwortlichen zu entwickeln.
Verbesserungsmöglichkeiten benennen
Während Red Teams Schwachstellen identifizieren und Blue Teams den täglichen Sicherheitsbetrieb aufrechterhalten, helfen Purple Teams beiden dabei, Verbesserungsmöglichkeiten zu erkennen. Schwachstellen und Indicators of Compromise können äußerst überwältigend sein, insbesondere wenn es zu viele Warnmeldungen gibt, als dass Sicherheitsteams sie allein bewältigen könnten. Purple Teams unterstützen Blue und Red Teams dabei, die riesige Menge an Informationen zu verarbeiten, die ihnen vorliegt.
Umsetzbare Schutzstrategien entwickeln
Purple Teams helfen Sicherheitsabteilungen dabei, wertvolle Informationen über Schwachstellen und Indicators of Compromise zu nutzen und dieses Wissen auf bestehende Prozesse des Sicherheitsbetriebs anzuwenden. Sie verbessern langfristig die Kommunikation und Analyse zwischen den beiden Teams, während sie umsetzbare Strategien entwickeln, mit denen sich die Schwachstellenforschung auf alltägliche Sicherheitsaufgaben übertragen lässt.
Herausforderungen des Purple Teams
Es kann schwierig sein, die richtigen Personen zu finden. Laut Ed Adams, CEO von Security Innovation, bedeutet Purple Teaming, in die eigenen Mitarbeiter zu investieren. „Purple Teaming … bietet die Möglichkeit, Stellenbeschreibungen, Lernpfade und Karrierewege für Ihre Mitarbeiter zu überarbeiten“, sagte Adams. „Strategisch sind Unternehmen, die Purple Teaming einsetzen, besser aufgestellt, um den Herausforderungen durch neue Bedrohungen standzuhalten und sie einzudämmen.“
Für Unternehmen, die in Purple Teams investieren möchten, ist es entscheidend, Personen zu finden, die die Arbeit von Red und Blue Teams analytisch betrachten und kompetent genug sind, diese Erkenntnisse in konkrete Schritte umzuwandeln. Und wenn Ihr Unternehmen sich gegen ein Purple Team entscheidet, benötigen Sie weiterhin Mitarbeiter, die strategisch denken können und ein Talent dafür haben, den Rest des Sicherheitsteams weiterzuentwickeln.
6 Vorteile von Red, Blue und Purple Teams
Der Einsatz von Blue, Red und Purple Teams in der Cybersicherheit ermöglicht einen umfassenden, proaktiven und kollaborativen Ansatz, der weit über regelmäßige Schwachstellenscans und -tests hinausgeht. So können Unternehmen ihre Ressourcen besser schützen und effektiver auf Sicherheitsvorfälle reagieren. Hier sind sechs Vorteile dieser Teams.
Aufgaben auf mehrere Teams verteilen
Wenn die gesamte Cybersicherheitslast auf den Schultern eines kleinen Teams liegt, ist es schnell überfordert. Auch für große Unternehmen ist es hilfreich, wenn mehrere Personen die IT-Infrastruktur und das Unternehmensnetzwerk im Blick haben. Während ein Team etwas übersehen oder von Warnmeldungen überwältigt sein kann, kann ein anderes einspringen und helfen.
Verbesserte Sicherheitslage
Durch die Bündelung der Arbeit aller drei Teams kann ein Unternehmen bestehende Pläne für Cybersicherheit und die Reaktion auf Sicherheitsvorfälle testen, bewerten und korrigieren. Diese Pläne sollten alle Bereiche der Cybersicherheit abdecken, einschließlich Prävention, Erkennung und Reaktion. Kein Bereich sollte zu kurz kommen – sie alle sind wichtig. Daher ist es ebenfalls wichtig, Software zu konfigurieren und einzusetzen, die Prävention, Erkennung und Reaktion unterstützt.
Effektive Reaktion auf Sicherheitsvorfälle
Die Koordination der Abläufe von Blue und Red Teams kann die Fähigkeit eines Unternehmens verbessern, zeitnah und effizient auf Angriffe zu reagieren. Je mehr Schwachstellen in Infrastruktur und Netzwerk bekannt sind, desto besser können Sicherheitsmitarbeiter sie patchen. Außerdem sind sie besser gerüstet, Angriffspfade zu erkennen und aktive Angriffe schneller zu stoppen.
Wenn Sie mehr über die Reaktion auf Sicherheitsvorfälle erfahren möchten, lesen Sie unseren umfassenden Leitfaden zu IR und sehen Sie sich die kostenlosen Vorlagen an.
Verbesserte Bedrohungsinformationen
Die Methoden und Untersuchungen von Red Teams können IT- und Sicherheitsteams praktische Erfahrungen im Umgang mit neuen und aufkommenden Bedrohungen vermitteln. Unternehmen können diese konkreten Informationen – wo befinden sich die Schwachstellen und inwiefern stellen sie konkret eine Bedrohung dar? – anschließend nutzen, um ihre Abwehr zu aktualisieren und zu stärken.
Einhaltung von Vorschriften und Standards
Der Einsatz von Sicherheitsteams kann Unternehmen dabei helfen, Anforderungen an Penetrationstests in Vorschriften und Standards wie dem Payment Card Industry Data Security Standard (PCI DSS) und dem Framework des National Institute of Standards and Technology (NIST) einzuhalten. Dies hängt jedoch von den konkreten Maßnahmen des Teams und den jeweiligen Vorschriften ab, da Red Teams manchmal Aktionen durchführen, die als nicht konform oder ethisch fragwürdig angesehen werden könnten.
Verbessertes Risikomanagement
Risikobewertungen helfen Unternehmen dabei, Geräte oder Systeme zu priorisieren, die gepatcht und geschützt werden müssen. Erfolgreiche Angriffe von Red Teams können dazu beitragen, übersehene Risiken, falsch priorisierte Sicherheitsprobleme und unwirksame Kontrollen zu erkennen und so ein effektiveres Management von Sicherheitsrisiken zu ermöglichen.
4 häufige Herausforderungen bei Sicherheitsteams
Die Zusammenarbeit von Sicherheitsteams ist für viele Unternehmen von Vorteil, bringt aber auch einige Hindernisse mit sich. Dazu gehören die Suche nach tatsächlich funktionierenden Sicherheitsverfahren, das Erkennen des tatsächlichen Bedarfs des Unternehmens, die Ausstattung von Sicherheitsverantwortlichen mit Befugnissen und Investitionen in jedes Team. Wir haben Erkenntnisse von Cybersicherheitsexperten dazu zusammengestellt, wie sich die Zusammenarbeit von Sicherheitsteams gestalten lässt und wie sie für Unternehmen tatsächlich aussehen sollte.
Sicherstellen, dass Ihre Sicherheit funktioniert
Red, Blue und Purple Teams können Fachleuten helfen, die verschiedenen Sicherheitsabläufe von Unternehmen und Drittanbietern zu verstehen. Sie sind jedoch nur dann hilfreiche Konstrukte, wenn Ihre standardmäßigen Sicherheitsverfahren funktionieren. Funktionierende Cybersicherheitsprozesse sollten für jedes Unternehmen oberste Priorität haben, bevor es sich mit farbcodierten Teambezeichnungen beschäftigt.
Laut Tyler Farrar, Chief Information Security Officer bei Exabeam, sind Teams größtenteils Schlagworte. „Am Ende des Tages müssen Sie sich fragen: Spielt das alles überhaupt eine Rolle?“, sagte Farrar. „Ist es dem Angreifer wichtig, ob Sie ein Red Team haben? Sprechen Angreifer so, strukturieren sie sich so? Die Antwort auf all diese Fragen lautet Nein.“ Für Farrar konzentrieren sich diejenigen, die hauptsächlich auf die Bezeichnungen der Teams achten, auf die falschen Initiativen.
Farrar betonte außerdem, wie wichtig funktionierende Technologien und Prozesse sind. „Sind Sie überhaupt in der Lage, all das umzusetzen?“, fragte er. „Haben Sie ein SOC, ein SIEM? Können Sie diese Schutzmaßnahmen implementieren?“ All diese Fragen müssen sich Unternehmen stellen und beantworten, wenn sie Red, Blue und Purple Teams einsetzen.
Den tatsächlichen Bedarf Ihres Unternehmens kennen und erfüllen
Sicherheitsteams können für große Unternehmen hilfreiche Strukturen sein, um die Aufgaben ihrer Mitarbeiter zu organisieren. Wenn Sie jedoch strikt nach einem teambasierten Ansatz vorgehen, stoßen Sie auf einige Einschränkungen.
Dave Spencer, Director of Technical Product Management bei Immersive Labs, hebt eine dieser Schwächen hervor. „Ein Red Team kann Ihnen nicht sagen, dass Sie sicher sind, sondern nur, dass Sie verwundbar sind, und ein Beispiel dafür liefern“, sagte er. „Wenn Sie das bereits wussten, war es wahrscheinlich nicht besonders wertvoll für Sie, ein Red Team einzusetzen. Effektiver wäre der Einsatz eines Purple Teams, das zusätzlich die Erkennungs- und Reaktionsrate erhöht.“
Während große Unternehmen mit ausgereiften Sicherheitsstrategien möglicherweise alle drei Teams unterstützen können, benötigen Sie vielleicht nicht alle. Achten Sie auf die Sicherheitsanforderungen Ihres Unternehmens. Außerdem ist Red Teaming nur dann erfolgreich, wenn die übrige Sicherheitsinfrastruktur gut strukturiert ist.
„Angriffssimulationen jeder Art sind wertvolle Übungen, aber nur, wenn sie als Teil einer mehrschichtigen Sicherheitsstrategie durchgeführt werden, die Menschen, Prozesse und Technologie berücksichtigt“, sagte Spencer. „Red und Purple Teams sind keine Wunderwaffe – sie sind lediglich eine weitere Verteidigungs- und Verifizierungsebene.“ Eine gute Strategie muss an erster Stelle stehen; jedes Teaming ist nur zweitrangig.
Sicherheitsverantwortlichen die nötigen Befugnisse geben
Vollständige Cybersicherheitsteams sind im Vergleich zu Teams wie der Finanzabteilung eine relativ neue Erscheinung in der Geschäftswelt. Und wenn das Führungsteam oder die Unternehmensleitung nicht in Cybersicherheit investiert, werden Sicherheitsteams keinen Erfolg haben.
Exabeams Farrar ist der Ansicht, dass Sicherheitsteams unter anderem deshalb nicht immer erfolgreich sind, weil Chief Information Security Officers nicht genügend Befugnisse erhalten. Farrar griff bei seinen Ausführungen über CISOs und die Cybersicherheit von Unternehmen insgesamt, einschließlich der Entscheidungsprozesse von Sicherheitsabteilungen, auf seine Erfahrungen beim Militär zurück.
„Sie sollten stets danach streben, das Kommando zu haben. Wenn ich denselben Denkansatz außerhalb des Militärs auf die Cybersicherheit und den CISO anwende, frage ich mich: ‚Haben CISOs das Kommando? Sind sie wirklich gleichgestellt und haben sie dieselben Verantwortlichkeiten wie der CFO oder der Chief Product Officer? Haben sie die vollständige Befehlsgewalt über ihren gesamten Bereich? Können sie tatsächlich Entscheidungen treffen?‘ Wahrscheinlich nicht“, sagte Farrar.
Farrar betonte außerdem, wie wichtig es für CISOs und andere Führungskräfte ist, die Unternehmensleitung auf dem Laufenden zu halten. „Steht die Unternehmensleitung wirklich hinter der Cybersicherheit? Ist sie für sie tatsächlich so wichtig? Ich denke, genau hier sehen wir in vielen Unternehmen eine unzureichende Finanzierung sowie Teams mit zu wenig Ressourcen und unzureichender Ausbildung“, sagte er.
Sicherstellen, dass Teams über relevante und aktuelle Erfahrung verfügen
Sobald Unternehmen ein Team aufgebaut haben, können sie nicht einfach dort aufhören. Sicherheitsteams müssen praktisch tätig sein, kontinuierlich dazulernen und relevantes Wissen in die Praxis umsetzen. Andernfalls sind sie nicht darauf vorbereitet, schnell und sicher auf Kompromittierungsindikatoren und Angreifer zu reagieren.
Dave Spencer betonte, wie wichtig es ist, sicherzustellen, dass Ihre Teams tatsächlich wissen, was bei einem Vorfall zu tun ist. „Das Üben mit Ihren Teams ist ein zentraler Bestandteil jeder Sicherheitsstrategie“, sagte er. „Durch das Entwickeln eines automatisierten Handlungsvermögens in zahlreichen Übungen wissen Sicherheitsteams, was bei einem Angriff zu tun ist … Sicherheitsteams in Unternehmen sollten so trainieren, wie sie kämpfen.“
Auch ein echtes Verständnis ist hier wichtig, nicht nur die Theorie der Cybersicherheit. „Es spielt keine Rolle, ob Sie eine Warnmeldung in Ihrem SIEM sehen können, wenn Sie nicht wissen, was sie bedeutet oder was Sie damit tun sollen“, sagte Spencer. „Es spielt keine Rolle, ob Sie einen Angreifer in Ihrem Netzwerk sehen können, wenn Sie nicht wissen, wie Sie ihn neutralisieren. Und es spielt keine Rolle, wie viele Qualifikationen Ihr Sicherheitsteam erwirbt, wenn es nicht regelmäßig mit aktuellen Taktiken, Techniken und Verfahren konfrontiert wird.“
Schulungen und Kompetenzentwicklung für jedes Team
Wenn Ihr Unternehmen noch Teams aufbaut oder die Kompetenzen seiner Sicherheitsmitarbeiter weiterentwickelt, stehen zahlreiche Kurse und Zertifizierungen zur Verfügung, die auf verschiedene Bereiche der Cybersicherheit oder sogar auf bestimmte Teams ausgerichtet sind.
- Schulungen für Red Teams: Penetrationstests und Zertifizierungen für ethische Hacker helfen Red Teams dabei, die Strategien von Angreifern zu simulieren und Schwachstellen in Netzwerken zu finden.
- Schulungen für Blue Teams: Kurse wie SOC Level 1 und 2 sind hilfreiche Grundlagen, um mehr über standardmäßige Cybersicherheitsabläufe zu lernen. CompTIA Security+ ist ebenfalls ein guter Ausgangspunkt.
- Schulungen für Purple Teams: Alle wichtigen Sicherheitskurse mit Schwerpunkt auf Purple Teaming, etwa SANS SEC599 und SEC699, helfen Mitarbeitern, die Funktion ihres Teams besser zu verstehen.
Sehen Sie sich unsere Liste der Cybersicherheitszertifizierungen für Mitarbeiter und angehende Sicherheitsfachleute an, wenn Sie eine Zertifizierung erwerben möchten.
Die Zukunft der Cybersicherheitsteams
Da immer mehr Unternehmen die Bedeutung der Sicherheit für den Schutz ihrer Finanzen, Ressourcen und ihres guten Rufs erkennen, werden auch mehr von ihnen Sicherheitsteams und -abteilungen einführen. Der Aufbau einer soliden Grundlage für Cybersicherheit, einschließlich des Einsatzes der richtigen Produkte und Technologien sowie der Schulung Ihrer Mitarbeiter, ist entscheidend, wenn Sie Ihr Unternehmen schützen möchten:
- Implementierung der standardmäßigen Sicherheitsfunktionen: Teams verwenden möglicherweise kein Red-Blue-Purple-Format, benötigen aber weiterhin Funktionen für Erkennung, Prävention, Wartung und Reaktion auf Sicherheitsvorfälle.
- Werkzeuge finden, die tatsächlich funktionieren: Cybersicherheitsteams benötigen Produkte, die allgemein funktionieren, aber auch für ihre spezifischen Netzwerke und Anwendungen geeignet sind.
- In Personal investieren: Dazu gehört, Zeit in die Schulung von Fachkräften sowohl zu Verfahren als auch zu Produkten zu investieren. Eine teure EDR-Lösung ist ohne Teammitglieder, die die vorliegenden Daten verstehen können, nicht besonders hilfreich.
- Entscheiden, wie KI eingesetzt werden soll oder nicht: KI ist in der Sicherheitsbranche bis zu einem gewissen Grad noch ein Schlagwort, aber es wäre kurzsichtig, sie nicht als potenzielles Werkzeug zu erwähnen. Ihr Team muss selbst entscheiden, wie nützlich sie für Sie sein kann.
Bei der Zukunft der Cybersicherheit geht es darum, Teams auf den Einsatz der richtigen Technologie vorzubereiten und sich gleichzeitig auf die Grundlagen der Sicherheit zu konzentrieren: Erkennen, Verhindern, Reagieren und Warten.
Fazit: Warum jedes Team wichtig ist
Jedes Unternehmen benötigt die tägliche Überwachung von Systemen und Netzwerken sowie standardisierte Sicherheitsprozesse. Unternehmen benötigen jedoch auch ein zweites Augenpaar – manchmal von außerhalb des Unternehmens –, das eingreift und sagt: „Hier sind die Schwachstellen und Sicherheitslücken, die Sie übersehen haben.“ Und schließlich müssen Unternehmen praktische Möglichkeiten finden, wie Sicherheitsmitarbeiter Schwachstellen patchen und Angriffe schnell stoppen können.
Das ist Sicherheitsteaming in Kurzform. Es muss nicht kompliziert sein, aber umfassend. Die Integration von Blue, Red und Purple Teams bietet einen ganzheitlichen Ansatz zur Absicherung der Systeme und Netzwerke eines Unternehmens. Gemeinsam können die Teams Erkenntnisse und Wissen austauschen und so das Bewusstsein für Rollen, Abwehrmaßnahmen und Angreifer in der Cybersicherheit stärken.
Wenn Sie mehr über Sicherheitsempfehlungen für die Netzwerke Ihres Unternehmens erfahren möchten, lesen Sie unseren Leitfaden zur Absicherung Ihres Netzwerks als Nächstes.