

















非武装地帯(DMZ)ネットワークとは、企業が社内のローカルエリアネットワーク(LAN)やデータを外部からの脅威から守るために利用するサブネットワークです。あらかじめネットワークとファイアウォールを準備したうえで、DMZのプロトコルとルールを構成する7つの主要な手順に従うことが重要です。また、DMZネットワークを構成する際に、セキュリティチームやネットワークチームが覚えておくべきベストプラクティスもあります。
DMZネットワークを設定する前の計画
ビジネスチームとセキュリティチームは、非武装地帯ネットワークを構成する前に、適切な計画を立てておく必要があります。ホストするすべてのサービス、導入するファイアウォールの数、許可・遮断するトラフィックを事前に決めておくことをおすすめします。
ホストするサービスの数を決める
企業がDMZ内でホストする一般的なサービスには、次のようなものがあります。
- Webサーバー:公開WebサイトなどのWebアプリケーションをホストします。
- メールサーバー:メールの送受信を処理します。
- ファイル転送プロトコル(FTP)サーバー:インターネット経由でファイルを安全に転送します。
- ドメインネームシステム(DNS)サーバー:ドメイン名をIPアドレスに変換します。
- ボイスオーバーIP(VoIP)サーバー:VoIP電話やデバイスを接続します。
必要なファイアウォールの数を決める
標準的な外部ファイアウォールは外部トラフィックをDMZへルーティングしますが、DMZとLANをさらに分離する内部ファイアウォールを追加する企業もあります。これにより、ネットワークのセキュリティが強化され、脅威アクターがDMZへの侵入に成功した場合にも備えられます。LANに侵入するには、内部ファイアウォールも突破する必要があります。
必要な具体的なトラフィック制限を決める
DMZとの間でトラフィックをルーティングするために実装できる基本的なファイアウォールルールはいくつかありますが、DMZでホストするリソースによっては、より細かく設定する必要があります。全社的なセキュリティポリシーと、すでに判明している脆弱性に応じてルールを構成しましょう。
デフォルトのDMZを設定する7つのステップ
ネットワーク、IT、またはセキュリティチームがDMZの設定を始める際は、まずホストマシンの選択やDMZの命名といった基本作業に取り組みます。次に、適切なプロトコル、基本的なファイアウォールルール、追加のファイアウォールを構成します。テストと監査も重要です。これらによって、チームは将来的にDMZを改善できるからです。
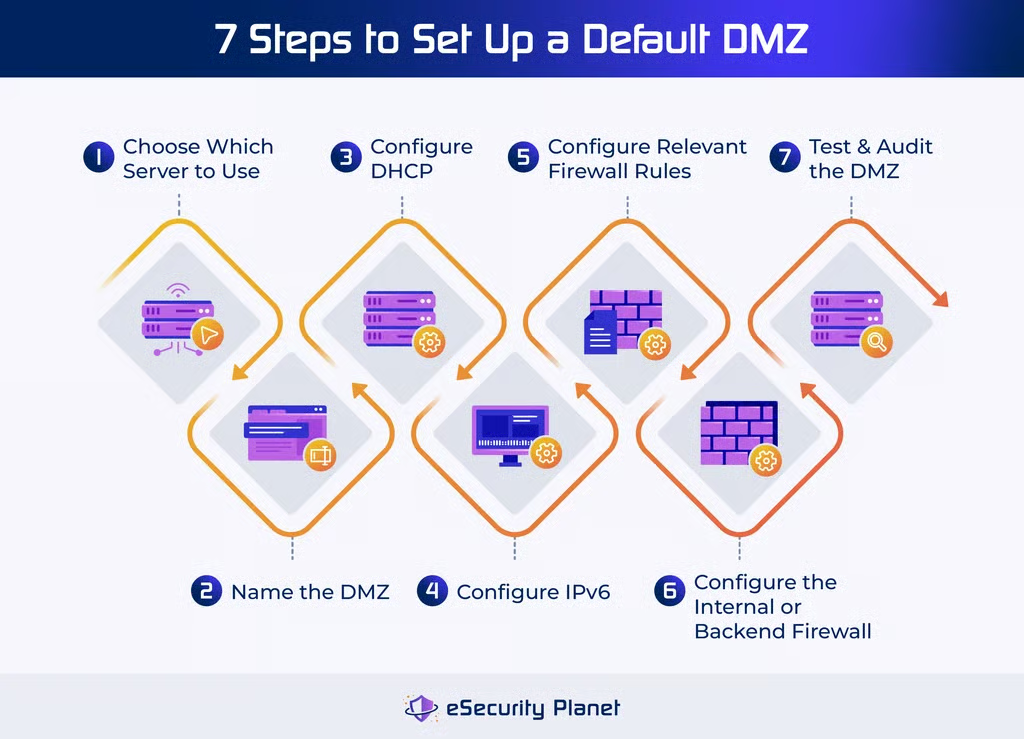
1. 使用するサーバーを選ぶ
DMZを構成する前に、どのマシンでホストするかを決める必要があります。DMZは企業のローカルエリアネットワークとは別のサブネットワークであるため、DMZが配置されるサーバーは、プライベートLANをホストするコンピューターとは異なることが一般的です。これにより、LAN内のデータやアプリケーションと、DMZおよびDMZ内でホストする外部リソースが物理的に分離されるため、セキュリティも向上します。
ITチームとネットワークチームが承認した仕様のサーバーを選びます。また、DMZをサポートできるハードウェア帯域幅とリソースを備えたサーバーを選択してください。ルーターを構成し、インターネットトラフィックをDMZ用に指定したインターフェースへルーティングします。
2. DMZに名前を付ける
DMZに名前を付け、動的アドレスではなく静的アドレスであるIPアドレスを指定する必要があります。使用するファイアウォールソフトウェアの制御パネルまたは構成パネルを開き、指示に従ってDMZに名前を付けます。セキュリティチームが直感的に理解でき、覚えやすい名前を選ぶことをおすすめします。
また、まだ決めていない場合は、Webサーバーやメールサーバーなど、DMZに配置する外部公開リソースごとのIPアドレスを決めます。通常、これらのIPアドレスはパブリックアドレスであり、パブリックインターネットからアクセスできます。プライベートにしたい場合は、さらに高度な調整が必要です。
DMZまたはそのリソースのIPアドレスを最適な方法で指定・割り当てる方法がわからない場合は、IPアドレスのガイドをご覧ください。ベストプラクティスと推奨事項を確認できます。
3. DHCPを構成する
動的ホスト構成プロトコル(DHCP)は、コンピューターがIPアドレスを使用・共有する方法を管理します。この手順の実施方法は、具体的なDMZ構成によって異なります。既存のDHCPサーバーを使用する場合は、DMZのDHCPを有効にしないでください。DMZをインストールしたアプライアンス上でDHCPサーバーを有効にする場合は、,開始IPアドレスと終了IPアドレスを指定します。
DNSサーバーとデフォルトゲートウェイにもIPアドレスを割り当てる必要があります。DNSサーバーは、適切なIPアドレスに変換することで、トラフィックを正しい場所へ転送します。デフォルトゲートウェイは、ファイアウォールのインターネット側インターフェースにあるルーターで、トラフィックをインターネットへ送ります。
4. IPv6を構成する
DMZでIPv6をサポートする必要がある場合は、通常、インターネットプロトコルバージョン6(IPv6)を個別に構成する必要があります。この手順はハードウェアによって異なるため、使用するベンダーの指示に従ってください。IPv4はより多くのシステムと互換性があるため、ネットワーク機器のデフォルト構成として有効になっている場合があります。しかし、IPv6は最新の標準であり、より望ましいため、多くの企業でサポートが必要になります。
/64(64ビット)は、IPv6アドレスのプレフィックスにおけるデフォルトのプレフィックス長ですが、/60や/56などの選択肢もあります。プレフィックス長はネットワークのホスト容量に影響します。また、ネットワークルーティングにも影響します。プレフィックス長が長いほど、トラフィックのルーティングに必要なデータが具体的になり、効率が向上します。
5. 適切なファイアウォールルールを設定する
この段階では、DMZ内のWebサーバーへの接続を許可する受信ネットワークトラフィック用のファイアウォールルールを構成します。設定は企業のニーズによって異なりますが、外部ファイアウォールでは、DMZ内で指定したリソースに関連するポートへのトラフィックだけを接続するよう構成することをおすすめします。例えば、メールサーバーの特定ポート宛てのトラフィックは許可します。それ以外のリクエストはすべて遮断してください。
外部トラフィックがTCPポート443へのアクセスを試みている場合は、ハイパーテキスト転送プロトコルセキュア(HTTPS)のみを許可します。HTTPトラフィックを許可するのはリスクがあります。HTTPは安全でないバージョンのインターネットプロトコルであり、HTTPで送信されたリクエストは暗号化されていないからです。
詳しくは、ファイアウォールルールの構成について解説した記事をご覧ください。簡単なファイアウォールルールの例や、時間の経過に合わせて企業のルールを管理する方法も紹介しています。
6. 内部またはバックエンドのファイアウォールを構成する
DMZに対して二重ファイアウォール戦略を採用することにした場合は、DMZの設定後に、DMZとプライベートLANの間にファイアウォールを構成します。内部またはバックエンドのファイアウォールは、DMZから内部LANへ移動しようとするトラフィックを処理します。このファイアウォールには、外部ファイアウォールよりも厳格なルールを設定する可能性が高いでしょう。
ソフトウェアベースの内部ファイアウォールを設定するには、DMZをホストするサーバーにファイアウォールアプリケーションをインストールして構成します。アプライアンスを使用する場合は、ケーブルでハードウェアファイアウォールをDMZホストサーバーに接続します。
LANへのトラフィックは、企業がDMZ内に配置したリソースから来たものだけを許可します。DMZ内の外部トラフィックを発信元とするリクエストは許可しないでください。ここでは許可リストまたはホワイトリストを使用し、少数のアドレスだけを指定することもできます。
どの種類のファイアウォールを使うか迷っている場合は、ファイアウォールの種類に関するガイドをご覧ください。
7. DMZをテスト・監査する
初期ネットワークの設定が完了したら、正常に動作するかテストします。ネットワークチームとセキュリティチームは、構成したファイアウォールルールがトラフィックを適切に許可・遮断しているか確認する必要があります。
また、DMZと内部LANの間に二重ファイアウォールを構成した場合は、それも必ずテストしてください。ファイアウォールルールまたはホワイトリストが機能し、DMZ内の承認済みリソースだけが内部LANへリクエストを送信できることを確認します。
最後に、DMZが当初の計画どおり動作し続けるよう、定期的にファイアウォール監査を実施します。テストは有効なプラクティスですが、完全なファイアウォール監査を行うことで、再構成やネットワークセキュリティの強化が必要な別の領域も明らかになります。
ネットワークのパフォーマンスをテストする必要がある場合は、ネットワーク全体の監査を実施する方法について詳しく解説した記事をご覧ください。
DMZを設定する際のベストプラクティス
非武装地帯を構成する際は、すべての手順を慎重に文書化してください。そうすれば、将来のネットワークチームやセキュリティチームがネットワーク制御を更新しやすくなります。また、追加のセキュリティが必要な場合は二重ファイアウォール戦略の採用を検討し、必要に応じてセキュリティチームがDMZを更新するようにしてください。
すべてを文書化する
セキュリティチーム、ネットワークチーム、ITチームが参照できるよう、DMZの設定手順をわかりやすく記録しておきます。構成を担当する従業員が退職した場合でも、同僚がDMZの構成方法と現在適用されているファイアウォールルールを確認できる文書を残しておく必要があります。
2つのファイアウォールを導入する
外部ファイアウォールと内部ファイアウォールの両方を導入するか迷っており、プライベートLAN内で機密性の高いアプリケーションやリソースを多数ホストしている場合は、二重ファイアウォール方式を検討してください。DMZとLANの間にファイアウォールを設置すると、脅威アクターがDMZへの侵入に成功した場合にもセキュリティを高められます。
ビジネスニーズに応じてDMZを更新する
企業が追加のセキュリティニーズを把握した場合や、監査で設定ミスや脆弱性が明らかになった場合は、ポートやファイアウォールルールの設定を変更する必要があります。組織のニーズが変化してもDMZがセキュリティ要件を満たし続けられるよう、更新内容を見直すスケジュールを作成してください。
まとめ:DMZネットワークで機密リソースを外部トラフィックから保護する
企業のDMZの設定は、具体的なネットワーク、アプライアンス、サーバーにある程度左右されますが、従うべき一般的な設定原則とベストプラクティスがあります。また、組織がどのネットワークでどのリソースやサーバーをホストするか決めるにつれて、DMZネットワークの構成は時間とともに変化する可能性があります。チームが柔軟に対応できる体制を整えておけば、DMZやプライベートLANの再構成が必要になったときにも、より迅速に調整できます。
ネットワークに関するその他のセキュリティ構成やベストプラクティスを検討している場合は、ビジネスネットワークを保護するためのガイドをご覧ください。