

















数十万件のDDoS攻撃の背後には、FBIによって玄関口を失ったばかりのサービスがある。
米当局は、司法省が「世界で最も長く運営されている」DDoS攻撃代行サービスの1つと説明するNightmareStresserに関連するドメインを押収した。捜査当局によると、このプラットフォームは2022年以降、世界中で実行または未遂に終わった数十万件の攻撃を可能にしていた。
攻撃代行サービスは、有料のウェブインターフェースの背後に攻撃インフラを置くことで、DDoS攻撃への技術的なハードルを下げている。NightmareStresserのドメインをオフラインにすることで主要なアクセス手段の1つは妨害できるが、DDoS攻撃代行サービスのエコシステム全体が消滅したわけではない。
当局はいかにしてNightmareStresserをオフラインにしたのか
NightmareStresserは、DDoS攻撃用ソフトウェアを販売する単なるウェブサイトではなかった。攻撃代行サービスとして運営され、顧客に攻撃インフラをレンタルし、DDoSトラフィックを直接標的に送り込む方法をウェブ経由で提供していた。
BleepingComputerによると、このプラットフォームは自らを「オンラインIPブーター第1位」と称し、こうしたサービスを24時間体制で提供すると謳っていた――その主張が正しいかどうかを、FBIが今まさに試すことになった。
Searchlight Cyberが2023年に実施した調査では、このプラットフォームには56万6,000人を超える登録ユーザーがおり、52台の専用サーバーを運用していたことが判明した。攻撃能力は最大200 Gbpsと宣伝されていた。
当局によると、その後このサービスは、教育機関、政府機関など世界中の被害者に対する、実行または未遂に終わった数十万件の攻撃に使われたという。
FBIが今回標的にしたのは、nightmare-stresser.comやnightmarestresser.orgを含むこのサービスのドメインだ。ドメインの管理権は米政府に移され、現在は訪問者にFBIによる押収通知が表示される。
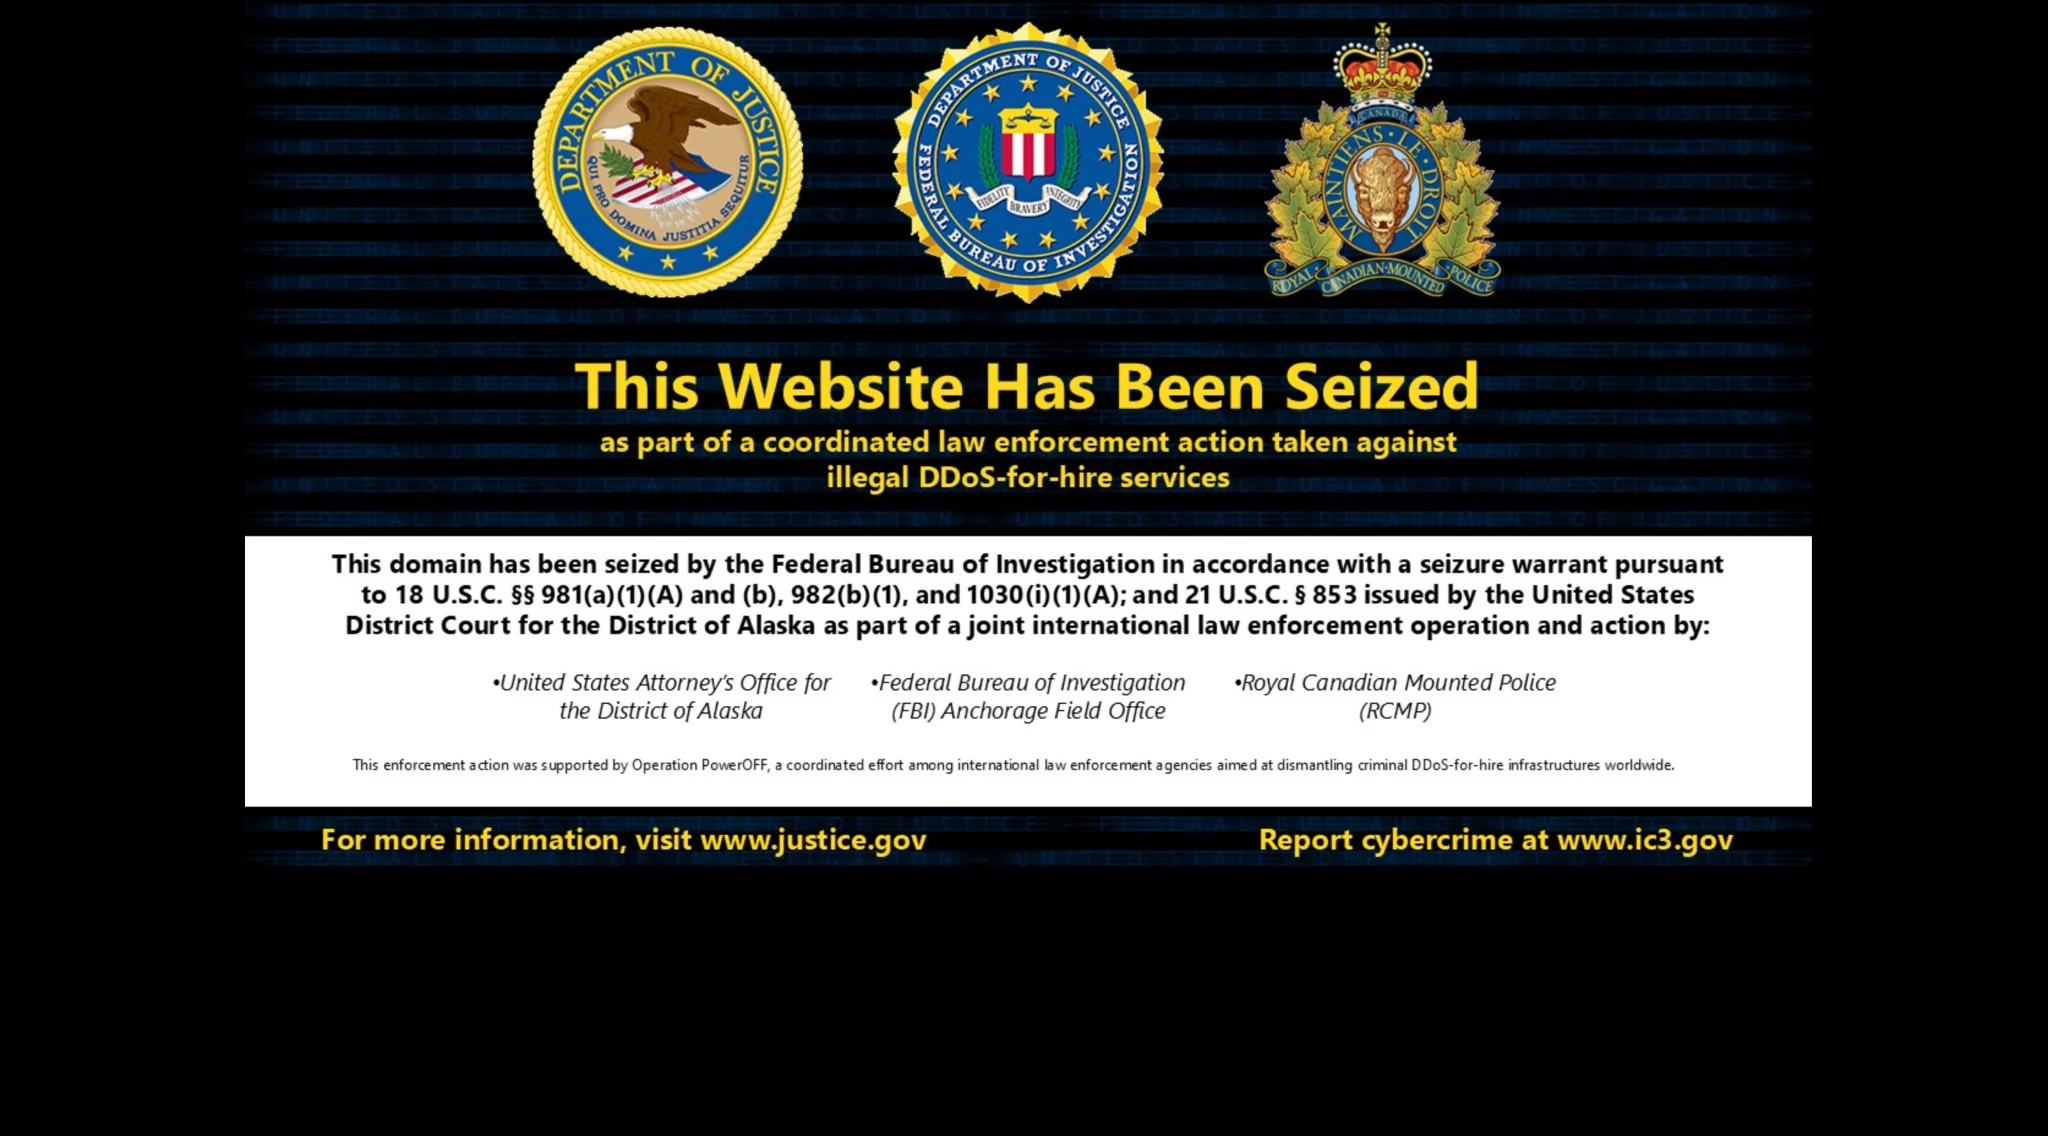
司法省(DOJ)によると、FBIアンカレッジ支局と王立カナダ騎馬警察(RCMP)が、DDoS攻撃代行プラットフォームを標的とする国際的な取り組み「Operation PowerOFF」の一環として、この作戦の実施に協力した。
DDoS攻撃は大規模化し、仕掛けるのも容易になっている
NightmareStresserが宣伝していた最大200 Gbpsの攻撃能力は、現在実際に観測されている最大規模のDDoS攻撃と比べれば控えめだ。Cloudflareによると、2026年上半期には1 Tbpsを超えるネットワーク層攻撃935件を緩和しており、そのうち805件は第2四半期だけで発生した。
問題は、攻撃が大規模化していることだけではない。DDoSはますます産業化され、攻撃代行サービスやボットネット、自動化ツールによって、攻撃能力は自ら構築するものではなく、レンタルできるものになっている。
これはサイバー犯罪全般に見られる、より広範なパターンにも通じる。専門的な能力がますますそのまま使えるサービスやツールとしてパッケージ化され、攻撃を企てる人々の技術的なハードルを下げているのだ。NightmareStresserはまさにこのモデルに当てはまり、顧客は攻撃インフラを自分で構築・運用しなくても利用できた。
それでも押収の意義は大きい。サービスそのものだけでなく、そこに依存している可能性のある他の数千の利用者にも混乱をもたらすからだ。もっとも、そうした利用者はおそらく、別のサービスも停止に追い込まれるまで、他の場所を探すことになるだろう。
リスクにさらされる企業にとっての意味
組織にとっての教訓は、主要なDDoS攻撃サービスを押収したからといって、脅威が消えたと考えてはならないということだ。
DDoS攻撃代行業者は、ドメインを移転したり、インフラを再構築したり、顧客を競合サービスに奪われたりする可能性がある。そのため、インターネットに公開しているサービスを運営する企業は、上流でのDDoS緩和策を維持し、異常なトラフィックパターンを監視し、フェイルオーバー手順をテストするとともに、攻撃を受けた際にホスティング、クラウド、ネットワークの各プロバイダーへ連絡する方法をインシデント対応チームが把握していることを確認すべきだ。
ユーザーや中小企業にとってのリスクは、高度な技術を持つ攻撃者が増えることではなく、攻撃者の数が増えることにある。そのため、上述したレジリエンス対策がより重要になる。こうした攻撃を仕掛けるコストが下がり続ける一方で、攻撃能力は高まっているからだ。
FBIは1つのプロバイダーを市場から排除できても、DDoS攻撃代行サービスの背後にある需要をなくすことはできない。防御側にとっては、単一の摘発よりも、なおレジリエンスの方が重要だ。
その他のニュース:研究者が、盗難端末の報告システムに6件の脆弱性を発見した。これにより攻撃者は、正規の携帯電話を携帯通信ネットワークからブラックリストに登録させたり、ホームセキュリティシステムで使われる携帯回線のバックアップ接続を妨害したりできる可能性がある。