

















Ein demilitarisiertes Zonen-Netzwerk (DMZ) ist ein Subnetz, das Unternehmen nutzen, um ihr lokales Netzwerk (LAN) und ihre Daten vor externen Quellen zu schützen. Es ist wichtig, das Netzwerk und die Firewalls im Voraus vorzubereiten und anschließend sieben wichtige Schritte zu befolgen, um die Protokolle und Regeln Ihrer DMZ zu konfigurieren. Außerdem gibt es einige Best Practices, die Sicherheits- und Netzwerkteams bei der Konfiguration Ihres DMZ-Netzwerks beachten sollten.
Planung vor der Einrichtung eines DMZ-Netzwerks
Ihr Unternehmens- und Sicherheitsteam sollte vor der Konfiguration eines demilitarisierten Zonen-Netzwerkseine sorgfältige Planung sicherstellen. Wir empfehlen, im Voraus festzulegen, welche Dienste Sie hosten möchten, wie viele Firewalls Sie implementieren wollen und welchen Datenverkehr Sie zulassen oder blockieren möchten.
Wie viele Dienste möchten Sie hosten?
Zu den üblichen Diensten, die Unternehmen innerhalb einer DMZ hosten, gehören:
- Webserver: Hosten Webanwendungen, einschließlich öffentlich zugänglicher Websites.
- E-Mail-Server: Ermöglichen das Senden und Empfangen von E-Mails.
- File-Transfer-Protocol-(FTP-)Server: Übertragen Dateien sicher über das Internet.
- Domain-Name-System-(DNS-)Server: Übersetzen Domainnamen in IP-Adressen.
- Voice-over-IP-(VoIP-)Server: Verbinden VoIP-Telefone und -Geräte.
Wie viele Firewalls benötigen Sie?
Eine standardmäßige externe Firewall leitet externen Datenverkehr an die DMZ weiter. Einige Unternehmen entscheiden sich jedoch dafür, eine interne Firewall hinzuzufügen, die die DMZ und das LAN weiter voneinander trennt. Dadurch wird die Sicherheit Ihres Netzwerkserhöht, falls es einem Angreifer doch gelingt, die DMZ zu kompromittieren. Wenn er in das LAN gelangen möchte, muss er auch die interne Firewall überwinden.
Welche konkreten Einschränkungen für den Datenverkehr benötigen Sie?
Es gibt einige grundlegende Firewall-Regeln, die Sie implementieren können, um Datenverkehr zu und von Ihrer DMZ weiterzuleiten. Je nach den in der DMZ gehosteten Ressourcen möchte Ihr Unternehmen jedoch möglicherweise spezifischere Regeln festlegen. Konfigurieren Sie die Regeln entsprechend den unternehmensweiten Sicherheitsrichtlinien und den bereits bekannten Schwachstellen.
7 Schritte zum Einrichten einer Standard-DMZ
Wenn Ihre Netzwerk-, IT- oder Sicherheitsteams mit der Einrichtung einer DMZ beginnen, erledigen sie zunächst grundlegende Aufgaben wie die Auswahl eines Hostcomputers und die Benennung der DMZ. Anschließend müssen sie die passenden Protokolle, grundlegende Firewall-Regeln und zusätzliche Firewalls konfigurieren. Tests und Audits sind ebenfalls wichtig, da sie Ihrem Team helfen, die DMZ künftig zu verbessern.
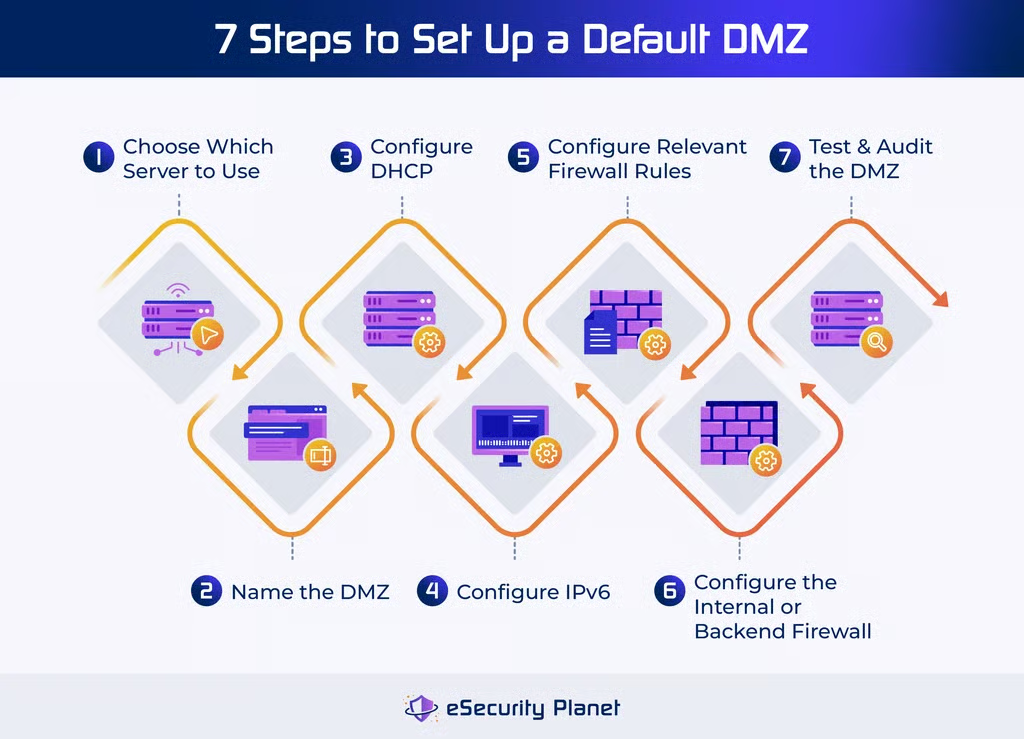
1. Wählen Sie den zu verwendenden Server aus
Vor der Konfiguration einer DMZ müssen Sie festlegen, auf welcher Maschine Sie sie hosten. Da die DMZ ein vom lokalen Netzwerk des Unternehmens getrenntes Subnetz ist, unterscheidet sich der Server, auf dem eine DMZ liegt, häufig von dem Computer, der Ihr privates LAN hostet. Dies erhöht ebenfalls die Sicherheit, da sich die Daten und Anwendungen innerhalb des LANs physisch an einem anderen Ort befinden als die DMZ und die darin gehosteten externen Ressourcen.
Wählen Sie einen Server mit von Ihren IT- und Netzwerkteams genehmigten Spezifikationen aus. Entscheiden Sie sich außerdem für einen Server mit ausreichender Hardware-Bandbreite und genügend Ressourcen zur Unterstützung der DMZ. Konfigurieren Sie Ihren Router so, dass er den Internetverkehr an die von Ihnen für die DMZ festgelegte Schnittstelle weiterleitet.
2. Benennen Sie die DMZ
Sie müssen der DMZ einen Namen geben und ihre IP-Adresse festlegen. Dabei sollte es sich um eine statische und nicht um eine dynamische Adresse handeln. Öffnen Sie das Steuerungs- oder Konfigurationspanel Ihrer Firewall-Software und benennen Sie die DMZ an der entsprechenden Stelle. Ich empfehle, einen intuitiven Namen zu wählen, den sich Ihr Sicherheitsteam leicht merken kann.
Legen Sie außerdem, falls noch nicht geschehen, die IP-Adressen für jede extern erreichbare Ressource fest, die sich in der DMZ befindet, etwa für Webserver und E-Mail-Server. In der Regel handelt es sich bei diesen IP-Adressen um öffentliche Adressen, sodass sie über das öffentliche Internet erreichbar sind. Wenn Sie private Adressen verwenden möchten, müssen Sie einige fortgeschrittenere Anpassungen vornehmen.
Wenn Sie nicht sicher sind, wie Sie IP-Adressen für Ihre DMZ oder deren Ressourcen am besten festlegen oder zuweisen, finden Sie in unserem Leitfaden zu IP-AdressenBest Practices und Empfehlungen.
3. DHCP konfigurieren
Das Dynamic Host Configuration Protocol (DHCP) verwaltet, wie Computer IP-Adressen verwenden und gemeinsam nutzen. Wie Sie diesen Schritt durchführen, hängt von Ihrer konkreten DMZ-Konfiguration ab. Wenn Sie einen bereits vorhandenen DHCP-Server verwenden möchten, aktivieren Sie DHCP nicht für die DMZ. Wenn Sie einen DHCP-Server auf dem Gerät aktivieren möchten, auf dem die DMZ installiert ist,, geben Sie ihm eine Start- und eine End-IP-Adresse.
Sie müssen dem DNS-Server und dem Standardgateway ebenfalls eine IP-Adresse zuweisen. Der DNS-Server leitet den Datenverkehr an den richtigen Ort weiter, indem er ihn in die entsprechende IP-Adresse übersetzt. Das Standardgateway ist ein Router an der zum Internet gerichteten Schnittstelle der Firewall und leitet den Datenverkehr ins Internet weiter.
4. IPv6 konfigurieren
Wenn Ihre DMZ IPv6 unterstützen muss, müssen Sie Internet Protocol Version 6 (IPv6) in der Regel separat konfigurieren. Dieser Vorgang unterscheidet sich je nach Hardware. Befolgen Sie daher die Anweisungen des jeweiligen Anbieters. Bei Netzwerkgeräten ist IPv4 manchmal standardmäßig aktiviert, da es mit mehr Systemen kompatibel ist. IPv6 ist jedoch der neueste Standard und vorzuziehen, weshalb viele Unternehmen IPv6 unterstützen müssen.
/64 (64 Bit) ist die standardmäßige Präfixlängefür ein IPv6-Adresspräfix. Es gibt jedoch weitere Optionen wie /60 oder /56. Die Präfixlänge beeinflusst die Hostkapazität des Netzwerks. Sie wirkt sich auch auf das Netzwerk-Routing aus: Bei einer längeren Präfixlänge stehen spezifischere Daten für die Weiterleitung des Datenverkehrs zur Verfügung, was effizienter ist.
5. Relevante Firewall-Regeln einrichten
An diesem Punkt müssen Sie alle Firewall-Regeln konfigurieren, die eingehenden Netzwerkverkehr zum Webserver innerhalb der DMZ zulassen. Dies hängt von den Anforderungen Ihres Unternehmens ab. Wir empfehlen jedoch, dass Ihr Team die externe Firewall so konfiguriert, dass sie Datenverkehr nur mit den Ports verbindet, die den von Ihnen in der DMZ festgelegten Ressourcen zugeordnet sind. Beispielsweise wird Datenverkehr zum spezifischen Port des E-Mail-Servers zugelassen. Alle anderen Anfragen sollten blockiert werden.
Wenn externer Datenverkehr versucht, auf den TCP-Port 443 zuzugreifen, lassen Sie nur Hypertext Transfer Protocol Secure (HTTPS) zu. Das Zulassen von HTTP-Datenverkehr ist ein Risiko, da es sich um die ungesicherte Version des Internetprotokolls handelt und mit HTTP übertragene Anfragen nicht verschlüsselt sind.
Erfahren Sie mehr über die Konfiguration von Firewall-Regeln, einschließlich eines einfachen Beispiels für eine Firewall-Regel und Informationen dazu, wie Sie die Regeln Ihres Unternehmens im Laufe der Zeit verwalten.
6. Die interne oder Backend-Firewall konfigurieren
Wenn sich Ihr Unternehmen für eine Strategie mit zwei Firewalls für die DMZ entschieden hat, sollten Sie nach der Einrichtung der DMZ eine Firewall zwischen der DMZ und dem privaten LAN konfigurieren. Eine interne oder Backend-Firewall verarbeitet Datenverkehr, der versucht, von der DMZ in das interne LAN zu gelangen. Diese Firewall verfügt wahrscheinlich über strengere Regeln als die externe Firewall.
Um eine softwarebasierte interne Firewall einzurichten, installieren und konfigurieren Sie eine Firewall-Anwendung auf dem Server, der die DMZ hostet. Wenn Sie ein Gerät verwenden möchten, verbinden Sie die Hardware-Firewall per Kabel mit dem Server, der die DMZ hostet.
Lassen Sie Datenverkehr nur dann in das LAN gelangen, wenn er von den Ressourcen stammt, die Ihr Unternehmen in der DMZ platziert hat. Erlauben Sie keine Anfragen, die vom externen Datenverkehr in der DMZ stammen. Sie können hier eine Allowlist oder Whitelist verwenden, sodass nur wenige Adressen festgelegt sind.
Wenn Sie überlegen, welche Art von Firewall Sie verwenden möchten, sehen Sie sich als Nächstes unseren Leitfaden zu Firewall-Typen an.
7. Die DMZ testen und auditieren
Nachdem Sie das erste Netzwerk eingerichtet haben, testen Sie, ob es funktioniert. Ihre Netzwerk- und Sicherheitsteams müssen wissen, ob die von Ihnen konfigurierten Firewall-Regeln Datenverkehr ordnungsgemäß zulassen und blockieren.
Stellen Sie außerdem sicher, dass Sie die Dual-Firewall testen, falls Sie eine solche zwischen der DMZ und dem internen LAN eingerichtet haben. Vergewissern Sie sich, dass die Firewall-Regeln oder die Whitelist funktionieren, sodass nur genehmigte Ressourcen innerhalb der DMZ Anfragen an das interne LAN übertragen können.
Führen Sie abschließend regelmäßige Firewall-Audits durch, um sicherzustellen, dass die DMZ weiterhin wie ursprünglich geplant funktioniert. Tests sind zwar eine gute Praxis, aber ein vollständiges Firewall-Audit zeigt weitere Bereiche auf, in denen Sie möglicherweise die Konfiguration anpassen oder die Sicherheit des Netzwerks erhöhen müssen.
Lesen Sie mehr über die Durchführung eines vollständigen Netzwerkaudits, wenn Ihr Unternehmen testen muss, wie gut das Netzwerk funktioniert.
Best Practices für die Einrichtung Ihrer DMZ
Beachten Sie bei der Konfiguration einer demilitarisierten Zone, dass alle Prozesse sorgfältig dokumentiert werden sollten, damit künftige Netzwerk- und Sicherheitsteams die Netzwerksteuerungen leichter aktualisieren können. Erwägen Sie außerdem eine Strategie mit zwei Firewalls, wenn Sie zusätzliche Sicherheit benötigen, und stellen Sie sicher, dass Ihre Sicherheitsteams Ihre DMZ bei Bedarf aktualisieren.
Alles dokumentieren
Führen Sie leicht verständliche Aufzeichnungen über die Einrichtung der DMZ, auf die Ihre Sicherheits-, Netzwerk- oder IT-Teams zugreifen können. Wenn ein für die Konfiguration verantwortlicher Mitarbeiter das Unternehmen verlässt, sollten seine Kollegen weiterhin über eine Dokumentation verfügen, aus der hervorgeht, wie die DMZ konfiguriert wurde und welche Firewall-Regeln derzeit gelten.
Zwei Firewalls implementieren
Wenn Sie unsicher sind, ob Sie sowohl eine externe als auch eine interne Firewall installieren sollten, und viele sensible Anwendungen und Ressourcen in Ihrem privaten LAN hosten, ziehen Sie den Einsatz von zwei Firewalls in Betracht. Eine Firewall zwischen DMZ und LAN erhöht die Sicherheit, falls es einem Angreifer tatsächlich gelingt, die DMZ zu kompromittieren.
Die DMZ an die geschäftlichen Anforderungen anpassen
Möglicherweise müssen Sie Einstellungen für Ports und Firewall-Regeln ändern, wenn Ihr Unternehmen zusätzlichen Sicherheitsbedarf feststellt oder ein Audit Fehlkonfigurationen und Schwachstellen aufdeckt. Erstellen Sie einen Zeitplan für die Überprüfung von Aktualisierungen, damit die DMZ auch bei sich ändernden Anforderungen Ihrer Organisation weiterhin den Sicherheitserwartungen entspricht.
Fazit: DMZ-Netzwerke schützen sensible Ressourcen vor externem Datenverkehr
Die Einrichtung der DMZ Ihres Unternehmens hängt teilweise von den konkreten Netzwerken, Geräten und Servern ab. Dennoch gibt es allgemeine Einrichtungsprinzipien und Best Practices, die Sie befolgen sollten. DMZ-Netzwerkkonfigurationen können sich im Laufe der Zeit ebenfalls ändern, wenn Ihre Organisation entscheidet, welche Ressourcen und Server sie in welchem Netzwerk hosten möchte. Wenn Sie Ihr Team auf Flexibilität ausrichten, können Sie schneller reagieren, wenn Sie DMZs und private LANs neu konfigurieren müssen.
Wenn Ihr Unternehmen weitere Sicherheitskonfigurationen oder Best Practices für seine Netzwerke in Betracht zieht, lesen Sie als Nächstes unseren Leitfaden zur Absicherung Ihres Unternehmensnetzwerks.