

















セキュリティパッチは、攻撃者にとっての出発点にもなり得る。
Google Threat Intelligence Groupは11月16日の報告書で、攻撃者が、すべての手順を人間が指示しなくてもエクスプロイトを開発・実行できるようAIを設定していたことを明らかにした。パッチ未適用のソフトウェアを運用する組織は、新たに公開された脆弱性が標的にされるまでの時間が短くなる可能性がある。
ベンダーのアップデートを適用する作業が、企業全体で即座に完了することはほとんどない。管理者が修正プログラムの展開を準備している間にも、攻撃者は同じセキュリティ情報を基に作業を始められる。
攻撃者がホストするエクスプロイトフレームワークの内部
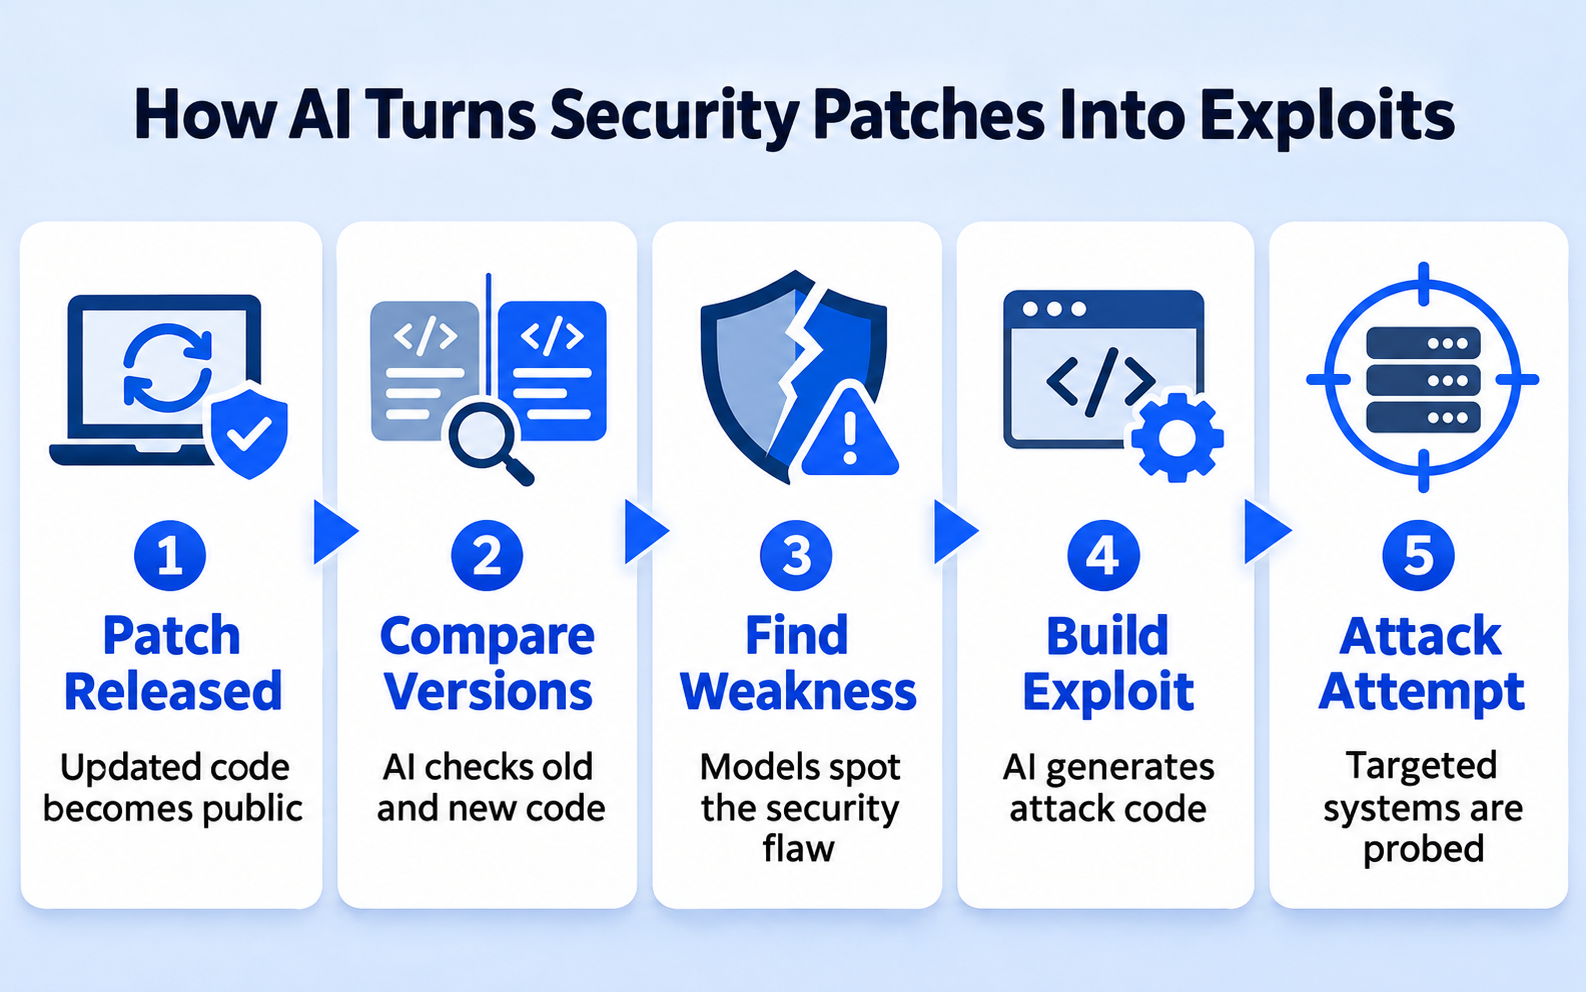
調査担当者は、公開状態に置かれた攻撃者管理下のサーバー上で、exploit_agentと呼ばれるフレームワークを発見した。このフレームワークは、複数の高度なローカルホスト型AIモデルに接続されていた。Googleの調査結果によると、システムは人気の高いウェブアプリケーションを継続的に調べ、セキュリティアップデートを探すよう設定されていた。
パッチ適用前後のソフトウェアコードを比較することで、このフレームワークは潜在的な脆弱性を特定し、エクスプロイトコードを生成して、自動的な実行まで試みることができた。
記録された一例では、システムがWordPressプラグイン「Spectra」バージョン2.19.25のアクセス制御を調査していた。
調査担当者は、被害者から盗み出したデータと、パスワード推測や内部偵察、 ウェブシェルのインストールが可能なスクリプトも回収した。サーバー上に記録された活動からは、メディア、エンターテインメント、教育関連組織のフランス語ウェブサイトに関心を示していたことがうかがえた。
早期のパッチ情報がエクスプロイト開発を加速させる
Googleは、AIを活用した分析によって発見された2件のPHP脆弱性、CVE-2026-109618とCVE-2026-109619に関する別の事例も記録した。10月21日に公式パッチが公開される前に、デモ動画とパッチ適用済みコードの初期版がすでにオンラインに登場しており、研究者や攻撃者予備軍はその欠陥を調査し、エクスプロイトの開発を試みることができた。
同社によると、パッチ公開後の数日間に、実際には機能しないとみられる概念実証エクスプロイトが、機能すると称して数百件現れた。おそらくAIの支援で生成されたものだという。この信頼性の低いコードにより、実際の悪用を監視するセキュリティチームには検証作業が追加された。
別の 9月の脆弱性分析では、Googleは2026年の最初の8カ月間に、悪用された脆弱性が月平均18件観測されたと報告した。2025年の10.5件から増加している。増加の多くはすでに公開されていた欠陥によるもので、未知の脆弱性が悪用されるケースの増加は比較的小幅だった。
セキュリティパッチを待つ間にシステムの被害リスクを減らす方法
セキュリティチームは、常に修正プログラムを直ちにインストールできるとは限らない。特に、インターネットに公開されたアプリケーションでは、テストや計画的なダウンタイムが必要になるためだ。攻撃者ははるかに速く動くことができ、場合によっては公開エクスプロイトコードの登場から数分以内に行動することもある。アップデートが展開されるまでの間、管理者はどのシステムが依然として露出しているのか、またそれらへのアクセスをどう制限するかを把握する必要がある。
インターネットに公開されたウェブアプリケーションを担当するチームは、3つの対策を優先すべきだ。
- 修正を予定する前に、露出したソフトウェアを特定する。新しいセキュリティ勧告を、公開アプリケーションやプラグインの実際のバージョンと照合する。最新の インターネットからアクセス可能なシステムのインベントリを使い、どのインストール環境が依然として脆弱なのか、攻撃者が到達できるのか、修正対応の責任者は誰なのかを明らかにする。
- 直ちにパッチを適用できない場合は、アクセスを制限する。互換性テストや保守承認を待つアプリケーションを、不必要に公開したままにしてはならない。管理者は、影響を受けたサービスへの一般公開アクセスを制限し、可能であれば脆弱な機能を無効にし、アップデートが展開されるまでベンダー承認済みの緩和策を適用できる。一時的な保護策は検証し、組織の 脆弱性パッチ適用プロセスを通じて追跡すべきだ。
- 問題を解決済みとする前に、侵害の有無を確認する。セキュリティアップデートをインストールしただけでは、それ以前に攻撃者が脆弱性を悪用していたかどうかは分からない。露出していた期間のアプリケーションログと認証ログを調査し、不審なリクエスト、予期しない管理者アカウント、無許可のサーバー変更がないか確認する。侵害の証拠が見つかった場合は、パッチを適用するだけでは済まない調査が必要になる。
修正対応の完了を判断する前に、インストールされた修正プログラムと、以前露出していたシステムの状態の両方を確認する必要がある。パッチ展開を迅速化すれば悪用の機会は減らせるが、脆弱なソフトウェアがオンラインに残っていた間に発生した可能性のある不正アクセスを取り消すことはできない。
AIの仕組みを理解することは、セキュリティ専門家がその利点とリスクの両方を評価する助けになる。eSecurity Planetの読者は、専門家が職場でより自信を持ってAIを活用できるよう設計された実践的な学習プラットフォーム、The Neuron Academyを7日間無料で利用できる。 すべてのレッスンを見る →
「AIとの話し方」を無料で学ぼう!The Neuron Academyの6分間コースを試して、より良いプロンプトを書き、AIからより有用な結果を得るための簡単な方法を学ぶか、ほかのAIコースも7日間無料で受講できる。すべてのレッスンを見る →